Rootkit

L’exploitation des rootkits Scranos se mondialise, selon Bitdefender

Soumis par fredericmazue le

Les experts Threat intelligence de Bitdefender viennent d’analyser les subtilités d'une nouvelle opération de spyware multiplateforme. Pour Harish Agastya VP of Enterprise Solutions de Bitdefender : « Cette campagne, nommée Scranos basée sur les rootkits s'étendra - au moins - aussi largement que l'opération de fraude Zacinlo, un logiciel espion extrêmement sophistiqué qui fonctionne secrètement depuis le début de 2012, générant des revenus pour ses opérateurs et compromettant la vie privée de ses victimes ».

Scranos infecte déjà les utilisateurs du monde entier en raison de sa capacité à survivre sur toutes les plates-formes, en obtenant une gamme plus étendue de endpoints d'entreprise, en particulier des appareils Android.

Comment fonctionne Scranos ?  

Déguisé en logiciel craqué ou en applications légitimes telles que des lecteurs d’ebooks, des lecteurs vidéo, des pilotes ou même des produits antimalware, Scranos fait maintenant partie d’un projet plus vaste. Les serveurs de commande et de contrôle poussent d'autres programmes malveillants, ce qui indique clairement que le réseau est désormais affilié à des personnes tierces, dans un schéma de paiement à l’installation. Les acteurs derrière Scranos apportent en permanence des modifications au logiciel malveillant, en ajoutant de nouveaux composants aux utilisateurs déjà infectés et en améliorant les fonctionnalités les plus évoluées.

Les employés constituent l’un des premiers points d’entrée dans une entreprise, souligne Bitdefender. Selon des études récentes, ils restent le maillon faible de la sécurité informatique des entreprises et les acteurs de la menace les contournent facilement pour s’infiltrer dans les entreprises. Les cybercriminels exploitent également la myriade d'outils qu'utilisent les entreprises auprès de fournisseurs tiers. Leurs derniers vecteurs d’attaque comprennent le ciblage des fournisseurs de petites entreprises et qui sont moins protégés.

Prenant en charge les rootkits, Scranos est conçu pour ne pas être détecté par un système et peut facilement désactiver les pare-feux et les logiciels antimalwares traditionnels. Il est persistant et exploite les capacités de camouflage pour revenir même après sa détection et son élimination.

Scranos peut également tirer parti de l'infrastructure de l'entreprise pour lancer de nouvelles attaques.

Découverte du premier Rootkit UEFI

Soumis par fredericmazue le

Les chercheurs e l'éditeur de solutions de sécurité ESET ont identifié une cyberattaque au cours de laquelle les attaquants ont eu recourt à un rootkit UEFI pour s’assurer une présence durable sur l’ordinateur de la victime.

Baptisé LoJax par ESET, ce rootkit fait partie d’une campagne orchestrée par le groupe Sednit contre des cibles VIP en Europe Centrale et en Europe de l’Est. Il s’agit de la toute première attaque de ce type rendue publique, selon ESET.

« Nous savions déjà que les rootkits UEFI pouvaient exister... en théorie ! Mais notre découverte confirme désormais qu’ils sont une réalité opérationnelle pour au moins un groupe d’attaquants. Ils représentent donc une vraie menace et non plus simplement un sujet intéressant pour les conférences de sécurité ! », explique Jean-Ian Boutin, le chercheur en cybersécurité qui a dirigé chez ESET le projet de recherche sur LoJax et la campagne du groupe Sednit.

Les rootkits UEFI sont des outils extrêmement dangereux, car ils offrent à l’attaquant un contrôle total sur l’ordinateur de la victime et sont difficiles à détecter. Ils sont en outre capables de résister aux contre-mesures habituelles (et pourtant radicales !) que sont la réinstallation du système d’exploitation et même, dans certains cas, le remplacement complet du disque dur.

En outre, nettoyer un système infecté par un rootkit UEFI exige des connaissances techniques hors de portée du commun des utilisateurs, comme par exemple de savoir re-flasher un firmware.

Sednit, aussi connu sous les noms de APT28, STRONTIUM, Sofacy ou Fancy Bear, est l’un des groupes APT les plus actifs du moment et opère depuis au moins 2004. Il est soupçonné d’être à l’origine du piratage du comité national démocrate américain dans le cadre des élections présidentielles américaines de 2016, du piratage de TV5 Monde, de la fuite des emails de l’Agence mondiale antidopage (AMA), et de bien d’autres encore.

Ce groupe dispose d’un arsenal de codes malveillants très complet, dont plusieurs sont documentés par les chercheurs d’ESET dans le livre blanc qu’ils ont consacré au groupe, ainsi que dans le cadre de nombreuses publications sur le blog WeLiveSecurity.

Kemoge : un nouveau dangereux malware Android

Soumis par fredericmazue le
Image

La société FireEye vient de publier un billet révélant l'existence d'un nouveau et dangereux malware Android. Celui-ci a été baptisé Kemoge à partir de son domaine CnC (Command and Control) aps.kemoge.net.

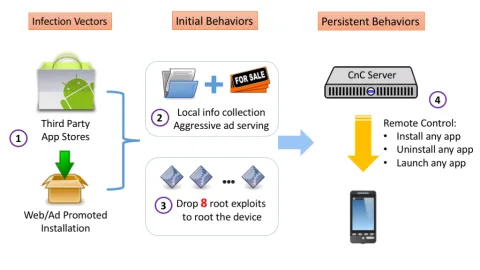
Ce malware, au départ, imite des applications connues. Ces applications sont déposées dans des stores Android tiers. On ne les trouve pas sur le Play Store de Google. FireEye a identifié une douzaine de fausses applications, parmi lesquelles Sex Cademy, Kiss Browser, WiFi Enhancer, Shareit... Il s'installerait aussi depuis des publicités en ligne agressives capables de gagner les privilèges root.

Ce malware semble issu de Chine, il se répand rapidement au niveau mondial et 20 pays dont la France sont déjà très touchés.

Une fois installé, Kemoge recueille des informations sur l'appareil et les envoie à un serveur. Il sait se montrer discret et ne communique ainsi avec son serveur associé qu'une fois toutes les 24 heures, pour éviter de se faire repérer.

Parallèlement il s'efforce de rooter le smartphone en essayant tour à tour les 8 rootkits qu'il embarque, et qui exploitent des vulnérabilités Android connues. S'il y parvient, il exécute root.sh pour obtenir la persistance, puis il s'incruste dans la partition /system en tant que Launche0928.apk, imitant ainsi le launcher légitime de l'appareil.

Une fois confortablement installé, il demande des commandes à exécuter à son serveur associé qui en retour lui demandera de désinstaller certaines applications, des antivirus notamment, de lancer d'autres applications, et bien sûr d'en installer à partir des URL qui lui sont ainsi fournies.

Pour l'occasion FireEye recommande de ne jamais télécharger d'application en dehors du Play Store, et de s'abstenir de cliquer sur des liens suspects.

Uroburos, un rootkit d'origine russe

Soumis par fredericmazue le
Image
Image

Les experts G Data ont découvert un code malveillant dont le design et le niveau de complexité laissent à penser, selon  qu’il est probablement l’œuvre de services secrets. Son but est de dérober des informations confidentielles de grands réseaux. Le rootkit appelé Uroburos travaille en autonomie dans les réseaux infectés. Selon G Data un tel programme n’est réalisable qu’avec un important investissement humain. Plusieurs détails techniques, tels que le nom des fichiers, le cryptage, ou encore le comportement du programme, montrent qu’Uroburos provient d’une source russe, la même que celle ayant mené une cyberattaque contre les USA en 2008 avec le programme « Agent.BTZ ».  

Decription d'Uroburos
Uroburos est un rootkit qui comporte deux fichiers, un pilote et un fichier système crypté. Avec l’aide de ce programme malveillant, le cybercriminel prend le contrôle du PC infecté. Il exécute alors n’importe quel programme et dissimule son activité. Uroburos est en outre capable de voler des données et d’interrompre le trafic de données sur le réseau. Grâce à sa structure modulaire, le cybercriminel peut développer le programme pour d’autres utilités. G Data classe ce rootkit dans un haut niveau de dangerosité compte tenu de sa flexibilité et de sa modularité.

Une complexité technique œuvre des services secrets
La complexité et le design d’Uroburos induisent un développement sophistiqué et coûteux. Selon G Data, ses auteurs ne sont pas des cybercriminels, mais plus probablement des services secrets.
Uroburos est dimensionné pour les grands réseaux tels que les administrations et les grandes entreprises. Le programme malveillant se diffuse de façon autonome et travaille en mode point à point. Les ordinateurs infectés communiquent ensemble via un réseau fermé. Le code n’a ainsi besoin que d’un seul ordinateur connecté à Internet pour se répandre dans le réseau. Les documents et autres données présents sur les ordinateurs infectés sont transmis sur des serveurs distants. Uroburos infecte les systèmes Microsoft 32 bits et 64 bits.

Russie vs États unis ?
Des détails techniques (le nom des fichiers, le cryptage, le comportement du programme) indiquent que les attaquants ayant ciblé les États-Unis en 2008 avec le programme malveillant « Agent.BTZ » ne sont pas étrangers à cette nouvelle attaque. En effet, Uroburos vérifie si l’Agent.BTZ est déjà installé sur le système, et dans ce cas ne s’active pas. Autre indice : les développeurs des deux programmes malveillants utilisent la langue russe. Le fonctionnement d’Uroburos montre enfin que le particulier n’est pas la cible de l’attaque. Les efforts investis impliquent des cibles telles que les multinationales, les administrations étatiques, les services de renseignements, ou d’autres grandes organisations.

Un code actif depuis plus de trois ans
Le rootkit Uroburos est un programme malveillant très avancé et ancien. Le plus ancien pilote détecté par l’analyse a été compilé en 2011.

Un vecteur d’infection qui reste à définir
À l’heure actuelle, les moyens utilisés par les attaquants pour infecter leurs cibles avec Uroburos ne sont pas définis. De nombreuses méthodes restent possibles, telles que l’hameçonnage, l’infection dite « Drive-by-download » ou encore l’attaque par ingénierie sociale.

Que signifie Uroburos?
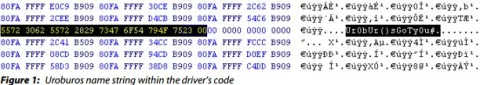
Le programme malveillant a été baptisé « Uroburos » par G Data car ce nom est inscrit à plusieurs endroits dans les fichiers de pilote du code malveillant - Urobur()sGotyOu#. Dans la mythologie grecque, Uroburos est le symbole d’un serpent ou un dragon qui se mord la queue.

L’analyse complète d’Uroburos, très intéressante, est disponible en téléchargement à cette adresse : https://www.gdata.de/rdk/dl-en-rp-Uroburos

Un nouveau rootkit sur Linux 64 bits

Soumis par fredericmazue le

Administrateurs de serveurs attention! Selon les spécialistes en sécurité de Kaspersky, un nouveau rootkit aurait fait son  apparition sur Linux 64 bits. Ce rootkit injecte des iframe ou du Javascript dans des pages Web en bidouillant des paquets TCP.

L'iframe ou le javascript devant être injecté n'est pas contenu au départ dans le rootkit. Celui-ci le demande à un serveur tiers avant de l'injecter dans le serveur attaqué.

Ce rootkit serait conçu pour des attaques de grande envergure pendant lesquelles un maximum d'internautes seront susceptibles d'être trompés, toujours selon Kaspersky.

Source : threatpost.com

Un rootkit sévit sur Windows Vista et Windows 7

Soumis par fredericmazue le

Dans un communiqué, Kaspersky Lab explique avoir détecté des rootkits multifonctions susceptibles de représenter une menace pour les systèmes Windows 32 et 64 bits. Selon l'éditeur, la version 64 bits a pour principale caractéristique de ne pas tenter de contourner le système de protection du noyau PatchGuard mais d’utiliser une signature numérique spéciale réservée aux développeurs. Le rootkit est distribué via un téléchargeur, qui tente également d’installer d’autres logiciels malveillants.

Pour l'occasion, Kaspersky Lab rappelle que les rootkits sont des programmes malveillants qui se présentent généralement sous la forme de pilotes (drivers) et peuvent s’exécuter au niveau du noyau d’un système d’exploitation en se chargeant en mémoire au moment du démarrage de l’ordinateur, ce qui rend leur détection difficile par les outils de protection habituels. Les rootkits en question sont propagés par l’intermédiaire d’un téléchargeur, exploitant un ensemble de fonctions malveillantes regroupées sous l’appellation « BlackHole Exploit Kit ». Typiquement, les ordinateurs infectés sont ceux des internautes qui se rendent sur des sites Web contenant le téléchargeur qui infecte les systèmes Windows 32 bits et 64 bits avec l’un des deux rootkits correspondants.

« Le pilote 64 bits porte une sorte de signature numérique de test. Si Windows – Vista ou ultérieur – est amené à démarrer en mode TESTSIGNING, des applications peuvent lancer les pilotes comportant ce type de signature. Il s’agit d’une porte d’entrée spéciale que Microsoft a ménagée pour les développeurs de pilotes afin que ceux-ci puissent tester leurs créations. Des cybercriminels ont mis à profit cette faille qui leur permet de lancer leurs pilotes sans disposer d’une signature légitime », explique Alexander Gostev, expert en sécurité chez Kaspersky Lab. « Il s’agit d’un nouvel exemple de rootkit qui n’a pas besoin de contourner le système de protection PatchGuard intégré aux plus récents systèmes Windows x64. »

Le labo sécurité de l’Epitech teste les anti-rootkit !

Soumis par francoistonic le

Le Laboratoire Sécurité de l’Epitech vient de réaliser un test sur une douzaine d’anti-rootkit présents sur le marché et annonce aujourd’hui ses résultats. Même si les menaces ne sont pas nouvelles, elles deviennent de plus en plus difficiles à détecter et les différents échecs rencontrés lors des tests rappellent la situation des vers et des virus, il y a quelques années. Les produits sont imparfaits, perfectibles et parfois défectueux dans leur conception. Cependant les meilleurs taux de détection sont attribués à SafetyCheck et Sysprot anti-rootkit, ainsi qu’à l’excellent Rootkit Unhooker.

Méthodologie mise en oeuvre
Lors de l’évaluation d’outils de sécurité, il a été impératif de disposer d’un environnement de travail homogène. Il s’agissait donc de comparer des éléments, de hiérarchiser des critères, pour finalement, poser les attributs qui feront le mérite (ou le discrédit) des différents produits testés. Dans le domaine de la sécurité informatique, chaque test nécessite aussi un environnement de travail réinitialisé, c’est-à-dire que le présupposé de chaque test est la validation d’une machine “saine”, en même temps que l’unification de l’ensemble du parc.
Il serait absurde et partial d’évaluer les critères de détection d’un anti-rootkit sachant que l’environnement est lui-même déjà compromis. Les tests ont été réalisés en compromettant des machines Windows, par l’exécution des rootkits Fu, Futo, Phide, RkU (1.2), BadRK (demo), et Unreal. Cette liste peut paraître mince, elle est surtout significative. Les menaces présentées ici forment une gradation, une difficulté toujours croissante dans la détection.

Par ailleurs, parmi tous les anti-rootkits collectés, nous avons choisi de retirer de la liste de test les outils qui ne sont plus maintenus, ou qui ne correspondent plus aux critères de détection actuels des technologies de furtivité. Aussi, nous avons choisi d’étendre le test au delà des anti-rootkits “classiques”. En plus des outils de détection des grandes firmes (Symantec, FSecure, Sophos, etc.), nous avons décidé d’évaluer des outils moins connus, moins maniables, et nécessitant quelquefois des connaissances techniques assez pointues.

Clés pour l’analyse des résultats
Pour ce test, nous avons pris le parti d’utilisateurs peu confirmés, ne souhaitant - ou n’ayant pas la possibilité - de se plonger dans les arcanes du système et de ses structures internes. Les produits des grandes sociétés vont dans ce sens. En cela, ils n’indiquent à l’utilisateur aucun détail technique, mais essayent d’affirmer simplement quand le système est « rootkité ».
Toutefois, cette méthode a ses limites. Plutôt qu’une analyse pragmatique et inconditionnelle, nous avons opté pour une analyse des résultats subjective, qui se base sur la capacité du logiciel à mettre en alerte l’utilisateur.

De façon simple, un anti-rootkit prévenant l’utilisateur d’une menace, ou mettant en exergue un problème, une anomalie, est considéré ici comme ayant réussi la détection. Dans le domaine des rootkits, plus encore que dans celui des virus, l’identification des menaces est un problème très complexe, que l’on ne saura peut-être jamais résoudre en totalité.

Dès lors, nous pensons qu’un logiciel, s’il parvient à amener l’attention de l’utilisateur à se concentrer sur une menace précise, est un logiciel fiable. En tout cas plus fiable qu’un anti-rootkit ne se manifestant que lorsqu’il est absolument certain de la présence d’une menace.
Cette situation - de par la nature intrusive et furtive - des rootkits, induit l’utilisateur en erreur, et laisse la machine en l’état, infectée.

Tests :

Critique des résultats :

Ce test est surprenant à plusieurs égards. D’une part, on constate que des menaces facilement détectables posent encore problème à certains anti-rootkits. Comme pour les virus, une simple modification des patterns recherchés par l’outil le laisse complètement à l’écart, affirmant que la machine est saine.
Les anti-rootkits qui ne procèdent qu’à un scan sont d’office, voués à l’échec. Il est absurde de détecter un rootkit comme on le fait d’un virus. Déjà, dans ce domaine, cela a posé de nombreux problèmes, et a rapidement atteint ses limites. Ce qui a donné naissance aux heuristiques, l’analyse d’un comportement suspicieux avec des niveaux selon lesquels alerter l’utilisateur.
Les auteurs de ces codes rivalisent d’ingéniosité et la menace devient de plus en plus présente sur la toile. Vouloir leur barrer la route avec des méthodes de détection classique, peu en accord avec les principes mêmes des technologies de furtivité, relève plus d’un impératif et d’une rapidité commerciale que d’une véritable recherche.

Les produits des grandes sociétés ne se révèlent pas des plus efficaces. Malgré tout, certains arrivent à se trouver une place, comme AVG, SysProt, Sophos, ou encore le moteur Tucan. Ces produits trouvent les processus cachés, et même s’ils ne décèlent pas l’ensemble des codes furtifs, ils peuvent donner quelques indices. Nous pensons que ces produits peuvent (et devraient) servir de base à une analyse plus fine. Il est impératif de ne pas se conformer aux dires d’un seul de ces outils de protection.
Les meilleurs taux de détection vont à SafetyCheck et Sysprot anti-rootkit, ainsi qu’à l’excellent Rootkit Unhooker. Ce logiciel est idéal à coupler avec un autre produit, puisque - de façon très technique il est vrai - il pointe la plupart des crochetages, et met l’accent sur nombre d’intrusions.
Même pour des utilisateurs confirmés, la prise en main de Rootkit Unhooker est difficile, mais il s’agit là d’un outil efficace, qui est un très bon renfort dans la chaîne de sécurité. Il peut surtout corroborer ou infirmer les résultats d’un outil tiers, plus facile à prendre en main, mais aussi moins efficace.

Conclusion :

Comme souvent en matière de sécurité informatique, et plus particulièrement des codes viraux, les sociétés éditrices les plus connues n’ont pas su prendre en compte le problème dans sa globalité. L’échec relatif de beaucoup d’anti-rootkit rappelle la situation des virus et des vers il y a quelques années.
On sent les produits imparfaits, perfectibles, et quelquefois défectueux dans leur conception. Actuellement, la plupart de ces logiciels ne peuvent être considérés comme digne de confiance. Pour plus de fiabilité, il faut encore se tourner vers des outils dont la prise en main est ardue, se confronter à des éléments techniques peu accessibles, et dont les équipes de développement - toutes indépendantes - n’ont pas la capacité d’entretenir un quelconque support utilisateur. Pourtant, il faut considérer ces logiciels comme absolument nécessaires. Ils restent actuellement les seuls produits valables.
Là où les produits développés de façon indépendante se sont heurtés à une quasi impossibilité en termes de réponses aux besoins (obtenir la signature virale des malwares en circulation), il faut maintenant penser que ce modèle de recherche dichotomique est obsolète. Les ressources nécessaires sont moindres, et dans le même temps beaucoup plus techniques.
A l’avenir, il faut peut-être prévoir l’expansion de ces outils, dont la course va de pair avec celle des rootkits. Il faut satisfaire l’utilisateur et non pas le bercer d’une illusion de sécurité, en promettant de détecter toutes les menaces possibles et imaginables.

Site : www.epitech.eu