Insolite

Des canadiens privés d'Internet pendant 36 heures par des castors
Soumis par fredericmazue le
Image

Les castors sont des animaux sympathiques connus pour construire des barrages, ils sont l'emblème officiel du Canada depuis le 24 mars 1975, mais ils sont aussi des rongeurs. De redoutables rongeurs, avec des dents incroyablement fortes, comme on dit là-bas...

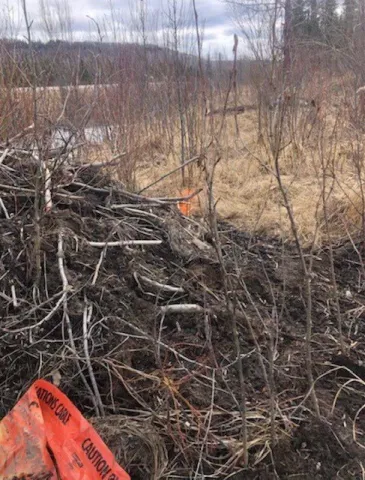
Les habitants de Tumbler Ridge en Colombie britannique à l'ouest du Canada ont ainsi été privés d'Internet pendant 36 heures parce que les petites bêtes ont détruit une partie des câbles souterrains desservant la ville. Des câbles pourtant enterrés à 1 mètre de profondeur et protégés par un conduit de plus de 10 cm d'épaisseur (4,5 pouces).

Telus, le fournisseur Internet local a expliqué : des castors ont rongé notre câble en fibre optique à plusieurs endroits, causant des dommages importants. Notre équipe a localisé un barrage à proximité et il semble que les rongeurs aient creusé sous terre le long du ruisseau pour atteindre notre câble, pourtant enterré à presque un mètre de profondeur et protégé par un conduit.


Les dégâts causés par les castors (photo prise par l'opérateur Telus)

L'opérateur a travaillé pendant 36 heures dans du sol en partie gelé pour rétablir le service. Mais sont-ce bien ces bestioles les coupables de tant de dégâts ? Il semble que oui, car les castors ont signé leur crime en utilisant une partie du matériel de câblage détruit pour construire leur barrage, rapporte notre confère globalnews.ca


(photo prise par l'opérateur Telus)
Des années d'expériences avec le langage de programmation MOVA

Soumis par fredericmazue le
Image

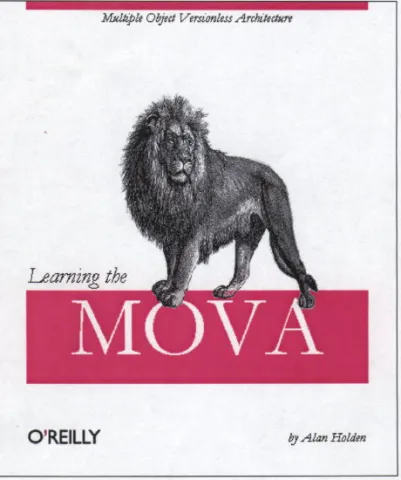
Le langage de programmation MOVA tire son nom du paradigme de programmation Multiple Object Versionless Architecture. Il a été conçu au sein d'une société d'informatique il y a bien longtemps, bien avant l'apparition de Flutter et de Angular. Et le langage MOVA n'existe pas.

A lire, cette publication sur le groupe public Facebook ColdFusion Programmers d'un certain Alan Holden. Il raconte qu'il a inventé ce langage fantôme afin de trier les candidats au recrutement dans son entreprise. Les chasseurs de têtes de l'entreprise demandaient des développeurs ayant notamment des compétences en MOVA. Ainsi, lorsque les CV mentionnant 'X année d'expérience en MOVA' arrivaient, le tri en ce qui concerne le sérieux des candidatures pouvaient être vite fait.

Histoire vraie ? Allez savoir... Mais pour donner du crédit à son anecdote, Alan Holden accompagnée celle-ci de la couverture du faux livre faite à l'époque.

SvarDOS : une distribution DOS open source

Soumis par fredericmazue le

Le développement commercial de DOS a été abandonné dans les années 90. Dans la chronologie informatique, c'était il y a très très longtemps. Mais cela n'empêche pas la nostalgie et la passion...

Au fait, puisque l'on parle de nostalgie et de passion, connaissez-vous Technosaures - le magazine qui remonte le temps ?

Des passionnés ont fait que DOS deviennent un système d'exploitation open source : FreeDOS (freedos.org) Vous pouvez utiliser FreeDOS pour jouer à des jeux DOS classiques, exécuter des logiciels d'entreprise hérités ou développer des systèmes embarqués. Tout programme fonctionnant sous MS-DOS doit également s'exécuter sur FreeDOS.

D'autres passionnés ont étendu l'expérience FreeDOS avec SvarDOS. SvarDOS est un projet open source destiné à intégrer le meilleur des outils, pilotes et jeux DOS actuellement disponibles.. SvarDOS vise à collecter les logiciels DOS disponibles, à les empaqueter et à faciliter la recherche et l'installation d'applications à l'aide d'un gestionnaire de paquets réseau (comme apt-get, mais pour DOS et capable de fonctionner même sur un PC 8086).

Une fois installé, SvarDOS est un système DOS minimaliste constitué uniquement du noyau FreeDOS et des outils de base pour l'administration système. Comme il le ferait pour une distribution Linux, l'utilisateur de SvarDOS peut ensuite enrichir son système en y installant des paquetages.

Les créateurs de SvarDOS soulignent que des précautions sont prises afin de garder une compatibilié 8086 au moins dans la version basique du système.

Le coeur de SvarDOS est sous licence MIT, mais les paquetages peuvent être soumis à d'autres licences (GPL, BSD, domaine public, Freeware ...) De nombreuses langues sont supportées dont le français.

SavrDOS n'a pas de numéro de version mais ses gestionnaires de paquetages permettent une mise à jour en ligne continue.

Site : svardos.osdn.io 

Vintage computer : vive la K7

Soumis par ftonic le

C'était une autre époque, une autre informatique. Nous sommes en 1984-85. Philips sortait un micro-ordinateur d'entrée de gamme : le VG5000.

Nous avons ressorti notre exemplaire. On ressort un lecteur de cassette, on soude un nouveau câble d'alimentation. On connecte le lecteur au VG5000. On insère une K7 contenant un programme VG5000. Le VG5000 n'a ni lecteur de disquette, ni port USB, ni connexion Internet, ni disque dur !

Sur le prompt Basic du VG5000 (oui, oui, le BASIC comme OS), on tape la commande CLOAD. On appuie sur la touche LECTURE du lecteur K7. Et on entend le joli son des données qui se chargent...

En partenariat avec le magazine Technosaures.

[video:https://youtu.be/IBOfdkrfELQ autoplay:0]

Solorigate : un stagiaire et un mot de passe faible à l'origine de l'affaire ?

Soumis par fredericmazue le

En décembre 2020, un des produits de SolarWinds, Orion, a servi de vecteur pour une cyber attaque à grande échelle aux Etats-Unis. De nombreux services d’état ont ainsi été touchés. La cyber-attaque aurait été perpétrée par les services de renseignements russes selon de nombreux avis, dont celui du Secrétaire d’Etat des Etats-Unis. De nombreuses sociétés informatiques ont aussi été victimes de l'attaque parmi lesquelles Mimecast, Palo Alto Networks, Qualys, Malwarebytes, et Microsoft. Cette dernière ayant à l'époque baptisé l'affaire Solorigate. Pour l'occasion, le président de Microsoft, Brad Smith, a déclaré qu'il s'agissait de "l'attaque la plus grande et la plus sophistiquée que le monde ait jamais vue ", 

Mais comment a débuté cette affaire ? Les pirates, qui ne seraient autres que les services de renseignements russes selon de nombreux avis, dont celui du Secrétaire d’Etat des Etats-Unis, seraient-ils si forts, pour avoir mis en place l'attaque la plus grande et la plus sophistiquée et avoir ainsi causé tant de dégâts ? Pas sûr...

En effet, notre confrère ZDNet rapporte que l'ancien PDG de SolarWinds, Kevin Thompson, a déclaré que tout a peut-être commencé lorsqu'un stagiaire a défini solarwinds123 en guise de mot de passe important. 

Il est dit et répété toujours et partout que les mots de passe doivent être forts. Mais le stagiaire devait être un peu distrait et n'a manifestement pas écouté. Et comme si cela ne suffisait pas, le stagiaire, toujours selon Kevin Thompson, aurait partagé le mot de passe sur GitHub.

L'actuel PDG de SolarWinds, Sudhakar Ramakrishna, a admis de son côté que le mot de passe était utilisé en 2017... et que SolarWinds n'a pas corrigé le tir avant novembre 2019.

Les pirates auraient donc eu beau jeu. Même s'il n'est pas formellement confirmé que ce mot de passe soit à l'origine de l'affaire, on ne peut s'empêcher de penser que la politique de sécurtité de SolarWinds est un peu légère.

Un message caché sur son site invite les développeurs à travailler pour la Maison Blanche

Soumis par fredericmazue le

Arrivé à la Maison Blanche, Joe Biden garde l'état d'esprit qu'il avait lorsqu'il était candidat à l'élection présidentielle.

A ce moment, il avait dissimulé (ou fait dissimuler :-) un oeuf de pâques, un 'easter egg', dans le code source de son site au moment de l’officialisation de Kamala Harris en tant que vice-présidente. Cet oeuf de Pâques disait 'Portez un masque'.

C'est maintenant le code source du site de la Maison Blanche qui est enrichi d'un oeuf de Pâques, ainsi que chacun peut le voir en se rendant à whitehouse.gov puis en demandant à son navigateur d'afficher le code source de la page.

A la neuvième ligne, se trouve un commentaire dans le code :

If you're reading this, we need your help building back better. https: //usds.gov/

Si vous lisez ceci, nous avons besoin de votre aide pour mieux reconstruire. Avec un lien sur le site de US Digital Service.

Ce faisant, Joe Biden s'inscrit directement dans la lignée de Barack Obama qui en 2014 avait procédé de façon similaire lors de la modernisation du système d'assurance santé du gouvernement fédéral.

Créez votre opéra de Noël avec Blob Opera

Soumis par fredericmazue le

Blog Opera est une une expérience de machine learning créé par l'artiste David Li en coopération avec Google qui explique :

Cette expérience explore l'instrument de musique original qu'est la voix et lui rend hommage. Nous avons développé un modèle d'apprentissage automatique formé sur les voix de quatre chanteurs d'opéra afin de créer une expérience engageante pour tous, quelles que soient leurs compétences musicales. Le ténor, Christian Joel, la basse Frederick Tong, la mezzo-soprano Joanna Gamble et la soprano Olivia Doutney ont enregistré de nombreuses heures de chant. Dans l'expérience, vous n'entendez pas leurs voix, mais plutôt la compréhension du modèle d'apprentissage automatique de ce à quoi ressemble le chant d'opéra, en fonction de ce qu'il a appris des chanteurs d'opéra.

Sur le site de Blob Opera, vous disposez que 4 blobs, ou personnes animés en forme de goutte d'eau (il faut bien trouver un terme pour les décrire...) En passant la souris sur ces blobs vous pouvez définir hauteur de son et la voyelle chantée. Les blobs réagissent en temps réel. Grâce à l'apprentissage automatique, les blobs s'harmonisent automatiquement les uns avec les autres, assure Google.

Si le résultat vous plaît, vous pouvez l'enregistrer pour l'offrir à quelqu'un en guise de cadeau de Noël, suggère Google...

Si vous n'avez pas de talent de compositeur, le site vous permet d'écouter les blobs interpréter quelques chants traditionnels, dont l'incontournable 'Jingle Bells'.

artsandculture.google.com/experiment

[video:https://www.youtube.com/watch?v=nAgdT-YO_nc autoplay:0]

Trump limoge son directeur de la cybersécurité

Soumis par fredericmazue le

Quand un responsable de sécurité informatique se fait brutalement remercier, c'est à priori parce qu'il y a eu un gros problème d'intrusion dans un système. Mais pour Christopher Krebs, qui était à la tête de la Cybersecurity and Infrastructure Security Agency, les choses se sont passées différemment.

Une des missions de la CISA était d’assurer qu’aucune attaque informatique ne vienne perturber les élections. Christopher Krebs estime avoir rempli sa mission, et il a même déclaré que l’élection était l’un des scrutins les plus sûrs dans l'histoire des États-Unis.

Seulement voilà, le patron Christopher Krebs, un certain Donald Trump, n'est pas du tout satisfait... Donald Trump continue, à grand renfort de tweets, de nier les résultats des élections américaines et de crier à la fraude massive.

C'est en deux tweets que le sort de Christopher Krebs a été réglé :

La récente déclaration de Chris Krebs sur la sécurité de l'élection de 2020 était hautement inexacte, car il y a eu des irrégularités et des fraudes massives - y compris des personnes décédées votant, des observateurs de vote interdits dans les bureaux de vote, des 'problèmes' dans les machines à voter qui ont changé des votes de Trump à Biden, des votes tardifs et bien plus. En conséquence de quoi, et avec effet immédiat, Chris Krebs a été licencié en tant que directeur de la Cybersecurity and Infrastructure Security Agency.

Il est vrai que Donald Trump s'y connait en sécurité informatique, lui qui s'est fait pirater son compte Twitter par deux fois à cause d'un mot de passe très faible.

Un chercheur en sécurité néerlandais pirate le compte Twitter de Donald Trump pour la deuxième fois

Soumis par fredericmazue le

En 2016, juste avant les élections américaines, trois hackers néerlandais s'emparent du compte Twitter de Donald Trump. Parmi eux, le chercheurs en sécurité et hacker éthique Victor Gevers. Selon notre confrère deVolkskrant, ce même Victor Gevers vient de réitérer l'exploit... juste avant les élections américaines de 2020...

C'est d'ailleurs beaucoup dire qu'il s'agit là d'un exploit. Vendredi 16 octobre 2020, Victor Gevers a simplement fait une attaque au dictionnaire... manuelle. Il a juste essayé quelques mots de passe qui lui paraissent à la fois faibles et plausibles. Au cinquième essai seulement, bingo !

maga2020, pour Make America Great Again 2020, était le mot de passe du compte Twitter de Donald Trump

Gevers précise : "Je m'attendais à être bloqué après quatre tentatives infructueuses. Ou du moins je pensais être invité à fournir des informations supplémentaires. Rien de cela." Le compte Twitter de Donald Trump n'était pas protégé par une authentification à deux facteurs.

Victor Gevers a essayé de prévenir Donald Trump lui-même de la situation, en lui écrivant un mail, en mettant en copie l'organisation américaine pour la sécurité numérique. Sans succès.

Alors, il a envoyé des messages via Twitter demandant si quelqu'un attirera l'attention de Trump sur le fait que son compte Twitter n'est pas sûr. Il tague la CIA, la Maison Blanche, le FBI, Twitter. Pas de réponse...

Finalement il s'aperçoit que le compte Twitter de Donald Trump est protégé par une authentification à deux facteurs. Le samedi, il reçoit un mail des services secrets américains qui se montrent intéressés par les informations qu'ils pourraient leur donner.

Le mardi suivant, les services secrets américains remercient Victor Gevers, lui disant qu'ils n'étaient pas au courant du problème de sécurité...

Microsoft laisse fuiter 6,5 To de logs Bing

Soumis par fredericmazue le

Cette fuite de données a été découverte par Ata Hakcil, un chercheur en sécurité chez WizCase. Un billet publié sur le blog de WizCase en donne les détails.

Selon Ata Hakcil, ce sont 6,5 To de logs contenant 13 milliards d'enregistrements relatifs à des requêtes effectuées sur Bing, le moteur de recherche de Microsoft, qui ont ainsi été exposées, ceci du 10 au 16 septembre.

Ata Hakcil a pu voir défiler ses propres requêtes effectuées depuis l'application mobile Bing :

Dit comme cela, cela semble bien facile... et ça l'était. Le serveur était exposé en ligne sans aucune protection.

ZDNet.com, source de cette information, a interrogé Microsoft sur cette fuite de données et a obtenu cette réponse d'un porte-parole de Redmond : "Nous avons corrigé une erreur de configuration qui entraînait l'exposition d'une petite quantité de données de requête de recherche. Après analyse, nous avons déterminé que les données exposées étaient limitées et désidentifiées."

Après l'intervention du Microsoft Security Response Center (MSRC), l'accès à ce serveur a été sécurisé par un mot de passe. Les données exposées consistaient en des détails techniques, tels que des requêtes de recherche, des détails sur le système de l'utilisateur (appareil, système d'exploitation, navigateur, etc.), des détails de géolocalisation (le cas échéant) et divers jetons, hachages et codes de réduction, selon ZDNet qui a pu vérifier qu'effectivement aucune information utilisateur personnelle n'a été exposée.
