Docker

Conteneurisation de Python : chute de performances et investigations

Soumis par francoistonic le

Durant la conférence BreizhCamp, une conférence a été un retour terrain sur la conteneurisation de Python et les problèmes de performances qui apparaissent. L'app Python a été mise dans un conteneur Docker. L'approche conteneur permet d'avoir un environnement identique pour le développement, le test et la production. 

Mais problème : l'image Python utilisée puis le déploiement provoque une chute des performances, - 30 %. L'app se dégrade ainsi que les traitements... 

Quelles sont les causes de cette brutale dégradation ? Est-ce le conteneur et les allocations de ressources ou alors être le comportement des binaires dans un conteneur ? Différentes images ont été testés pour observer les comportements ainsi que plusieurs hypothèses d'optimisation. Et ce n'est pas aussi simple que cela... 

Réponse dans ce REX :

[video:https://youtu.be/w-DdfOi_5Q4?si=IJzibvrffwFhzqoM autoplay:0]

Docker : nouvelle version de Docker Desktop et nouvelle cadence des versions

Soumis par francoistonic le

Docker fait coup double cette semaine : 

- nouvelle version de Docker Desktop

- nouvelle stratégie sur la cadence des versions

A partir de la version 4.45.0, l'éditeur veut adopter un rythme élevé de releases : toutes les 2 semaines avec comme objectif ultime, d'une version par semaine à la fin de l'année. Pourquoi ce changement ? Pour accéder plus rapidement aux nouvelles fonctionnalités, correctifs et mises à jour de sécurité, sans compromettre la fiabilité.

Les prochaines nouveautés :- Mises à jour silencieuses en arrière-plan pour des outils comme Compose, Model Runner et Scout- Points clés des versions intégrées à l'application et flux de mise à jour plus intelligent- Contrôle total pour les entreprises via la console d'administrationL'idée est de fluidifier les évolutions et les mises à jour et d'intégrer les évolutions plus régulièrement et de corriger les bugs plus vite. La version 4.45.0 de Docker Desktop intègre Moder Runner en disponibilité générale (GA). Les composants à jour sont : Compose, Buildx, Kubernetes, Scout CLI et Engine. Cette version fixe des bugs divers sur macOS et Windows. Notre avis sur la nouveau rythme de releases : la proposition est pertinente et aidera à corriger plus vite les bugs et mieux répondre aux demandes. Une telle cadence exige aussi une autre organisation des équipes et des cycles et itérations internes. Il ne faut pas stresser inutilement les équipes. A voir si ce rythme est tenable dans la durée. Note : https://docs.docker.com/desktop/release-notes/#4450

Docker Hub MCP Server : pour accompagner les agents IA

Soumis par francoistonic le

Docker Hub est devenu une ressource incontourable : 11 milliards d'images téléchargées, 14 millions d'images de conteneurs hébergées. "Avec la prolifération de l'IA agentique, nous assistons à une transformation significative de la façon dont les développeurs travaillent. De plus en plus de développeurs exploitent les serveurs MCP (Model Context Protocol) pour alimenter leurs agents d'IA et leurs workflows automatisés. Ces systèmes agentiques peuvent se connecter à des données réelles et fournir des recommandations intelligentes, mais ils doivent accéder à des informations complètes et structurées pour être véritablement efficaces." explique l'éditeur. 

Pour accompagner l'explosion des agents IA, Docker propose Docker Hub MCP Server. Il fait le lien entre le catalogue du Hub et les capacités des LLM. En tirant parti de MCP, ce serveur transforme la façon dont les développeurs découvrent, évaluent et gèrent les images de conteneurs, rendant l'ensemble du processus plus intuitif et efficace.

Basiquement, Hub MCP Server est un serveur MCP s'interfaçant avec les API de Docker Hub pour les rendre accessibles aux IA / LLM. "Les développeurs qui développent avec des conteneurs, notamment dans les workflows basés sur l'IA et les LLM, constatent souvent que les LLM manquent de contexte pour sélectionner la bonne image dans le vaste catalogue de Docker Hub. Par conséquent, les LLM peinent à recommander les bonnes images, et les développeurs perdent du temps à chercher manuellement au lieu de créer." explique Docker.

Source : https://www.docker.com/blog/introducing-docker-hub-mcp-server/

Docker Model Runner : profitez des TLM sur une Pi 5

Soumis par francoistonic le

Philippe Charrière partage régulièrement les PoC et expérimentations. Un des derniers exemples est Docker Model Runner sur Linux en utilisant une Pi 5 pour exécuter localement un SML ou un TLM (Tiny Language Model). Ce PoC utilise une Pi 5 8 Go avec Ollama et une SD rapide. 

Il faut installer Docker puis Docker Compose. Ensuite, on installe Docker Model Runner (apt-get install docker-model-plugin). Pas très compliqué. Philippe utilise ensuite le TLM Qwen 2.5 0.5B, oui c'est un modèle ultra léger ! Comme il le dit : "Le modèle 0,5B est conçu pour être léger et efficace, idéal pour les applications avec des contraintes de ressources ou pour un déploiement sur des appareils moins puissants, tout en conservant des capacités raisonnables pour de nombreuses tâches."

A partir de là, il faut déployer le TML et faire un pull depuis docker model : ai/qwen2.5:0.5B-F16. La référence F16 est la précision numérique. Si tout est ok, le TLM apparait le docker model list. Pour utiliser le modèle : docker model run ai/qwen2.5:0.5B-F16 en mode interactif ou alors en posant directement une requête docker model run ai/qwen2.5:0.5B-F16 "[ma question]"

[video:https://youtu.be/lDRE68ps1Gg?si=VOiwyojVGJKt8wcH autoplay:0]

Il est possible d'utiliser des modèles encore plus petits tels Smollm2 ou son propre modèle (attention : il faut un modèle GGUF).

Le tuto complet : https://k33g.hashnode.dev/docker-model-runner-is-available-on-linux

C'est quoi Docker Model Runner ?

Il s'agit d'un composant Docker pour construire et exécuter une GenAI localement avec des modèles installés en local. Il tire profit des GPU, par exemple sur Apple Silicon : https://www.docker.com/blog/introducing-docker-model-runner/

Attention : une vulnérabilité dans NVIDIA Container Toolkit mal corrigée

Soumis par francoistonic le

NVIDIA avait corrigée la vulnérabilité CVE-2024-0132 avec un joli score de 9 dans le niveau critique. La correction se révèle incomplète et permet, en cas d'exploitation réussie, de mettre les données en danger. Cette faille permet d'avoir un accès non autorisée d'un conteneur. La vulnérabilité avait été dévoilée en septembre 2024 et rapidement patchée. Trend Micro a vérifié la résolution et conclut que le fix proposé n'est pas complet et qu'une faille est toujours présente. 

Elle concerne Docker sur Linux et permet de faire un déni de service. La faille est numérotée CVE-2025-23359. Plus grave, cette faille peut exposer les infrastructures et les données. Trend Micro a publié une analyse de la faille et propose même un exemple d'utilisation. 

En attendant une correction complète, Trend Micro conseille :

- réduire les accès API Docker

- désactiver tout ce qui n'est pas essentiel

- mettre en place un contrôle d'accès plus strict

- faire un audit des conteneurs et des interactions avec le système

Pour en savoir plus : https://www.trendmicro.com/en_us/research/25/d/incomplete-nvidia-patch.html

Docker Desktop 4.29 améliore l'isolation des conteneurs

Soumis par fredericmazue le

Le version 4.29 de Docker Desktop est une mouture qui introduit des améliorations pour sécuriser et rationaliser le processus de développement et pour améliorer la gestion des erreurs et l'efficacité du flux de travail, selon les termes des responsables du projet.

Autorisations de montage des sockets

L'amélioration la plus remarquable est une nouvelle fonctionnalité en disponibilité générale pour les abonnés Business : les autorisations de montage des sockets.

Le socket Docker Engine, composant crucial pour la gestion des conteneurs, a toujours été un vecteur de risques potentiels de sécurité. Un accès non autorisé pourrait permettre des activités malveillantes, telles que des attaques de la chaîne d'approvisionnement. 

C'est pourquoi le mode Enhanced Container Isolation (ECI) bloque le montage de liaison non approuvé du socket Docker Engine dans des conteneurs. Mais cela sans flexibilité. La nouvelle fonctionnalité apporte la flexibilié manquante grâce à un accès contrôlé via la configuration admin-settings.json.

Cela permet aux images spécifiées de monter en liaison le socket Docker, combinant sécurité et fonctionnalité. 

Les principales fonctionnalités incluent :

  • Autorisations sélectives : les administrateurs peuvent désormais spécifier quelles images de conteneurs peuvent accéder au socket Docker via une liste d'images organisée, garantissant ainsi que seuls les conteneurs de confiance disposent des autorisations nécessaires.
  • Restrictions de commandes : la fonctionnalité commandList renforce encore la sécurité en limitant les commandes Docker approuvées que les conteneurs peuvent exécuter, agissant ainsi comme une couche de défense secondaire.

Gestion avancée des erreurs dans Docker Desktop 

A remarquer encore dans Docker Desktop 4.29 la redéfinition de la gestion des erreurs pour améliorer l'expérience des développeurs. Cette mise à jour ne consiste pas seulement à corriger des bugs. Il s'agit d'une refonte complète visant à rendre le processus de développement plus efficace, fiable et convivial.

Ainsi, le nouveau système présente des informations exploitables sur les erreurs, garantissant que les développeurs peuvent rapidement progresser vers une résolution.

Les principales améliorations comprennent :

  • Une interface d'erreur améliorée : combinant des codes d'erreur avec un texte explicatif et des liens d'assistance, ce qui facilite le dépannage.
  • Téléchargements de diagnostics directs : permet aux utilisateurs de partager des diagnostics à partir de l'écran d'erreur, rationalisant ainsi la prise en charge. 
  • Options de réinitialisation et de sortie : offre des solutions rapides directement à partir de l'interface d'erreur.
  • Correction en libre-service : fournit des étapes claires et exploitables permettant aux utilisateurs de résoudre les problèmes de manière indépendante

Docker Desktop 4.16 et les extensions Docker sont disponibles

Soumis par fredericmazue le

Docker vient de publier sa première mise à jour de l'année pour Docker Desktop. L'apport le plus significatif de cette mouture est la disponibilité générale des extensions Docker qui sont sorties de leur phase bêta.

Les extensions Docker avaient été introduites en mai 2022, comme moyen de connecter la chaîne d'outils Docker aux workflows de développement et de déploiement d'applications.

La fonctionnalité Docker Extensions permet d'augmenter Docker Desktop avec le débogage, les tests, la sécurité, la mise en réseau et bien d'autres fonctionnalités. Il est même possible créer des modules complémentaires personnalisés à l'aide du SDK Docker Extensions également disponible.

A remarquer encore avec Docker Desktop 4.16, une amélioration de performances qui offre une analyse d'image à la recherche de vulnérabilités jusqu'à 4 fois plus rapide tout en utilisant jusqu'à 76 % de mémoire en moins pendant l'opération. Ces améliorations de performances peuvent faire, selon Docker, une grande différence avec les grandes images (5 Go +).

WebAssembly intégré dans Docker (préversion)

Soumis par fredericmazue le
Image

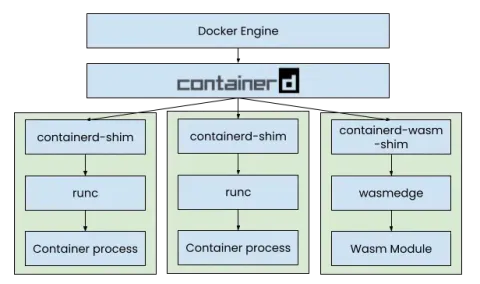
WebAssembly, ou WASM, se répand rapidement au delà des navigateurs Internet. En l'occurrence, Docker voit Wasm comme une technologie complémentaire aux conteneurs Linux que les développeurs peuvent choisir en fonction du cas d'utilisation. Et tandis que la communauté explore ce qu'il est possible de faire avec Wasm, Docker veut aider à rendre les applications Wasm plus faciles à développer, à créer et à exécuter et propose une intégration de WASM ne préversion pour le moment.

Dans ce cas de figure, le moteur Docker utilise le même environnement d'exécution de conteneur conteneurd que le reste de l'écosystème Docker, mais au lieu d'utiliser runc pour exécuter les processus de conteneur, il utilise l'environnement d'exécution WasmEdge. Docker évoque des temps de démarrage nettement plus rapides par rapport aux conteneurs Linux et souligne également que les applications WasmEdge sont plus petites et s'exécutent plus rapidement. Mais Docker ne fournit pas de chiffres concrets.

Cette intégration est présentée plus en détail par l'illustration et la vidéo ci-dessous. Jake Levirne, chef de produit Docker ajoute : "Wasm est complémentaire de Docker - quelle que soit la manière dont les développeurs choisissent d'architecturer et d'implémenter des parties de leur application, Docker sera là pour soutenir leur expérience de développement. Les chaînes d'outils de développement, de test et de déploiement qui utilisent Docker facilitent la maintenance de pipelines reproductibles pour la livraison d'applications, quelle que soit l'architecture de l'application. De plus, les millions d'images Docker prédéfinies, y compris des milliers d'images officielles et vérifiées, fournissent "une colonne vertébrale de services de base (par exemple, des magasins de données, des caches, des recherches, des cadres, etc.)" qui peuvent être utilisés main dans la main avec les modules Wasm."

[video:https://www.youtube.com/watch?v=OGcm3rHg630 autoplay:0]

Mirantis Lens: deployer des clusters Kubernetes avec Docker Desktop

Soumis par fredericmazue le

Mirantis a mis en place un partenariat avec Docker dont l'objectif est  que les utilisateurs de Docker Desktop puissent déployer des clusters Kubernetes avec K0s plus rapidement, plus facilement et localement et également tirer parti de Lens, l’EDI (environnement de développement intégré) principal de Kubernetes .

Récemment, Docker a annoncé le lancement d’une API d’extensions pour Docker Desktop. Il s’agit de Docker Extensions, qui permet aux partenaires d’étendre les capacités des applications en les dotant de nouvelles fonctionnalités utiles pour les développeurs. À l’occasion de cette annonce, Mirantis a présenté une extension qui conjugue la simplicité de Lens Kubernetes et l’ergonomie de la distribution K0s afin de proposer le meilleur des deux solutions aux utilisateurs de Docker Desktop.

« C’est l’alliance de deux technologies extrêmement populaires, avec l’intégration des fonctions Lens à destination des utilisateurs de Docker Desktop, qui sont de plus en plus nombreux à travailler dans Kubernetes », déclare Miska Kaipiainen, Vice-président Ingénierie, Mirantis « Ils peuvent donc accéder à un cluster Kubernetes tout en poursuivant leurs tâches au sein de l’environnement familier de Docker Desktop. »

Les  développeurs sur Docker Desktop peuvent donc désormais déployer un cluster Kubernetes léger avec l’outil K0s, optimisé pour les workloads de développement, le tout exécuté dans l’environnement Docker Desktop fourni par Lens.

Plus d’infos sur le fonctionnement de l’extension Lens pour Docker Desktop.

Docker Desktop arrive sur Linux

Soumis par fredericmazue le

Docker a annoncé la disponibilité générale de Docker Desktop pour Linux. Cela offre aux développeurs qui utilisent des environnements de bureau Linux exactement la même expérience Docker Desktop que celle actuellement disponible sur macOS et Windows.

Ainsi, les développeurs peuvent utiliser le tableau de bord Docker pour gérer visuellement toutes leurs ressources de conteneur. De plus, Docker Desktop inclut désormais les extensions Docker, permettant aux développeurs d'augmenter leur productivité en intégrant des outils de développement supplémentaires créés par les partenaires Docker ou la communauté.

Pour démarrer avec Desktop pour Linux, consultez la documentation Docker pour trouver les instructions pertinentes pour la distribution de votre choix. Pour le moment, Docker fournit un support spécifique pour Ubuntu, Debian et Fedora ainsi qu'un package expérimental pour ArchLinux.Au cours des prochaines semaines, Docker ajoutera la prise en charge des variantes 64 bits de Raspberry Pi OS.