Docker

Nuaware signe un accord de distribution avec Docker

Soumis par fredericmazue le

Docker a annoncé un accord de distribution avec Nuaware, filiale DevSecOps d’Exclusive Networks afin de promouvoir l'adoption de Docker par les équipes de développement logiciel des grandes entreprises. Nuaware est à la pointe du cloud, du DevSecOps et du développement des applications cloud, et propose des services cloud-native avancés, une expertise professionnelle en sécurité et un accompagnement pour les partenaires revendeurs.

Docker a récemment annoncé plusieurs modifications dans les conditions de licence de Docker Desktop, l'un des composants-clés de son offre par abonnement. Pour les grandes entreprises commerciales, l'utilisation de Docker Desktop nécessite désormais un abonnement payant à Docker Pro, Docker Team ou Docker Business. Les partenaires revendeurs sont uniquement concernés par la version Docker Business et ces ajustements tarifaires seront l’occasion de générer de nouveaux revenus réguliers. Les nouvelles conditions de licence prendront effet le 31 janvier 2022. Les petites entreprises (moins de 250 employés et moins de 10 millions USD de revenus), les établissements d'enseignement, les projets open source et les particuliers peuvent continuer à utiliser Docker Desktop dans le cadre d'un abonnement gratuit à Docker Personal.

« Les développeurs qui utilisent Docker sont plus productifs. Ils conçoivent des logiciels mieux sécurisés et peuvent collaborer plus efficacement. En s'appuyant à la fois sur l'expertise de Nuaware en outils de développement, et sur l'écosystème de distribution d'Exclusive Networks qui compte 18 000 partenaires de distribution spécialisés, Docker bénéficie d'un potentiel inégalé pour répondre aux besoins de ses clients dans le monde entier », a déclaré Scott Campbell, SVP des ventes chez Docker.

« Nous rendons possible la distribution de l'abonnement Docker Business via Nuaware : les partenaires de distribution vont, de ce fait, pouvoir accéder à de nouvelles sources de revenus. Ils vont pouvoir se positionner efficacement auprès des équipes de développement d'applications, qui jouent un rôle-clé du point de vue de l’innovation en entreprise. »

Le registre Docker Hub offre un support de IPv6 en bêta

Soumis par fredericmazue le

Docker a ajouté la prise en charge bêta d'IPv6 pour le registre Docker Hub. Cela signifie que si vous êtes sur un réseau IPv6 uniquement, vous pouvez désormais choisir d'utiliser le registre directement sans passerelle NAT64.

Pour les utilisateurs de IPv4, rien de change, Les utilisateurs de DualStack peuvent choisir entre des points de terminaison IPv4 ou IPv6. Plus précisément, les utilisateurs de Dualstack peuvent utiliser le nouveau point de terminaison IPv6 pendant la version bêta. A un moment ultérieur, les points de terminaison principaux prendront également en charge IPv6.

Si vous êtes sur un réseau prenant en charge IPv6, vous pouvez commencer à utiliser le point de terminaison IPv6, à savoir registry.ipv6.docker.com uniquement. Pour vous connecter à ce nouveau point de terminaison, exécutez simplement la commande suivante (à l'aide de vos informations d'identification de hub Docker habituelles) :

docker login registry.ipv6.docker.com

Docker lève 23 millions de dollars

Soumis par fredericmazue le

Docker a annoncé un financement de 23 millions de dollars de série B dirigé par la société de capital-risque de la Silicon Valley Tribe Capital , avec participation des investisseurs existants Benchmark et Insight Partners . Ce tour porte le financement total de Docker à 58 millions de dollars.

Le financement intervient après une année d'accélération de la dynamique pour Docker, y compris une croissance du ARR d'une année à l'autre de 170%. Près de 7,5 millions de développeurs et d'équipes de développement, y compris celles de Netflix, Wachovia et Orbital Sciences, s'appuient sur Docker pour créer et partager rapidement et en collaboration des applications pouvant s'exécuter n'importe où. L'adoption de Docker reste significative parmi les développeurs avec environ 30 milliards de tirages d'images sur Docker au cours du seul quatrième trimestre. De plus, Docker a été nommée plateforme n ° 1 la plus recherchée et n ° 2 plateforme la plus appréciée dans la dernière enquête Stack Overflow Developer Survey. 

Sortie de Docker Engine 20.10

Soumis par fredericmazue le

Docker a récemment annoncé la sortie de Docker Engine 20.10, première version majeure après Docker Engine 19.03, sortie le 22 juillet 2019. Cette version apporte la prise en charge de Cgroups v2 et la prise en charge de la double journalisation.

Cgroups v2

Docker utilise plusieurs fonctionnalités fondamentales du noyau Linux pour isoler vos processus en cours d'exécution et les fichiers qui leur sont associés. L'une de ces fonctionnalités est les groupes de contrôle. Les groupes de contrôle sous Linux limitent l'utilisation des ressources (CPU, mémoire, disque, etc.) d'un processus. Docker les combine avec l'utilisation d'espaces de noms Linux pour isoler vos processus dans des conteneurs.  La version V2 de Cgroups a été introduite pour la première fois dans le noyau Linux en 2016, apportant avec elle des changements dans la gestion des groupes et la prise en charge de l'imposition de limitations de ressources sur les conteneurs sans racine. Cgroups v2 est donc désormais supporté par Docker 20.10.

Double journalisation

Avant Docker Engine 20.10, les pilotes de journaux (logs) jsonfile et journald prenaient en charge la lecture des journaux de conteneur à l'aide des journaux Docker. Cependant, de nombreux pilotes de journalisation tiers ne prenaient pas en charge la lecture locale des journaux à l'aide des journaux docker, comme par exemple syslog, awslogs ou splunk. Cela a créé plusieurs problèmes. Notamment les informations du journal ne pouvaient être consultées et visualisées que via la solution tierce au format spécifié par cet outil tiers.

À partir de Docker Engine 20.10, vous pouvez utiliser les journaux de docker pour lire les journaux de conteneur, quel que soit le pilote ou le plug-in de journalisation configuré. Cette fonctionnalité, parfois appelée double journalisation, vous permet d'utiliser les journaux du docker pour lire les journaux de conteneur localement dans un format cohérent.

Kubernetes v1.20 déprécie dockershim

Soumis par fredericmazue le

La nouvelle version de Kubernetes, à savoir Kubernetes v1.20.0-rc.0 est désormais disponible. Le projet Kubernetes prévoit de déprécier la prise en charge de Docker Engine dans le kubelet et la prise en charge de dockershim sera supprimée dans une prochaine version, probablement à la fin de l'année prochaine. 

Toutefois, dans ce contexte, Mirantis et Docker ont convenu de s'associer pour maintenir le code shim autonome en dehors de Kubernetes, en tant qu'interface CRI conforme pour Docker Engine. Cela signifie que vous pouvez continuer à créer des mises en oeuvre de conteneurs Kubernetes sur Docker Engine comme auparavant, en passant simplement du dockershim intégré à celui qui est externe.

Plus d'informations sur le blog de Docker.

Canonical publie un catalogue d'images Docker sécurisées

Soumis par fredericmazue le

Canonical annonce la publication du LTS Docker Image Portfolio, un ensemble d’images de conteneurs applicatifs sécurisées, sur Docker Hub. Le LTS Docker Image Portfolio inclut jusqu’à dix ans de maintenance de sécurité étendue par Canonical. 

Canonical et Docker collaboreront sur les images officielles de Docker et le catalogue d’images LTS Docker afin d’apporter le meilleur des deux acteurs à la communauté et à l’écosystème. L’ensemble du portfolio d’images de Docker LTS sera exempté des limites de tarifs par utilisateur.

« Les images LTS sont construites sur une infrastructure de confiance, dans un environnement sécurisé, avec des garanties de mises à jour de sécurité stables », a déclaré Mark Lewis, vice-président des services d’application chez Canonical. « Ils offrent un nouveau niveau de provenance des conteneurs et de garantie aux organisations qui passent à des opérations basées sur les conteneurs ».

« Nous traitons les CVE élevés et critiques dans les offres LTS ainsi que les problèmes critiques dans un délai de 24 heures » ajoute Valentin Viennot, chef de produit chez Canonical.

Plusieurs images du Docker LTS Portfolio seront gratuitement disponibles en tant que versions d’images officielles Docker pendant la période de maintenance de sécurité standard de cinq ans. L’ensemble du portefeuille d’images LTS, y compris le contenu réservé aux clients de Canonical, sera disponible via le Docker Hub. Les clients d’Ubuntu Pro de Canonical ont accès à une maintenance étendue sur dix ans grâce à Docker Hub.

Docker : vente à Mirantis et financement

Soumis par francoistonic le

Depuis quelques mois, Docker ne cache pas son problème de financement. Le mal est plus profond. Car c’est le modèle économique qui pose question. Comment profiter du boom des conteneurs ? Faut-il vendre ? Fermer et tout reverser aux communautés ? 

Peut-être qu’un début de réponse a été fourni cette semaine avec l’annonce du rachat par Mirantis de Docker Entreprise. Il s’agit d’une plateforme pour stocker, gérer, partager et exécuter les conteneurs. Tout le savoir Docker dans une solution orientée entreprise. 

La plateforme comprend Docker Hub, les outils de développeurs, le référentiel Docker, la partie administration, les services Kubernetes, le stockage, le réseau et le moteur Docker. 

Le 13 novembre, Docker a publié l’annonce du rachat de Docker Enterprise Platform Business. Pour Mirantis, il s’agit d’un complément crucial pour son offre Kubernetes. Les deux éditeurs ont annoncé vouloir continuer à travailler ensemble pour maintenir l’intégrité et l’intégration des évolutions. Docker annonce vouloir se concentrer sur les parties Desktop et Hub. 

Dans le même temps, Docker annonce la sécurisation d’un financement de 35 millions apportés de Benchmark Capital et Insight Partners. 

La question est de savoir comment Docker va gérer la situation et continuer à développer les solutions. Si cette vente était sans doute indispensable à court terme, à long terme, il est difficile de le savoir.

François Tonic

Jib : un générateur d'image d'applications Java pour conteneur Docker, proposé par Google

Soumis par fredericmazue le
Image
Image

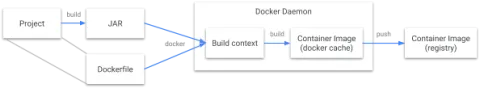
La conteneurisation d'une application Java n'est pas une tâche simple: il est nécessaire d'écrire un fichier Docker puis pousser l'image vers un registre distant. Tous les développeurs Java ne sont pas des experts en conteneurs souligne Google qui propose Jib.

Jib est un générateur d'image de conteneur qui gère toutes les étapes du conditionnement d'une application en une image de conteneur. Le point fort de Jib pour les développeurs Java est de leur permettre de générer des images à l'aide des outils Java qu'ils connaissent. En effet, Jib est écrit en Java et il s'exécute dans le cadre d'une construction de projet Maven ou Gradle. Il n'est pas besoin de conserver un fichier Docker, d'exécuter un démon Docker ou ni même de s'occuper de créer un fichier JAR contenant toutes ses dépendances.

Processus classique de génération d'une image pour Docker :

Avec Jib :

Jib est open source, disponible sur GitHub.

Docker : une réussite dans les entreprises ?

Soumis par francoistonic le

Datadog, éditeur d’une plateforme de monitoring, vient de publier un rapport sur l’adoption de Docker, et plus largement des conteneurs. En presque 4 ans, Docker connait une adoption forte. 25 % des entreprises disent avoir adopté Docker. En réalité, il faut tout de même inclure deux tendances : les entreprises qui testent plus ou moins (quelques %) et les entreprises qui abandonnent purement et simplement Docker soit environ 7-8 %, ce qui n’est pas négligeable. Il serait d’ailleurs intéressant de savoir pourquoi.

En tout 36-37 % des entreprises disent utiliser ou avoir utilisé Docker. 

L’éditeur dit que 21 % des serveurs tournent aujourd’hui avec Docker. Sans doute au détriment des autres solutions comme la virtualisation ou en plus de celle-ci. Les grandes infrastructures (au-delà de 1000 serveurs) adoptent ou testent plus facilement les conteneurs. Autre constat intéressant de l’étude : 50 % des environnements conteneurs utilisent un outil d’orchestration. 

L’orchestration est indispensable pour gérer, administrer et suivre les conteneurs, surtout quand vous avez plusieurs milliers de conteneurs. Comme disait un des speakers d’Oracle Code du 3 juillet : Kubernetes a gagné la guerre des orchestrateurs par la qualité de son environnement. D’autres existent mais ils sont aujourd’hui inexistants hormis Mesos pour des usages très particuliers. L’orchestrateur permet aussi de mettre à jour beaucoup plus rapidement les conteneurs. Par contre, le rapport pointe la faible durée de vie des conteneurs. Ce qui est un peu un paradoxe surtout en contexte des productions où le conteneur remplace des infrastructures virtualisées. Est-ce à dire que l’usage se fait sur des usages spéciaux ou pour gérer des pics de charges ou déployer sur un court moment un service ? 

Autre élément de l’étude : l’augmentation de la taille des infrastructures conteneurs en production. La taille augmente fortement en 2018. Les entreprises nécessitent pas à déployer 300-500 conteneurs. Nous sommes en phase de production et non plus de POC ou de POC de production sur de petites échelles. 

Sur la partie « qu’est-ce j’y mets », les plateformes serveurs sont largement utilisées : NGINX, REDIS, SGBD, NoSQL. 

Au-delà du rapport, cela pose la question des services Docker utilisés et notamment les services d’entreprises. Car si le conteneur explose, est-ce que renforce Docker ? La question doit se poser car le modèle économique de l’éditeur reste, selon nous, un peu fragile, un peu comme GitHub. Docker peut-il se faire racheter, au prix fort, pour un acteur IT ? La réponse est oui. Un fork est possible et plusieurs existent mais un fork pour faire quoi ? Un Docker like ? Aucun intérêt. 

François Tonic

Docker Enterprise Edition 2.0 : Docker renforce son côté entreprise

Soumis par francoistonic le

L’éditeur annonce cette version comme une étape importante pour les conteneurs en entreprise. Docker EE 2 permet de gérer les applications utilisant Kubernetes en multi-Linux, multi-OS et multi-cloud. La plateforme repose sur le moteur de conteneurs puis trois piles principales : réseau, orchestration et stockage. Puis nous trouvons au-dessus : les services développeurs, le référentiel, les politiques d’accès, la gestion du cycle de vie de l’application et enfin l’automatisation et l’extensibilité. 

Docker se veut sans détour : éliminer tous les points de verrouillage sur une technologie, une plateforme. L’aspect multi-OS est important car désormais, les conteneurs sont aussi bien Linux que Windows. Pour le clustering et l’orchestration, Docker EE laisse le choix entre Swarm et Kubernetes, même si Swarm n’est pas l’avenir. La partie administration a été soignée : commandes uniques pour créer les noeuds, haute disponibilité et sa gestion en mode « 1-click », configurations sécurisées par défaut. Qui dit entreprise, dit aussi intégration aux annuaires d’entreprises de type LDAP et Active Directory.

La sécurité est le mot du jour : chaine sécurisé, production sécurisée, cluster sécurisé, etc. Le tout avec des notions de tests, de qualité, de staging et de production. Pour aider les entreprises à mieux gérer les conteneurs, on dispose d’un référentiel d’images centralisé mais il sait aussi s’adapter aux entreprises ayant des sites multiples pour pouvoir faciliter les push et pull d’images d’un registre à un autre. 

Trois éditions sont disponibles : EE Basic, EE Standard et EE avancé. Selon l’édition, les fonctionnalités ne sont pas les mêmes. Basic inclut seulement le moteur de conteneur avec le réseau, la sécurité et le stockage.

Site : https://www.docker.com/enterprise-edition

François Tonic
