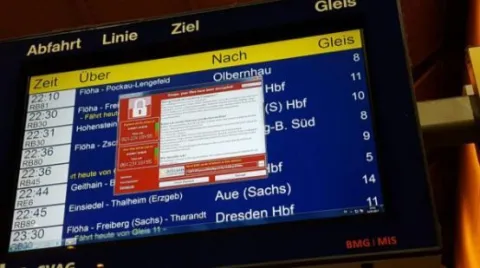
Depuis vendredi 12 mai 2017, une attaque au rançongiciel baptisée WannaCry défraie la chronique par son ampleur, mais surtout par son efficacité sans précédent.
Les rançongiciel ou ransomwares en anglais sont des logiciels malveillants (malwares en anglais) qui cryptent les données des machines qu'ils attaquent, à la suite de quoi ils demandent au propriétaire de la machine de payer une rançon, généralement en Bitcoins s'il souhaite récupérer ses données.
De telles attaques sévissent sur Internet depuis des années. Mais celle-ci se distingue à la fois par la taille et l'efficacité des moyens employés. Au départ, tout commence par des envois de massifs de spams, des emails qui contiennent des fichiers attachés malveillants, principalement des fichiers PDF ou Microsoft Word. Ici l'envoi est massif : on parle de plusieurs millions de mails à l'heure. Des mails qui seraient notamment (mais pas forcément uniquement) envoyé par le botnet Necurs qui aurait repris du service.
Un clic malencontreux sur ces fichiers provoque l'exécution de code malveillant, qui exploitant divers failles, réussissent à implanter un logiciel malveillant (ver, virus) sur la machine ainsi attaquée. Jusque là, nous sommes dans le très classique.
Des logiciels malveillants issus de la CIA et de la NSA
Nous en arrivons à l'efficacité exceptionnelle de ces attaques. Selon les informations dont nous disposons actuellement, cette efficacité est due au fait que les 'outils' utilisés par WannaCry sont des outils qui appartenaient à la CIA et la NSA. Des outils qui ont été volés par le groupe de pirates Shadow Brokers à Equation, un organisme lié à la NSA, puis publiés sur le DarkNet. Parmi ces outils figurent notamment DOUBLEPULSAR, qui installe une porte dérobée sur la machine attaquée. Porte dérobée qui permet ensuite aux pirates d'installer à volonté d'autres logiciels malveillants sur la machines attaquée.
Parmi les autres logiciels malveillants de WannaCry, il en est un qui exploite une faille du protocole réseau SMB de Windows. SMB permet le partage de fichiers et d'imprimante sur un réseau. La faille exploitée est baptisée du poétique nom d'EternalBlue et permet l'exécution de code à distance. En clair, lorsqu'une machine d'un réseau SMB est infectée, le malware qui y est installé peut se répandre sur les autres machines du réseau, et ainsi que suite.
Des dégâts majeurs
C'est ainsi que cette attaque a pu faire des dégâts majeurs, dans de nombreux pays du monde. En Espagne, l'opérateur Telefonica a vu ses systèmes mis à mal. Les banques BBVA et Santander également. En Allemagne, l'opérateur de télécommunication Vodafone (dont le siège est à Londres) a été durement touché, ainsi que la compagnie ferroviaire Deutsche Bahn dont les panneaux d'informations dans les gares ont présenté un affichage peu habituel.
Au Royaume-Uni, ce sont près de 50 cinquante hôpitaux (soit un sur cinq) de la NHS, l’organisme gérant la santé des Britanniques, qui ont vu leurs systèmes informatiques mis à mal, ce qui a entraîné des reports d'intervention.
En France le constructeur Renault a lui aussi fait les frais de WannaCry, le virus s'étant propagé sur certaines de ses chaînes de production, entraînant leur paralysie. Ont été concernées au moins l'usine de Sandouville, 3400 salariés, et une filiale située à Novo Mesto en Slovénie.
Comment en est-on arrivé là ?
Outre la malveillance des attaquants, la négligence a joué un grand rôle, comme bien souvent dans ce type de situations. En effet, Microsoft avait corrigé la faille EternalBlue de SMB depuis ... le 14 mars dernier.
L'attaque massive WannaCry aurait donc du massivement échouer si les mises à jour sur les ordinateurs avaient été faites rigoureusement. Ce qui n'est pas le cas de très loin. Selon l'éditeur de sécurité Avast, ce sont 100 000 machines tournant sous Windows qui auraient été infectées en moins de 24 heures ! Parmi ces machines, de nombreuses tournent encore sous Windows XP. Or cette version obsolète du système d'exploitation de Microsoft ne reçoit plus de correctif de sécurité depuis le 8 avril 2014. Mais bien souvent parce que des applications professionnelles non portées vers les systèmes Windows ultérieurs y tournent, les propriétaires des machines vulnérables ont gardé Windows XP.
Un geste de Microsoft
Devant la gravité de la situation, Microsoft a réagit, et à titre très exceptionnel, en dépit de la fin du support officiel, a réactivé le mécanisme de mise à jour de ce système, pour y pousser un correctif de la faille EternalBlue.
Le geste de Microsoft, qu'il faut saluer, ne suffit pas en lui seul pour endiguer cette attaque. Chaque propriétaire de machine, chaque responsable de parc machines, doit au plus vite procéder à toutes les mises à jour qui auraient été différées. Selon Microsoft Windows 10 n'est pas vulnérable à l'attaque WannaCry.