WannaCry

Petya : une nouvelle attaque mondiale massive au rançongiciel
Soumis par fredericmazue le
Image
Image

Quelques semaines après l'attaque WannaCry qui a défrayé la chronique, une nouvelle attaque au rançongiciel (ransomware) a été lancée mondialement et massivement mardi 27 juin. L'attaque a fait d'important dégâts principalement en Russie et en Ukraine (dont le système de contrôle de la centrale accidentée de Tchernobyl), mais aussi en Pologne, en Italie, au Royaume-Uni, en Allemagne, aux Etats-Unis et en France. Manifestement, la leçon donnée par WannaCry n'a pas été apprise.

En France ont notamment été touchées la Maïf à Niort et des filiales de Saint Gobain, dont un cadre a déclaré à l'AFP : c'est arrivé entre midi et deux, certains de mes collègues ont vu s'afficher des choses étranges, puis l'écran noir et le message nous demandant 300 dollars pour récupérer nos données ». « La plupart des collaborateurs ont été invités à rentrer chez eux. Pour demain (mercredi), dans les bureaux, une partie a été mis en RTT »

En fin d'après-midi le parquet de Paris a ouvert une enquête en flagrance pour accès et maintien frauduleux dans des systèmes de traitement automatisé de données, entrave au fonctionnement de ces systèmes, extorsions et tentatives d'extorsion.

Le secrétaire d'État au Numérique Mounir Mahjoubi a délaré que « Le niveau de cette attaque est sans précédent [...] L'attaque que le monde connaît en ce moment est une attaque industrialisée et automatisée qui est fondée sur une analyse très très intelligente des réseaux pour détecter les faiblesses existantes »

Discours de responsable politique... :-) Car il semble bien que l'attaque ne procède pas à une analyse aussi intelligente que ça.

Au départ de l'attaque, comme la plupart du temps, une massive campagne de spams avec des pièces attachées contenant un logiciel malveillant du nom de Petya. Un malware connu depuis 2015. Kaspersky Labs qui a analysé ce malware fait remarquer qu'il s'agit en fait d'une variante de Petya que l'éditeur de solutions de sécurité préfère baptiser ExPetr.

Une fois que le virus infecte une machine, il essaie de se propager sur le réseau au moyen d'une faille dans le protocole SMB de Windows, faille qui a été corrigée en mars dernier et qui avait déjà servi à la propagation de WannaCry dans les entreprises.

Microsoft a confirmé que la faille en question est attaquée par l'exploit EternalBlue que Petya contient et qui provient des outils fuités de la NSA (cf. lien ci-dessus). Un exploit qui avait servi à WannaCry. Kaspersky Labs souligne qu'il s'agit en fait d'une variante de l'exploit EternalBlue, ce qui ne change pas grand-chose sur le fond.

Si l'attaque Petya a un tel retentissement médiatique aujourd'hui, c'est avant tout pour la même raison que ce qui s'est passé pour WannaCry : les systèmes informatiques des entreprises ne sont pas mis à jour. Il est frappant de constater que malgré les dégâts provoqués par WannaCry, les entreprises n'ont pas eu la prise de conscience qu'elles auraient du avoir et n'ont pas patchés leurs systèmes, en dépit de l'existence du correctif de sécurité mis à disposition par Microsoft, y compris pour son système obsolète Windows XP, à titre exceptionnel.

Lorsque Petya infecte une machine, il provoque son redémarrage via une tâche planifiée qui se déclenche une heure après l'infection, et crypte ses fichiers à ce moment. Petya est plus méchant que WannaCry dans le sens où il crypte également la table de fichiers maîtres du disque dur (MFT), ce qui rend le secteur d’amorçage (MBR) inutilisable et empêche le système de démarrer.

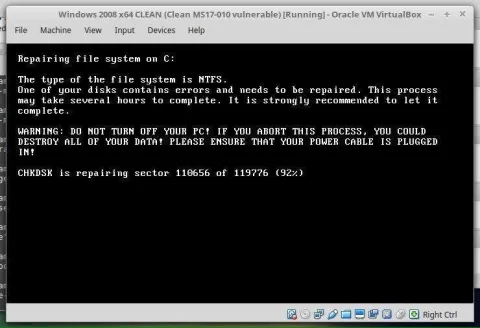
Lors du redémarrage du système infecté, le ransomware affiche une fausse erreur de CHKDSK, en même temps qu’il procède au chiffrement du système.


Petya en train non pas de réparer les fichiers, mais en train de les crypter...

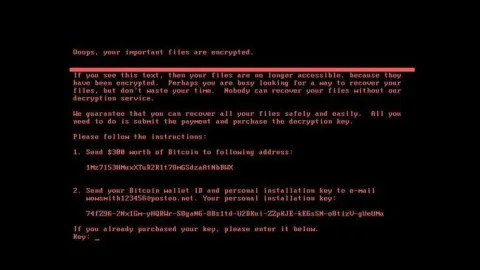
Petya remplace ensuite le MBR du système par un code malveillant qui rend la machine incapable de démarrer, affichant seulement un écran demandant une rançon de 300 dollars en bitcoin au redémarrage suivant.

Le bon côté de la chose, si l'on peut dire, est qu'une machine infectée ne peut plus en infecter d'autre puisqu'elle s'arrête au boot et n'est plus du tout opérationnelle :-)

Mais avant cela, le malware aura provoqué pas mal de dégâts sur les réseaux d'entreprise :)


Un supermarché infecté par Petya en Ukraine
Les Shadow Brokers ouvrent leur club du hack

Soumis par fredericmazue le

Ils l'avaient promis, ils l'ont fait. Les Shadows Brokers, à l'origine, volontairement ou non, de la gigantesque attaque au rançongiciel WannaCry, ont ouvert leur club du hack.

Les Shadow Brokers sont le groupe de pirates qui a volé des logiciels malveillants à l'organisme The Equation Group lié à la NSA. Ces logiciels ont servi pour lancer l'attaque WannaCry, mais dans le même temps les Shadow Brokers se sont dits déçus de ne pas avoir pu vendre (cher) ces outils à des services de renseignements de grands pays ou à des grands noms de l'industrie.

Pour générer des revenus, les Shadow Brokers ont alors envisagé la création d'un club du hack, le Monthly Data Dump, dont l'adhésion serait payante et assurerait l'accès à des exploit zero-day et autres outils de cyberattaque. C'est aujourd'hui chose faite. Ce club s'appelle finalement le Wine on month Club (Club du vin du mois) et dans un billet, les Shadow Brokers expliquent le plus sérieusement du monde comment en devenir membre moyennant un abonnement mensuel réglé en cryptomonnaie sonnante et trébuchante Zcash. Il est même possible de devenir membre VIP :-)

Pour l'équivalent d'environ 21 000 euros mensuels vous pouvez ainsi accéder aux malwares de la NSA et en faire ce que vous voulez.

Pourquoi Zcash et non Bitcoin ? Parce que selon les Shadow Brokers, Zcash assure une plus grande confidentialité. Les Shadow Brokers tiennent à rester dans l'ombre :-)

Lutte contre WannaCry : un service gratuit et illimité de Qualys

Soumis par fredericmazue le
Image

Qualys offre un service gratuit pendant 30 jours aux entreprises du monde entier pour qu'elles puissent identifier, suivre et remédier les actifs pouvant être impactés par le malware WannaCry qui s'est propagé comme un virus et a infecté des centaines de milliers d'ordinateurs à travers le monde. Cette offre est valable sur qualys.com/wannacry-30days.

Ce malware, qui utilise l'exploit ETERNALBLUE contre la vulnérabilité MS17-010, chiffre les fichiers et exige le paiement d'une rançon pour les déchiffrer. Les entreprises sont contraintes de déterminer où se trouve cette vulnérabilité dans leur environnement IT mondialisé à l'aide de solutions de sécurité d'entreprise qui restent lentes à déployer. En réponse à cette attaque, Qualys offre aux entreprises du monde entier des ressources d'analyse illimitées, complètes et immédiatement déployables via sa plate-forme dans le Cloud. Grâce à ce service, les entreprises pourront détecter, suivre et remédier WannaCry ainsi que ses variantes sur leurs actifs IT mondiaux. En outre, cette offre fournit des rapports et un tableau de bord pour visualiser en temps réel l'impact sur les actifs et suivre les efforts de remédiation. Les Responsables de la Sécurité des Systèmes d'Information (RSSI) disposent ainsi de la visibilité continue qui est nécessaire pour contenir cette menace critique.


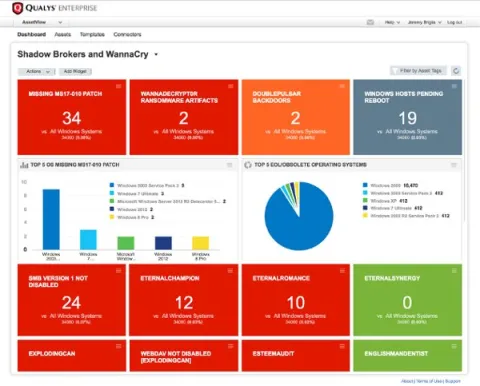
Qualys AssetView Dashboard - Suivi des vulnérabilités et exploits Shadow Brokers et WannaCry

Les détections par signature Qualys pour WannaCry concernent les ID Qualys (QIDs) suivants :

  • QID 91345 – Vulnérabilité d'exécution de code à distance (MS17-010) sur Serveur Microsoft SMB (Server Message Block) et Shadow Brokers C'est le 14 mars dernier que Qualys s'est intéressée à ce patch manquant pour les plateformes supportées, soit un mois avant le dump du groupe de hackers Shadow Brokers. Ce QID a été actualisé pour détecter aussi les nouveaux patches pour les versions de Windows en fin de vie (EOL).
  • QID 91360 – Exécution de code à distance sur les protocoles Microsoft Windows SMBv1 et NetBIOS sur TCP/IP (NBT) – Vulnérabilité MS17-010 (ETERNALBLUE) Shadow Brokers Qualys a immédiatement ajouté ce QID suite à la publication Shadow Brokers en date du 14 avril pour détecter aussi la vulnérabilité exploitée par ETERNALBLUE sur toutes les plateformes Windows. Ce QID a également été mis à jour pour ne pas lancer d'alertes si les patches EOL ont été installés.
  • QID 70077 – Backdoor Double Pulsar détecté (Shadow Brokers) Détecte la présence du backdoor DOUBLEPULSAR sur lequel WannaCry peut s'appuyer pour se propager.
  • QID 1029 – Ransomware WannaCrypt détecté. Détecte WannaCry et permet de déclencher des alertes suite à de nouvelles infections. 

Contenu de l'offre gratuite et illimitée de 30 jours de Qualys :

  • Vulnerability Management – Fonctionnalités complètes d'analyse via des scanners réseau ou des agents Cloud pour permettre aux entreprises d'identifier rapidement et avec précision les actifs vulnérables ou infectés par WannaCry.
  • hreatPROTECT – Accès d'un seul clic au tableau de bord des actifs impactés via le fil d'informations en temps réel sur les menaces qui renseigne sur les toutes dernières menaces et fournit une analyse détaillée d'ETERNALBLUE et de WannaCry.
  • AssetView – Localisation et suivi des actifs Windows anciens et actuels impactés par ces exploits dans des widgets dynamiques.
  • Continuous Monitoring – Création d'alertes pour suivre toute infection WannaCry apparaissant sur le réseau de l'entreprise.
  • Analyse d'un nombre illimité d'adresses IP

Wannakey / WannaKiwi : des antidotes à WannaCry

Soumis par fredericmazue le

Si votre machine a été infectée par le malware WannaCry, il est possible que Wannakey ou WannaKiwi vous sauve la mise et vous permette de récupérer vos données. Ne vous réjouissez pas trop vite cependant. Il faut aussi avoir de la chance (beaucoup).

Wannakey, que l'on peut télécharger sur GitHub, a été mis au point par un français, Adrien Guinet.

WannaKey utilise le fait que la mémoire de wcry.exe, l'exécutable du malware qui génère la clé privée de cryptage des données sur la machine attaquée, n'est pas toujours nettoyée. Donc si votre machine n'a pas été redémarrée depuis les méfaits de WannaCry, Wannakey examine la mémoire de wcry.exe à la recherche de la clé. Si celle-ci est trouvée, ce qui demande de la chance, comme le soulignent les auteurs de Wannakey, alors, il vous suffit de cliquer sur le bouton 'Decrypt' du malware pour récupérer vos fichiers en clair. Que la machine n'ait pas été redémarrée est bien sûr une condition sine qua non, puisque qu'un redémarrage réinitialise le contenu de la mémoire. Wannakey peut être essayé sur Windows XP, 7 x86, 2003, Vista et Windows Server 2008

Quant à WannaKiwi, il s'agit d'une variante de Wannakey, proposée par une autre français, Benjamin Delpy. WannaKiwi est également sur GitHub. Comme pour WannaKey, utiliser WannaKiwi avec succès demande de la chance et que la machine n'ait pas redémarré.

Un autre chercheur en sécurité, le français Matthieu Suiche, confirme dans un billet avoir pu utiliser ces outils avec succès sur Windows XP, Windows 7 et Windows Server 2003.

Attaque WannaCry : Windows 7 beaucoup plus touché que Windows XP !

Soumis par fredericmazue le

Quand WannaCry, la cyberattaque sans précédent qui a utilisé des malwares provenant de la NSA a sévi, il était naturel de penser que Windows XP en était la principale victime. Mais il n'en est rien !

Windows XP reste très utilisé, même s'il n'est plus supporté par Microsoft depuis le 8 avril 2014. En raison de l'arrêt de ce support, la faille EternalBlue dans le protocole SMB n'avait donc jamais été corrigée, ce qui faisait de Windows XP une victime de choix pour WannaCry, ainsi qu'un vecteur de propagation de choix, puisque WannaCry se propage sur les réseaux à partir d'une machine infectée. C'était tellement évident que Microsoft a fait un geste, qu'il faut d'ailleurs saluer, en faisant une exception à l'arrêt du support de Windows XP, pour pousser en urgence un correctif à EternalBlue sur ce système.

Avec le recul, les choses prennent une toute autre perspective. Ainsi selon les statistiques établies par les éditeurs de solutions de sécurité, la part prise par Windows XP dans l'attaque WannaCry est... insignifiante.  Kasperky Lab par exemple, souligne que 98,35% des machines infectées tournent sous Windows 7. Quant aux Windows XP, il se trouve que l'attaque y provoquait un plantage, ce qui du coup l'empêchait d'aboutir :-)

Il n'en reste pas moins que Microsoft avait corrigé EternalBlue sur Windows 7 depuis la 14 mars. WannaCry n'aurait donc jamais du avoir un tel impact, si les utilisateurs et les entreprises appliquaient rigoureusement les correctifs de sécurité.

Après WannaCry les Shadow Brokers promettent un club du hack

Soumis par fredericmazue le

La gigantesque attaque au rançongiciel WannaCry a pour origine le fait qu'un groupe de hackers, les Shadow Brokers ont publié des logiciels malveillants issus de la NSA après les avoir volés à l'organisme The Equation Group lié à la NSA. Un pillage très juteux... ce qui permet aux Shadow Brokers d'envisager une suite...

Nous ne voulons pas toucher aux économies des grand-mères et ne nous sommes pas responsables des dégâts considérables causés par WannaCry expliquent les Shadow Brokers dans un billet à la fois cocasse et inquiétant.

Les Shadow Brokers soulignent qu'il ne faudrait pas parler de failles zero-day en ce qui concerne les vulnérabilités exploitées par WannaCry, mais de failles 30 days, 30 jours, car Microsoft avait corrigé les failles 30 jours avant la publication des logiciels malveillants de la NSA.

Les Shadow Brokers poursuivent en se lamentant de n'avoir pas pu vendre à des services de renseignement de grands pays ou à des grands noms de l'industrie les malwares dérobés à The Equation Group.

Fernand Reynaud aura pu dire ça eut payé, mais ça paie plus :-)

Alors les Shadows Brokers envisagent une autre approche : la création d'un club de hack, le Monthly Data Dump. Monthly car il sera possible d'adhérer à ce club par un abonnement payant mensuel dont le montant n'est pour l'instant pas précisé.

Via ce Monthly Data Dump, les Shadow Brokers promettent de diffuser des exploits de failles inédits, tirés d'une nouvelle panoplie de malwares provenant de la NSA. Des exploits pour Windows 10 qui n'était pas vulnérable à WannaCry, des exploits pour les navigateurs, pour les smartphones, pour le réseau de virements interbancaires Swift et pour les réseaux de certaines banques centrales. Ils promettent même des informations sur les programmes nucléaires et balistiques de la Corée du Nord, de l'Iran, de la Russie et de la Chine.

Vaste programme... Appliquez très rigoureusement vos correctifs de sécurité.

WannaCry : une attaque au rançongiciel sans précédent

Soumis par fredericmazue le
Image

Depuis vendredi 12 mai 2017, une attaque au rançongiciel baptisée WannaCry défraie la chronique par son ampleur, mais surtout par son efficacité sans précédent.

Les rançongiciel ou ransomwares en anglais sont des logiciels malveillants (malwares en anglais) qui cryptent les données des machines qu'ils attaquent, à la suite de quoi ils demandent au propriétaire de la machine de payer une rançon, généralement en Bitcoins s'il souhaite récupérer ses données.

De telles attaques sévissent sur Internet depuis des années. Mais celle-ci se distingue à la fois par la taille et l'efficacité des moyens employés. Au départ, tout commence par des envois de massifs de spams, des emails qui contiennent des fichiers attachés malveillants, principalement des fichiers PDF ou Microsoft Word. Ici l'envoi est massif : on parle de plusieurs millions de mails à l'heure. Des mails qui seraient notamment (mais pas forcément uniquement) envoyé par le botnet Necurs qui aurait repris du service.

Un clic malencontreux sur ces fichiers provoque l'exécution de code malveillant, qui exploitant divers failles, réussissent à implanter un logiciel malveillant (ver, virus) sur la machine ainsi attaquée. Jusque là, nous sommes dans le très classique.

Des logiciels malveillants issus de la CIA et de la NSA

Nous en arrivons à l'efficacité exceptionnelle de ces attaques. Selon les informations dont nous disposons actuellement, cette efficacité est due au fait que les 'outils' utilisés par WannaCry sont des outils qui appartenaient à la CIA et la NSA. Des outils qui ont été volés par le groupe de pirates Shadow Brokers à Equation, un organisme lié à la NSA, puis publiés sur le DarkNet. Parmi ces outils figurent notamment DOUBLEPULSAR, qui installe une porte dérobée sur la machine attaquée. Porte dérobée qui permet ensuite aux pirates d'installer à volonté d'autres logiciels malveillants sur la machines attaquée.

Parmi les autres logiciels malveillants de WannaCry, il en est un qui exploite une faille du protocole réseau SMB de Windows. SMB permet le partage de fichiers et d'imprimante sur un réseau. La faille exploitée est baptisée du poétique nom d'EternalBlue et permet l'exécution de code à distance. En clair, lorsqu'une machine d'un réseau SMB est infectée, le malware qui y est installé peut se répandre sur les autres machines du réseau, et ainsi que suite. 

Des dégâts majeurs

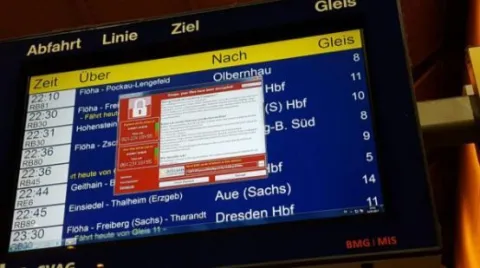
C'est ainsi que cette attaque a pu faire des dégâts majeurs, dans de nombreux pays du monde. En Espagne, l'opérateur Telefonica a vu ses systèmes mis à mal. Les banques BBVA et Santander également. En Allemagne, l'opérateur de télécommunication Vodafone (dont le siège est à Londres) a été durement touché, ainsi que la compagnie ferroviaire Deutsche Bahn dont les panneaux d'informations dans les gares ont présenté un affichage peu habituel.

Au Royaume-Uni, ce sont près de 50 cinquante hôpitaux (soit un sur cinq) de la NHS, l’organisme gérant la santé des Britanniques, qui ont vu leurs systèmes informatiques mis à mal, ce qui a entraîné des reports d'intervention.

En France le constructeur Renault a lui aussi fait les frais de WannaCry, le virus s'étant propagé sur certaines de ses chaînes de production, entraînant leur paralysie. Ont été concernées au moins l'usine de Sandouville, 3400 salariés, et une filiale située à Novo Mesto en Slovénie.

Comment en est-on arrivé là ?

Outre la malveillance des attaquants, la négligence a joué un grand rôle, comme bien souvent dans ce type de situations. En effet, Microsoft avait corrigé la faille EternalBlue de SMB depuis ... le 14 mars dernier.

L'attaque massive WannaCry aurait donc du massivement échouer si les mises à jour sur les ordinateurs avaient été faites rigoureusement. Ce qui n'est pas le cas de très loin. Selon l'éditeur de sécurité Avast, ce sont 100 000 machines tournant sous Windows qui auraient été infectées en moins de 24 heures ! Parmi ces machines, de nombreuses tournent encore sous Windows XP. Or cette version obsolète du système d'exploitation de Microsoft ne reçoit plus de correctif de sécurité depuis le 8 avril 2014. Mais bien souvent parce que des applications professionnelles non portées vers les systèmes Windows ultérieurs y tournent, les propriétaires des machines vulnérables ont gardé Windows XP.

Un geste de Microsoft

Devant la gravité de la situation, Microsoft a réagit, et à titre très exceptionnel, en dépit de la fin du support officiel, a réactivé le mécanisme de mise à jour de ce système, pour y pousser un correctif de la faille EternalBlue.

Le geste de Microsoft, qu'il faut saluer, ne suffit pas en lui seul pour endiguer cette attaque. Chaque propriétaire de machine, chaque responsable de parc machines, doit au plus vite procéder à toutes les mises à jour qui auraient été différées. Selon Microsoft Windows 10 n'est pas vulnérable à l'attaque WannaCry.