cyberattaque

Les attaques de réseaux basés sur le cloud sont en hausse de 48% selon un rapport Check Point

Soumis par fredericmazue le

Check Point a publié son rapport 2023 sur la sécurité dans le cloud en collaboration avec le cabinet d'études Cybersecurity Insiders. Le rapport, qui s'appuie sur une vaste enquête menée auprès de plus de 1 000 professionnels de la cybersécurité dans le monde entier, fournit des informations essentielles sur l'état actuel de la gestion de la sécurité du cloud, en mettant en évidence les défis et les opportunités qui prévalent. Les résultats soulignent la menace persistante que représentent les mauvaises configurations, lesquelles demeurent une source d'inquiétude majeure pour les entreprises.

Bien que les entreprises bénéficient de nombreux avantages grâce à l'utilisation du cloud, tels que l'évolutivité et la flexibilité, il reste néanmoins difficile de garantir une sécurité efficace. Selon l'enquête, les erreurs de configuration sont identifiées comme la principale préoccupation en matière de sécurité du cloud, affectant 59 % des personnes interrogées. Ces erreurs de configuration non seulement exposent les entreprises à des vulnérabilités, mais elles les empêchent également de tirer pleinement parti du potentiel offert par le cloud.

La rapide expansion des environnements cloud au sein des entreprises n'est pas surprenante, étant donné que 58 % d'entre elles envisagent de stocker plus de 50 % de leur charge de travail dans le cloud au cours des 12 à 18 prochains mois. Cependant, l'enquête fait ressortir un problème latent : un pourcentage important de 72 % de personnes sondées a du mal à gérer l'accès à plusieurs solutions de sécurité, ce qui entraîne une certaine confusion et compromet la sécurité de la gestion du cloud. La complexité croissante liée à la compréhension et à la protection de la surface des menaces du cloud est devenue une préoccupation majeure pour les responsables informatiques. Cette complexité laisse les vulnérabilités sans contrôle et crée ainsi des problèmes de sécurité. Les acteurs malveillants exploitent ces défis, comme en témoigne le rapport de Check Point Research, qui révèle une augmentation spectaculaire de 48 % des attaques de réseaux basés sur le cloud en 2022 par rapport à l'année précédente. 

Selon l'enquête, les entreprises ont mis en place différentes technologies et stratégies pour gérer leurs environnements cloud complexes. Cependant, la complexité et le manque de visibilité et de contrôle sont source de confusion. L’enquête fait un constat inquiétant : 26 % des entreprises ont mis en place 20 politiques de sécurité voire plus, ce qui peut entraîner une fatigue face aux alertes et limiter la capacité des équipes d'intervention à réagir efficacement aux incidents à haut risque. Fait marquant, 90 % des personnes interrogées ont exprimé leur préférence pour l'adoption d'une plateforme de sécurité cloud unique, qui simplifierait la gestion des environnements cloud.  De plus, une écrasante proportion de 71 % des entreprises ont mis en place plus de six politiques de sécurité, ce qui a conduit 68 % d'entre elles à se sentir submergées par la multitude d'alertes, notamment en raison de l'utilisation de plusieurs outils. Cela met en évidence la nécessité d'une solution de sécurité cloud globale et collaborative pour simplifier la gestion et améliorer l'efficacité de la détection et de la réponse aux menaces. 

« Notre enquête a révélé que les mauvaises configurations du cloud sont la première source d'inquiétude des RSSI aujourd'hui. » TJ Gonen, vice-président de la sécurité cloud chez Check Point Software Technologies, a souligné que ce qui distingue les entreprises performantes en matière de sécurité cloud, c'est leur capacité non seulement à identifier les mauvaises configurations, mais aussi à comprendre leur pertinence contextuelle et à établir des priorités pour leur résolution. « Il est primordial de comprendre comment des configurations inadaptées peuvent réellement constituer un risque pour les activités de l'entreprise. Il est également essentiel de pouvoir remédier rapidement et efficacement à ces vulnérabilités afin de maintenir un niveau élevé de sécurité. Il est impératif pour les entreprises de choisir une solution complète qui va au-delà de la détection au niveau de la surface. »

Les principales conclusions du rapport 2023 sur la sécurité du cloud sont les suivantes :

  • Principaux défis : Selon l'enquête, une mauvaise configuration des plateformes cloud ou un mauvais paramétrage (59 %) est identifiée comme la menace de sécurité la plus importante. Elle est suivie de près par l'exfiltration de données sensibles (51 %), les interfaces/API non sécurisées (51 %) et l'accès non autorisé (49 %). 
  • Incidents liés à la sécurité du cloud : L'enquête révèle que 24 % des RSSI et professionnels de la cybersécurité interrogés ont signalé avoir été confrontés à des incidents de sécurité liés au cloud public. Parmi les types d'incidents les plus courants, on retrouve les mauvaises configurations, les compromissions de comptes et les vulnérabilités exploitées. 
  • Configuration du cloud et gestion des politiques de sécurité : Selon l'enquête, 62 % des entreprises utilisent des outils natifs du cloud pour la gestion de la configuration, tandis que 29 % s'appuient sur des solutions dédiées de gestion de la posture de sécurité dans le cloud (CSPM).  
  • DevSecOps, CIEM et gestion unifiée de la sécurité : 37 % des sondés ont adopté DevSecOps dans certains domaines de leur entreprise, tandis que 19 % ont mis en œuvre un programme complet.

En conclusion, le rapport met en évidence la nécessité pour les entreprises de faire face de manière proactive aux défis de sécurité du cloud Dans un environnement cloud, l'échelle, la vitesse et la portée des opérations sont amplifiées, ce qui nécessite des mesures de sécurité robustes.

Hallucinant... ChatGPT vecteur de cyberattaque

Soumis par fredericmazue le

L'intelligence artificiellle en général et ChatGPT en particulier sont à la mode en ce moment, c'est le moins que l'on puisse dire. Beaucoup y voient un outil génial, mais d'autres sont moins optimistes et sentent arriver les problèmes. Il est souvent mis en avant que l'intelligence articielle et ChatGPT peuvent aider les développeurs et le monde de l'informatique. Mais si ChatGPT était aussi un vecteur de cyberattaque ?

C'est ce que l'on apprend à la lecture d'un long billet écrit par l'équipe de recherche Voyager18 de Vulcan Cyber qui nous fait découvrir une attaque d'un nouveau genre : l'attaque par hallucination :-)

Le billet plante le décor ainsi : "ChatGPT peut offrir des solutions de codage, mais sa tendance à l'hallucination offre une opportunité aux attaquants. [...] Dans nos recherches, nous avons découvert que les attaquants peuvent facilement utiliser ChatGPT pour les aider à diffuser des packages malveillants dans les environnements des développeurs.“

Les chercheurs expliquent avoir vu ChatGPT générer des URL, des références et même des bibliothèques de code et des fonctions qui n'existent pas réellement. Si ChatGPT fabrique des bibliothèques de code (paquets), les attaquants pourraient utiliser ces hallucinations pour diffuser des paquets malveillants sans utiliser de techniques familières comme le typosquattage ou le masquage.

Ces techniques sont suspectes et déjà détectables. Mais si un attaquant peut créer un package pour remplacer les « faux » packages recommandés par ChatGPT, il peut être en mesure d'amener une victime à le télécharger et à l'utiliser.

L'impact de ce problème devient clair si l'on considère que, alors qu'auparavant les développeurs recherchaient des solutions de codage en ligne (par exemple, sur Stack Overflow), beaucoup se sont maintenant tournés vers ChatGPT pour obtenir des réponses, créant une opportunité majeure pour les attaquants.

Les chercheurs précisent : La technique repose sur le fait que ChatGPT, et probablement d'autres plates-formes d'IA générative, répond parfois aux questions avec des sources, des liens, des blogs et des statistiques hallucinés. Il générera même des correctifs douteux pour les CVE et, dans ce cas précis, proposera des liens vers des bibliothèques de codage qui n'existent pas réellement.

En utilisant cette technique, un attaquant commence par formuler une question demandant à ChatGPT un package qui résoudra un problème de codage. ChatGPT répond alors avec plusieurs packages, dont certains peuvent ne pas exister. C'est là que les choses deviennent dangereuses : lorsque ChatGPT recommande des packages qui ne sont pas publiés dans un référentiel de packages légitime (par exemple, npmjs, Pypi, etc.).

Lorsque l'attaquant trouve une recommandation pour un package non publié, il peut publier son propre package malveillant à sa place. La prochaine fois qu'un utilisateur pose une question similaire, il peut recevoir une recommandation de ChatGPT pour utiliser le package malveillant désormais existant. Nous avons recréé ce scénario dans la preuve de concept ci-dessous en utilisant ChatGPT 3.5.

Le billet, très intessant, détaille ensuite le modus operandi qu'un cyberattaquant pourrait suivre pour duper ses victimes.

[video:https://www.youtube.com/watch?v=AviiU5Ng62k autoplay:0]

Un RSSI sur deux ne se sent pas prêt à gérer une cyberattaque - étude Proofpoint

Soumis par fredericmazue le

Proofpoint a dévoilé son rapport annuel Voice of the CISO, qui explore les principaux défis auxquels sont confrontés les Responsables de la Sécurité des Systèmes d’Information (RSSI) à travers le monde.

Alors que les RSSI ont passé l'année 2021 à s'adapter à de nouvelles méthodes de travail, nombre d'entre eux semblent avoir davantage repris le contrôle de leur environnement : 48 % estiment que leur organisation risque de subir une cyberattaque importante au cours des 12 prochains mois, contre 64 % l'année dernière.

Mais se sentir préparé à une cyberattaque est très différent d'être préparé. La prise de confiance des RSSI est probablement due au fait qu'ils ont réussi à surmonter un événement sismique (la pandémie), plutôt qu'à un changement tangible des niveaux de préparation aux risques. Selon le rapport, 50 % des RSSI dans le monde estiment que leur organisation n'est toujours pas prête à faire face à une cyberattaque. 56 % considèrent l'erreur humaine comme leur plus grande vulnérabilité cyber, avec de nouvelles configurations établies de travail à distance et le phénomène de Grande Démission qui ajoutent des défis supplémentaires en matière de protection de l'information.

Le rapport 2022 Voice of the CISO de Proofpoint examine les réponses d’une enquête mondiale menée auprès de plus de 1 400 RSSI de moyennes et grandes organisations dans divers secteurs d’activité. Au cours du premier trimestre 2022, cent RSSI ont été interrogés dans chacun des 14 pays suivants : France, États-Unis, Canada, Royaume-Uni, Allemagne, Italie, Espagne, Suède, Pays-Bas, Émirats arabes unis, Arabie saoudite, Australie, Japon et Singapour.

L'enquête explore trois domaines clés : le risque de menace et les types de cyberattaques contre lesquels les RSSI luttent quotidiennement, les niveaux de préparation des employés et des entreprises pour y faire face, et l'impact du travail hybride. Il aborde également les défis auxquels les RSSI sont confrontés à travers leur rôle, leur position vis-à-vis de leur direction et les attentes vis-à-vis de leurs équipes.

« Durant les derniers mois, des attaques de grande envergure ont perturbé les chaînes d'approvisionnement, fait la une des médias et impacté la législation en matière de cybersécurité, mettant les RSSI du monde entier à rude épreuve. Mais alors que les RSSI s'adaptent à de nouvelles méthodes de travail, il est encourageant de constater qu'ils semblent désormais plus confiants quant à leur posture de sécurité », commente Lucia Milică, vice-présidente et RSSI résidente mondiale chez Proofpoint. « Alors que l'impact de la pandémie sur les équipes de sécurité s'estompe progressivement, notre rapport 2022 pointe une nouvelle urgence. Alors que les employés quittent leur emploi ou choisissent de ne pas réintégrer le marché du travail, les équipes de sécurité doivent gérer une multitude de vulnérabilités en matière de protection de l'information et de menaces internes. »

Le rapport 2022 Voice of the CISO de Proofpoint met en évidence les tendances générales ainsi que les différences régionales au sein de la communauté mondiale des RSSI.

Voici les principales conclusions de l’enquête pour la France :

  • Les RSSI français sont les moins confiants quant à l’évolution du paysage des cybermenaces : alors que les RSSI semblent globalement mieux maîtriser leur environnement, les RSSI français sont les plus inquiets, 80 % d'entre eux estimant risquer de subir une cyberattaque importante au cours des 12 prochains mois, contre 68 % l'an dernier. La moyenne mondiale est de 48 %.
  • Les RSSI ne s'accordent pas sur les menaces les plus importantes qui pèsent sur leur organisation : cette année, la compromission des emails professionnels est arrivée en tête de liste pour les RSSI français (43 %), mais elle est suivie de près par les ransomwares et les attaques par déni de service, tous deux à 40 %. Les logiciels malveillants arrivent ensuite (37 %), puis la compromission de comptes cloud (comptes O365 ou G suite compromis) et les menaces internes (32 % chacun).
  • La préparation aux cyberattaques s'est nettement améliorée : la familiarisation croissante avec l'environnement de travail post pandémie a aidé les RSSI français à se sentir beaucoup mieux équipés pour faire face aux cybermenaces. Alors que 78 % d'entre eux estimaient ne pas être préparés à faire face à une attaque ciblée en 2021, ils ne sont plus que 37 % cette année. Pour les RSSI français, le paysage des cybermenaces reste inquiétant mais leur posture de sécurité s’est renforcée.
  • La sensibilisation des employés à la sécurité progresse, mais ils ne sont toujours pas suffisamment qualifiés pour assurer leur rôle de cyberdéfense : Si 69 % des RSSI français estiment que les employés comprennent leur rôle dans la protection de leur organisation contre les cybermenaces, 61 % considèrent toujours que l'erreur humaine est la plus grande vulnérabilité cyber de leur organisation. Il est donc surprenant qu'au cours de l'année dernière, seule la moitié des RSSI français interrogés aient augmenté la fréquence des formations à la cybersécurité pour les employés.
  • Le travail hybride à long terme et la grande démission font de la protection des données un nouveau défi majeur pour les RSSI : les employés formant le périmètre défensif où qu'ils travaillent, 61 % des RSSI français reconnaissent avoir constaté une augmentation des attaques ciblées au cours des 12 derniers mois. Et 63% déclarent que l'augmentation des départs d’employés mettent à mal l’intégrité des données. Investir dans la protection de l'information est en tête de liste des priorités pour les deux prochaines années. Lorsqu'on leur a demandé comment les employés étaient le plus susceptibles de provoquer une violation de données, les RSSI français ont désigné les attaques d'initiés compromis comme le vecteur le plus probable, où les employés exposent par inadvertance leurs informations d'identification, donnant ainsi aux cybercriminels l'accès à des données sensibles.
  • Les nombreux relais médiatiques sur les ransomwares ont largement sensibilisé les dirigeants aux risques cyber et entraîné des changements de stratégie : les récentes attaques très médiatisées ont placé les ransomwares au premier rang des préoccupations des entreprises. 72 % des RSSI français ont révélé qu'ils avaient souscrit une cyber assurance, ce qui est bien supérieur à la moyenne mondiale (58 %), et 65 % ont privilégié la prévention par rapport aux stratégies de détection et de réponse. Cependant, malgré les enjeux croissants, 45 % des RSSI français admettent qu'ils n'ont pas mis en place de politique de paiement des rançons.
  • Si les RSSI français se sentent moins sous pression, l'adhésion de leur conseil d'administration reste précaire : 51 % des RSSI français estiment que les attentes de la direction à l'égard de leur rôle sont excessives, contre 61 % l'année dernière. Cependant, la perception d'un manque d'alignement avec le conseil d'administration a augmenté, puisque seuls 28 % des RSSI français concèdent que leur conseil d'administration s’accorde avec eux sur les questions de cybersécurité. En ce qui concerne le risque cyber, les RSSI français ont cité l'impact sur la valorisation de l'entreprise, l'interruption des opérations et l'atteinte à la réputation comme les principales préoccupations du conseil d'administration.

" Après avoir passé deux ans à renforcer leurs défenses pour prendre en charge le travail hybride, les RSSI ont dû prioriser leurs efforts pour faire face aux cybermenaces ciblant des employés dispersés et dépendants du cloud. Par conséquent, ils se sont concentrés sur la prévention des attaques les plus probables, telles que la compromission de la messagerie professionnelle, les ransomwares, les menaces internes et les attaques DDoS ", a déclaré Loïc Guézo, Directeur Stratégie Cybersécurité SEMEA chez Proofpoint. "Dans l'ensemble, les RSSI semblent avoir amorcé l'année 2022 comme le calme après la tempête, au risque de tomber dans un faux sentiment de sécurité. Avec la montée des tensions géopolitiques et l'augmentation des attaques axées sur les personnes, les mêmes lacunes en matière de sensibilisation, de préparation et de prévention des utilisateurs doivent être comblées avant que la mer de la cybersécurité ne devienne à nouveau agitée."

Téléchargez le rapport 2022 Voice of the CISO

Hausse des cyberattaques ciblant les télétravailleurs, selon une étude VMware

Soumis par fredericmazue le

VMware a dévoilé les résultats de la quatrième édition de son rapport mondial sur la cybersécurité. Ce dernier a été publié à l’issue d’une enquête en ligne menée en décembre 2020 auprès de 3 542 directeurs des systèmes d’information (DSI), directeurs techniques et responsables de la sécurité des systèmes d’information (RSSI) du monde entier. Le rapport analyse l’impact des cyberattaques et intrusions sur les entreprises, et détaille la façon dont les équipes de sécurité répondent à ces problématiques.

L’accélération de la transformation numérique des entreprises met les équipes de sécurité face à de nouvelles menaces. Profitant du rythme croissant de l’innovation et de l’adoption du télétravail, les cybercriminels mènent des attaques ciblées. Avec la hausse du nombre d’employés travaillant depuis leur domicile, près de 80% des entreprises ont été victimes de cyberattaques. Ce phénomène met en lumière les failles des technologies et des dispositifs de cybersécurité traditionnels.

« Depuis le début de la pandémie, la course à l’adoption de technologies Cloud a offert aux dirigeants d’entreprises une occasion unique de revoir leurs approches en matière de cybersécurité », déclare Rick McElroy, responsable de la stratégie de cybersécurité chez VMware. « Les systèmes de sécurité traditionnels ne suffisent plus. Les entreprises ont besoin de solutions allant au-delà des workloads et points de terminaison, afin de mieux protéger leurs données et applications. Avec des attaques de plus en plus sophistiquées et la prolifération sans précédent des cybermenaces, l’heure est venue de leur donner les moyens de détecter et de bloquer les attaques, et de mettre en place des piles de sécurité conçues pour un monde tourné vers le Cloud. » 

Le rapport de VMware apporte un nouveau regard sur la cybersécurité et sur les tendances relatives aux attaques et systèmes de défense. Il pointe  également les priorités des entreprises pour demeurer résilientes cette année.

Voici les principaux enseignements en France :

  • Un manque de clarté face à l’urgence, malgré la multiplication d’incidents majeurs. Au total, 97% des personnes interrogées ont vu leurs systèmes de sécurité pris à défaut au cours des douze derniers mois. 82% se sont avérées être des violations substantielles. Pour autant, les professionnels de la cybersécurité sous-estiment la probabilité de subir de tels coups durs. Et si 74% des répondants affirment redouter qu’un incident majeur survienne dans les douze prochains mois, seulement 38% d’entre eux ont mis à jour leurs politiques et approches de sécurité pour limiter ce risque.
  • La recrudescence des rançongiciels et le télétravail créent une surface d’attaque imprévisible. La hausse des attaques est un phénomène confirmé par 81% des personnes interrogées (la majorité d’entre elles considérant le travail à domicile comme la cause du problème), et 89% des répondants révèlent que ces attaques sont devenues plus sophistiquées. Au cours des douze derniers mois, les attaques ciblant les services Cloud ont été les plus fréquentes, tandis que les applications tierces (17%) et les rançongiciels (21%) sont les principaux vecteurs d’intrusions
  • Les stratégies de sécurité tournées vers le Cloud sont désormais la norme. 99% des sondés ont déjà mis en œuvre ou ont l’intention d’adopter une stratégie de sécurité tournée vers le Cloud. Cependant, les migrations ont étendu la surface d’attaque potentielle des entreprises. 79% des personnes interrogées s’accordent à dire qu’elles doivent adopter une approche différente en matière de sécurité pour faire face à cette menace. En outre, 38% des répondants affirment avoir l’intention de renforcer la sécurité de leurs infrastructures et applications afin de réduire le nombre de solutions spécialisées.
  • Les applications et workloads au cœur des préoccupations des RSSI. Les applications et workloads sont considérés comme les points les plus vulnérables pour la sécurité des données. 84% des personnes interrogées affirment devoir accroître leur visibilité sur leurs données et applications afin d’anticiper les attaques. En outre, 80% des répondants signalent que leurs dirigeants sont de plus en plus inquiets à l’idée de lancer de nouvelles applications sur le marché, et ce, à cause de la menace grandissante et des dégâts que peuvent causer les cyberattaques.
  • Les problématiques de sécurité freinent l’adoption de l’IA. L’intelligence artificielle pourrait bien être le prochain objectif des entreprises en matière d’innovation. Cependant, 72% des sondés affirment que des problématiques de sécurité les empêchent d’adopter l’IA et le machine learning.  

La pandémie et l’adoption soudaine du télétravail ont indubitablement changé le paysage des menaces, obligeant les équipes de sécurité à faire évoluer leurs stratégies de cybersécurité et à garder une longueur d’avance sur les cybercriminels. Parmi leurs priorités pour l’année à venir, les entreprises devront accroître leur visibilité sur l’ensemble des workloads et points de terminaison, faire face à la recrudescence des rançongiciels, assurer leur sécurité sous forme de service distribué, et adopter une approche de sécurité intrinsèque tournée vers le Cloud.

L'Afnor victime d'une cyberattaque : tous ses services en ligne sont mis à mal

Soumis par fredericmazue le

L’Afnor est une association sous tutelle du ministère de l’Industrie, chargée de définir les normes françaises. L'Afnor a par exemple travaillé à la normalisation de la confection des masques pour dans le cadre de la crise sanitaire liée au coronavirus.

C'est aussi dans la boutique en ligne de l'Afnor que les développeurs peuvent se procurer les standards des langages avec lesquels ils travaillent : C, C++ EcmaScript, (JavaScript) etc.

L'Afnor a également participé à l’élaboration du label Expert Cyber utilisé par Cybermalveillance pour orienter les victimes de cyberattaques vers les meilleurs professionnels du secteur

Des meilleurs professionnels, l'Afnor en a grand besoin en ce moment, car il se trouve qu'elle a été victime d'une cyberattaque. Tous ses services en ligne sont hors service à l'heure où nous écrivons ces lignes. L'Afnor est également injoignable au téléphone. Toutefois notre confrère Numerama a pu entrer en contact avec le service de communication de l'Afnor qui lui a déclaré :

Nous sommes victimes d’une attaque d’ampleur depuis jeudi matin. Tous les services en ligne ne sont temporairement plus actifs, de même pour la messagerie et la téléphonie. [...]  Nous menons des investigations depuis jeudi matin à l’aide de spécialistes externes, et en relation avec l’Anssi. Notre priorité est de rétablir les services. 

L'Afnor travaille à la mise en place de canaux de communications alternatifs, mais cela ne va pas sans difficultés : Nous sommes encore dans la phase de diagnostic, qui peut durer longtemps précise l'Afnor qui estime que c'est le gang Ryuk qui serait derrière ce qui semble être une attaque au ransomware, ou rançongiciel.

Source : Numerama

Solorigate : Mimecast, Palo Alto Networks, Qualys et Fidelis font partie des victimes

Soumis par fredericmazue le

La liste des victimes de l'affaire Solorigate, ou SolarWinds ne cesse de s'allonger. Après plusieurs services d'Etats américains, après Microsoft et Malwarebytes entres autres, les sociétés Mimecast, Palo Alto Networks, Qualys et Fidelis ont elles aussi été victime de l'attaque, nous apprend notre confrère ZDNet.

Toutes ses sociétés ont pour point commun d'utiliser le logiciel Orion de SolarWinds, logiciel vecteur de l'attaque via une faille de sécurité qui y a été découverte.

Les 4 sociétés ont confirmé avoir été attaquées, et même s'il s'agit de fournisseurs de solutions de cybersécurité, les conséquences de l'attaque ne sont pas forcément graves. Toutes assurent avoir immédiatement réagi et les systèmes attaqués n'étaient pas toujours vitaux.

Par exemple Chris Kubic de Fideles, assure : L'installation du logiciel [Orion] a été attribuée à une machine configurée comme un système de test, isolée de notre réseau central et rarement sous tension.

Qualys à déclaré à Forbes que l'intrusion n'était pas aussi importante qu'il n'y paraissait, affirmant que ses ingénieurs avaient installé une version cheval de Troie de l'application SolarWinds Orion dans un environnement de laboratoire à des fins de test, distinct de son réseau principal.

Palo Alto Networks écrit : Récemment, nous avons tenté de télécharger Cobalt Strike sur l'un de nos serveurs informatiques SolarWinds. Cortex XDR a immédiatement bloqué la tentative avec notre capacité de protection contre les menaces comportementales et notre SOC a isolé le serveur, enquêté sur l'incident et sécurisé notre infrastructure. [...]  Nous pensions qu'il s'agissait d'un incident isolé, cependant, le 13 décembre, nous avons pris conscience que la chaîne d'approvisionnement du logiciel SolarWinds était compromise et il est devenu clair que l'incident que nous avons évité était une tentative d'attaque SolarStorm.

Les pirates ont quand même réussi à compromettre un certificat de sécurité Mimecast et à voler des données à la société qui écrit, dans un billet : Comme nous l'avons indiqué précédemment, lorsque Microsoft nous a informés de la compromission d'un certificat émis par Mimecast utilisé pour authentifier un sous-ensemble de produits Mimecast, nous avons conseillé aux clients concernés de rompre et de rétablir leurs connexions avec les clés nouvellement émises. La grande majorité de ces clients ont pris cette mesure et Microsoft a désormais désactivé l'utilisation des anciennes clés de connexion pour tous les clients Mimecast concernés. [...] Notre enquête a également montré que l'auteur de la menace avait accédé à, et potentiellement exfiltré, certaines informations d'identification de compte de service cryptées créées par des clients hébergés aux États-Unis et au Royaume-Uni. Ces informations d'identification établissent des connexions entre les locataires Mimecast et les services sur site et cloud, qui incluent LDAP, Azure Active Directory, les services Web Exchange, la journalisation POP3 et les itinéraires de livraison authentifiés SMTP.

Mimecast précise : Bien que nous ne sachions pas qu'aucune des informations d'identification cryptées n'a été décryptée ou utilisée à mauvais escient, nous conseillons aux clients hébergés aux États-Unis et au Royaume-Uni de prendre des mesures de précaution pour réinitialiser leurs informations d'identification.

Solorigate : des pirates accèdent aux codes sources de Microsoft

Soumis par fredericmazue le

SolarWinds est une société texane qui développe des logiciels professionnels permettant la gestion centralisée des systèmes et des infrastructures informatiques.

En décembre 2020, un des produits de SolarWinds, Orion, a servi de vecteur pour une cyber attaque à grande échelle aux Etats-Unis. De nombreux services d’état ont ainsi été touchés. La cyber-attaque serait perpétrée par les services de renseignements russes selon de nombreux avis, dont celui du Secrétaire d’Etat des Etats-Unis.

Il est possible que cette cyber-attaque dure depuis 2019 sans avoir été détectée. Reuters a rapporté qu'un chercheur en sécurité avait alerté l'entreprise en 2019 que son serveur de mise à jour avait un mot de passe faible de ‘solarwinds123’. Fin 2020, la liste des victimes de l’attaque dite ‘SolarWinds’ ou ‘Solorigate’ semble sans fin.

Microsoft, qui utilise des produits SolarWinds, fait partie des victimes et l’a annoncé dans un billet de blog.

Microsoft explique : "nous avons détecté des applications SolarWinds malveillantes dans notre environnement, que nous avons isolées et supprimées. […] Notre enquête a cependant révélé des tentatives d'activités allant au-delà de la simple présence de code SolarWinds malveillant dans notre environnement. […] Nous avons détecté une activité inhabituelle avec un petit nombre de comptes internes et après examen, nous avons découvert qu'un compte avait été utilisé pour afficher le code source dans un certain nombre de référentiels de code source. Le compte n'avait pas l'autorisation de modifier le code ou les systèmes d'ingénierie et notre enquête a confirmé qu'aucune modification n'avait été apportée. Ces comptes ont été étudiés et corrigés."

Microsoft se veut donc rassurante, et précise : "Chez Microsoft, nous avons une approche source interne - l'utilisation des meilleures pratiques de développement de logiciels open source et une culture de type open source - pour rendre le code source visible dans Microsoft. Cela signifie que nous ne nous fions pas au secret du code source pour la sécurité des produits, et nos modèles de menaces supposent que les attaquants ont connaissance du code source. Ainsi, la visualisation du code source n'est pas liée à l'élévation du risque."

Microsoft n'a toutefois pas indiqué clairement quels étaient les codes sources qui ont ainsi été consultés.

Espérons que Microsoft ne se trompe pas. Car on n'ose pas imaginer les dégâts que pourraient causer quelques morceaux de code malveillants injectés dans des produits comme Windows ou la suite Office.

L'Australie se dit visée par une gigantesque cyberattaque chinoise

Soumis par admin le

Scott Morrison, premier ministre australien, a fait une déclaration aujourd'hui pour révéler que son pays est victime d'une 'gigantesque cyberattaque'. Ce sont, selon lui, les institutions du pays, ainsi que les grandes entreprises qui sont visées par cette attaque. Tout une gamme de secteurs sont touchés : économie, services de santé, organisations politiques, infrastructures stratégiques, gouvernement...

Le premier ministre ne donne pas de détail quant au type d'attaque. Mais le terme 'gigantesque' suggère des attaques en déni de services (DDoS) au moins. Quant aux auteurs, ils seraient des pirates informatiques au service d'un 'acteur étatique sophistiqué'.

Scott Morrison ne nomme pas le pays attaquant. Mais selon Peter Jennings, le directeur de l'Australian Strategic Policy Institute, il s'agit de la Chine. Dans une interview accordée à The Australian, Peter Jenning déclare :  Le seul pays qui a intérêt a attaquer si largement et qui dispose des moyens puissants pour le faire est la Chine.

Pourquoi la Chine s'en prendrait-elle soudain ainsi à l'Australie ? Selon plusieurs experts, la Chine nourrit une très forte rancune envers l'Australie, depuis que celle-ci a mis en cause la gestion de la crise du coronavirus par Pékin et critiqué son agressivité diplomatique.

Une cyberattaque vise les participants du G20

Soumis par fredericmazue le
Image

Selon Proofpoint des représentants officiels et des diplomates auraient pu être victimes d’une injection de malware .NET/MSIL (Malware dropper) sous le couvert d’une invitation relative au G20.

Turla, un groupe organisé de hackers russes (APT) toujours actif serait l’auteur de cette cyberattaque.

Darien Huss, le chercheur Proofpoint qui avait contribué à stopper l’attaque WannaCry, vient en effet de découvrir un document corrompu visant des participants du G20.

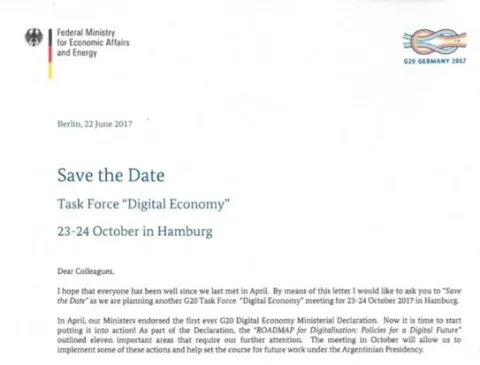
Le document corrompu a l’apparence de l’invitation officielle à prendre part au G20, et plus spécifiquement à la “Digital Economy Task Force” qui se tiendra à Hambourg en octobre prochain. Il embarque un système d’injection de malware qui dépose sur l’ordinateur une version mise à jour du backdoor (porte dérobée) JS/KopiLuwak, un outil redoutable associé au groupe Turla.

S’il n’est pas confirmé que le document ait été envoyé, l’attaque aurait pu viser des représentants gouvernementaux, des membres clés de l’organisation du G20, des médias et d’autres parties-prenantes du G20.

Le “dropper” - à savoir le programme conçu pour installer le malware - est déposé par l’intermédiaire d’un fichier contenant l’invitation officielle. Le document se réclame du Ministère Fédéral Allemand des Affaires Economiques et de l’Energie et affiche le logo du G20 sur l’en-tête :

“De ce que nous savons, le document n’est pas public, ce qui laisserait indiquer qu’une entité ayant accès à cette invitation a été compromise” déclare Darien Huss, Senior Security Research Engineer chez Proofpoint. L’analyse des métadonnées exif des fichiers semble indiquer que la menace repose sur un document original et non sur une contrefaçon.

L’impact potentiel du malware est significatif pour tous les PCs qui embarquent le .NET Framework, ce qui est le cas des PCs tournant sous les systèmes d’exploitation Windows les plus récents. Le dropper JavaScript analyse le profil du système de la victime, établit la persistance, et installe le backdoor. KopiLuwak est un outil en mesure d’exfiltrer des données, de télécharger d’autres outils d’infection et d’exécuter des commandes arbitraires.

Il est pour l’heure encore difficile d’évaluer le périmètre et l’impact exacts de l’attaque présumée. Le profil des cibles visées associées au G20 et la mise à jour rapide des outils utilisés implique néanmoins une surveillance renforcée et une analyse approfondie, souligne Proofpoint.

Enquêtes post-cyberattaques : un chercheur de Kaspersky Labs propose un outil gratuit

Soumis par fredericmazue le

Afin d’éviter aux enquêteurs d’avoir à se déplacer pour rassembler des indices sur des ordinateurs infectés après une cyberattaque, un expert de Kaspersky Lab a développé un outil simple, capable de recueillir à distance des données essentielles sans risque de les contaminer, ni de les perdre. Baptisé BitScout, cet outil est mis gracieusement à la disposition de tous les enquêteurs souhaitant y faire appel.

Dans la plupart des cyberattaques, les entreprises victimes ne connaissent pas leurs attaquants. Elles acceptent généralement de coopérer avec les chercheurs en sécurité afin d’aider ceux-ci à trouver le vecteur d’infection ou d’autres informations sur les auteurs de l’attaque. Cependant, le problème pour ces enquêteurs a toujours été de devoir parcourir de longues distances en vue de recueillir des indices cruciaux, par exemple des échantillons de malware sur les machines infectées, ce qui retardait et renchérissait leurs investigations. Or, le temps mis à comprendre une attaque est autant de temps pendant lequel les utilisateurs ne sont pas protégés ni les auteurs identifiés. Jusqu’à présent, les solutions consistaient à employer des outils coûteux et complexes à mettre en œuvre, ou bien à prendre le risque de contaminer ou perdre des indices en les transférant entre ordinateurs, souligne Kaspersky Labs.

Dans le but de remédier au problème, Vitaly Kamluk, Directeur de l’équipe GReAT (Global Research & Analysis Team) de Kaspersky Lab en Asie-Pacifique, a créé un outil numérique open source capable de collecter à distance les indices essentiels, de récupérer des images disques entières via le réseau ou un périphérique de stockage local, ou encore d’aider tout simplement à distance au traitement d’incidents malveillants. Les indices relevés peuvent être observés et analysés à distance ou localement, tandis que la source de stockage des données demeure intacte grâce à un dispositif fiable d’isolement par conteneur.

« La nécessité d’analyser les incidents de sécurité avec un maximum d’efficacité et de rapidité prend d’autant plus d’importance que les menaces sont toujours plus avancées et sournoises. Cependant la précipitation n’est pas la solution : nous devons veiller à ce que les indices restent intacts de sorte que les investigations soient fiables et que les résultats puissent avoir une valeur légale si nécessaire. N’ayant pas trouvé d’outil qui permette tout cela gratuitement et facilement, j’ai décidé d’en créer un », explique Vitaly Kamluk.

BitScout peut s’adapter aux besoins particuliers d’un enquêteur et faire l’objet de perfectionnements et de mises à jour, avec des fonctionnalités supplémentaires et des logiciels personnalisés. Cet outil est gratuit. Il repose sur des solutions open source et offre une totale transparence : au lieu de dépendre d’outils tiers créés à partir de code propriétaire, les experts peuvent partir du code open source BitScout afin de fabriquer leur propre couteau suisse pour leurs cyberinvestigations.

BitScout offre les fonctionnalités suivantes :

  • Récupération d’images disques, y compris par un personnel sans formation spécifique
  • Formation du personnel en situation de mobilité (via une session de terminal partagée en lecture seule)
  • Transfert de données complexes vers le laboratoire pour une inspection plus poussée
  • Analyse Yara ou antivirus à distance de systèmes non connectés (fonction essentielle dans la lutte contre les rootkits)
  • Recherche et visualisation des clés de registre (exécution automatique, services, périphériques USB connectés)
  • Extraction de fichiers à distance (récupération de fichiers effacés)
  • Correction à distance du système si l’accès est autorisé par le propriétaire
  • Analyse à distance des autres postes du réseau (utile pour répondre à distance à un incident)

L’outil est disponible gratuitement sur le référentiel de code GitHub.

Pour en savoir plus.