Faille Zero-Day

Hacking The Hacking Team : deux nouvelles failles zero-day dans le plugin Flash d'Adobe

Soumis par fredericmazue le

Il y en a des choses intéressantes dans les 400 Go de données récemment dérobées à la société The Hacking Team et publiées sur Pastebin :-)

The Hacking Team est une société qui vit du cyber espionnage, mais qui en l'occurrence contribue pour le moment et à l'insu de son plein gré à la sécurité informatique. En effet le code source de son logiciel espion phare, DaVinci, fait partie des 400 Go volés. Et ce code source est riche d'enseignements.

Ainsi, il est apparu en fin de semaine dernière que DaVinci exploitait une faille zero-day dans le plugin Flash d'Adobe. Faille qu'Adobe a d'ailleurs rapidement corrigée.

Mais ce n'est pas tout. Après cette faille CVE-2015-5119, deux autres failles zero-day ont été identifiées grâce à The Hacking Team :-)  CVE-2015-5122 et CVE-2015-512 respectivement. Des failles dans le plugin Flash, encore et toujours... FireEye et Trend Micro détaillent quelques informations techniques à propos de ces failles, sur les pages citées.

Dans les deux cas, les failles consistent en des corruptions mémoire, dont l'exploit rend possible l'exécution d'un code arbitraire sur la machine attaquée. Il s'agit donc de failles hautement critiques, qui pour l'instant ne sont pas corrigées. En attendant les correctifs, les experts en sécurité recommandent très vivement la désactivation du plugin Flash, en raison de la gravité de ces failles.

Commentaire actu

Anonyme (non vérifié)

@Frédéric Thomas ,Flash n'est pas présent aussi pour un problème de performance sur les périphériques faibles en CPU/GPU, et le souci que j"ai avec viens du fait qu'il faut absolument l'IDE Adobe pour développer et compiler des applications Flash. Avec HTML5/CSS3 et Javascript et de nombreuses librairies (ThreeJS, WebGL, ...) on peut faire des merveilles, depuis n'importe quel IDE (un notepad suffit même si c'est pas beau :p ) et il n y a pas de problèmes de récompilation pour la moindre modification. Les deux seuls avantage que je vois à Flash pour le moment, c'est le fait qu'il soit compilé (donc le code source n'est pas exposé aux yeux de tous) et qu'il soit compatible en fonctionnement similaire sur toutes les plateformes et navigateurs (même si certains l'on banni). Je ne suis pas spécialement contre ou pour ce langage, mais je pense qu'il a besoin d'un renouveau pour lutter contre les technologies émergentes, et également d'une sécurité revue.

ven, 17 Jul 2015 - 08:45 Permalien

90% des pirates migrent leurs attaques de Java à Flash !

Soumis par fredericmazue le
Image

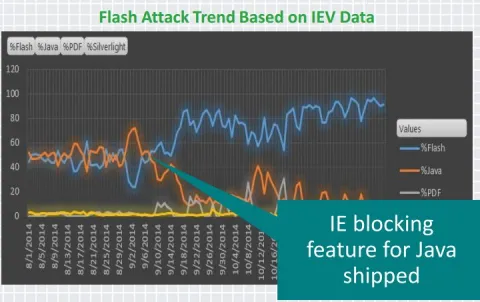
Il y a quelques années les failles de sécurité dans Java ont fait des ravages. Mais les choses sont en train de changer, au point que les cybercriminels trouvent de moins en moins amusant de s'en prendre à Java. Du coup Flash (re)devient leur cible de choix.

Ceci selon Microsoft, qui a expliqué, lors de la grand'messe sécurité RSA 2015, que sa récente politique de blocage des plugins Java vulnérables a conduit, ainsi que le rapporte The Register à une baisse drastique des attaques réussies via Java. Désormais, réussir une attaque sur le tandem Internet Explorer Java, demande aux cybercriminels d'utiliser une faille zero-day. Découvrir une telle faille et concevoir un exploit est évidemment plus difficile que de profiter du laxisme des utilisateurs qui négligent de faire leurs mises à jour de sécurité.

Du coup, 90% des cybercriminels se seraient (re)tournés vers Flash, dont les vulnérabilités sont légions depuis des années. Une valeur sûre pour les Black Hat :-) 5 nouveaux exploits sur 8 faisant partie des kits d'exploits - les trousses à outils malfaisants des méchants pirates - ciblaient Flash l'année dernière. Bien sûr des correctifs pour les vulnérabilités Flash sont publiés régulièrement, mais, selon l'article de The Register, si la plupart des Windows 8.1 ont des plugins Flash patchés, il n'en va pas de même avec Windows 7 : 20% des utilisateurs auraient échoué à appliquer les correctifs. En outre Internet Exlorer ne bloque pas les plugins Flash qui ne sont pas à jour.

Par ailleurs, Microsoft indique avoir remarqué que les cybercriminels sont de plus en plus réactifs. Le délai entre la découverte d'une vulnérabilité et la diffusion de son exploit dans les kits se réduit constamment.

Etre pirate, c'est un métier :-)

Google révèle une faille Zero-Day de Windows 8.1, ainsi que le code pour l'exploiter

Soumis par fredericmazue le

Ceci dans le cadre du Project Zero, qui regroupe des hackers très expérimentés et provenant de tous les horizons, avec pour tâche de détecter des failles dans les logiciels courants, afin de rendre l'informatique plus sûre au quotidien.

Découvrir des failles c'est bien, mais que les éditeurs corrigent ensuite les failles c'est mieux. Et, justement, la politique du Project Zero est d'informer un éditeur de la présence d'une faille afin que celui-ci corrige dans les 90 jours. Sinon la faille est rendue publique.

Or, Google a découvert une faille dans Windows 8.1, impliquant la fonction NtApphelpCacheControl dont le code se situe dans le fichier ahcache.sys. La faille, faute de vérifier correctement le propriétaire d'un token d'accès, permet d'obtenir une élévation de privilège aux droits de l'administrateur.

Google a notifié Microsoft de l'existence de cette faille, il y a plus de 90 jours. Mais Redmond ne l'a pas corrigée. Donc, conformément à la politique de Project Zero, la faille a été rendue publique, et là Google on peut dire que Google n'a pas fait les choses à moitié, puisqu'est également fourni le code permettant d'exploiter la faille. Que les paresseux qui n'auraient pas le courage de compiler le code sachent qu'il trouveront aussi un exécutable et une librairie DLL tous prêts :-)   

Depuis cette publication, Microsoft a indiqué travailler sur le problème, pour publier rapidement un correctif.