faille

Failles dans iOS 7 : les pièces jointes aux mails ne sont pas chiffrées, les contacts sont accessibles via Siri
Soumis par fredericmazue le
Image

Selon Apple la fonctionnalité de protection des données est disponible sur les appareils proposant le chiffrement matériel, notamment sur l’iPhone 3GS et modèles ultérieurs, sur tous les modèles d’iPad et sur l’iPod touch (3e génération et ultérieure). Elle permet d’améliorer la fonction de chiffrement matériel intégré en protégeant les clés de chiffrement matériel, à l’aide d’un code. Vous profitez ainsi d’un degré de protection supplémentaire pour vos pièces jointes et applications tierces.

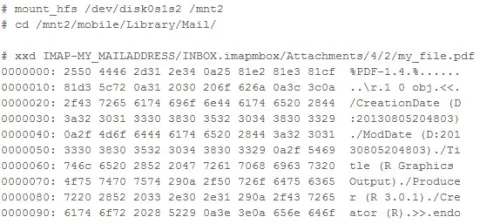
Dans la pratique il en va différemment d'après un billet de blog du chercheur en sécurité Andreas Kurtz. Dans ce billet, Andreas montre que les pièces attachées des mails traités par MobileMail.app, Ios 7.1 et 7.1.1 sont accessibles en clair.

Il suffit d'éteindre le smartphone et d'accéder au fichier selon des techniques bien connues  (ce qui est sans doute un peu exagéré) DFU mode, custom ramdisk, SSH over usbmux, puis de monter la partition pour accéder aux pièces attachées en clair, ceci malgré que la fonctionnalité de protection des données soit activée.

Autre faille : il est possible via l'assistant vocal Siri, de passer outre le verrouillage du smartphone pour accéder au carnet d'adresses, lancer un appel et découvrir au passage le numéro du correspondant. La marche à suivre est donnée dans la vidéo ci-dessous.

[video:https://www.youtube.com/watch?v=6cHZBk-eKps]
Finalement Microsoft a corrigé la faille zero-day d'Internet Explorer sous Windows XP

Soumis par fredericmazue le

En milieu de semaine a été révélée l'existence d'une faille zero-day touchant les versions du navigateur Internet Explorer 6 à 11. Une faille, zero-day oblige, qui était déjà exploitée et qui touchait potentiellement un peu plus de 50% des internautes, y compris ceux qui continuent à utiliser Windows XP.

Le support de Windows XP étant terminé, Microsoft avait tout d'abord indiqué ne pas combler cette faille sur ce système. Mais finalement Redmond est revenu sur sa décision, en indiquant par un billet de blog que la correction était faite pour tous les clients de la firme.

"Nous avons décidé de corriger (cette faille), de la corriger vite et de la corriger pour tous nos clients".

Le correctif est accessible de manière classique via Windows Update, y compris sous Windows XP.

Décidément, Microsoft a bien du mal à tourner la page XP.

10 000 dollars pour sécuriser Firefox 31

Soumis par fredericmazue le

Firefox 31 sera rendu disponible en juillet. Une mouture que la fondation Mozilla veut particulièrement sécurisée. L'affaire Heartbleed est passé par là.

Ecrire des librairies cryptographiques c'est bien. Mais si ces librairies renforcent la sécurité au lieu de la compromettre c'est mieux. C'est pourquoi Mozilla lance une édition spéciale de son programme Bug Bounty, ou programme de chasse au bug. Pour l'occasion, la prime pour la découverte d'une faille critique est portée à 10 000 dollars, au lieu des 3 000 dollars habituels.

Il s'agit de découvrir une vulnérabilité dans la libraire libPKIX qui est la librairie qui est en charge de la vérification des certificats. Une librairie pour l'occasion réécrite en C++ avec 4167 lignes de code alors que la version précédente représentait 81865 lignes de code C générées par la traduction du code Java originel. Mozilla souligne que cette nouvelle libPKIX bénéficie de fonctionnalités de C++ telle que le nettoyage mémoire.

Pour décrocher la timbale de 10 000 dollars, plusieurs conditions doivent être remplies :

  • la vulnérabilité doit se trouver dans ou être causée par security/pkix or security/certverifier telles qu'utilisées par Firefox ;
  • la vulnérabilité doit être déclenchée lors d'une navigation web normale (par exemple : visitez le site HTTPS de l'attaquant) ;
  • la vulnérabilité doit être décrite avec suffisamment de détails, dont des tests unitaires, des certificats. Dans l'idéal, une preuve de concept permettant à Mozilla de reproduire de reproduire sera fournie.
  • la vulnérabilité doit être signalée avant le 30 juin 2014, 23h59. (heure du Pacifique).

Mozilla signale encore que des découvertes de vulnérabilités sortant du cadre strict de ce programme spécial pourraient toutefois se voir récompensées de la prime classique de 3 000 dollars du programme Big Bounty. 

Flash Player : une faille zero-day menace Windows Linux et Mac

Soumis par fredericmazue le
Image

Kaspersky a découvert une faille de sécurité qui touche Flash Player 13.0.0.201 et antérieures sur Mac, Flash Player 13.0.0.182 et antérieures sur Windows et Flash Player 11.2.202.350 et antérieures sur Linux.

Il s'agit d'une faille zero-day, c'est-à-dire qu'elle est déjà exploitée. L'exploit aurait été réalisé par le gouvernement syrien pour piéger des dissidents, selon Kaspersky.

La faille se situe dans le Pixel Bender du player. L'exploit détecte le système d'exploitation sur lequel tourne le navigateur et se modifie si l'OS est Windows 8.

Le billet de Kaspersky décrivant le fonctionnement de l'exploit contient d'intéressantes informations techniques.

Pour les internautes qui utilisent les navigateurs Chrome ou Internet Explorer avec le player Flash, la mise au jour sera faite automatiquement. Les autres internautes doivent faire rapidement leur mise à jour depuis le site d'Adobe qui propose un correctif.

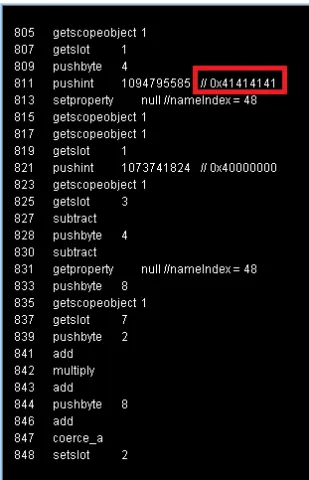
Le code de l'exploit décompilé

Une faille zero-day d'Internet Explorer ne sera pas corrigée sur Windows XP

Soumis par fredericmazue le

Une faille de sécurité a été découverte dans Internet Explorer version 6 à 11 par la société FireEye. L'existence de la faille est confirmée par Microsoft dans une alerte de sécurité.

Il s'agit d'une faille zero-day, c'est à dire une faille qui a été exploité avant qu'on la découvre officiellement. Selon FireEye, il existerait une campagne d'exploit baptisée Clandestine Fox.

La faille se situe dans la librairie vgx.dll utilisée pour le rendu des contenus vectoriels. Son exploit aboutit à la prise de contrôle à distance de l'ordinateur, avec les privilèges de l'utilisateur courant. Celui-ci ayant sous Windows les droits de l'administrateur bien souvent.

La vulnérabilité touchant les versions 6 à 11 d'Internet Explorer, il est estimé que plus de 50% des internautes sont vulnérables. En outre Outlook, est également touché, car ce client de messagerie utilise des composants d'Internet Explorer pour le rendu des messages HTML.

Microsoft travaille à un correctif. Toutefois, la faille ne sera pas corrigée sur Windows XP sauf si Microsoft décide finalement de faire une exception, car le support de ce système est officiellement terminée depuis le 8 avril dernier.

Cela signifie que les utilisateurs de XP, et ils sont encore nombreux, sont très vulnérables. Ils peuvent tenter de minimiser le problème en mettant en applications des suggestions de Microsoft données dans l'alerte de sécurité mentionnée ci-dessus - désinstallation de la librairie vgx.dll, installation d'EMET, etc. - ou bien ils doivent utiliser un autre navigateur qu'Internet Explorer.

Faille heartbleed : des millions d'utilisateurs Android serait touchés

Soumis par fredericmazue le

La découverte de la faille Heartbleed, dans OpenSSL la semaine dernière, a fait grand bruit. Cette faille est considérée comme étant l'une des plus grandes failles de l'histoire d'Internet.

Cette faille permet d'aspirer la mémoire d'un serveur ce qui donne la possibilité d'en extraire des informations sensibles. Au moment de la découverte de la faille, c'est principalement la communication dans le sens client/serveur qui a été pointée du doigt, mais il est possible d'exploiter la faille de manière symétrique, dans le sens serveur/client.

A ce sujet, Google s'est voulu rassurant au sujet de son système d'exploitation Android, qui, basé sur Linux, utilise la librairie OpenSSL. Dans un billet de blog, Mountain View a assuré que les utilisateurs d'Android étaient à l'abri, hormis une "exception limitée" et non quantifiée...

D'après le DailyMail qui s'appuie sur le site Bloomberg, qui s'appuie à son tour sur des données fournies par des chercheurs en sécurité cette exception limitée se chiffre à plus de 300 millions d'appareil, smartphones ou tablettes, fonctionnant sous Android.

En effet les appareils vulnérables sont ceux fonctionnant avec une version du système d'exploitation datant de 2012, ce qui représenterait 34% des 900 millions de terminaux Android, d'après les sources cités plus haut.

Frédéric Mazué

Une faille de sécurité majeure touche tous les terminaux Android

Soumis par fredericmazue le

Voilà une faille que l'on peut qualifier de majeure. Elle a été découverte par des chercheurs de l'Université de l'Indiana et de Microsoft. Ceux-ci affirment avoir découvert une faille au coeur du système d'exploitation Android, faille qui touche au processus de mise à jour de celui-ci. Le principe est expliqué en détail dans ce document PDF.

Cette faille est baptisée Pileup, pour privilege escalation through updating, en bon français : escalade de privilège par la mise à jour.

Le principe est le suivant : une application Android malicieuse peut demander des privilèges qui n'existent pas encore sur la version du système d'exploitation sur lequel elle est installée. Lorsque la mise à jour de l'OS est effectuée, les privilèges demandés par l'application malicieuse sont accordés automatiquement, sans même que l'utilisateur en soit informé. Bien évidemment, une telle application est alors potentiellement capable de voler vos donnés confidentielles.

Les chercheurs affirment avoir détecté six vulnérabilités de ce type dans le Package Management Service (PMS) d’Android et précisent que ces failles toucheraient l’ensemble des versions d’Android Open Source Project (AOSP).  "Ces défauts affectent tous les appareils Android dans le monde, laissant planer une menace sur des milliards d’utilisateurs Android qui sont encouragés à mettre à jour leur système".

Les mêmes chercheurs ont mis en ligne une application permettant de scanner les applications potentiellement dangereuses. Les liens vers l'application (Google Play, SlideMe, etc) sont accessibles depuis cette page. 

Source : www.begeek.fr 

[video:https://www.youtube.com/watch?v=FyIujYPO3nw]

[video:https://www.youtube.com/watch?v=MniYQb_N4YI]

[video:https://www.youtube.com/watch?v=4i0QaRGUJ-A]

Une faille critique dans le rendu des documents RTF par Microsoft Word

Soumis par fredericmazue le

Microsoft a publié une alerte notifiant de la présence d'une faille critique dans Microsoft Word 2010. La vulnérabilité concerne toutes les éditions de Word de 2003 à 2013. Microsoft précise être au courant d'attaques sur Word 2010.

La vulnérabilité permet l'exécution de code à distance sur la machine attaquée. La vulnérabilité se situe dans le rendu des documents RTF. L'attaque est réalisée au moyen d'un document RTF malicieux. L'attaquant endosse les droits de l'utilisateur qui a ouvert le document.  

La faille concerne aussi Outlook indirectement car celui-ci fait appel au moteur de rendu de Word. Un correctif est en cours de préparation. Il sera probablement distribué de façon classique par le canal Windows Update. En attendant Microsoft propose un Fixit  qui empêche l'ouverture des documents RTF par les composants de sa suite bureautique.

Pwn2OWn 2014 : tous les navigateurs mis à mal

Soumis par fredericmazue le

Comme chaque année, s'est déroulée, en marge de la conférence mondiale sur la sécurité de Vancouver, le concours de hacking Pwn2Own.

Le but de ce concours est de démontrer l'existence de vulnérabilités dans les navigateurs, avec de substantielles récompenses à la clé.

La société française Vupen a pour habitude de s'illustrer à ce concours et ce fut une nouvelle fois le cas cette année. La société a touché près de 400 000 dollars pour ses exploits.

Dès le premier jour elle a remporté une prime de 100 000 dollars en cassant d'entrée de jeu Internet Explorer 11. Ceci au moyen d'un exploit complexe qui combine l'exploit plusieurs vulnérabilités pour finalement aboutir au contournement de la sandbox du navigateur, tournant au sein d'un Windows 8.1.

Firefox a été cassé par Vupen également. Cependant Chaouki Bekrar, le fondateur de la société, a tenu a souligné que les éditeurs de navigateurs sont bien loin de négliger la sécurité. Au contraire, selon lui, il est de plus en plus difficile de mettre au point des exploits. Celui qui est venu à bout de Firefox a ainsi nécessité 60 millions de test pour être mis au point.

Firefox a été également hacké par deux autres candidats qui ont exploité d'autres failles et qui ont empoché 50 000 dollars.

Quant à Safari, ce sont (parmi d'autres) des employés de Google qui ont démontré un exploit permettant de sortir de la sandbox et de lancer la calculatrice sur Mac OS X.

Et Google Chrome ? Cassé lui aussi, par un participant anonyme qui a réussi à sortir de la sandox pour exécuter un code arbitraire.

La société Vupen est sortie grande gagnante du concours ainsi que nous l'avons dit, ce qui prouve sa compétence en la matière. Mais rappelons que cette société est controversée à la suite de l'affaire PRISM, car elle aurait été liée par contrat pendant au moins un an avec la NSA, période au cours de laquelle elle aurait fourni l'agence en exploits pour les usages que l'on sait.

Chaouki Bekra ne nie pas vendre des exploits de failles de sécurité, mais affirme ne le faire qu'à des démocraties et pays de confiance. Appréciation toute relative depuis l'affaire PRISM...

Des vulnérabilités dans le Flash Player 11.2 et 12

Soumis par fredericmazue le

Adobe a émis un bulletin de sécurité signalant deux vulnérabilités détectées dans le player Flash 12.0.0.70 sous Windows et OS X, ainsi qu’avec Flash 11.2.202.341 sous Linux.

Sans être critiques, car elles ne permettent pas la prise de contrôle à distance des machines attaquées, ces failles sont néanmoins jugées importantes, car elles sont susceptibles de permettre l'accès à des informations sensibles. Aucun exploit de ces failles n'est actuellement connu.

L'éditeur recommande donc de faire une mise à jour sans délai. De leur côté Microsoft et Google ont réagi sans tarder. Le premier avec une mise à jour du plugin Flash intégré dans Internet Explorer 10 et 11, le second avec une correction du plugin Flash dans le navigateur Chrome 33.0.1750.149.
