faille

Qualys découvre une vulnérabilité dans la commande Linux / UNIX sudo

Soumis par fredericmazue le

Pour mémoire, sudo pour superuser do, est une commande Linux géniale, qui, bien configurée, permet d'accorder à des utilisateurs Linux le droit de faire certaines actions qui autrement exigeraient que les utilisateurs soient root. Toutes les commandes sudo exécutées sont consignées dans un fichier de log, ce qui permet à l'administrateur du système de savoir qui a fait quoi. sudo permet même d'éviter de se connecter en root, ce qui est une bonne pratique pour éviter des maladresses aux conséquences désastreuses. C'est ainsi que sur les distributions Ubuntu Linux, par exemple, il est recommandé d'utiliser uniquement sudo, tandis que l'utilisateur root est purement et simplement désactivé par défaut sur ces systèmes.

sudo est un excellent outil qui contribue à la sécurité des systèmes UNIX / Linux, mais il n'est pas exempt de problèmes de sécurité lui-même. En 2017, Qualys y avait déjà découvert une vulnérabilité critique.

L'histoire se répète et Qualys annonce avoir découvert une autre vulnérabilité critique dans sudo. Il s'agit d'une vulnérabilité de type débordement de tampon dans le tas de sudo. En exploitant cette vulnérabilité, un utilisateur non privilégié peut obtenir les droits de root.

Les chercheurs en sécurité de Qualys indiquent avoir pu vérifier la vulnérabilité et développer plusieurs variantes d'exploit et obtenir les privilèges root complets sur Ubuntu 20.04 (Sudo 1.8.31), Debian 10 (Sudo 1.8.27) et Fedora 33 (Sudo 1.9.2) . D'autres systèmes d'exploitation et distributions sont également susceptibles d'être exploitables. La vidéo ci-dessous montre une preuve de concept de Qualys en action.

Qualys s'est engagé dans une divulgation responsable de la vulnérabilité et s'est coordonné avec l'auteur de sudo et les distributions open source pour annoncer la vulnérabilité.

La vulnérabilité a été annoncée hier 26 janvier 2021, après que les avis et correctifs aient été envoyés aux responsables de distributions.

Un billet sur le blog de Qualys, très intéressant, explique en détail cette vulnérabilité, avec une analyse du code C de sudo.

Bien évidemment, tous les administrateurs système UNIX / Linux doivent appliquer le correctif de cette vulnérabilité de sudo immédiatement

[video:https://vimeo.com/504872555 autoplay:0]

Commentaire actu

NIVDIA corrige de graves vulnérabilités dans son pilote d'affichage GPU NIVDIA et dans son logiciel de virtualisation GPU

Soumis par fredericmazue le

NVIDIA a publié une note pour informer de la publication d'une mise à jour de sécurité pour son pilote d'affichage GPU NVIDIA ainsi que pour son logiciel de virtualisation GPU vGPU.

Les pilotes de périphériques fonctionnant en mode noyau, une vulnérabilité dans ceux-ci peut avoir de graves conséquences puisque le code attaquant peut alors s'exécuter avec tous les privilèges. De fait, la note de NVIDIA précise qu'un exploit de ces vulnérabilités peut conduire à une élévation de privilège, ce qui est un doux euphémisme :-)

Les vulnérabilités que NVIDIA vient de corriger permettent potentiellement à un attaque de provoquer une perte d'intégrité et de confidentialité, un déni de service ou la divulgation d'informations sur la machine attaquée.

Ne tardez pas à installer ces correctifs.

Deux correctifs à appliquer d'urgence pour Windows et Visual Studio Code

Soumis par fredericmazue le

Microsoft vient de publier deux correctifs en dehors du Tuesday Patch mensuel habituel. C'est dire si ces deux correctifs doivent être appliqués d'urgence.

Le premier concerne la vulnérabilité répertoriée CVE-2020-17022. La vulnérabilité se trouve dans le traitement de certains codecs. Via cette vulnérabilité, des images malveillantes, lorsque lues par une application Windows, peuvent permettre l'exécution de code arbitraire à distance. Toutefois, comme le précise notre confrère ZDNet, seuls les utilisateurs qui ont installé les codecs média optionnels HEVC ou "HEVC from Device Manufacturer" du Microsoft Store sont vulnérables. Ce codec est uniquement distribué via la Microsoft Store.

La seconde vulnérabilité, répertoriée CVE-2020-17023, touche directement les développeurs, car elle se situe dans Visual Studio Code. Via cette vulnérabilité, des fichiers malveillants package.json peuvent provoquer une exécution de code arbitraire à distance. Si le développeur qui travaille sous Visual Studio Code a les droits de l'administrateur, alors un attaquant peut prendre totalement le contrôle de la machine attaquée.

Ces deux correctifs doivent donc être appliqués d'urgence. Les développeurs travaillant avec Visual Studio Code doivent mettre celui-ci à jour immédiatement.

Une grave faille dans le plugin PageLayer menace des sites WordPress d'effacement

Soumis par admin le

Les chercheurs en sécurité de l'équipe Wordfence Threat Intelligence, ont découvert deux graves failles de sécurité dans le plugin PageLayer, un plugin utilisé par des centaines de milliers de sites sous WordPress.

La première faille permet à tout utilisateur authentifié disposant d'autorisations d'utilisateur inscrit de mettre à jour et de modifier des publications avec du contenu malveillant explique Wordfence. Modifier, et donc supprimer. Autrement dit une personne malveillante à la possibilité d'effacer tout le contenu du site.

L'autre faille permet de bidouiller une requête aboutissant à la modification des réglages du plugin, ce qui permet de réaliser des injections JavaScript malicieuses par la suite.

Les deux failles ont été signalées au développeur du plugin qui les a corrigées début mai. Néanmoins le billet de Wordfence souligne que les utilisateurs du plugin tardent à en faire la mise à jour.

Le billet donne également d'intéressants détails techniques relatifs à ces deux failles de sécurité.

[video:https://www.youtube.com/watch?v=VKDMBjlK2iU autoplay:0]

iOS 13.4.5 corrigera une très grosse faille de sécurité

Soumis par admin le

iOS 13.4.5 est actuellement en bêta. Lorsque cette version du système d'exploitation sortira, elle corrigera une très grosse faille de sécurité. En attendant les utilisateurs doivent faire (très) attention.

Cette faille, découverte par les chercheurs de sécurité de ZecOps se situe dans l'application Mail. Exploitée, elle permet d'obtenir à distance un total contrôle du smartphone attaqué.

Toujours selon les chercheurs de ZecOps, la faille est exploitée depuis deux ans et a fait des victimes parmi des employés de grandes entreprises, situées entre autres au Japon, en Suisse, en Allemagne, en Arabie Saoudite et en Israël.

Pour attaquer, il suffit d'envoyer un mail malicieux à la cible. Sur iOS 12, l'attaque a besoin de l'aide de la victime qui doit cliquer sur le mail. L'attaque sera déclenchée avant le rendu du contenu. Sous iOS 13 c'est pire, car il est possible de réaliser une attaque sans assistance de l'utilisateur, ou attaque 'zéro clic'. Pour que l'attaque réussisse, il suffit que l'application Mail tourne en arrière plan.

Dans leur billet de blog, les chercheurs de ZecOps indiquent que la faille existe depuis iOS 6 au moins et que les premiers exploits ont été réalisés sur iOS 11.2.2 en janvier 2018.

GMail et Outlook ne sont pas vulnérables à l'attaque. En attendant l'arrivée de iOS 13.4.5, le mieux pour se protéger est de ne pas utiliser du tout Mail, au profit de solutions alternatives.

Une faille Wi-Fi impacte plus d'un milliard de téléphones

Soumis par fredericmazue le

La société de sécurité Eset a publié un rapport au sujet de cette faille baptisée Kr00k. Cette faille est liée à un défaut des puces Wi-Fi fabriquées par Broadcom et Cypress. Les puces fabriquées par Cypress équipent de très nombreux IoT.

La vulnérabilté Kr00k peut être exploitée lorsqu'un appareil mobile est dissocié d'une connexion Wi-Fi. Les attaquants peuvent forcer une connexion Wi-Fi à être dissociée sur un appareil, ce qui entraîne l'envoi de données non envoyées par voie hertzienne. Même si le cryptage était utilisé lorsque le Wi-Fi était connecté, les données envoyées par voie hertzienne par un appareil vulnérable utilisent une clé de cryptage composée uniquement de zéros, ce qui permet à un attaquant de décrypter facilement les données sensibles.

Eset a testé de nombreux appareils, mais ne peut bien sûr pas les tester tous. Eset estime qu'un milliard d'appareil au bas mot sont concernés. Sont au moins vulnérables :

  • Amazon Echo 2e génération
  • Amazon Kindle 8e génération
  • Apple iPad mini 2
  • Apple iPhone 6
  • Apple iPhone 6S
  • Apple iPhone 8
  • Apple iPhone XR
  • Apple MacBook
  • Apple iPad Air 
  • Google Nexus 5
  • Google Nexus 6
  • Google Nexus 6P
  • Raspberry Pi 3
  • Samsung Galaxy S4
  • Samsung Galaxy S8
  • Xiaomi Redmi 3S

De nombreux constructeurs de téléphones ont déjà publiés des correctifs sous la forme de mises à jour système. Des mises à jour qu'il convient d'appliquer immédiatement.

Source : phonearena.com

Le côté obscur des éclairages intelligents

Soumis par fredericmazue le

Check Point a révélé, via Check Point Research, son équipe dédiée aux renseignements sur les menaces, des vulnérabilités qui permettraient à des pirates d’installer des logiciels rançonneurs ou d'autres logiciels malveillants sur les réseaux des entreprises et des particuliers, en prenant le contrôle d’ampoules intelligentes et de leur contrôleur.

Des chercheurs de Check Point ont démontré comment des pirates pourraient exploiter un réseau d'objets connectés (ampoules intelligentes et passerelle de contrôle) pour lancer des attaques sur les réseaux informatiques classiques de particuliers, d’entreprises ou même de villes intelligentes.  Les chercheurs se sont concentrés sur les ampoules intelligentes Philips Hue et leur contrôleur, et ont découvert des vulnérabilités (CVE-2020-6007) qui leur ont permis de s'infiltrer dans des réseaux en exploitant une vulnérabilité à distance dans le protocole sans fil à faible puissance ZigBee, qui est utilisé pour contrôler différents types d’objets connectés.

Dans une analyse publiée en 2017 sur la sécurité des ampoules intelligentes contrôlées par ZigBee, des chercheurs ont été en mesure de prendre le contrôle d'une ampoule Hue dans un réseau, d’y installer un microprogramme malveillant et le propager à d'autres réseaux d'ampoules adjacents. En utilisant cette vulnérabilité restante, nos chercheurs ont décidé de pousser plus loin cette étude initiale et ont utilisé l'ampoule Hue comme plate-forme pour prendre le contrôle du contrôleur des ampoules et, finalement, d’attaquer le réseau informatique de la cible. Il convient de noter que les générations plus récentes d'ampoules Hue ne présentent pas cette vulnérabilité.

Scénario de l’attaque :

1.      Un pirate contrôle la couleur ou la luminosité de l'ampoule pour faire croire à son utilisateur que l'ampoule a un problème. L'ampoule apparaît comme étant « inaccessible » dans l'application de contrôle de l'utilisateur, qui essaiera donc de la « réinitialiser ».

2.      La seule façon de réinitialiser l'ampoule est de la retirer de l'application, puis de demander à la passerelle de contrôle de la redécouvrir.

3.      La passerelle de contrôle découvre l'ampoule compromise, et l'utilisateur l'ajoute à son réseau.

4.      L'ampoule contrôlée par le pirate avec un microprogramme altéré utilise alors les vulnérabilités du protocole ZigBee pour déclencher un débordement de tampon dans la pile de la passerelle de contrôle, en lui envoyant une grande quantité de données. Ces données permettent également au pirate d'installer des logiciels malveillants sur la passerelle, qui est à son tour connectée au réseau de l'entreprise ou du domicile cible.

5.      Les logiciels malveillants se connectent à l’infrastructure du pirate et, grâce à l’exploitation d’une vulnérabilité connue (par ex. EternalBlue), ils peuvent s'infiltrer dans le réseau IP cible à partir de la passerelle pour diffuser des logiciels rançonneurs ou des logiciels espions.

« Beaucoup d'entre nous sont conscients que les objets connectés peuvent poser un risque pour la sécurité, mais cette étude démontre comment même les dispositifs les plus banals, apparemment « passifs » tels que des ampoules électriques, peuvent être exploités par des pirates et utilisés pour prendre le contrôle de réseaux ou installer des logiciels malveillants, » déclare Yaniv Balmas, responsable de la recherche chez Check Point Research. « Il est essentiel que les entreprises et les particuliers se protègent contre ces attaques potentielles en mettant à jour leurs appareils avec les derniers correctifs, et en les séparant des autres appareils de leurs réseaux pour limiter la propagation d’éventuels logiciels malveillants. Dans le paysage complexe des attaques de 5e génération, nous ne pouvons pas nous permettre de négliger la sécurité de tout ce qui est connecté à nos réseaux. »

L’étude réalisée avec l'aide de l'Institut Check Point pour la sécurité de l'information (CPIIS) de l'Université de Tel-Aviv, a été communiquée à Philips et Signify (le propriétaire de la marque Philips Hue) en novembre 2019. Signify a confirmé l'existence de la vulnérabilité dans ses produits, et a publié une version corrigée du microprogramme (version 1935144040) qui est désormais disponible via une mise à jour automatique. Nous recommandons aux utilisateurs de s'assurer que leur produit a reçu la mise à jour automatique de cette version du microprogramme.

« Nous nous engageons à protéger la vie privée de nos utilisateurs et faisons tout pour que nos produits soient sûrs. Nous remercions Check Point pour sa communication responsable et sa collaboration, qui nous a permis de développer et de déployer les correctifs nécessaires pour éviter que les utilisateurs ne soient en danger, » ajoute George Yianni, responsable de la technologie chez Philips Hue.

Pour comprendre encore plus facilement, voici ci-dessous une vidéo de démonstration du déroulement de l'attaque. Les détails techniques complets de l’étude seront publiés ultérieurement afin de donner aux utilisateurs le temps de corriger leurs appareils vulnérables.

[video:https://www.youtube.com/watch?v=4CWU0DA__bY autoplay:0]
Une faille critique exploitée dans Internet Explorer, le correctif viendra plus tard

Soumis par fredericmazue le

Microsoft signale l'existence d'une faille critique dans son navigateur Internet Explorer, versions 9, 10 et 11.

Cette faille est située dans la bibliothèque jscript.dll. Un problème de corruption de mémoire permet potentiellement à un attaquant d'exécuter du code arbitraire à distance, avec les mêmes droits que celui de l'utilisateur de la machine attaquée. Si l'utilisateur a les droits administrateur (cas fréquent de l'utilisation de Windows), une attaque réussie aboutit à une prise de contrôle total de la machine. L'attaque peut être effectuée à partir d'une page malicieuse d'un site Internet. 

Il s'agit d'une faille zero-day car elle est déjà exploitée. Il existe 'un nombre limité d'attaques ciblées', selon Microsoft.

Les systèmes Windows 7, 8 et 10 peuvent être attaqués. Windows Server est moins vulnérable, car à priori il s'exécute dans le mode restreint 'Enhanced Security Configuration'

Microsoft travaille à un correctif, mais ne poussera pas une mise à jour spécifique. Le correctif viendra dans un Tuesday Patch 'quand il sera prêt', indique Microsoft, qui propose des configurations pour atténuer le problème en attendant. Sachant que ces configurations peuvent nuire à la navigation sur certains sites, il est toutefois pertinent de les appliquer.

Dans un terminal avec les droits administrateur, exécuter ces commandes :

Systèmes 32 bits:

takeown /f %windir%\system32\jscript.dll
cacls %windir%\system32\jscript.dll /E /P everyone:N

Systèmes 64 bits

takeown /f %windir%\syswow64\jscript.dll
cacls %windir%\syswow64\jscript.dll /E /P everyone:N
takeown /f %windir%\system32\jscript.dll
cacls %windir%\system32\jscript.dll /E /P everyone:N

Et pour désactiver ces configurations, faire :

Systèmes 32 bits:

cacls %windir%\system32\jscript.dll /E /R everyone

Systèmes 64 bits

cacls %windir%\system32\jscript.dll /E /R everyone
cacls %windir%\syswow64\jscript.dll /E /R everyone

Cable Haunt : une vulnérabilité critique qui touche de très nombreux modems câble

Soumis par fredericmazue le
Image

Un modem câble est un type de modem qui permet de se connecter à Internet en étant relié à un réseau de télévision par câble. Les modems câbles ne sont pas encore très répandus. On estime qu'il y en a environ 200 millions en Europe seulement. Des chercheurs en sécurité on découvert une faille qui affect la plupart de ces modems. La faille a été baptisée Cable Haunt et un site dédié a été mis en ligne.

Cable Haunt est une vulnérabilité critique qui permet à des attaquants distants d'exécuter du code arbitraire sur les modems vulnérables, indirectement via un point de terminaison. Comme ces modems sont en charge du trafic Internet pour tous les appareils du réseau, Cable Haunt pourrait donc être exploité pour intercepter des messages privés, rediriger le trafic ou participer à des réseaux de zombies.

Les chercheurs qui ont découvert cette faille expliquent que le point de terminaison vulnérable est exposé au réseau local, mais peut être atteint à distance en raison d'une mauvaise utilisation du Websocket. Grâce à une communication malveillante avec ce point de terminaison, une attaque par débordement de tampon peut être réalisée et peut aboutir à la prise de contrôle du modem.

Le site dédié publie un intéressant document technique expliquant le fonctionnement de l'analyseur de spectre de ce type de modems, analyseur qui est la cible des attaques pour exploiter Cable Haunt. Une preuve de concept qui exploite la faille sur le modem Sagemcom F @ st 3890a également été publiée sur GitHub. Ce modem a été choisit car Sagemcom a un correctif prêt pour ce modem. Correctif que les possesseurs de ce modem doivent évidemment appliquer le plus vite possible. La vidéo ci-dessous montre comment utiliser cette preuve de concept.

[video:https://www.youtube.com/watch?v=5FM9mS5ck3Y autoplay:0]

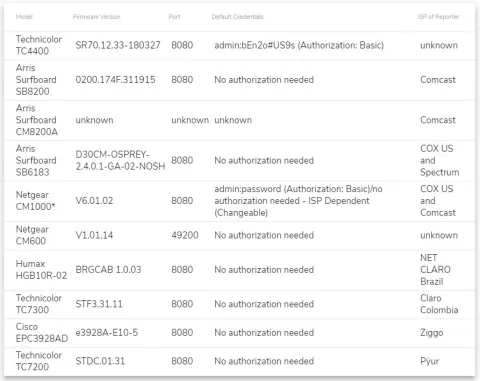
De nombreux FAI ont déjà confirmé la présence de la faille dans de nombreux appareils. Des tiers l'ont également découvert. La liste ne cesse de s'allonger. Si votre modem câble ne fait pas partie des listes ci-dessous, cela ne signifie pas que vous n'êtes pas vulnérables.

Site : cablehaunt.com

Modems vulnérables confirmés vulnérables par les FAI et cablehaunt.com :

Modems vulnérables confirmés vulnérables par la communauté :

Des vulnérabilités découvertes dans Adobe Acrobat et Adobe Reader

Soumis par fredericmazue le

Ca faisait longtemps :-) Des vulnérabilités ont été découvertes dans Adobe Acrobat et Adobe Reader, version Windows et macOS.

Sans indiquer comment un attaquant pourrait exploiter ces vulnérabilités, Adobe informe qu'il est possible d'obtenir à travers elle des données confidentielles, une élévation de privilèges et même une exécution de code arbitraire.

Adobe a publié des correctifs qu'il convient donc d'appliquer sans tarder.
