faille

Mettez à jour votre application Twitter pour Android

Soumis par fredericmazue le

Twitter avertit ses utilisateurs de l'existence d'une faille dans son application sur Android. Une faille que l'on peut qualifier de critique au niveau de la confidentialité et dont la présence dans l'application laisse songeur en ce qui concerne le soin apporté à son développement. Twitter a corrigé cette faille et invite ses utilisateurs à mettre à jour leur application au plus vite.

Dans un mea culpa en ligne, Twitter explique : Nous avons récemment corrigé une vulnérabilité dans Twitter pour Android qui pouvait permettre à un acteur malveillant de voir les informations de compte non public ou de contrôler un compte (par exemple pour envoyer des tweets ou des messages directs).

La faille pouvait être exploitée grâce à un processus compliqué, impliquant l'insertion de code malveillant dans des zones de stockage restreintes de l'application Twitter.

Nous n'avons aucune preuve qu'un code malveillant a été inséré dans l'application ou que cette vulnérabilité a été exploitée, mais nous ne pouvons pas être complètement sûrs [...] Nous sommes désolés que cela se soit produit et nous continuerons à travailler pour sécuriser vos informations sur Twitter, écrit encore le réseau social.

Faille Bluekeep : ESET met à disposition un outil permettant de vérifier la vulnérabilité de vos systèmes Windows

Soumis par fredericmazue le

ESET met à disposition gratuitement l’outil ESETBlueKeep permettant de vérifier la vulnérabilité de vos systèmes contre l'exploitation de cette faille. Les attaques sur les services RDP exposés directement sur Internet s’effectuent par brute force ou par l’exploitation de vulnérabilités de type BlueKeep, permettant ainsi aux pirates de mener des actions malveillantes à grande échelle.

« La vulnérabilité BlueKeep n'a, pour le moment, pas déclenché de dégâts considérables, mais elle n'en est encore qu'au tout début de son cycle de vie d'exploitation », explique Aryeh Goretsky, chercheur chez ESET. « De nombreux systèmes d'exploitation ne sont toujours pas correctement protégés et nous ne sommes pas à l'abri de trouver une version se comportant comme un ver », ajoute-t-il.

Le protocole RDP permet de se connecter à une machine, elle-même potentiellement connectée au réseau de l'entreprise, donnant accès à ce réseau à distance.

Microsoft a attribué à BlueKeep son plus haut niveau de sévérité, Critique, dans ses instructions pour les clients publiées en ligne et le gouvernement américain, dans la base de données National Vulnerability Database, a attribué un score de 9,8 sur 10 à la vulnérabilité CVE-2019-0708. 

Pour en savoir plus sur la vulnérabilité BlueKeep, l'outil d'évaluation ESET et les types d'attaques par Remote Desktop Protocol, consultez l'article (en anglais) « It’s time to disconnect RDP from the internet »

Une faille dans des téléphones Android permet de détourner tout leur trafic Internet

Soumis par fredericmazue le

Encore une faille découverte dans Android. Cette fois il s'agit d'une faille que l'on peut qualifier de majeure car elle permet de détourner tout le trafic Internet d'un appareil Android au moyen d'un simple SMS malicieux.

Ce sont les chercheurs de Check Point qui ont identifié cette vulnérabilité dont ils ont vérifié la présence notamment sur les modèles Samsung, Huawei, LG et Sony. 

Le vecteur d’attaque repose sur un processus appelé provisioning OTA (Over-the-Air), qui est normalement utilisé par les opérateurs de réseau cellulaire pour déployer des paramètres spécifiques au réseau sur un nouveau téléphone rejoignant leur réseau. Cependant, n'importe qui peut envoyer des messages de provisioning OTA.

Les chercheurs de Check Point expliquent : "La norme pour le provisioning en direct, OMA CP (Open Mobile Alliance Client Provisioning), inclut des méthodes d'authentification plutôt limitées. Un destinataire ne peut pas vérifier si les paramètres suggérés proviennent de son opérateur réseau ou d'un imposteur. Nous avons constaté que les téléphones fabriqués par Samsung, Huawei, LG et Sony permettent aux utilisateurs de recevoir des paramètres malveillants via ces messages de provisioning faiblement authentifiés. Les téléphones Samsung aggravent cette situation en autorisant également les messages OMA CP non authentifiés."

Pour envoyer des messages OMA CP, un attaquant a besoin d'un modem GSM (un composant électronique qui vaut une dizaine de dollars ou tout simplement d'un téléphone fonctionnant en mode modem. Le téléphone attaqué doit lui même être sur un réseau 3G/4G. L'attaque n'est pas possible sur un téléphone connecté en WiFi.

Une attaque réussie amène les utilisateurs à accepter de nouveaux paramètres de téléphone  tels que celui-ci achemine tout leur trafic Internet via un proxy contrôlé par l'attaquant.

Les chercheurs de Check Point ont publié un très intéressant billet technique expliquant en détail le fonctionnement d'une telle attaque.

Pour que l'attaque soit possible, l'attaquant doit posséder les numéro IMSI de ses victimes, ce qui n'est pas forcément très difficile. En effet, une application qui dispose de l'autorisation READ_PHONE_STATE peut lire le numéro IMSI de l'utilisateur via l'API standard ((TelephonyManager) getSystemService (Context.TELEPHONY_SERVICE)). GetSubscriberId (). Les chercheurs font remarquer que plus du tiers des applications lancées au cours de ces trois dernières années nécessitent déjà cette autorisation.

Check Point a communiqué cette vulnérabilité aux constructeurs. Samsung a publié un correctif en mai dernier, LG en juillet. Huawei prévoir de le faire sur sa prochaine génération de smartphones et Sony refuse de reconnaître la vulnérabilité.

[video:https://www.youtube.com/watch?v=3G5NXGMLKvE autoplay:0]
Sortie de WordPress 5.2.3 avec d'importants correctifs de sécurité

Soumis par fredericmazue le

Le célèbre gestionnaire de contenu WordPress vient de sortir en version 5.2.3.

Cette mouture contient 29 corrections de bugs ou améliorations. Mais le plus important est qu'elle corrige des vulnérabilités.

Il s'agit notamment de 4 vulnérabilités permettant des attaques en cross-site scripting (XSS) .

- une vulnérabilité dans le stockage des commentaires

- une vulnérabilité durant le téléchargement de médias

- une vulnérabilité lors de la prévisualisation de shortcodes

- une vulnérabilité dans l'assainissement des URL.

L'assainissement des URL corrige aussi un problème pouvant aboutir à des redirections indésirables.

Les administrateurs de site sous WordPress ont tout intérêt à appliquer cette mise à jour sans tarder, si leur CMS n'est pas configuré pour le faire automatiquement.

Une vulnérabilité majeure dans le jeu Origin d'Electronic Arts permettait des prises de contrôle de comptes et des usurpations d’identité

Soumis par fredericmazue le

Check Point et CyberInt ont identifié une chaîne de vulnérabilités dans le client de jeu Origin développé par Electronic Arts (EA). En cas d’exploitation, ces vulnérabilités auraient pu conduire à une prise de contrôle des comptes et l’usurpation des identités des joueurs.

Les chercheurs de CyberInt et de Check Point ont communiqué les vulnérabilités à EA de manière responsable, conformément aux pratiques coordonnées de communication des vulnérabilités, afin qu’elles soient corrigées et qu’une mise à jour soit publiée avant que des pirates ne les exploitent. Ces deux entreprises ont combiné leur expertise pour aider EA à élaborer les correctifs nécessaires à la protection de la communauté des joueurs. La vulnérabilité corrigée par EA aurait pu permettre à un pirate de détourner la session d'un joueur, compromettant ainsi son compte et permettant la prise de contrôle du compte.

Les vulnérabilités découvertes sur la plate-forme d'EA ne nécessitaient pas la transmission des identifiants de connexion des utilisateurs pour les exploiter. Au lieu de cela, un pirater aurait pu utiliser des sous-domaines désaffectés et des jetons d'authentification d’EA Games en conjonction avec les mécanismes OAuth (authentification unique) et TRUST intégrés au processus de connexion des utilisateurs d’EA Games.

« La plate-forme Origin d'EA est extrêmement populaire, et si elles n'avaient pas été corrigées, ces failles auraient permis à des pirates de détourner et d'exploiter les comptes de millions d'utilisateurs, » commente Oded Vanunu, responsable des recherches sur les vulnérabilités des produits chez Check Point.

Une analyse technique complète de cette vulnérabilité est disponible sur le blog de Check Point Research ici.

[video:https://www.youtube.com/watch?v=JMjoi60JpTY autoplay:0]

Comment un pirate a suivi et aurait pu stopper des voitures grâce à un mot de passe faible

Soumis par fredericmazue le
Image

A lire sur Motherboard. Un pirate informatique, connu sous le nom de L & M, a confié à Motherboard avoir piraté plus de 7 000 comptes iTrack et plus de 20 000 comptes ProTrack , 

Il s'agit de deux applications que les entreprises utilisent pour surveiller et gérer les flottes de véhicules via des dispositifs de suivi GPS.

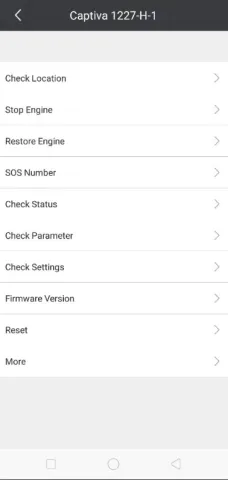
Ces applications permettent naturellement de suivre les véhicules mais aussi, pour certaines modèles de voitures, d'éteindre à distance leur moteur, lorsque la voiture est à l'arrêt ou circulent à une vitesse inférieure à 12 km/h.

Notre pirate a décompilé ces applications est s'est aperçu qu'elles envoyaient 123456 en guise de mot de passe par défaut à leurs utilisateurs lors de leur inscription. Mot de passe qui reste inchangé bien souvent.

Grâce à cela L & M a pu se connecter automatiquement à des milliers de comptes...

"Je peux absolument créer un gros problème de trafic dans le monde entier", a déclaré L & M à Motherboars "Je maîtrise totalement des centaines de milliers de véhicules et, en une seule touche, je peux arrêter les moteurs de ces véhicules."

L & M a précisé que son intention n'était pas de nuire, mais qu'il espérait obtenir une récompense de iTrack et ProTack pour avoir détecté une faille de sécurité, et qu'il n'a jamais arrêté le moteur d'une voiture, considérant cela comme beaucoup trop dangereux.

La capture ci-dessous a été fournie à Motherboard par L & M. On y voir la fonctionnalité 'Arrêter le moteur'.

Fail : le gouvernement français lance sa messagerie d'Etat sécurisée Tchap... avec une faille de sécurité

Soumis par fredericmazue le
Image

Le gouvernement français a estimé que les services de l'Etat devaient être dotés d'une messagerie instantanée cryptée et que des Telegram et autres Whatsapp ne pouvaient convenir pour des raisons de sécurité. Jusqu'ici tout va bien.

Voilà donc la messagerie d'Etat cryptée Tchap développée, et lancée le 18 avril. Cette messagerie intrigue le chercheur en sécurité Baptiste Robert. Il commence à regarder, et une heure et demi après, il publie un tweet ravageur : n'importe qui peut se connecter à cette messagerie d'Etat cryptée et sécurisée.

Je viens de regarder #Tchap la nouvelle appli sécurisé du gouvernement français. Et, put*** le résultat est horrible.@Elysee @gouvernementFR @EPhilippePM @EmmanuelMacron comment puis je vous contacter? C’est TRÈS TRÈS urgent.

Si vous avez des contacts je suis preneur.

— Elliot Alderson (@fs0c131y) 18 avril 2019

Baptiste Robert explique en détail comment il a procédé dans ce billet.

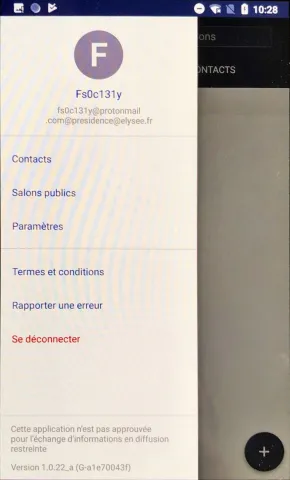
En résumé, il a décompilé l'application Tchap Android, a constaté que c'est un fork de l'application Riot, qu'il est facile de désactiver le certificat de sécurité, et que les serveurs du gouvernement sont clairement identifiés dans le fichier AndroidManifest.xml.

Baptiste choisit de s'en prendre au serveur de l'Elysée. Il lui soumet une adresse mail bidouillée forgée à partir de presidence @ elysee.fr. Le serveur ne fait pas de vérification sérieuse de l'adresse et envoie un mail d'invitation à Baptiste.

Le voilà dans la place...

Dès le lendemain, une porte-parole de la direction interministérielle du numérique et du système d'information et de communication de l'Etat (DINSIC) a indiqué : "Cette faille de sécurité a été identifiée et corrigée" (dès le 18 avril).

Le gouvernement a aussi tenu les propos rassurants d'usage : Baptiste Robert est le seul à avoir exploité la faille et aucune information confidentielle n’a été compromise. Par ailleurs Tchap n’a pas vocation à traiter d’informations très sensibles.

Nous voilà pleinement rassurés :-)

4G : de nouvelles failles de sécurité découvertes dans le protocole LTE

Soumis par fredericmazue le

Début mars, nous vous rapportions la découverte de 3 failles dans les réseaux 4G et 5G. 3 failles seulement ? C'était très optimiste...

Notre confrère ZDNet rapporte qu'une équipe de quatre chercheurs de l'Institut supérieur coréen de la science et de la technologie (KAIST) ont soumis des implémentations de la norme LTE (Long Term Evolution) à des techniques de fuzzing.

Le fuzzing (ou test à données aléatoire) est une technique pour tester des logiciels. L'idée est d'injecter des données aléatoires dans les entrées d'un programme. Si le programme échoue (par exemple en plantant ou en générant une erreur), alors il y a des défauts à corriger. (Wikipedia)

Ce faisant, les chercheurs ont identifié 51 vulnérabilités. 15 qui étaient déjà connues, et 36 nouvelles. Avec ça, les pirates ont de quoi faire : perturber les stations de base mobiles, provoquer des déni de services, bloquer les appels entrants d’un téléphone, déconnecter les utilisateurs d’un réseau mobile, envoyer des messages SMS frauduleux, faire de l'usurpation d'identité (spoofing) écouter les utilisateurs et manipuler le trafic des données.

Les chercheurs indiquent que les failles résident dans protocole lui-même, ou dans certaines implémentations. Ils ont détaillés leurs travaux dans ce document. Ils en feront une présentation au symposium de l'IEEE sur la sécurité et la confidentialité, à la fin du mois de mai 2019.

Rapport Sucuri : 90% des sites hackés en 2018 sont des sites sous WordPress

Soumis par fredericmazue le
Image
Image

Sucuri a publié son rapport annuel sur les sites hackes en 2018. Un rapport qui s'intéresse aux sites réalisés avec un CMS.

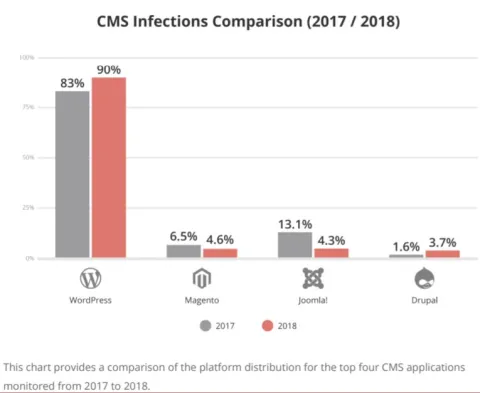
Selon le rapport Sucuri, les CMS les plus utilisés par ordre décroissant sont WordPress, Magento, Joomla! et Drupal. WordPress dont le succès va croissant, atteint désormais 30% de parts sur le marché des CMS.

Mais selon ce rapport, ces 30% correspondent à 90% des sites piratés. Tandis que les infections recensées pour Magento et Joomla! ont diminué de 2017 à 2018, les infections recencées pour WordPress ont augmentée de 83% à 90%.

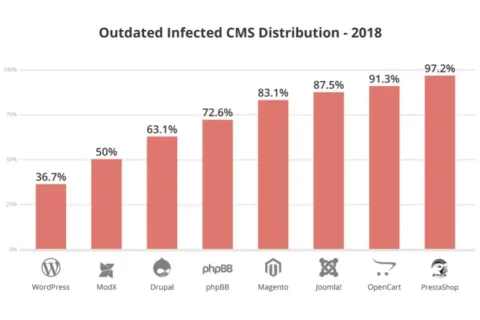
Bien souvent les piratages de sites sont dus à des mises à jour des CMS qui ne sont pas effectuées régulièrement. Toutefois selon le rapport Sucuri, il n'y a pas de correspondance directe entre le nombre de sites piratés et le nombre de CMS obsolètes. C'est ainsi que si 90% des sites hackés sont sous WordPress, seulement 36.7% des sites WordPress piratés tournaient avec une WordPress obsolète selon se rapport.

La palme des CMS obsolètes revient à Prestashop. Pour Sucuri cela tient au fait que les propriétaires de sites sous Prestashop trainent les pieds pour faire leurs mises à jour car ils ont peur de casser des fonctionnalités provoquant des indisponibilités de leur site, et donc peur des pertes de revenus que cela peut entraîner.

Il convient de lire ce rapport avec recul, en ce qui concerne les mauvais chiffres de WordPress. En effet le rapport précise qu'il ne s'intéresse pas aux données liées aux plugins et thèmes employés par les divers CMS. Du coup, on ne sait pas clairement si les piratages de sites sous Wordpress sont dus à des failles de WordPress exclusivement ou à des failles présentes dans des plugins. Cette remarque s'applique bien sûr aux autres CMS.

Réseaux 4G et 5G : 3 failles permettent de localiser les téléphones et d'intercepter les appels

Soumis par fredericmazue le

Des chercheurs des Universités de Purdue et de l’Iowa  aux Etats-Unis, ont publié un document expliquant l'existence de trois failles de sécurités importantes dans les réseaux 4G et 5G (Le réseaux 5G n'étant même pas encore déployé en France :-)

La première faille, baptisée ToRPEDO se niche dans un protocole qui notifie un appareil avant de recevoir un appel ou un message. Un exploit de cette faille permet à un pirate d'exploiter ce signal  pour localiser le téléphone de la victime, qui bien sûr ne peut pas se douter quoi que ce soit.

La seconde faille est baptisé Piercer. Exploitée, elle permet à un pirate d'obtenir l’IMSI de l’utilisateur. L'IMSI est un numéro unique stocké dans les cartes SIM. C'est ce numéro ISM qui permet à un réseau mobile d’identifier un usager à l’internationale. Ce numéro est crypté sur les réseaux 4G et 5G.

La troisième faille est baptiséé IMSI-Cracking. Comme son nom le suggère, elle permet à un pirate de décrypter en force brute les numéros IMSI sur les réseaux 4 et 5G, afin d’intercepter les communications.

Avec ces trois failles nous avons la panoplie complète de l'agent secret qui veut localiser un téléphone et écouter les communications. Selon les chercheurs, il ne faut que 200 dollars de matériel pour exploiter ces failles.

Ca va si bien que c'est à se demander si ça n'est pas fait exprès :-)