faille

9 smartphones Android sur 10 sont vulnérables. C'est (presque) Google qui le dit

Soumis par fredericmazue le

L'Université de Cambridge a réalisé une étude, en partie financée par Google. Les données utilisées pour cette étude ont été recueillies par l'application Device Analyzer, sur le Google Play. Des données relatives à 20 000 terminaux Android ont ainsi été collectées, tout en écartant les appareils low cost des pays émergents.

Bien que les terminaux analysés proviennent de grands constructeurs : Samsung, HTC, LG, Asus, Sony, etc. l'étude montre que 87% d'entre eux sont vulnérables à des failles connues, mais non corrigées.

A qui la faute ? Fondamentalement, encore et toujours à la fragmentation de l'écosystème Android. Si les smartphones Nexus sont les mieux notés - pas folichon tout de même, cette note de 5.17 sur 10 - ce qui est logique car ces appareils reçoivent leurs mises à jour directement de Google, l'étude montre que dans l'ensemble les constructeurs tardent beaucoup trop pour mettre les terminaux à niveau. L'étude établit qu'en moyenne, les terminaux reçoivent 1.26 mises à jour par an. Malheureusement, les vulnérabilités critiques sont découvertes dans Android à un rythme beaucoup plus élevé. En témoigne les failles Stagefright et similaires, récemment découvertes.

Deux nouvelles vulnérabilités très graves menacent tous les Android (ou presque)

Soumis par fredericmazue le

Zimperium, la société de sécurité qui avait déjà découvert la redoutable faille Stagefright au printemps dernier vient de réitérer en annonçant l'existence de deux nouvelles vulnérabilités très graves dans Android.

Ces vulnérabilités se trouvent dans le traitement des fichiers vidéo MP3 et MP4. Dans le traitement des vidéos elles-mêmes, mais aussi dans leurs métadonnées. Concrètement : la seule prévisualisation d'une vidéo, ou la pré-écoute d'une chanson suffit pour être vulnérable.

L'attaque de ces vulnérabilités consiste à faire lire un fichier MP3 ou MP4 malicieux, ce qui peut se faire via n'importe quel vecteur, principalement le navigateur Web bien sûr.

Ces vulnérabilités permettent l'exécution de code à distance. La première vulnérabilité se trouve dans la librairie libutils et concerne chaque appareil Android depuis Android 1.0 sorti en 2008. La deuxième vulnérabilité se situe à nouveau dans Stagefright.

Zimperium indique avoir réussi à exploiter la faille via Stagefright sur Android 5.0 et ultérieurs. Zimperirum précise que tous les Android antérieurs peuvent être impactés, si au sein de ceux-ci, une application tierce utilise les fonctions vulnérables de libutils.

Voilà donc plus d'un milliard d'appareils potentiellement menacés, et menacés pour longtemps si l'on considère à quelle vitesse les appareils Android sont mis à jour.

Attention à ne pas lire de vidéos douteuses en attendant...

Une mise à jour iOS 9.0.2 corrige la vulnérabilité de l'écran de verrouillage

Soumis par fredericmazue le

Les mises à jour d'iOS se succèdent à bon train. La première, iOS 9.0.1, est arrivée dans l'urgence le 24 septembre dernier, une semaine seulement après la sortie officielle de nouvel OS de la firme à la pomme.

La seconde mise à jour, iOS 9.0.2, arrive aujourd'hui, une semaine après la première. Cette mise vient corriger une faille de sécurité qui permettait de passer outre l'écran de verrouillage (un comble :-) pour dérober contacts et photos dans le smartphone.

La marche à suivre pour contourner l'écran de verrouillage était particulièrement compliquée, pour ne pas direz complètement tordue, mais elle était bel et bien là. Démonstration dans la vidéo ci-dessous et détail de la procédure dans notre actualité mentionnée ci-dessus.

[video:https://www.youtube.com/watch?v=_giVIDKwRr4]

Une faille iOS 9 permet de dérober des photos et contacts sur un iPhone verrouillé

Soumis par fredericmazue le

Décidément, les débuts sont difficiles pour iOS 9. Alors qu'Apple a publié dans l'urgence la mise à jour iOS 9.0.1 car des utilisateurs se retrouvaient bloqués par leur écran de verrouillage, voilà qu'une faille de sécurité a été découverte qui permet d'outrepasser l'écran de verrouillage afin de dérober des données enregistrées sur un iPhone ou un l'iPad: photos et contacts.

En résumé, les utilisateurs légitimes ne peuvent pas utiliser leur iPhone ou iPad, alors que les utilisateurs illégitimes ou mal intentionnés eux, le peuvent :-) dur, dur...

La faille s'exploite à la manière de celle récemment découverte sur Android 5.x.  Grosse bidouille et manipulation forcenée :-) Dans le cas d'Apple il est intéressant de savoir que la faille ne peut être exploitée que si le mot de passe pour le déverrouillage est constitué de 4 ou 6 chiffres. Cela ne fonctionne pas pour les mots de passe alphanumérique. Ainsi que le signale Apple Insider qui a été parmi les tous premiers à avertir sur l'existence de ce problème.

Voici la recette (On se demande quand même où ceux qui dénichent des trucs pareils vont les chercher... :-)

Entrer quatre mots de passe erronés, puis taper trois chiffres au hasard d'une cinquième tentative. Activer ensuite Siri tout en appuyant sur le dernier chiffre. A ce stade vous naviguez dans le menu de l'iPhone. Là demander l'heure à Siri puis ajouter un fuseau horaire. Donnez ici n'importe quoi plus cliquer deux fois sur ce n'importe quoi pour le partager par message. Taper encore n'importe quoi en guise de destinataires et cliquer deux fois pour enregistrer le contact. Ca y est, appuyer sur choisir une photo :-)

Les vidéos de démonstration commencent à fleurir. Le bidouilleur qui a alerté Apple Insider a démontré que l'iPhone avec lequel il effectue la démonstration ne lui appartient pas. Apple Insider a de son côté vérifié la manipulation.

La mise à jour iOS 9.0.1 ne remédie pas au problème que Apple doit encore corriger. En attendant modifiez votre mot de passe, ou bien ne laisser pas traîner votre iPhone.

[video:https://www.youtube.com/watch?v=_giVIDKwRr4]

[video:https://www.youtube.com/watch?v=sIp73v_W5A8]

Mise à prix : hacker iOS 9, Récompense : un million de dollars !

Soumis par fredericmazue le

Les enjeux financiers de la sécurité informatique sont de plus en plus importants. Mais aujourd'hui il semble que nous venons de franchir une nouvelle étape dans ce business.

Jusqu'ici nous connaissions les programmes Bug Bounty dont le principe est à la fois simple et légitime. Une société édite un logiciel qu'elle veut sûr. Comme la sécurité est quelque chose de très difficile techniquement parlant, la dite société fait appel à des spécialistes, des hackers, afin de détecter les failles dans le logiciel. Lorsque des failles sont trouvées, les hackers qui les ont découvertes sont récompensés financièrement, la société corrige les failles et rend son produit plus sûr. Tout est pour le mieux dans le meilleur des mondes.

Or voilà que la société Zerodium propose un bug bounty d'un tout nouveau genre. Il s'agit de trouver le moyen de hacker iSO 9 , le nouveau système d'exploitation d'Apple. Et pour motiver les talents, une prime de un million de dollars est offerte.

Seulement voilà, Zerodium n'est pas Apple, et il n'est pas question d'avertir la firme à la pomme de la découverte des failles.

Le fondateur de Zerodium est Chaoui Bekrar, le fondateur de la société française Vupen. Une société plutôt efficace dans le domaine des failles informatiques. Notamment, Vupen s'illustre régulièrement au concours de hacking Pwn2Own où elle y met à mal navigateurs et systèmes d'exploitation.

Mais Vupen est aussi une société controversée, car elle tire ses revenus de la vente d'exploits informatiques. Vupen aurait été liée par contrat avec la NSA pendant au moins un an. Vupen reconnaît vendre des exploits de failles informatiques, mais affirme ne le faire qu'à des démocraties et pays de confiance. Les sociétés de ce genre affirment toutes cela, mais ce n'est pas toujours vraiment vrai ;-) En témoigne la récente affaire avec la société italienne The Hacking Team qui a défrayé la chronique au printemps dernier.

Zerodium est donc à la recherche d'exploit zero day dans iSO 9. Pour gagner un million de dollars, les hacker doivent fournir un jailbreak untethered d'iOS 9. L'exploit doit permettre l'installation à distance, privilégiée et persistante d'une application quelconque sur un iOS 9 à jour.

Pour cela tous les moyens sont bons. Une page Web qui sort d'un Safari ou d'un Chrome dans leurs configurations par défaut, l'envoi d'un SMS meurtrier, etc.

Prendre le contrôle d'un Android 5.x verrouillé ? Trop facile...

Soumis par fredericmazue le

Android 5.x présente une grosse faille de sécurité que Google a certes comblée en août dernier, mais de nombreux appareils Android restent susceptibles d'être concernés. La faille concerne Android 5.1.1 et antérieurs, c'est-à-dire antérieurs à la build LMY48M. Autant dire même que certains Android pourraient bien rester vulnérables pour toujours. si leurs fabricants ne diffusent pas une mise à jour.

La faille permet à n'importe qui, sans connaissances techniques, de prendre le contrôle d'un Android malgré la présence de son écran de verrouillage.

Le principe est aussi simple que brutal. Il consiste à remplir autant que possible le tampon de copier/coller du système depuis le mode d'appel d'urgence, puis ensuite coller ce contenu dans un widget de saisie de mot de passe (pas de code PIN), autant de fois de suite que nécessaire pour faire crasher l'application de caméra. Une fois cette application plantée, il est possible d'accéder au lanceur d'applications. Autrement dit : il est possible de prendre totalement le contrôle de l'appareil.

Ci-dessous une démonstration proposée par l'Université du Texas, qui a publié cette information.

[video:https://www.youtube.com/watch?v=J-pFCXEqB7A]

Une vulnérablité critique corrigée dans WhatsApp

Soumis par fredericmazue le

WhatApp est une application de messagerie sur mobile qui compte des centaines de millions d'utilisateurs. Le service existe aussi en version Web depuis quelques moins et c'est dans cette version qu'une vulnérabilité critique a été découverte. Vulnérabilité qui mettait potentiellement tous ses utilisateurs en danger.

La faille a été découverte le 21 août dernier par Kasif Dekel, un chercheur en sécurité israélien qui travaille pour la société CheckPoint.

La faille a été baptisée "MaliciousCard", car elle permettait l'envoi d'une fiche de contact malicieuse au format vCard. Pour le destinataire , la vCard paraîssait tout à fait normale, mais à son ouverture, le code malicieux inclus était chargé et exécuté, ce qui pouvait aboutir à la prise de contrôle à distance de l'ordinateur attaqué.

Là où le bât blesse douloureusement, c'est que WhatsApp ne faisait aucune vérification sur la vCard.

"Nous étions étonnés de voir que Whatsapp ne réalisait aucune validation du format vCard ni du contenu du fichier. Des attaquants ont pu exploiter cette faille de différentes manières en la dissimulant derrière l’icône vCard" souligne CheckPoint.

WhatsApp a corrigé la vulnérabilité le 27 août, ce que CheckPoint souligne comme étant une réaction rapide et responsable : "L’exploitation massive de cette vulnérabilité pourrait avoir affecté des millions d’utilisateurs. Heureusement, WhatsApp a réagi rapidement et de façon responsable pour déployer une solution initiale en attendant une mise à jour du client".

Des esprits chagrins diront quant à eux qu'il aura quand même fallu six jours pour qu'une faille qui mettait potentiellement en danger des millions d'utilisateur soit corrigée. 

Mozilla piratée ! Des données de sécurité sensibles ont été dérobées !

Soumis par fredericmazue le

Bugzilla, la plate-forme de suivi de bugs de la fondation Mozilla a été piratée. Des données sensibles, ayant un impact sur la sécurité des utilisateurs du navigateur Firefox  notamment, ont été dérobées.

La fondation Mozilla a publié une FAQ à propos de ce piratage. Un piratage fort peu glorieux techniquement du côté des hackers. Tout simplement un vol de mot de passe.

Le mot de passe n'a pas été volé sur Bugzilla, mais sur un autre site à la sécurité faible. Malheureusement un utilisateur de Bugzilla utilisait le même mot de passe sur les deux sites.

Malheureusement encore, l'utilisateur de Bugzilla dont le mot de passe a été volé était un utilisateur privilégié ayant accès à des informations sensibles. Un incident regrettable qui montre une nouvelle fois le bien fondé des bonnes pratiques de sécurité, à savoir utiliser un mot de passe différent pour chaque site, ou au moins, ne pas utiliser le même mot de passe sur des sites dont les vocations sont différentes et lorsque les droits qu'on y a sont différents également.

Mozilla a immédiatement pris des mesures lorsque le problème a été découvert, mais la FAQ nous apprend que Bugzilla est compromis au moins depuis septembre 2014, peut-être depuis septembre 2013.

Parmi les données sensibles dérobées, figures au moins 53 vulnérabilités classées sévères dans Firefox. Des informations que des pirates ont naturellement pu exploiter pour attaquer les utilisateurs de Firefox.

C'est au moins le cas pour une de ces vulnérabilités, qui a été comblée le 6 août dernier. Un site russe a ainsi utilisé cette faille pour attaquer ses visiteurs.

Dans sa FAQ, Mozilla souligne que les nouveaux Firefox Destop, Android et ESR publiés le 27 août corrigent toutes les vulnérabilités concernées par ce piratage. Les utilisateurs doivent donc faire leurs mises à jour immédiatement, si ce n'est pas déjà fait via le processus automatique.

Une nouvelle vulnérabilité XSS dans Paypal

Soumis par fredericmazue le

Loi des séries quand tu nous tiens... En ce moment, la loi des séries tient Paypal. Après une vulnérabilité XSS récemment découverte qui permettait de dérober des fonds, vulnérabilité découverte par un informaticien égyptien, BitDefender a découvert une vulnérabilité XSS dans PayPal, qui pouvait permettre à des attaquants d‘uploader des fichiers malveillants pour réaliser des attaques visant des clients PayPal.

Cette fois, la vulnérabilité ne concerne pas directement les transactions PayPal ou les données du client, mais peut être utilisée de façon à diffuser du contenu ou des fichiers malveillants aux utilisateurs, ce qui peut permettre la mise en place d’un large éventail d'attaques pouvant s’avérer encore plus dangereuses, indique BitDefender dans un billet de blog.

La vulnérabilité, que Paypal a désormais corrigée, se situait dans la façon dont étaient chiffrées les URL qui vont chercher des fichiers uploadés.

Dans le billet de blog cité plus haut, BitDefender détaille une preuve de concept, qui ne fonctionne que sur Firefox, et qui montre comment un fichier XML au format HTML uploadé via la rubrique 'Créer une facture', peut ensuite attaquer les URL de fichiers downloadés depuis Paypal.

Un attaquant pouvait ainsi bidouiller des URL Paypal afin que ses victimes téléchargent un fichier malveillant ou soient redirigés vers des pages Web malveillantes.

Selon BitDefender, cette vulnérabilité n'a jamais été exploitée. 

Une vulnérabilité dans Paypal pouvait conduire à des vols d'argent lors de paiements ou par transferts de fonds

Soumis par fredericmazue le
Image

Cette vulnérabilité fracassante du site qui fait ses choux gras sur la sécurité des paiements sur Internet a été découverte par l'informaticien égyptien Ebrahim Hegazy, pseudo Zigoo0

Zigoo0 a donc zigouillé la sécurité de Paypal. Il explique comment sur son blog.

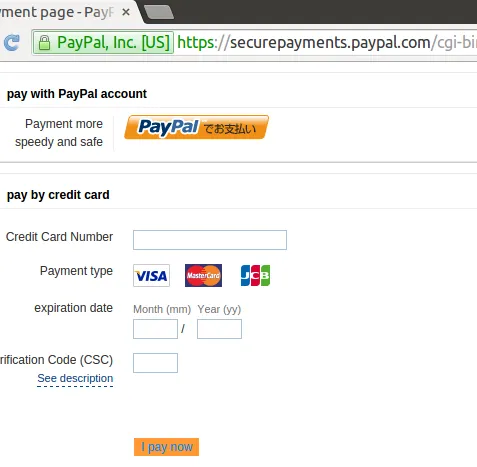
Une simple attaque en Cross Site Scripting (XSS) permettait de modifier la page de paiement sécurisée Paypal, cette page qui permet de payer soit via un compte Paypal existant, soit par carte bleue.

La page ainsi modifiée, tout devenait possible : récolter en clair les informations concernant la carte bleue, modifier le montant du paiement, ou même effectuer un transfert de fond vers le compte Paypal de l'attaquant.

L'attaquant pouvait être tout site de e-commerce malveillant, ou simplement un petit site lambda qui propose de faire des donations via un bouton Paypal. Plus exactement, n'importe qui pouvant bidouiller un bouton Paypal et le placer dans une page Web pouvait attaquer.

Ebrahim Hegazy a signalé la faille à Paypal le 19 juin dernier. Celle-ci ne serait corrigée que depuis le 24 août dernier, à en croire le blog de Zigoo0 qui va toucher une récompense bien méritée du programme Bug Bounty de Paypal.

La vidéo ci-dessous démontre cette attaque XSS.

[video:https://www.youtube.com/watch?v=xpht2R_0cEg]