GitHub

Vidéo astuce du jour : explorer un dépôt GitHub dans VS Code sans le cloner

Soumis par francoistonic le

Alexandre Nédélec explique dans une courte vidéo comment explorer un dépôt GitHub dans Visual Studio Code sans le clone :-)

[video:https://youtu.be/pLe1xYq9g9E?si=0tdH9mlHu75YvU-H autoplay:0]

Octoverse 2025 : Python et TypeScript en tête, 180 millions de développeurs

Soumis par francoistonic le
Image

Le rapport Octoverse est un des temps forts de la communauté GitHub.

Quelques éléments pour comprendre la situation et les tendances :

- 630 millions de projets sur la plateforme

- 180 millions de développeurs ont un compte

- 1 milliard de contributions 

- 4,3 millions de projets IA

- 43 millions de pull resquest par mois

- TypeScript et Python sont les 1er langages en 2025

- 80 % des nouveaux développeurs sur la plateforme utilisent CoPilot

- 81 % des dépôts sont privés

- 82 millions de codes sont poussés chaque mois

- Dockerfile et Jupyter Notebook sont utilisés par plus de 5 millions de dépôts

- Etats-Unis, Inde et Chine sont les pays les plus représentés. La France n'est pas dans le top 10. D'ici 2030, la rapport prédit que l'Inde sera le 1er pays utilisateur devant les Etats-Unis, le Brésil et la Chine. 

- la correction de failles a été très active cette année : il faut en moyenne 26 jours pour corriger une faille importante. Par contre, les risques de sécurité sont multiples : le broken access control est la menace la plus importante avec plus de 30 000 alertes !

- les langages les plus populaires : TypeScript, Python, JavaScript, Java et C#

- les langages les plus populaires pour l'IA sont sans surprises : Python, JavaScript, Typescript, C++

Parmi les projets ayant connus la plusi forte croissance, nous trouvons zen browser, cline (IDE), astral-sh/uv, Visual Studio Code, ragflow, l'assistance de code continue. Les projets open source ayant eu le plus de contributions tournent beaucoup autour de l'IA : codex, vllm, olloma, verl. Godot a été l'un des projets les plus actifs.

Rapport complet : https://github.blog/news-insights/octoverse/octoverse-a-new-developer-joins-github-every-second-as-ai-leads-typescript-to-1
GitHub : Agent HQ, une évolution majeure de la plateforme et vers le tout agent de codage ?

Soumis par francoistonic le
Image

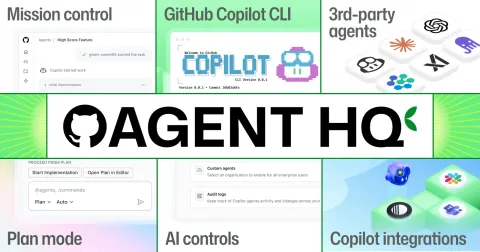
Si au départ, GitHub était centré sur Git. Ce n'est plus du tout le cas aujourd'hui même si Git et le référentiel de codes restent le coeur. Agent HQ est une transformation assez radicale de la plateforme : intégrer dans GitHub les agents de codage des principaux fournisseurs et les diffuser facilement auprès des 180 millions de développeurs actifs. Les agents ne sont pas simplementajoutés en surface, mais intègraient naturellement dans les pratiques des développeurs. Agent HQ leur permet ainsi d’orchestrer leurs agents pour exécuter des tâches en parallèle, avec les primitives qu’ils connaissent déjà.

Pour concrétiser cette vision d’Agent HQ, GitHub nnonce :

  • L’arrivée des agents de codage d’Anthropic, OpenAI, Google, Cognition et xAI, désormais disponibles dans GitHub dans le cadre d’un abonnement payant à Copilot
     
  • Mission Control, un centre de commande unifié permettant de visualiser, piloter et valider le travail d’une flotte d’agents au sein de GitHub et de VS Code
  •  
  • Une intégration étendue de Copilot avec Slack et Linear, ainsi qu’une intégration plus profonde dans VS Code : Plan Mode, fichiers AGENTS.md, agents personnalisés et accès au registre GitHub MCP
     
  • Une meilleure maîtrise de la qualité et de la santé du code, grâce à des contrôles IA et un Copilot code review amélioré

Mission control :

[video:https://youtu.be/KniyIrpTDE8?si=_-7ENMdgr-XbGRvt autoplay:0]

Annonce complète : https://github.blog/news-insights/company-news/welcome-home-agents/#github-is-your-agent-hq

Tous les codes sources des articles Programmez! sur GitHub

Soumis par francoistonic le

Retrouvez tous les derniers codes sources des articles de Programmez! sur notre GitHub officiel. Tous les derniers numéros sont disponibles :

Les numéros 270 et 271

Les hors séries : GreenIT & Eco-conception et sécurité

Toutes les sources depuis le n°253 sont sur GitHub. Pour tous les numéros antérieurs : ils sont sur programmez.com

GitHub : https://github.com/francoistonic?tab=repositories

Dynatrace rejoint le référentiel MCP de GitHub

Soumis par francoistonic le

Dynatrace annonce sa participation au GitHub MCP Registry, un répertoire conçu pour aider les développeurs à découvrir et à intégrer rapidement des services compatibles avec l'IA. « Les développeurs ont besoin de plus que de la vitesse : ils ont besoin de visibilité, d'automatisation et de confiance », déclare Andreas Grabner, ambassadeur de la Cloud-Native Computing Foundation (CNCF) et membre de la stratégie technologique chez Dynatrace . « Notre intégration à GitHub et notre participation au registre MCP apportent directement l'observabilité dans le flux de travail des développeurs. Avec Dynatrace, les développeurs auront accès à des informations pertinentes dans leurs environnements de développement intégrés, ce qui leur permettra de détecter les problèmes plus tôt, de les résoudre plus rapidement et d'innover en toute confiance. » 

« Le registre MCP de GitHub est conçu pour aider les développeurs et intégrer des solutions partenaires fiables qui accélèrent l'innovation », ajoute Simina Pasat, vice-présidente des produits chez GitHub. « La plateforme d'observabilité alimentée par l'IA de Dynatrace apporte des informations approfondies et une automatisation au flux de travail des développeurs, permettant aux équipes de créer des logiciels plus intelligents et plus résilients. »

GitHub veut renforcer la sécurité NPM et de la supply chain

Soumis par francoistonic le
Image

Depuis quelques mois, les attaques contre la supply chain logicielle se multiplient et constituent une menace malheureusement trop souvent ignorée des développeurs. Or, si des paquets NPM sont compromis, potentiellement, VOTRE propre chaîne peut l'être si vous récupérez des paquets malveillants. "Pour faire face à une augmentation des attaques contre le registre de packages, GitHub renforce la sécurité de npm avec une authentification plus stricte, des jetons granulaires et une publication de confiance améliorée pour restaurer la confiance dans l'écosystème open source." introduit GitHub.

Il faut de la transparence et apporter des réponses à ces attaques notamment contre NPM. Une des dernières en date remonte au 14 septembre avec l'attaque Shai-Hulud qui a compromis des comptes et injecter des scripts post-installation dans des packages très utilisés. En réponse à cette attaque, GitHub a retiré plus de 500 packages et NPM a bloqué l'upload de nouveaux paquets ayant un indice de compromission élevé.

Pour répondre à ces attaques, de plus en plus fréquentes et massives, GitHub a décidé de réagir et propose de changements dans les mécanismes de sécurité :

- authentification à 2 facteurs (2FA) pour les publications locales

- tokens avec durée de vie limitée à 7 jours

- publication certifiée et vérifiée pour pallier aux faiblesses des tokens

- dépréciation des tokens actuels

- interdire les tokens par défaut

- pas de bypass 2FA

GitHub sait que ces nombreux changements impacteront les développeurs : "Nous sommes conscients que certaines des modifications de sécurité que nous apportons peuvent nécessiter des mises à jour de vos workflows. Nous allons déployer ces changements progressivement afin de minimiser les perturbations tout en renforçant la sécurité de npm. Nous nous engageons à vous accompagner tout au long de cette transition et vous fournirons les prochaines mises à jour avec des échéanciers clairs, de la documentation, des guides de migration et des canaux d'assistance."

Pour les mainteneurs de paquets NPM, GitHub préconise une utilisation de la publication de confiance au lieu de tokens, généraliser le 2FA et utiliser WebAuthn au lieu de TOTP

Notre avis : GitHub a le mérite de prendre en main la sécurité des packages et d'inciter à des changements profonds même s'il doit les imposer. Il y a trop d'attaques et de campagnes de phishing contre NPM, PyPi, etc. Et malheureusement, la réponse de ces référentiels est malheureusement trop lente, pis, inexistante. La supply chain de développement est vitale. Sa compromission est une réelle danger pour les développeurs, les entreprises et in fine, les utilisateurs. 

Immutable releases : l'arme secrète pour sécuriser votre supply chain logicielle ?

Soumis par francoistonic le

Les attaques contre les NPM, GitHub et la chaîne logicielle globalement, posent de réelles questions sur l'intégrité des extensions et des codes. GitHub propose une fonctionnalité qui pourrait nous sauver, du moins, partiellement, "c’est le genre de truc que tous les développeurs devraient activer illico sur leurs repos." commente Korben. Il s'agit de l'immutable releases. La notion d'immutable, d'immutabilité, est importante en informatique. 

En gros, l'immutable est un asset technique que l'on ne peut pas changer, modifier. Il peut être en lecture seule. Un élément immutable ne change pas et on ne peut pas le corrompre. On parlera en Français d'immuable. En programmation, on parle aussi d'immutable. 

Par la fonction immutable release, théoriquement, on bloque les attaques essayant d'injecter ou de corrompre notre dépôt. Bref, cette fonction doit bloquer :

- les attaquants injectent des vulnérabilités ou des logiciels malveillants dans les versions actuelles des projets.- modifications accidentelles des ressources et des balises pouvant perturber les flux de travail des développeurs.Lors de la création d'une version immutable (accessible depuis les paramètres GitHub), génère une attestation de version, un enregistrement cryptographique vérifiable contenant le tag de version, le SHA et les ressources de la version. "Les consommateurs peuvent utiliser cette attestation pour s’assurer que les versions et les artefacts qu’ils utilisent correspondent exactement aux versions GitHub publiées." explique la documentation. Si une release est immutable, un cadenas Immutable apparaît. Attention, comme prévient Korben, quand une version est immutable, il n'est pas possible d'ajouter d'éléments. Eh oui, la version étant immuable, elle ne doit pas changer dans sa structure. Par contre, cette fonction peut être utilisé si vous versionnez le code : v1, v2, etc. Attention : fonction en préversion. 


GitHub Universe 2025 : les 28 & 29 octobre

Soumis par francoistonic le
Image

C'est l'événement GitHub de l'année : la conférence Universe revient les 28 et 29 octobre. L'occasion de parler des dernières fonctionnalitées, d'IA et roadmap. Copilot sera LE thème de cette édition. Le post-quantique n'est pas oublié avec une session "when Q-day" strikes". Autre session à voir : immutable releases, how to create trust, transparency and verifiability.

GitHut Copilot sera incontournable, au risque d'en donner une véritable indigestion. Parmi toutes les sessions, nous retenons : comment moderniser les apps Java et .net avec Copilot. 

Site officiel : https://githubuniverse.com/

GitHub : intégration dans Microsoft, démission du CEO

Soumis par francoistonic le

GitHub a été achété par Microsoft en 2018. Depuis, GitHub continuait à fonctionner comme avant. Thomas Dohmke, CEO depuis 2021, quittera son poste fin 2025. Il veut retourner à la création de nouveaux projets, de nouvelles startups. Dans le même temps, Microsoft structure une nouvelle entité en interne : CoreAI platform and tools. C'est ce groupe que GitHub rejoint, le mouvement étant en cours depuis plusieurs mois. Cela signifie que GitHub ne restera pas une entité indépendante de Microsoft, du moins, avec une autonomie réduite. Plusieurs responsables répondront directement au responsable de CoreAI, selon les informations de CNBC. 

A l'annonce de cette démission, aucun CEO n'a été annoncé. Dohmke précise que les détails seront communiqués dans les prochaines semaines et qu'il restera quelques mois pour assurer la transition.

Est-ce pour autant un séisme, une catastrophe pour les développeurs ? Avec GitHub Copilot et l'importance de l'IA pour Microsoft, cette intégration dans CoreAI est stratégique par l'importance de la plateforme. Cela ne signifie pas la fin de la plateforme GitHub ni le côté open source. Microsoft aurait trop à perdre en cassant la plateforme. 

Annonce du CEO : https://github.blog/news-insights/company-news/goodbye-github/

GitHub Copilot Chat extension : la course à l'open source ?

Soumis par francoistonic le

GitHub vient d'annoncer que son extension Copilot Chat pour Visual Studio Code est est maintenant en open source sous licence MIT. Il y a quelques jours, Google avait dévoilé Gemini CLI, lui aussi en open source...

Pourquoi l'open source ? "Comme nous l'avons souligné précédemment, notre principale motivation est l'innovation communautaire et l'amélioration de la transparence des données. Nous sommes convaincus que les expériences d'IA peuvent prospérer en s'appuyant sur la dynamique communauté open source, comme l'a fait VS Code avec succès ces dix dernières années. L'IA devenant partie intégrante de l'expérience de codage moderne, son développement doit être ouvert, parallèlement à VS Code." explique l'éditeur. 

GitHub nous conseille même de regarder le code, d'apprendre comment il fonctionne, comment il est implémenté, etc. 

Dépôt : https://github.com/microsoft/vscode-copilot-chat