hack

Hack : une police de caractère dédiée à l'écriture de code source

Soumis par fredericmazue le

En général les polices de caractères ne sont pas conçues à l'intention des développeurs qui se fatiguent les yeux en écrivant du code, souvent juqu'à très tard dans la nuit :-) Fort heureusement il existe des initiatives à leur intention dans ce domaine. Par exemple la police DejaVu ou la police JetBrainsMono de l'éditeur JetBrains que nous vous avions présentée il y a quelques temps.

Hack est une autre police de caractères dédiée à l'écriture de code source. Ses concepteurs  soulignent que la grande hauteur d'x + la grande ouverture + la conception à faible contraste ldonne une bonne lisibilité dans les tailles de texte de code source couramment utilisées avec un point idéal compris entre 8 et 14. Cette police a été conçue avec le souci du détail. Par exemple un zéro rempli pour ne pas le confondre avec le 0 majuscule.

Hack est bien sûr une police monospace, ou à chasse fixe, ce qui signifie que tous les caractères ont la même largeur. Elle inclut les caractères gras, italiques et italiques gras. Comme il y a des développeurs dans le monde entier, Hack supporte toutes les langues, elle comprend 1500 glyphes dont le jeux de caractètes latin étendu, grec moderne et cyrillique.

Un playground vous permet de tester cette police de caractères.

Hack est un logiciel libre sous licence MIT disponible sur GitHub. Le dépôt GitHub donne la documentation pour installer et utiliser cette police sous Linux et macOS, ainsi qu'un installeur pour Windows.

Une Tesla Model X hackée et volée en quelques minutes

Soumis par fredericmazue le

Lennert Wouters, chercheur en sécurité belge expérimenté à la matière, car il a déjà réalisé deux autres piratages sur les véhicules de Tesla, a découvert le moyen de voler une Tesla Model X en attaquant le micrologiciel des clés du véhicule.

Lennert explique à imec-int.com que le mécanisme de mise à jour des clés n'était pas correctement sécurisé, ce qui lui a permis de compromettre une clé sans fil et en prendre le contrôle total. Pour réaliser l'exploit, il faut simplement une unité de contrôle électronique récupérée d'un ancien véhicule de model X, ce peut être facilement obtenu en ligne sur des sites comme eBay ou tout magasin ou forum vendant des pièces détachées Tesla d'occasion. A côté de cela, un Raspberry Pi avec un bouclier CAN, un porte-clés modifié, et une batterie LiPo. Au total, cela représente moins de 300 dollars de matériel, toujours selon Lennert.

Le chercheur en sécurité a découvert cette vulnérabilité au cours de l'été 2020 et a contacté l'équipe de sécurité de Tesla. Comme l'entreprise a commencé à déployer un correctif, Lennert a pu révéler la vulnérabilité publiquement.

Le scénario pour voler une Tesla Model X, démontré dans la vidéo ci-dessous,  est (ou plus était) le suivant :

  •  L'attaquant s'approche du propriétaire du véhicule Tesla modèle X. L'attaquant doit s'approcher de la victime à 5 mètres pour permettre à l'ancienne unité de contrôle électronique modifiée de se réveiller et de prendre au piège les clés de la victime.
  • L'attaquant pousse alors, via le protocole BLE (Bluetooth Low Energy),  la mise à jour du firmware malveillant sur les clés de la victime. Cette partie nécessite environ 1 minute 30 pour s'exécuter, mais la portée va également jusqu'à 30 mètres, ce qui permet à l'attaquant de s'éloigner du propriétaire de la Tesla ciblée.
  • Une fois la clé piratée, l'attaquant en extrait les messages de déverrouillage de la voiture.
  • L'attaquant utilise ces messages pour entrer dans la voiture de la victime.
  • L'attaquant connecte l'ancienne unité de contrôle électronique au connecteur de diagnostic de la voiture Tesla piratée – normalement utilisé par les techniciens Tesla pour entretenir la voiture.
  • L'attaquant utilise ce connecteur pour appareiller sa propre clé à la voiture, qu'il utilise ensuite pour démarrer le véhicule et s'en aller. L'exécution de cette partie prend également quelques minutes.


Source : ZDNet

[video:https://www.youtube.com/watch?v=clrNuBb3myE autoplay:0]

Des hackers piratent une station service pour voler du carburant

Soumis par fredericmazue le

L'essence est de plus en plus chère, comme chacun sait. Il fut un temps où les bandits dévalisaient les banques, il en sera peut-être un temps où ils dévaliseront les stations services non pour prendre la caisse, mais simplement pour faire le plein :-)

Et ce temps a peut-être déjà commencé ! Fox2 rapporte un piratage d'un nouveau genre. Dans une station service de Detroit aux Etats-Unis, des hackers ont piraté, en plein jour, le système de commande à distance des pompes à essence, pour ravitailler un convoi de 10 véhicules.

Au total ce sont 600 gallons d'essence qui ont ainsi été dérobés, pour une valeur de 1800 dollars.

L'employé de la station s'est rendu compte de la manoeuvre et a essayé d'arrêter les pompes depuis son pupitre de commande, mais sans succès. A priori parce que les hackers avaient le contrôle total du système.

Une Tesla volée par un hack de son application Android

Soumis par fredericmazue le

Pour attirer l'attention sur le manque de sécurité des applications mobiles des voitures Tesla, deux chercheurs en sécurité de la société Promon décrivent dans un billet de blog, vidéo de démonstration à l'appui, comment il est facile de voler une voiture Tesla via son application mobile.

Pour mémoire, en septembre dernier, des chercheurs de la société Keen Security avait déjà fait la démonstration du hack d'une tesla S, hack qui était possible simplement si le conducteur utilisait son navigateur à proximité d'une borne Wifi malveillante.

Cette fois le hack s'en prend à l'application Android de la voiture. Hack qui, une fois réussi, permet de localiser et suivre le véhicule, d'en ouvrir les portes et d'activer la conduite sans clés. Bref de voler la voiture.

Les applications mobiles des Tesla, expliquent les chercheurs, conservent un jeton OAuth pendant 90 jours. Ce jeton est stocké en clair dans un fichier dans le répertoire de l'application. Voler ce jeton suffit déjà pour localiser la voiture et en ouvrir les portes. Mais comme le conducteur doit de toutes façons saisir son nom d'utilisateur et son mot de passe pour conduire le véhicule sans clé, les chercheurs se focalisent sur le vol de ceux-ci dans le billet.

Le principe du hack est tout simple. Il s'agit que le conducteur utilise une application 'customisée' capable d'envoyer les nom d'utilisateur et mot de passe au hacker. Pour installer une telle application sur le smartphone de la victime, les attaquant créent une borne Wifi malveillante (encore!) qui redirige vers un portail captif affichant une publicité pour les possesseurs de Tesla.  Par exemple : Tesla vous offre un repas dans le restaurant d'à côté. Un clic sur la publicité redirige sur le Play Store à partir duquel l'application customisée est installée. Une application qui contient en outre des rootkits comme Towelroot ou Kingroot. C'est terminé, le vers est dans le fruit.

Un vol facile avec, comme bien souvent, la complicité involontaire de l'utilisateur. Les utilisateurs étant souvent le maillon faible dans ces circonstances, les chercheurs concluent que l'application mobile des Tesla n'est pas sécurisée comme elle devrait l'être. Selon eux elle devrait :

  • Détecter si elle a été modifiée
  • Ne pas stocker le jeton OAuth en texte clair
  • L'authentification devrait être une authentification à deux facteurs
  • L'application devrait intégrer son propre clavier, de façon à être protégée de clavier de provenances tierces, pouvant contenir des keyloggers
  • L'application devrait être protégée contre le reverse engineering

[video:https://www.youtube.com/watch?v=5jQAX4540hA autoplay:0]

Bug bounty Zerodium : 1,5 millions de dollars pour hacker iOS 10

Soumis par fredericmazue le
Image

La société Zerodium vient de monter substantiellement les enchères pour son bug bounty lancé avec iOS 9. Le hacker habile qui saura hacker à distance un appareil sous iOS 10, sans interaction de l'utilisateur, sera récompensé par une prime de 1,5 millions de dollars, contre 1 million de dollars précédemment.

Les enchères montent, car les OS de smartphones mobiles, Android et iOS sont de mieux en mieux sécurisés, comme le précise Zerodium. Aux yeux de la société, iOS 10 avec son architecture de cloisonnement est beaucoup plus coriace qu'Android, c'est pourquoi, pour un hack de ce dernier, la prime n'est que 200 000 dollars.

1,5 millions de dollars, c'est beaucoup en comparaison des 200 000 dollars du bug bounty officiel d'Apple, lancé en août dernier.

"Alors que la plupart des programmes de bug bounty acceptent pratiquement tous types de vulnérabilités et des PoCs (proof-of concepts) mais payent des primes moins importantes, chez Zerodium nous nous concentrons sur des vulnérabilités de haut-risque avec des exploits pleinement fonctionnels, et nous payons les récompenses les plus élevées du marché", précise Zerodium.

Quand on connaît la puissance financière actuelle d'Apple, on peut se demander pourquoi la firme à la pomme ne récompense pas davantage, et comment Zerodium peut, de son côté, offrir de telles récompenses.

Il faut savoir qu'avec Zerodium, les failles détectées ne seront pas communiquées à Apple pour que les vulnérabilités soient ensuite comblées. Zerodium est une sociéré fondée par Chaoui Bekrar, qui est également le fondateur de la société française Vupen. Une société plutôt efficace dans le domaine des failles informatiques. Notamment, Vupen s'illustre régulièrement au concours de hacking Pwn2Own où elle y met à mal navigateurs et systèmes d'exploitation. Vupen a été une société controversée, car elle aurait été liée par contrat avec la NSA pendant au moins un an. 

Zerodium vend à des agences gouvernementales les exploits dont elle dispose. et ne s'en cache pas. C'est son activité. Mais elle assure ne vendre qu'aux pays démocratiques et de confiance.

Il se murmure toutefois que Zerodium aurait revendu un exploit iOS 9 (récompensé un million de dollars) à des pays des émirats arabes qui souhaitaient espionner des dissidents politiques.

Une Tesla S hackée à distance !

Soumis par fredericmazue le

Selon les chercheurs de la société chinoise de sécurité à Keen Security, c'est la première fois qu'une Tesla S est hackée à distance.

L'attaque, indiquent-ils, a compromis le bus CAN (Controller Area Network) qui interconnecte les équipements du véhicule.

Cette attaque permet alors de : actionner les freins, les essuie-glaces, déverrouiller la porte, ouvrir le toit, déplacer les sièges, modifier l'affichage des écrans, ouvrir le coffre même avec le véhicule en marche... (vidéo ci-dessous) Selon les chercheurs la même attaque pourrait réussir sur d'autres véhicules de la marque.

The Verge, qui rapporte l'information, indique que pour que l'attaque soit faite, il est nécessaire que le véhicule soit connecté à une borne WiFi malveillante tandis que le conducteur utilise le navigateur.

Un concours de circontances qui rend une telle attaque peu probable dans le monde réel, indique Tesla qui a néanmoins travaillé à un correctif en 10 jours. Les chercheurs de Keen Security insistent sur la nécessité qu'ont les propriétaires de véhicules Tesla de mettre à jour  leur formware rapidement.

[video:https://www.youtube.com/watch?v=c1XyhReNcHY autoplay:0]

Android et iOS hackés avec une sonde à 2 dollars

Soumis par fredericmazue le
Image
Image
Image

En octobre 2015, des chercheurs de Tel-Aviv avaient montré comment il est possible d'espionner l'activité d'un PC en écoutant son rayonnement électromagnétique, et partant de là, extraire les clés cryptographique d'outils comme GnuPG.

Les mêmes chercheurs (ou quasiment) viennent de récidiver en appliquant la même idée à des appareils iOS et Android, ainsi qu'ils l'expliquent dans un billet technique.

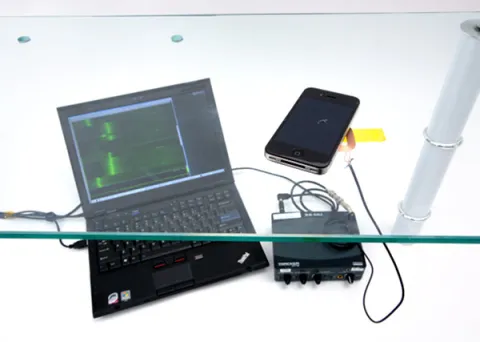
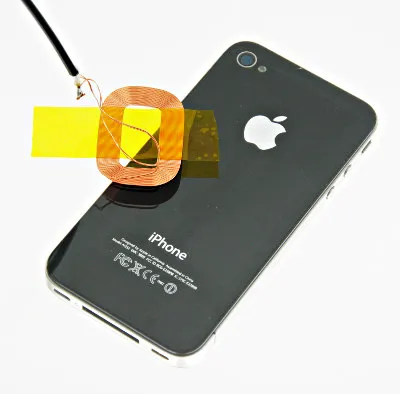
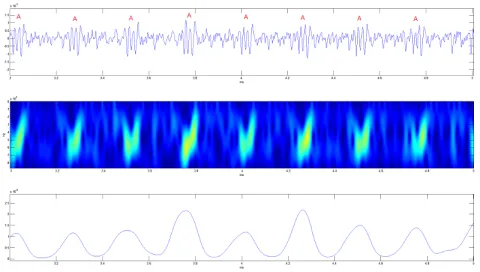
Moyennant une sonde à 2 dollars placée à proximité de l'appareil attaqué, il est possible d'analyser les ondes magnétiques émises pour décrypter la clé d'une signature numérique ECDSA (Elliptic Curve Digital Signature Algorithm). Une signature utilisée par de nombreuses applications dont Bitcoin wallets et Apple Pay, font remarquer les chercheurs.

La même attaque est possible via un adaptateur USB improvisé, connecté au spmartphone.

Les chercheurs indiquent avoir aussi, par les mêmes moyens, décrypté partiellement des clés OpenSSL sur Android et CommonCrypto sur iOS.

Pwn0rama : 100 000 dollars pour hacker un iPhone 6s

Soumis par fredericmazue le

Le concours Pwn2Own qui se déroule en marge de la conférence de sécurité CanSecWest de Vancouver est désormais bien connu. Dans ce concours, les hackers rivalisent d'habileté pour mettre à mal navigateurs et systèmes d'exploitation d'ordinateurs de bureau.

L'équivalent pour les smartphones existe. C'est le concours Pwn0rama qui se déroule en marge de la conférence de sécurité SyScan360 de Singapour. L'édition 2016 se tiendra les 16 et 17 mars.

Les primes qui récompenseront les exploits de vulnérabilités ont été annoncées. Avec une mise à prix particulièrement alléchante de 100 000 dollars à qui saura hacker le noyau iOS de l'iPhone 6s depuis le contexte du navigateur Safari.

Une prime de 100 000 dollars sera également octroyée à qui saura hacker un smartphone quelconque sans ou avec très peu d'interactions de l'utilisateur. Un hack par l'envoi d'un SMS ou d'un MMS par exemple.

Divers majorations de ces primes sont prévues, si les exploits sont particulièrement brillants. Si l'un d'eux met à mal 3 des smartphones sur la liste du concours, ou si un exploit réussit un jailbreak complet à distance, les primes prévues seront majorées de 30%

Hackers, à vos claviers ! :-)

Un PC hacké via l'écoute de ses rayonnements électromagnétiques

Soumis par fredericmazue le
Image
Image
Image

Les algorithmes de chiffrage, très complexes, ont pour but de masquer les données aux regards indiscrets. Pour chiffrer les données, on utilise des logiciels de cryptage. Que direz-vous alors, si vous saviez que pour espionner quand même les données, il suffirait de rester à côté du PC qui les chiffre/décriffre ?

Ca parait fou, mais c'est possible, d'après un article technique écrit par quatre chercheurs israéliens de l'Université de Tel-Aviv.

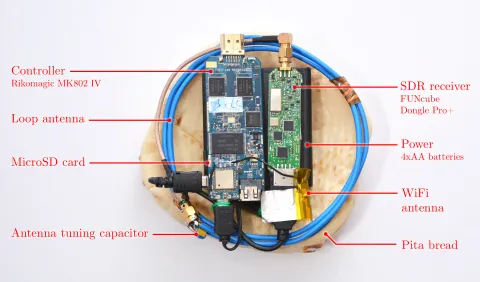
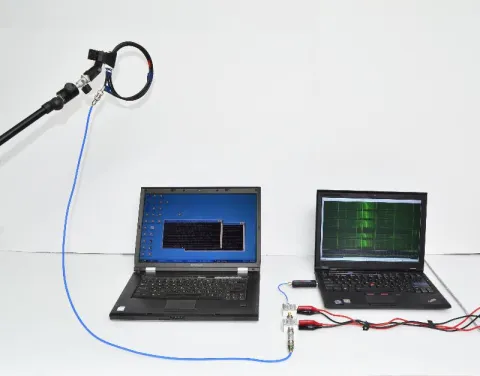
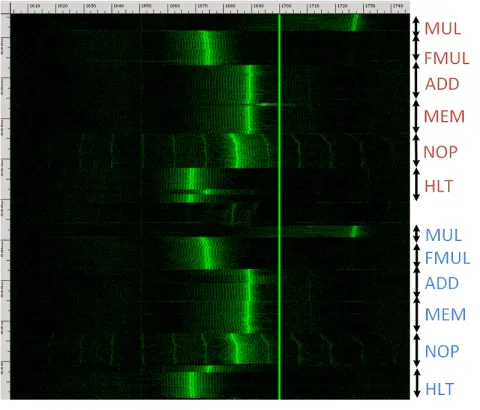
Les chercheurs ont créé un dispositif qui capte et analyse les ondes électromagnétiques émises par un ordinateur au travail. L'idée de base est la suivante : selon les instructions qu'il exécute, un microprocesseur n'émet pas les mêmes ondes électromagnétiques. En captant et analysant celles-ci, il est possible de déduire le code exécuté, et en l'occurrence, extraire des clés de cryptage.

Les chercheurs affirment avoir réussi cela avec un matériel valant quelques centaines d'euros seulement, pour l'essentiel camouflé dans une pita :-) Moyennant quoi, ils ont réussi à extraire une clé de cryptage utilisée par le logiciel GnuPG après envoi d'un mail spécialement créé pour l'expérience. Ceci sans aucune action physique sur l'ordinateur attaqué.

Les chercheurs ont fait la démonstration de leur technique lors de la conférence cryptologique CHES 2015 qui s'est tenue à Saint Malo mi-septembre.

De leur côté, les auteurs de GnuPG ont modifié son code, en collaboration avec les chercheurs, afin de faire échouer l'attaque.

Aujourd'hui, un pare-feu ne pourrait donc plus suffire à protéger un PC, il faudra une cage de Faraday aussi :-)

Retour sur la nuit du Hack 2015

Soumis par fredericmazue le
Image
Image

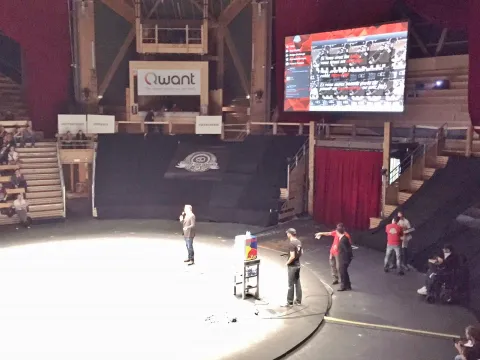
La nuit du hack est l’une des plus anciennes conférences de hacking francophone et l’édition 2015 s’est déroulée les 20 et 21 juin à la Plaine Saint-Denis pour accueillir plus de monde, tout en gardant le thème principal « Le Hack ». Petit retour sur l’événement.

Le succès a été au rendez-vous comme les éditions précédentes avec 2000 visiteurs. Cet événement permet de voir les dernières avancées technologiques dans ce domaine. Mais aussi de parler de sécurité au sens large, ce qui préoccupe aussi bien les professionnels, que les usagers dans les activités quotidiennes.

Les avancées de l’édition 2015, étaient les objets connectés, les drones et les imprimantes 3D sous forme d’ateliers ou de démonstrations. Le but était de montrer les possibilités et les risques réels d’une utilisation détournée de ces produits.

Ce rendez-vous rassemble de nombreux acteurs et partenaires pour parler de leurs activités ou de renforcer leurs équipes. Nous trouvons par exemple l’ANSSI (l’Agence nationale de la sécurité des systèmes d’information). Au niveau de l’infrastructure, des acteurs comme OVH pour l’hébergement ou Outscale pour la partie IaaS…

Bien entendu, chaque partenaire proposait des animations ou des challenges en parallèle aux activités réalisées par les organisateurs. Par exemple Qwant et DenyAll proposaient de tester la robustesse de leurs systèmes et observer les compétences des participants.

Comme la sécurité est un sujet d’actualité, de nombreuses écoles étaient sponsors de l’événement pour proposer des formations, et des cursus, afin de recruter de nouveaux élèves. Par ailleurs, nous avons pu découvrir quelques projets d’étudiants assez prometteurs comme proposer des algorithmes alternatifs à ceux du standard provenant des États-Unis, nécessaires pour le cryptage de données ou l’utilisation de protocole de communications.

L’événement se découpe en 2 parties. La première partie est à destination du grand public. Il montre une ambiance familiale et se déroule en journée. La deuxième partie se dédiée à un public averti où les participants sont spécialisés ou sensibilisés à la sécurité, au hack.

Durant la journée des animations étaient organisées autour de conférences, qui se déroulait dans une arène et le mot « hack » était aussi là pour être employer, utiliser ou bidouiller, bricoler ou encore tester la vulnérabilité de quelque chose pour en améliorer la qualité d’un produit.

Par ailleurs, un espace découverte à destination des enfants où des personnes qui souhaitent découvrir ce milieu, pouvait s’initier à la soudure, au bricolage d’Arduino ou encore la possibilité de créer leurs propres fusées et de la faire décoller dans l’espace extérieur prévu. Enfin, pour les plus courageux, ils pouvaient participer à trouver des bugs, participer à des jeux de stratégies ou de conquêtes.

Dès la nuit tombée, l’événement propose un autre visage, car de nombreux défis ont été lancés à destination des participants aguerris. Les conférences ont laissé la place à des workshops de haut niveau ou des initiations. Ainsi que des lancements de défis avec des règles bien précises.

Un des challenges proposés était l’affrontement de 10 équipes, dont chacune d’elles possédait un casino virtuel et elles devaient trouver les vulnérabilités des autres participants tout en défendant le sien. L’équipe gagnante était celle qui avait réussi à avoir le plus de points dans un temps limité.

Mais un espace Hardware dédié permettait de bricoler pour obtenir son badge collector « La nuit du hack »

Enfin, comme les éditions précédentes, les organisateurs proposent un événement de qualité, dont l’ambiance conviviale est omniprésente, ce qui permet de rassembler toujours plus de monde autour de ce thème commun, qui est la sécurité. Mais ce succès est aussi dû aux nombreux soutiens, participants, bénévoles et professionnels et qui vous donnent rendez-vous en 2016.

Christophe Villeneuve  : consultant IT pour Neuros, auteur du livre « Drupal avancé » aux éditions Eyrolles et auteur aux Editions ENI, Rédacteur pour WebRIVER, membre des Teams DrupalFR, AFUP, LeMug.fr (MySQL/MariaDB User Group FR), Drupagora, PHPTV..