hack

Facebook place Hack Codegen en open source

Soumis par fredericmazue le

Le langage de programmation Hack est un langage proche de PHP que Facebook a créé pour ses besoins. Il se distingue de PHP notamment par son typage statique. Hack est aujourd'hui utilisé sur la quasi totalité de Facebook. Le code Hack s'exécute au sein d'une machine virtuelle HHVM.

Outre le langage Hack, Facebook s'est doté d'un outil pour écrire du code Hack : Hack Codegen. Plus exactement Hack Codegen est générateur de code à partir de modèles ou de schémas, ce qui permet aux développeurs de travailler à un plus haut niveau d'abstraction, et leur évite une écriture répétitive du même code. Par ailleurs le code généré est placé dans des fichiers signés, ce qui évite des modifications malencontreuses ultérieures. La technologie de Hack Codegen est présentée plus complètement à cette page.

Facebook vient de placé Hack Codegen en open source. Le projet est accessible sur GitHub.

L'environnement de développement Nuclide de Facebook est désormais open source

Soumis par fredericmazue le
IDE
Image

Comme promis lors de sa dernière conférence F8 Facebook vient de placer son environnement de développement Nuclide en open source.

Nuclide est développé sur la base de l'éditeur de texte Atom GitHub et en collaboration avec GitHub. Cet outil, principalement conçu pour les développeurs JavaScript, est présenté comme "un ensemble de package implémentés au dessous d'Atom". Il intègre React qui est une librairie JavaScript signée Facebook pour la création d'interfaces utilisateurs réactives que Facebook a placé en open source en juin 2013. 

Nuclide permet de développement à distance à travers des connexions SSH. Il supporte aussi et entre autres chose, Hack, le langage maison de Facebook, le support de Flow et de Mercurial, et il intègre omni-search, un outil de recherche universelle pour trouver rapidement des fichiers ou des morceaux de code.

Nuclide peut être téléchargé sur Git Hub.

Faute d'avoir mis à jour WordPress, Microsoft s'est fait hacker son site Digital Constitution

Soumis par admin le
Image

Digital Constitution est un site que Microsoft a lancé mi 2013, à la suite des révélations d'Edward Snowden. L'objectif de ce site est de donner des informations sur les surveillances effectuées par le gouvernement des Etats-Unis et les gouvernements d'autres états.

Une intention louable. Mais cela ne dispense (hélas) pas de mettre à jour ses applicatifs. Ainsi le site tournait sous Wordpress 4.0.5. Une version très vulnérable. La dernière version du célèbre CMS est à ce jour 4.2.2. Une mouture qui corrige de graves vulnérabilités dans WordPress 4.1.2 et WordPress 4.2.1.

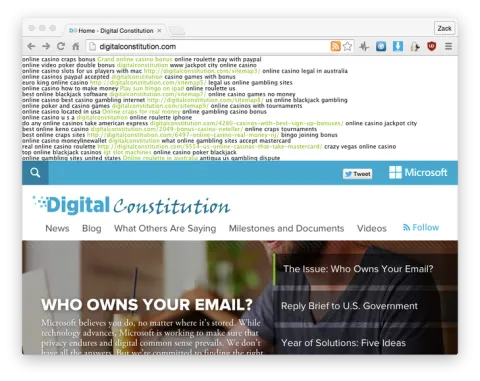
Autant dire que Microsoft a tendu le fouet pour se faire battre, ce qui est arrivé. Ainsi ZDNet a remarqué vendredi dernier que le site était victime d'injection de contenus en tête de es pages. Des contenus tous remplis de mots clés tels que Blackjack, Casino, Roulette. Les contenus injectés sont restés en ligne plus d'une heure. L'attaque aurait été réalisé par un robot exploitant les vulnérabilités WordPress.

Comme quoi personne n'est dispensé de faire ses mises à jour rigoureusement :-)

Le mode PIP d'iOS 9 hacké pour jouer à Doom !

Soumis par fredericmazue le

Le mode Picture-in-Picture, ou PIP, a été présenté par Apple lors de sa dernière WWDC. Il s'agit d'une nouvelle fonctionnalité d'iOS, disponible sur iPad Air 2 seulement. Ce mode permet à l'utilisateur de visionner des vidéos ou des appels FaceTime dans une petite fenêtre, tout en faisant autre chose.

Apple fournit une API aux développeurs pour ce mode. Ceci pour leur permettre d'afficher des vidéos externes, comme des vidéos YouTube par exemple. Et normalement, seulement des vidéos.

Cependant, un développeur du nom d'Adam Bell est parvenu a utiliser cette API astucieusement, afin d'afficher n'importe quelle application en mode PIP. Et pour que la démonstration en jette, dans la vidéo ci-dessous, il jour à Doom en mode PIP. Adam Bell précise que son iPad n'est pas jailbreaké et qu'il utilise uniquement les API publiques.

Autrement dit, tout le monde peut potentiellement en faire autant, en attendant qu'Apple y mette le holà :-)

[video:https://www.youtube.com/watch?v=IrC0c9BSXCw]

Hack in Paris 2015, 5ème édition de l’événement

Soumis par fredericmazue le

Organisé par la société Sysdream, l'événement Hack in Paris réunit, du 15 au 19 juin 2015, les professionnels de la sécurité informatique (DSI, RSSI, RSI) et les experts techniques du hacking, autour de formations et conférences exclusivement en anglais.

En plus de 16 conférences dont 2 keynotes et un débat Hack in Paris propose 13 formations de 1 à 3 jours animés par des experts internationaux :

Formation 1 : A(rm)ndrois/IOS exploitation
Par Aditya Gupta : fondateur de la société Attify (Sécurité mobile des entreprises) et Aseem Jakhar : directeur et chercheur à Payatu Technologies (audit de sécurité des entreprises)

Formation 2 : Corelan "advanced"
Par Peter Van Eeckhoutte : fondateur de l’équipe Corelan et auteur des tutoriels reconnus sur Win32 Exploit Development Training

Formation 3 : Corelan "foundation"
Par Lincoln : membre de l’équipe Corelan depuis le commencement, chercheur, développeur et analyste en sécurité senior avec plus de 8 ans d’expérience

Formation 4 : Designing an effective 27001 ISMS
Par Richard Hollis : Président-Directeur Général de Risk Factory Ltd, une société de conseil en gestion des risques de sécurité de l'information

Formation 5 : Hacking web applications - Case studies of award-winning bugs in Google, Yahoo, Mozilla and more
Par Dawid Czagan : fondateur et le PDG au Silesia Security Lab

Formation 6 : Hardware hacking laboratory for software pentesters
Par Yann Allain

Formation 7 : IOS application exploitation
Par Prateek Gianchandani : membre d’OWASP et un collaborateur d’infosec industry

Formation 8 : Mastering Burp Suite pro - 100% hands-on
Par Nicolas Grégoire : chercheur et fondateur d’Agarri

Formation 9 : Offensive html, SVG, CSS and other browser-evil
Par Mario Heiderich : chercheur dans le domaine de la sécurité

Formation 10 : Pentesting industrial control systems
Par Arnaud Soullié : consultant senior en sécurité chez Solucom, une société française de gestion et de conseil en informatique

Formation 11 : Powershell for penetration testers
Par Nikhil Mittal : chercheur infosec depuis plus de 5 ans

Formation 12 : Python for hackers
Par Gnesa Gianni : chercheur en sécurité et formateur professionnel chez Ptrace Security, une entreprise de services en sécurité informatique

Formation 13 : Root the physical world, have access to anything - Advanced look opening and 3D printing
Par Alexandre Triffault & Tristan Guédel : fondateurs d’OuvertureFine, entreprise spécialisée dans le test de pénétration physique

Site :  www.hackinparis.com

Le programme détaillé des conférences sur : http://www.hackinparis.com/talks-2015

Condamné à 750 euros d'amende pour avoir publié des informations de base et bénignes sur la sécurité

Soumis par fredericmazue le

A lire sur un blog dénommé krach.in Son propriétaire indique avoir été condamné à 750 euros d'amende pour avoir publié trois articles sur la sécurité, qui étaient à priori anodins. Une condamnation au motif que les informations auraient pu être utilisées par quelqu'un de malveillant.

Du moins à lire la page d'accueil de ce blog, aujourd'hui fermé. Un article expliquait la fragilité des connexions Wifi, un autre indiquait comment interroger, avec un bout de script Python, une de ces bases de données qui pullulent sur Internet et qui permettent d'obtenir un mot de passe en clair à partir de son hash MD5, et enfin un article qui montrait l'utilisation de Teensy, pour sensibiliser le public au fait qu'il est dangereux de laisser un ordinateur sans surveillance, et au moins sans session verrouillée.

Bref rien de bien méchant à priori, que de l'ultra basique. Surtout aucune information qu'il n'est pas possible de trouver à peu près n'importe où sur le net. Surtout, aucune information qu'un informaticien malveillant ne connaisse pas déjà.

Le propriétaire du blog estime avoir été jugé par des personnes qui n'entendaient rien au sujet. Ce qui, dans notre domaine, l'informatique, pose effectivement un problème de fond.

Commentaire actu

Il s'implante une puce dans la main pour hacker les communications NFC

Soumis par fredericmazue le
Image
Image

Les communications NFC, Near Field Communication, en bon français, communications en champs proches, si elles se répandent de plus en plus pour les paiements, ne vous inspirent toutefois pas pleinement confiance ? Vous pourriez bien avoir raison.

Car voilà qu'une discipline naissante de cybercriminalité, le biohacking, pourrait provoquer pas mal de dégâts. Le concept vient d'être démontré, ainsi que le rapporte Forbes par un certain Seth Wahle, ancien officier à l'US Navy, aujourd'hui ingénieur à APA Wireless.

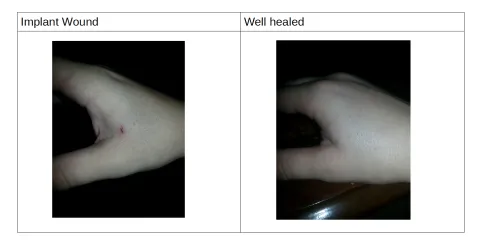
Le gars est un costaud, un ex-marine. Alors vous pensez bien que ce n'est pas une petite piqûre qui pouvait l'impressionner. Ainsi, moyennant 40 dollars, il s'est fait injecter une puce électronique sous la peau, entre le pouce et l'index de sa main gauche, nous dit Forbes, en nous montrant la photo d'une main droite. (Les hackers savent tromper leur monde ;-)

Le but de l'opération n'est pas de leurrer un vétérinaire, mais de hacker des Android via une communication NFC. La puce est un tag NFC en provenance d'une entreprise chinoise. Elle est enfermée dans une capsule bioglass Schott 8625. (Le bioglass est un verre supporté par l'organisme.)

Ainsi équipé, lorsque Seth approche la main d'un Android supportant NFC, la puce ping le smartphone qui émet une notification suggérant d'ouvrir un lien. Si l'utilisateur accepte, il se retrouve sur un site malveillant qui injecte des malwares dans le smartphone.

Dans une démonstration réalisée pour Forbes, Seth a utilisé le logiciel Metasploit pour forcer un Android à prendre une photo de lui.

Cette technologie de hacking sera présentée plus complètement à la prochaine conférence de hacking de Miami.

Commentaire actu

Anonyme (non vérifié)

La puce implantée dans la main est un prototype de la  marque de la bête décrite dans la bible apocalypse de Jean 13: Et elle fit que tous, petits et grands, riches et pauvres, libres et esclaves, reçussent une marque sur leur main droite ou sur leur front, et que personne ne pût acheter ni vendre, sans avoir la marque, le nom de la bête ou le nombre de son nom ; (norme des codes-barres des produits de consommation avec son  nombre caché 666 des 3 guards barres). Les animaux portent déjà une puce RFID obligatoire pour être identifiés, c’est plutôt inquiétant ce genre de pratique ?

dim, 7 Oct 2018 - 06:47 Permalien

Hack in Paris 2015

Soumis par fredericmazue le

Sysdream organise la 5ème édition de l’événement HACK IN PARIS, unique événement regroupant formations et conférences en France, exclusivement en anglais; réunissant les professionnels de la sécurité informatique (DSI, RSSI, RSI) et les experts techniques du hacking. L'événement se tiendra du 15 au 19 juin.

Hack in Paris propose 13 formations de 1 à 3 jours animés par des experts internationaux:

Formation 1 : A(RM)NDROID/IOS EXPLOITATION par Aditya Gupta : fondateur de la société Attify (Sécurité mobile des entreprises) et Aseem Jakhar : directeur et chercheur à Payatu Technologies (audit de sécurité des entreprises)

Formation 2 : CORELAN “ADVANCED” par Peter Van Eeckhoutte : fondateur de l’équipe Corelan et auteur des tutoriels reconnus sur Win32 Exploit Development Training

Formation 3 : CORELAN “FOUNDATIONS” par Lincoln : membre de l’équipe Corelan depuis le commencement, chercheur, développeur et analyste en sécurité senior avec plus de 8 ans d’expérience

Formation 4 : DESIGNING AN EFFECTIVE 27001 ISMS par Richard Hollis : Président-Directeur Général de Risk Factory Ltd, une société de conseil en gestion des risques de sécurité de l'information

Formation 5 : HACKING WEB APPLICATIONS – CASE STUDIES OF AWARD-WINNING BUGS IN GOOGLE, YAHOO, MOZILLA AND MORE par Dawid Czagan : fondateur et le PDG au Silesia Security Lab 

Formation 6 : HARDWARE HACKING LABORATORY FOR SOFTWARE PENTESTERS par Yann Allain

Formation 7 : IOS APPLICATION EXPLOITATION par Prateek Gianchandani : membre d’OWASP et un collaborateur d’infosec industry

Formation 8 : MASTERING BURP SUITE PRO - 100% HANDS-ON par Nicolas Grégoire : chercheur et fondateur d’Agarri

Formation 9 : OFFENSIVE HTML, SVG, CSS AND OTHER BROWSER-EVIL par Mario Heiderich : chercheur dans le domaine de la sécurité

Formation 10 : PENTESTING INDUSTRIAL CONTROL SYSTEMS par Arnaud Soullié : consultant senior en sécurité chez Solucom, une société française de gestion et de conseil en informatique

Formation 11 : POWERSHELL FOR PENETRATION TESTERS par Nikhil Mittal : chercheur infosec depuis plus de 5 ans

Formation 12 : PYTHON FOR HACKERS par Gnesa Gianni : chercheur en sécurité et formateur professionnel chez Ptrace Security, une entreprise de services en sécurité informatique

Formation 13: ROOT THE PHYSICAL WORLD, HAVE ACCESS TO ANYTHING - ADVANCED LOCK OPENING AND 3D PRINTING par Alexandre Triffault & Tristan Guédel : fondateurs d’OuvertureFine, une entreprise spécialisée dans le test de pénétration physique

Retrouvez le détail des formations sur : http://www.hackinparis.com/trainings-2015

Hack in Paris propose également 16 conférences dont 2 keynotes et un débat, avec des intervenants de renom international sur 2 jours :

-         Le Jeudi 18 juin 2015:

Keynote 1: ANALOGUE NETWORK SECURITY par Winn Schwartau

Conférence 1: YOU DON'T HEAR ME BUT YOUR PHONE'S VOICE INTERFACE DOES par Jose Lopes Esteves and Chaouki Kasmi

Conférence 2:        COPY & PEST : A CASE-STUDY ON THE CLIPBOARD, BLIND TRUST AND INVISIBLE CROSS-APPLICATION XSS par Mario Heiderich

Conférence 3:        BACKDOORING X11 WITH MUCH CLASS AND NO PRIVILEGES par Matias Katz

Conférence 4:        BREAKING IN BAD (I'M THE ONE WHO DOESN’T KNOCK) par Jayson E. Street

Conférence 5:        BOOTKIT VIA SMS: 4G ACCESS LEVEL SECURITY ASSESSMENT par Timur Yunusov & Kirill Nesterov

Conférence 6:        DDOS MITIGATIONS' EPIC FAIL COLLECTION par Moshe Zioni

Débat : THE RIGHT TO SELF DEFENSE IN CYBERSPACE avec Winn Schwartau, Dave Kennedy, et Spencer Wilcox

-         Le vendredi 19 juin 2015 :

Keynote 2: ATTACKING SECURE COMMUNICATION: THE (SAD) STATE OF ENCRYPTED MESSAGING par Thomas Roth

Conférence 7:        SERVER-SIDE BROWSING CONSIDERED HARMFUL par Nicolas Grégoire

Conférence 8:        FITNESS TRACKER: HACK IN PROGRESS par Axelle Apvrille

Conférence 9:        SAP SECURITY: REAL‐LIFE ATTACKS TO BUSINESS PROCESSES par Arsal Ertunga

Conférence 10:      ORACLE PEOPLESOFT APPLICATIONS ARE UNDER ATTACK! par Alexey “GreenDog“ Tyurin

Conférence 11:      EXPLOITING TCP TIMESTAMPS par Veit Hailperin

Conférence 12:      SIMPLE NETWORK MANAGEMENT PWND: INFORMATION DATA LEAKAGE ATTACKS AGAINST SNMP ENABLED EMBEDDED DEVICES par Deral Heiland and Mathew Kienow

Conférence 13:      REVISITING ATM VULNERABILITIES FOR OUR FUN AND VENDOR'S PROFIT par Alexey Osipov & Olga Kochetova

Découvrez le programme détaillé des conférences sur : http://www.hackinparis.com/talks-2015

Formations:
Du 15 au 17 juin 2015
Sysdream
14 Place Marie-Jeanne Bassot,
92300 Levallois Perret

Conférences :
Les 18 et 19 juin 2015 : Les conférences
Académie Fratellini
1-9 rue des Cheminots,
93210 La Plaine Saint Denis
 

La Maison Blanche piratée par des hackers russes !

Soumis par fredericmazue le

Selon nos confrères de CNN, la Maison Blanche a été piratée par des hackers russes en octobre 2014. La Maison Blanche a confirmé l'intrusion, tout en ajoutant que seul le système non classifié a été touché.

La Maisons Blanche compte trois niveaux de sécurité pour ses systèmes informatiques : le système non confidentiel, le système confidentiel, ou secret, et le système top secret. Si seul le premier système a été hacké, selon la Maison Blanche qui minimise, CNN ne voit pas d'un même oeil l'impact du hack. Ainsi l'agenda du président Obama aurait été dérobé. Pour CNN les informations détenues par celui-ci sont hautement sensibles et intéressent les services de renseignements étrangers.

Au départ de l'attaque se trouverait une très classique attaque de phishing. L'attaque n'en est pas moins sophistiquée ensuite, au contraire. Selon CNN toujours il s'agirait d'une des élaborées jamais lancées contre les systèmes gouvernementaux américains. Les pirates auraient procédé en plusieurs étapes, mettant d'abord à mal les systèmes du Département d'Etat, pour atteindre ensuite la Maison Blanche. Pire : une fois des mesures de sécurité prises par le Département d'Etat, les pirates auraient été capables de pénétrer une nouvelle fois dans le système. Ce qui laisse planer un grande inquiétude quand à l'existence d'une backdoor non identifiée.

Les hackers seraient russes, et nos confrères de CNN évoquent la possibilité qu'ils travaillent pour le gouvernement russe.  Ce que Mark Stroh, porte-parole du Conseil de Sécurité Nationale de la Maison Blanche a qualifié de pures spéculations. Que cela soit exact ou non, sur fond de tension entre les Etats-Unis et la Russie, les cyber-attaques se multiplient, notamment en provenance de la Russie,  et sont de plus en plus dures. Ce qui avait fait dire au directeur du renseignement James Clapper, lors d'une audience au Sénat en février : La menace russe est plus sévère que ce que nous avions évalué. 

Une vulnérabilité permettait l'effacement de n'importe quelle vidéo de YouTube

Soumis par fredericmazue le

Google a du avoir une belle peur rétrospective. Une vulnérabilité de YouTube permettait d'effacer n'importe quelle vidéo très simplement.

La vulnérabilité a été découverte par le hacker russe Kamil Hismatullin qui n'en est pas à son coup d'essai dans ce domaine. Kamil décrit la faille sur son blog. Pour effacer une vidéo lambda de YouTube, il suffisait de poster la requête POST qui va bien, depuis l'application Youtube Creator Studio, en passant en paramètres l'identifiant de la vidéo visée, et un token de session. Démonstration dans la vidéo ci-dessous.

Google a immédiatement corrigé la faille et octroyé une prime de 5 000 dollars de récompense à Kamil. Ce qui est relativement peu au regard de l'importance de la vulnérabilité et de la facilité qu'il y avait à l'exploiter. Dans le fil de discussion de son billet, Kamil se dit déçu par le montant de cette prime. Il espérait une récompense entre 15 000 et 20 000 dollars.

[video:https://www.youtube.com/watch?v=NarxB7NG6e0]