hack

Les Lizard Squad piratés !
Soumis par fredericmazue le
Image

Le bon vieux gag de l'arroseur arrosé a beau être usé jusqu'à la corde, il fait toujours rire. Surtout dans certaines situations.

Les Lizard Squad, ces hackers qui ont défrayé la chronique en faisant tomber à Noël les services PSN et Xbox Live avec des attaques DDoS, privant ainsi moult gamers des joies que leur promettaient leurs belles consoles toutes neuves, sont plutôt mal vus.

Ils sont même plus particulièrement mal vus des hackers, des "vrais", c'est à dire ceux qui sont capables de prouesses techniques. Ceux-là méprisent des gars comme les Lizard Squad qui ne savent que lancer des attaques en déni de service, ce que n'importe qui sachant cliquer sur un bouton peut faire.

En septembre 2014, c'est un 'vrai' hackers qui a mis le FBI sur la piste des Lizard Squad, histoire d'assainir un peu le paysage.

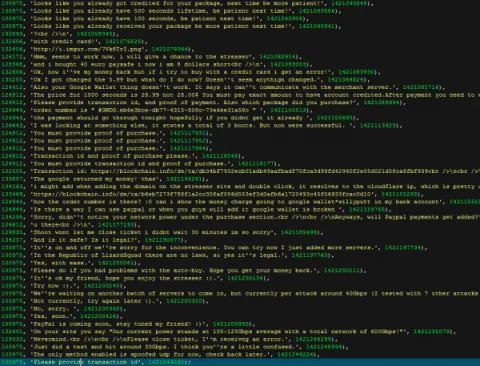
Cette fois, Brian Krebs, grand pourfendeur de Lizard devant l'Eternel, nous apprend qu'un autre hacker a cassé le site Lizard Stresser, qui est le site dont se servaient les Lizard Squad pour vendre leurs attaques DDoS et les coordonner. Site avec tickets de support et tout et tout :-)

Ce hack permet de savoir que s'il y a beaucoup de clients potentiels inscrits à ce site, finalement fort peu ont payé pour qu'une attaque en déni de service soit lancée.

Ce hack, qui a permis d'accéder à l'entière base de données des Lizard Squad, montre aussi qu'ils ne cryptaient pas les mots de passe de leurs clients.

Négligence ? Ou volonté de réutiliser ces données de manière peu avouable ? :-)

Les tickets de support des Lizard Squad :-)
Envie de louer les services d'un hacker ?

Soumis par fredericmazue le
Image

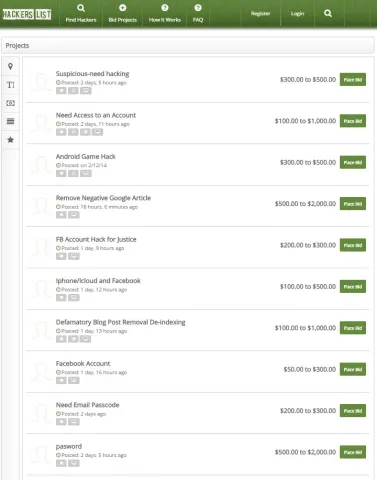
Envie de hacker un jeu Android ? De supprimer un article gênant dans Google ? D'obtenir le mot de passe de la messagerie de votre petite amie, ou mieux hacker son compte Facebook ? Que de perspectives amusantes n'est-ce pas ?...

Seulement voilà, il faut en être capable techniquement. Si vous ne l'êtes pas, vous pouvez désormais louer les services d'un hacker compétent. C'est sur le site Hacker List que ça se passe. Vous louez tout simplement les services d'un hacker à des tarifs qui sont proportionnels à la difficulté de l'exploit :-)

Bien sûr, avant de se lancer dans une telle aventure, il peut être pertinent de se demander si tout cela est bien légal. Pas sûr du tout... Le piratage est illégal, et à priori commanditer une action illégale est illégal.

Mais si rien ne vous arrête, inscrivez-vous au site, donnez quelques informations personnelles, un mot de passe... Sachez bien que ce faisant, vous vous posez avant tout en victime de hack plutôt qu'en commanditaire.

Et oui... le mot de passe que vous venez de donner, ne l'utilisez-vous pas quelque part ailleurs ? ;-)

Vivre dans le monde des hackers, c'est vivre dangereusement :-)

Une épée magique pour détecter les réseaux Wi-Fi non sécurisés

Soumis par fredericmazue le
Image
Image

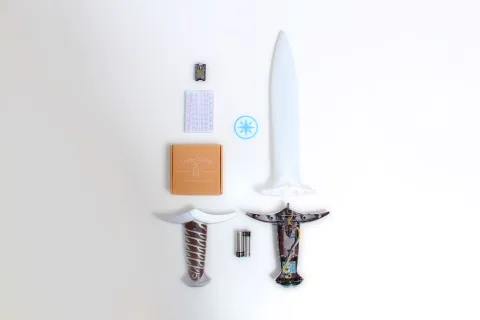
Comme l'épée de Bilbon, cette épée bleuit en présence du danger. Mais le danger ce n'est plus les orcs. Ca c'était il y a longtemps, c'est dépassé. Aujourd'hui le danger qui rôde partout c'est le Wi-Fi non sécurisé.

Surfant sur la vague de la sortie du dernier épisode du Hobbit, la société Spark propose un hack à base d'un Spark Core.

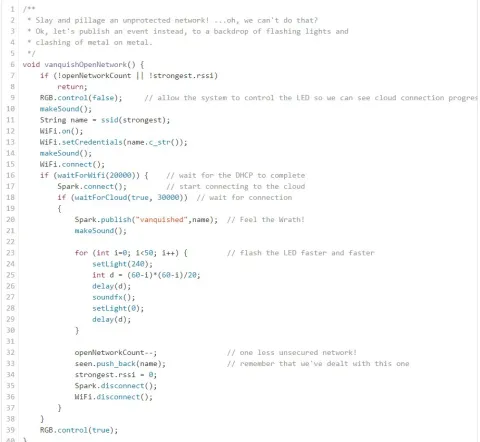
Vous achetez un Spark Core, vous achetez une épée en plastique qui va bien, vous bricolez le tout, vous recodez  le firmware du Spark Core et vous pouvez vous lancer votre quête : les réseaux non sécurisés ne vous surprendront plus car votre épée magique bleuira en leur présence :-)

[video:https://www.youtube.com/watch?v=rmjkUv5OtLM]

Rififi chez les hackers : les Lizard Squad en déroute, en partie arrêtés par le FBI

Soumis par fredericmazue le

Lizard Squad est un groupe de hacker qui s'est fait connaître courant août en perturbant des services pour gamers tels que PSN de Sony ou Xbox Live de Microsoft au moyen d'attaques DDoS. Ils s'en étaient pris également Battle.net, League of Legends et Twich. Pire, ils ont provoqué le déroutage d'un avion à bord duquel se trouvait le patron de Sony Online en lançant une fausse alerte à la bombe.

Les Lizard Squad viennent d'annoncer leur dissolution, dans un langage fleuri, sur leur site officiel. Se présentant come "un petit groupe d'amis travaillant ensemble peut créer un grand chaos sans subir de répercussions judiciaires", ils ne disent pas qu'ils ont en fait le FBI à leurs trousses et que deux d'entre eux seraient déjà arrêtés.

C'est un autre hacker, itsUnknownsec, que l'on peut décrire comme "anti-lizard", qui a diffusé la liste des membres de ce groupes sur Pastebin. Une liste avec noms, prénoms, adresse, numéros de téléphone, pseudos Skype, Twitter, etc.

Un autre hacker Activist Revolution, (qui est peut-être itsUnknownsec... :-) lui aussi anti-lizard de son état, affirme avoir piégé les membres du groupe en participant à un de ses chats privés et en récoltant ainsi leurs IP. Il avait ensuite prédit leur arrestation prochaine sur des forums de gamers.

C'est que Activist Revolution n'est pas qu'un hacker, c'est aussi un gamer passionné qu'il ne faut pas frustrer : « A présent que Lizard squad a été démasqué et détruit, quelqu'un d'autre a-t-il envie de venir em...... le monde des gamers ? »

Ce qu'il ne supporterait pas non plus chez les Lizard Squad, c'est que ceux-ci n'ont pas de compétences techniques propres mais qu'ils utilisent des outils programmés par d'autres pour commettre leurs actions.

N'est pas hacker qui veut ! Non mais !

:-) 

La Nuit du Hack Kids

Soumis par fredericmazue le

Initiée en 2003 par l'équipe Hackerz Voice, et inspirée par la célèbre conférence DEF CON, la Nuit du Hack est l'une des manifestations les plus importantes sur le thème de la sécurité informatique. Cette année encore, l'ESIEA y participe via ses étudiants, chercheurs et associations. Pour la première fois, un espace dédié aux plus jeunes sera déployé à l'initiative d'un groupe d'élèves ingénieurs de l'ESIEA.

L'évènement Nuit Du Hack Kids aura lieu le 28 juin 2014 à l'Hôtel New York Conférence Centre de Disney Village. L'événement est ouvert à tous les enfants entre 8 et 16 ans passionnés du web, de l'électronique ou encore du cryptage. Les jeunes participants sont attendus dès 9h30 pour une journée se déroulant de 10h à 18h. L'entrée est gratuite pour tous et les enfants seront encadrés par des animateurs ayant leur BAFA.

Laure, étudiante en 2ème année à l'ESIEA et co-organisatrice de l'événement : « Petite, je voulais toujours tout comprendre et tout connaître. Aujourd'hui, je veux transmettre cet esprit et donner l'opportunité aux jeunes de cultiver leur curiosité. Après une conférence pour des collégiens à la Robot Party et un atelier à la Nuit Du Hack (NDH) en 2013, j'ai découvert cet été la DefCon Kids (Las Vegas) et Young Rewired State (R-U), deux supers événements qui permettent aux enfants de prouver qu'ils ont tout des grands en électronique, cryptographie, web... C'est donc naturellement que j'ai réuni une équipe pour lancer la NDH Kids, dédiée aux 8-16 ans, et qui s'annonce déjà comme l'un des gros succès de cette Nuit Du Hack 2014 ! »

Au cours de la journée, les enfants auront donc l'occasion de participer à divers ateliers :

- Le Dominoux, pour s'initier à la soudure avec des petits circuits électroniques et les transformer en dominos lumineux, proposé par Electrolab.

- Au cœur des ordinateurs, pour ouvrir un ordinateur et découvrir ce qu'il renferme : apprendre à quoi sert la carte mère ou le ventirad, savoir distinguer une carte graphique d'une carte son. Les enfants pourront résoudre le puzzle et ré-assembler eux-mêmes les composants, proposé par iTeach (3 étudiants à IN'TECH INFO)

- Le Détecteur d'intrusion avec Raspberry Pi qui consiste à ne plus laisser rentrer personne dans sa chambre sans le savoir grâce à un détecteur de présence ! Les enfants pourront apprendre à coder avec une Raspberry Pi et à utiliser un capteur d'ultrasons. Les plus débrouillards pourront même envoyer un message d'alerte par mail, proposé par Boris Kesler (CEO de la start'up motionTool)

- Hack de Nerfgun, pour apprendre à booster la portée d'un Nerfgun Volt en découvrant et modifiant ses mécanismes internes, proposé par Damien Cauquil aka Virtualabs (directeur R&D chez Sysdream et hacker-blogueur).

Chaque participant repartira avec son propre Nerfgun, offert par la NDH Kids !

Pour en savoir plus : http://nuitduhack.com/ndh-kids

Nuit du Hack 2014

Soumis par fredericmazue le

L'édition 2014 de la Nuit du Hack se déroulera dans la nuit du 28 au 29 juin 2014, au centre de congrès de Disneyland Paris.

La Nuit du Hack est l’un des plus célèbres événements français qui rassemble les professionnels et les amateurs, quelque soit leur niveau de compétences, autour d’une passion commune : le hacking.

C'est l’occasion pour ces passionnés d’assister à des ateliers et des conférences, de participer à de nombreux défis et de s’informer des dernières avancées technologiques en sécurité informatique pour évaluer ou améliorer leur niveau de compétences.

Pour sa première édition, la Nuit du Hack avait rassemblé 20 personnes. 1500 personnes sont attendues pour participer à la 13ème édition de cet événement qui sera agrémenté notamment par un cycle de 16 conférences.

Les inscriptions à l'événement sont ouvertes.

Site : https://www.nuitduhack.com/

Prolongation du support de Windows XP et hack de la base de registres : Microsoft réagit

Soumis par fredericmazue le

Prolonger le support de Windows XP au delà d'avril 2014, c'est possible. Un hack de la base de registres permet de faire croire au système qu'il est un Windows Embedded POSReady qui bénéficie du support de Microsoft jusqu'en 2019.

Microsoft a réagit à ce hack sur le site zdnet.com où un porte-parole de la firme s'exprimé. Un message dont la teneur ne surprend pas, ni techniquement parlant, ni commercialement parlant :-)

Nous avons récemment pris connaissance de l'existence d'un hack qui permet aux clients Windows XP d'obtenir des mises à jour. Les mises à jour de sécurité ainsi obtenues sont destinées à Windows Embedded et Windows Server 2003 et ne protègent pas pleinement Windows XP. Les utilisateurs de Windows XP encourent un risque significatif de problèmes avec certaines fonctionnalités s'ils installent ces mises à jour, car celles-ci ne sont pas testées pour Windows XP. Le meilleur moyen de se protéger pour les clients Windows XP est de passer à un système d'exploitation plus récent comme Windows 7 ou Windows 8.1.  

Watch Dogs : glissez-vous dans la peau d'un hacker

Soumis par fredericmazue le
Image

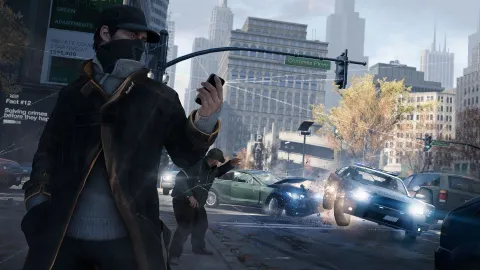
Ubisoft sort aujourd'hui son jeu Watch Dogs. Un des jeux les plus attendus de l'année, présenté comme le premier jeu Next Gen, c'est-à-dire un jeu qui exploite toute la puissance des consoles Playstation 4 et Xbox One.

La puissance de ces consoles permet des animations très fluide à 60 images par seconde, avec un rendu "proche du cinéma" nous dit-on. Watch Dogs sort donc aujourd'hui après plusieurs reports et quatre années de développement. Watch est le fruit du travail d'une équipe de 700 personnes.

Le scénario est très simple : Aiden Pierce est un pirate informatique particulièrement doué et traumatisé par la mort de sa nièce. Il va tout faire pour retrouver ceux qui s’en prennent à sa famille en poursuivant divers groupes mafieux et autres voyous.

Le parcours du jeu est jalonné d'actions de piratage que Aiden Pierce doit accomplir, smartphone en main: récupération des données personnelles d’un smartphone à proximité, piratage du réseau électrique local, ouverture de portes à distance ou encore manipulation des feux tricolores pour créer des accidents de la route.

S'il n'est bien sûr pas nécessaire d'être un vrai hacker pour jouer, les créateurs du jeu soulignent qu'ils se sont attachés à rendre les actions de piratages le plus réaliste possible et ont travaillés avec des experts de la sécurité pour cela. "Nous avons travaillé avec l’équipe créative de Watch Dog. Nous avons apporté des conseils sur divers sujets liés à la cyber-sécurité et aux systèmes informatiques" explique  Vitaly Kamluk, chercheur en sécurité chez Kaspersky

Watch Dogs un jeu tout trouvé pour les lecteurs de Programmez! ? Qu'en pensez-vous ?

Prolongez le support de votre Windows XP avec un hack de la base de registre

Soumis par fredericmazue le

Alors que le support de Windows XP est arrêté depuis avril 2014, vous souhaiteriez en prolonger le support jusqu'en 2019 ? Il suffit pour cela d'un petit hack dans la base de registres.

C'est le buzz du jour lancé par le site betanews.com.  Si le support de Windows XP est bel et bien terminé, celui de Windows Embedded POSReady, OS qui est basé sur Windows XP Service Pack 3,  durera lui jusqu'en 2019.

Il suffit donc de faire croire au système qu'il est un Windows Embedded POSReady et cela se fait tout simplement en ajoutant une clé dans la base de registre. Vous copiez ceci :

Windows Registry Editor Version 5.00

[HKEY_LOCAL_MACHINE\SYSTEM\WPA\PosReady]

"Installed"=dword:00000001

dans un fichier.reg. Vous cliquez sur le fichier avec les droits d'administrateur pour que le système le lise et le tour est joué. Ceci pour un Windows XP 32 bits. Pour un XP 64 bits, c'est un petit peu plus compliqué. La manipulation est expliquée à cette page.

Microsoft n'a pour l'instant pas réagi à ce hack. Il est bien évident que si vous expérimentez celui-ci, vous le faites à vos risques et périls, et que vous êtes conscient du fait que Windows Embedded POSReady est un système très proche de Windows XP, mais qu'il n'est malgré tout pas le même. Comme il s'agit d'un système embarqué, rien ne dit que la sécurité soit aussi suivie que pour un ordinateur de bureau, et il n'est pas totalement exclu qu'une mise à jour provoque des dysfonctionnements :-) 

Une backdoor pas vraiment supprimée

Soumis par fredericmazue le
Image

En décembre dernier, le chercheur en sécurité Eloi Vanderbeken avait découvert la présence d'une backdoor dans le firmware de nombreux routeurs. 20 modèles au total étaient touchés, fabriqués par des grands noms tels que Cisco, Netgear et Belkin. Bien entendu, lorsque l'existence de la faille de sécurité a été révélée, les constructeurs ont patchés leurs produits.  

Sauf que, selon le même Eloi Vanderbeken, la backdoor est toujours présente. Cachée certes, mais toujours là ... et réactivable.

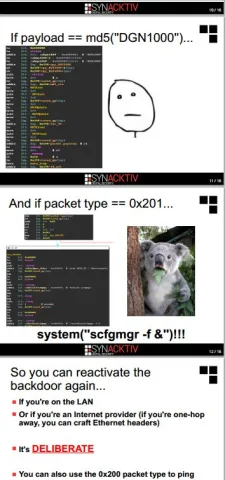
Document technique à l'appui, Eloi Vanderbeken explique comment cette backdoor peut-être ramenée à la vie au moyen d'une commande bien sentie.

Certes le problème est moindre qu'auparavant car cette backdoor ne peut plus être activée que par une personne située sur le LAN du routeur, ou bien par un fournisseur d'accès à Internet. Cependant, la présence de cette porte dérobée serait pleinement intentionnelle, toujours selon Eloi Vanderbeken.

Frédéric Mazué