Virtualisation

VirtualBox 7.0

Soumis par fredericmazue le

VirtualBox, à l'origine publié par Sun Microsystems et devenu Oracle VM VirtualBox depuis le rachat par Oracle, est un logiciel libre de virtualisation qui permet d'installer de très nombreux systèmes d'exploitation sous de très nombreux systèmes d'exploitation.

VirtualBox fonctionne sur les systèmes hôtes Windows, Linux, macOS et Solaris. VirtualBox prend en charge un grand nombre de systèmes d'exploitation invités (virtualisés), dont Windows (NT 4.0, 2000, XP, Server 2003, Vista, Windows 7, Windows 8, Windows 10), Linux, Solaris et OpenSolaris, et des systèmes BSD comme FreeBSD ou OpenBSD, pour ne citer que ceux là. Si vous êtes un nostalgique, vous pouvez fort bien aussi faire tourner MS-DOS ou Windows 3.x dans VirtualBox :-)

Oracle vient d'annoncer la disponibilité d'une nouvelle version majeure de cet outil : VirtualBox 7.0.

En ce qui concerne l'interface utilisateur, VirtuaBox 7.0 a un prise en charge améliorée des thèmes sur toutes les plates-formes. Linux et macOS utilisent un moteur natif tandis que pour l'hôte Windows, le moteur est implémenté séparément. L'interface utilisateur vient avec un  nouvel utilitaire similaire à "top" ou "ressource monitor" qui répertorie les statistiques de performance (utilisation du processeur, utilisation de la RAM, taux d'E/S du disque, etc.) des invités en cours d'exécution.

La nouveauté la plus remarquable de cette mouture est dans doute que les machines virtuelles peuvent désormais être entièrement chiffrées, y compris les journaux de configuration de la machine virtuelle et les états enregistrés. Ce cryptage des machines virtuelles ne peut pour le moment être obtenu qu'avec les outils en ligne de commande qui accompagnent VirtualBox.

On remarque encore que les machines virtuelles cloud peuvent être ajoutées à Virtual Machine Manager et contrôlées en tant que machines virtuelles locales

Enfin, les réseaux cloud peuvent désormais être configurés via l'outil Network Manager de la même manière que pour les réseaux Host-only et NAT

Au niveau des périphériques, vient l'implémentation d'un nouveau support 3D basé sur DirectX 11 (et DXVK sur les hôtes non Windows)

Mirantis Container Runtime prend en charge Windows Server 2022, Mirantis Container Runtime s'enrichit

Soumis par fredericmazue le

Mirantis annonce des mises à jour qui concernent Mirantis Container Runtime, se matérialisant par la prise en charge de Windows Server 2022, mais aussi Mirantis Secure Registry, désormais compatible avec une version actualisée de l’outil d’analyse Synopsys et offrant une meilleure connexion depuis la ligne de commande.

« Avec la prise en charge de Windows Server 2022 par nos Container Runtime et Secure Registry, nous faisons en sorte que nos clients puissent continuer à intégrer la sécurité comme une composante indissociable du processus de développement des applications et de gestion de leur cycle de vie, et que celle-ci ne soit pas reléguée au second plan », précise Shaun O’Meara, Field CTO chez Mirantis. « Ensemble, ces produits constituent une plateforme ultra-sécurisée pour la chaîne logistique logicielle, rassurant les clients sur le degré de sécurité de leur écosystème de conteneurs. »

Mirantis Container Runtime (MCR), qui active et gère les composants indispensables à l’exécution des conteneurs, s’enrichit à la demande générale d’une prise en charge de Windows 2022. Le moteur d’exécution au cœur de Mirantis Kubernetes Engine permet d’exploiter des conteneurs Swarm et Kubernetes sur tout type de substrat. Il repose sur containerd, principal conteneur runtime de la Cloud Native Computing Foundation (CNCF).

Mirantis Secure Registry (MSR) propose une version 2022.6.0 actualisée de l’outil d’analyse Synopsys intégré et améliore les connexions depuis la ligne de commande. MSR automatise la sécurisation de la chaîne logistique logicielle en recherchant les dernières vulnérabilités connues aux fins de stocker, partager et gérer en toute sécurité les images dans des registres de conteneurs privés, et s’intègre avec un pipeline CI/CD pour accélérer les tests et le déploiement d’applications sécurisées. Les utilisateurs peuvent opter pour une analyse manuelle ou automatique programmée.

Des versions d’essai gratuites des logiciels MCR et MSR sont disponibles en téléchargement.

Microsoft Dev Box est disponible en préversion publique

Soumis par fredericmazue le
Image

Microsoft Dev Box est un nouveau service cloud que l’entreprise de Redmond a présenté lors de sa conférence Build 2022. Microsoft considère qu'en tant que développeurs, nous avons besoin de flexibilité pour configurer et entretenir notre poste de travail. Mais même de «petits changements» peuvent empoisonner de manière inattendue nos environnements de développement, interrompant notre flux et coûtant des heures à annuler.

Dans le même temps, de nombreuses organisations informatiques ont du mal à fournir aux équipes de développement la flexibilité dont elles ont besoin pour rester productives. Les exigences matérielles pour les postes de travail des développeurs peuvent changer rapidement à mesure que les projets évoluent, et une augmentation des équipes de développement hybrides signifie qu'il est plus difficile que jamais d'obtenir des développeurs les ressources dont ils ont besoin.

C’est pour aplanir ces difficultés que le service Microsoft Dev Box a été créé.

Le service fournit aux développeurs des stations de travail sécurisées et prêtes à coder pour les équipes hybrides de toutes tailles. Les équipes de développement créent et gèrent des images Dev Box avec tous les outils et dépendances dont leurs développeurs ont besoin pour créer et exécuter leurs applications. Les équipes peuvent inclure le code source de leur application et les binaires construits la nuit, permettant aux développeurs de commencer immédiatement à exécuter et à comprendre le code sans avoir à attendre de longues reconstructions.

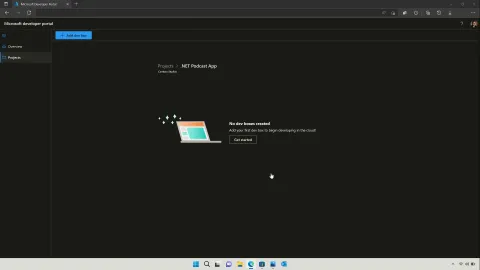
Les développeurs gardent le contrôle de leurs Dev Boxes grâce à un portail de développeurs qui leur permet de créer et de supprimer leurs Dev Boxes pour n'importe lequel de leurs projets.

Microsoft Dev Box prend en charge tout IDE, SDK ou outil de développeur qui s'exécute sous Windows. Les développeurs peuvent cibler n'importe quelle charge de travail de développement pouvant être créée à partir de Windows, y compris les applications de bureau, mobiles, IoT et Web. Microsoft Dev Box prend aussi en charge la création d'applications multi plates-formes grâce au sous-système Windows pour Linux et au sous-système Windows pour Android. L'accès à distance offre aux développeurs la possibilité d'accéder aux boîtes de développement à partir de n'importe quel appareil, qu'il s'agisse de Windows, MacOS, Android, iOS ou d'un navigateur Web.

Microsoft Dev Box était jusqu’ici en préversion privée. Le service vient de passer en préversion publique sur le portal Azure.

Mirantis Lens: deployer des clusters Kubernetes avec Docker Desktop

Soumis par fredericmazue le

Mirantis a mis en place un partenariat avec Docker dont l'objectif est  que les utilisateurs de Docker Desktop puissent déployer des clusters Kubernetes avec K0s plus rapidement, plus facilement et localement et également tirer parti de Lens, l’EDI (environnement de développement intégré) principal de Kubernetes .

Récemment, Docker a annoncé le lancement d’une API d’extensions pour Docker Desktop. Il s’agit de Docker Extensions, qui permet aux partenaires d’étendre les capacités des applications en les dotant de nouvelles fonctionnalités utiles pour les développeurs. À l’occasion de cette annonce, Mirantis a présenté une extension qui conjugue la simplicité de Lens Kubernetes et l’ergonomie de la distribution K0s afin de proposer le meilleur des deux solutions aux utilisateurs de Docker Desktop.

« C’est l’alliance de deux technologies extrêmement populaires, avec l’intégration des fonctions Lens à destination des utilisateurs de Docker Desktop, qui sont de plus en plus nombreux à travailler dans Kubernetes », déclare Miska Kaipiainen, Vice-président Ingénierie, Mirantis « Ils peuvent donc accéder à un cluster Kubernetes tout en poursuivant leurs tâches au sein de l’environnement familier de Docker Desktop. »

Les  développeurs sur Docker Desktop peuvent donc désormais déployer un cluster Kubernetes léger avec l’outil K0s, optimisé pour les workloads de développement, le tout exécuté dans l’environnement Docker Desktop fourni par Lens.

Plus d’infos sur le fonctionnement de l’extension Lens pour Docker Desktop.

Microsoft Dev Box : les postes de développement virtualisés

Soumis par fredericmazue le

Microsoft considère qu'en tant que développeurs, nous avons besoin de flexibilité pour configurer et entretenir notre poste de travail. Mais même de «petits changements» peuvent empoisonner de manière inattendue nos environnements de développement, interrompant notre flux et coûtant des heures à annuler.

Dans le même temps, de nombreuses organisations informatiques ont du mal à fournir aux équipes de développement la flexibilité dont elles ont besoin pour rester productives. Les exigences matérielles pour les postes de travail des développeurs peuvent changer rapidement à mesure que les projets évoluent, et une augmentation des équipes de développement hybrides signifie qu'il est plus difficile que jamais d'obtenir des développeurs les ressources dont ils ont besoin.

Pour aplanir toutes ses difficultés, Microsoft a annoncé, lors de sa conférence Build 2022 Microsoft Dev Box, un nouveau service cloud qui fournit aux développeurs des stations de travail sécurisées et prêtes à coder pour les équipes hybrides de toutes tailles. 

Redmond souligne que Microsoft Dev Box garantit que la gestion, la sécurité et la conformité unifiées restent entre les mains du service informatique en tirant parti de Windows 365 pour intégrer Dev Boxes à Intune et Microsoft Endpoint Manager.

Avec Microsoft Dev Box, les équipes de développement créent et gèrent des images Dev Box avec tous les outils et dépendances dont leurs développeurs ont besoin pour créer et exécuter leurs applications. Les équipes peuvent inclure le code source de leur application et les binaires construits la nuit, permettant aux développeurs de commencer immédiatement à exécuter et à comprendre le code sans avoir à attendre de longues reconstructions.

Les développeurs gardent le contrôle de leurs Dev Boxes grâce à un portail de développeurs qui leur permet de créer et de supprimer leurs Dev Boxes pour n'importe lequel de leurs projets.

Les développeurs peuvent créer des Dev Boxes pour expérimenter une preuve de concept, séparer leurs projets ou même paralléliser les tâches sur plusieurs Dev Boxes pour éviter d'enliser leur environnement principal. Pour les développeurs travaillant sur des applications héritées, ils peuvent maintenir des boîtes de développement pour les anciennes versions d'une application afin de créer rapidement un environnement capable de reproduire et de diagnostiquer les problèmes critiques des clients au fur et à mesure qu'ils surviennent.

Microsoft Dev Box prend en charge tout IDE de développeur, SDK ou outil interne qui s'exécute sous Windows. Les développeurs peuvent y accéder   de n'importe où : Windows, MacOS, Android, iOS ou un navigateur Web.

Microsoft Dev Box est pour le moment en préversion privée et sera en préversion publique dans les prochains mois. Pour en savoir plus sur Microsoft Dev Box et voir des démos du service, rendez-vous sur aka.ms/devbox-build22.

Pour figurer sur la liste d'évaluation de Microsoft Dev Box : aka.ms/devbox-signup.


Canonical intègre Kubernetes 1.24 et enrichit Charmed Kubernetes et MicroK8s

Soumis par fredericmazue le

Canonical annonce le lancement de Canonical Kubernetes 1.24 qui reprend toutes les innovations de la version upstream de Kubernetes 1.24 sortie début mai. Les nouvelles fonctionnalités de cette dernière sont également disponibles avec sa distribution allégée MicroK8s et la version managée, Charmed Kubernetes.

Toutes les fonctionnalités Kubernetes 1.24 sont ainsi disponibles dans Canonical Kubernetes et pour ses deux distributions, MicroK8s et Charmed Kubernetes. Par ailleurs, MicroK8s a bénéficié des améliorations suivantes :

Stockage distribué à haute disponibilité avec OpenEBS Mayastor

Kubernetes utilise de nombreux concepts et abstractions pour gérer le stockage requis par les charges de travail : PersistentVolumes, PersistentVolumeClaims, Container Storage Interface (CSI), volume provisioning, réplication... Pour faire fonctionner ces outils sur des simples ou des déploiements HA multi-nœuds, il est maintenant possible d’utiliser l’addon MicroK8s OpenEBS Mayastor. 

Des addons MicroK8s, personnalisés pour les clusters K8s

MicroK8s permet maintenant de lancer une commande unique pour activer n’importe quel service du cluster K8s, sans configuration nécessaire. Dans MicroK8s v1.24, Canonical permet à ses utilisateurs d’apporter leurs propres addons, en créant leur propre dépôt d’addons. Cela permet de personnaliser les clusters Kubernetes tout en conservant la simplicité de MicroK8s en tant qu’outil de développement et plateforme K8s intégrée.

Kubernetes simplifié pour les scientifiques des données avec MicroK8s sur NVIDIA DGX

NVIDIA DGX est une suite matérielle spécialement conçue pour exécuter une pile logicielle optimisée pour les équipes de datascience. Les équipes de petite et moyenne taille peuvent désormais bénéficier de la certification de MicroK8s sur DGX, qui leur offre une expérience Kubernetes rationalisée avec une faible empreinte, ainsi que des optimisations de plateforme et des mises à jour transactionnelles. La simplicité avec laquelle MicroK8s gère les déploiements Kubernetes et consomme les composants matériels DGX tels que les GPU permet aux data scientists de se concentrer sur leur métier plutôt que de gérer l’infrastructure.

Charmed Kubernetes profite également de plusieurs améliorations telles que :

Autoscaling des nœuds de travail avec le Cluster Autoscaler (CA)

Cluster Autoscaler est un projet upstream qui ajuste automatiquement la taille des clusters Kubernetes en fonction de quotas prédéfinis d’utilisation des ressources. Dans le cadre de Charmed Kubernetes (CK8s) 1.24, un nouveau charm a été développé pour apporter les mêmes capacités aux clusters Canonical. Cela permet à l’opérateur de gestion du cycle de vie, Juju, de déployer le service Cluster Autoscaler dans le cadre d’un déploiement de modèles CK8s, et d’ajouter ou de supprimer des unités en fonction des décisions prises par le service. Cela s’applique aussi bien aux hôtes réguliers basés sur les VM qu’aux hôtes « à usage spécial » tels que les machines équipées de GPU pour l’accélération matérielle. 

Traefik ingress charm pour une mise en réseau et une observabilité améliorées

Traefik est un projet CNCF populaire qui vise à faciliter les opérations réseau. Charmed Kubernetes 1.24 est livré avec un nouveau charm Traefik ingress qui permet aux clusters CK8s d’effectuer une configuration d’ingress plus complexe et de contrôler le trafic vers les services du cluster. En outre, le charme Traefik ingress intègre les clusters CK8s à la nouvelle pile d’observabilité Canonical en utilisant la capacité de routage par unité qui permet d’acheminer les services vers un pod précis.

AI-aaS composable à l’échelle avec Charmed Kubernetes sur NVIDIA DGX

Alors que MicroK8s répond aux besoins spécialisés en IA/MLOps des petites et moyennes équipes de science des données sur les systèmes NVIDIA DGX, Charmed Kubernetes est là pour répondre aux besoins des équipes qui recherchent une solution AI/ML as-a-Service à grande échelle sur DGX. Charmed K8s, certifié DGX-Ready, permet de mettre en place des architectures de clusters d’IA composables basées sur les projets CNCF et autres projets open source les plus populaires. Il apporte également l’automatisation complète du cycle de vie de Kubernetes et des charges de travail de conteneurs pour éliminer les difficultés liées à l’exploitation des piles AI/MLOps à l’échelle.

Kubernetes 1.24 ne prend plus en charge Docker Engine

Soumis par fredericmazue le

La Cloud Native Computing Foundation a publié Kubernetes 1.24. Cette version se compose de 46 améliorations : quatorze améliorations sont passées au niveau stable, quinze améliorations passent en version bêta et treize améliorations entrent en version alpha. Mais le point le plus notable est sans doute l'arrêt du support de Docker Engine.

Ainsi, après sa dépréciation dans Kubernetes 1.20, le composant dockershim a été supprimé du kubelet dans Kubernetes 1.24. À partir de cette version, vous devrez soit utiliser l'un des autres runtimes pris en charge (tels que containerd ou CRI-O) ou utiliser cri-dockerd si vous comptez sur Docker Engine comme runtime de conteneur.

Pour plus d'informations sur la préparation de votre cluster pour cette suppression, vous pouvez consulter ce guide proposé par la CNCF.

State of Kubernetes 2022 par VMware

Soumis par fredericmazue le

VMware a publié son étude annuelle « State of Kubernetes 2022 » Le rapport montre qu’à mesure que l’adoption de Kubernetes se généralise, de nouveaux besoins en sécurité et en compétences émergent dans les entreprises. Les principaux enseignements :

1 Kubernetes a su tirer son épingle du jeu :

  • Preuve de la généralisation de Kubernetes, le nombre de clusters en cours de déploiement est en nette augmentation : 29 % des organisations auraient plus de 50 clusters, et près de la moitié (48 %) s’attendent à ce que le volume de clusters qu’elles utilisent augmente de plus de 50 %.
  • Parmi les facteurs ayant contribué à cette adoption croissante :
    • L’optimisation du développement de logiciels : 62 % des personnes interrogées ont opté pour la flexibilité accrue des applications, tandis que 54 % mentionnent le rendement des développeurs.
    • L’adoption du Cloud : 59 % des sondés ont cité l’optimisation de l’utilisation du Cloud, et 46 % la réduction des coûts du Cloud comme facteurs importants.
    • Le rendement des équipes de production : Plus d’un tiers (37 %) aurait choisi la plateforme pour accroître le rendement de ses équipes de production.

2 La prédominance du multi-Cloud :

L’une des principales raisons de l’adoption de Kubernetes est le fait que la plateforme offre des avantages clairs pour l’expansion des opérations Cloud. La tendance à l’abandon des déploiements en interne et sur un seul Cloud au profit d’infrastructures hybrides et multi-Cloud est en train de s’accélérer.

  • Les déploiements de Kubernetes en interne (62 %) ou sur un seul Cloud public (42 %) seraient faits essentiellement à des fins de développement.
  • À l’inverse, les déploiements servant à la production se feraient majoritairement auprès de fournisseurs multi-Cloud publics (52 %), puis en interne (47 %), et pour finir, auprès d’un seul fournisseur de Cloud public.

3 Le « Kubernetes maison », de l’histoire ancienne :

La plateforme se développant et évoluant rapidement, de nombreuses organisations sont à la peine, aussi bien pour former leur personnel existant que pour embaucher des individus possédant les compétences requises :

  • 95 % des personnes interrogées ont du mal à sélectionner, déployer et gérer Kubernetes :
    • 51 % considèrent qu’il y a un manque d’expérience et d’expertise en interne ;
    • 37 % trouvent qu’il est difficile d’embaucher les profils expérimentés nécessaires ;
    • 34 % ont du mal à suivre les changements rapides au niveau de Kubernetes et du Cloud native
  • 97 % des personnes interrogées seraient prêtes à payer pour des services et un support relatif aux outils Kubernetes les plus importants.

4 Des problématiques de sécurité en pleine évolution :

Compte tenu de la hausse du nombre de clusters Kubernetes et de déploiements multi-Cloud dus notamment à la menace croissante de cyberattaques, les problématiques de sécurité sont une des priorités des équipes déployant et gérant Kubernetes :

  • 97 % des organisations se préoccupent du niveau de sécurité de la plateforme ; 
  • Pour respectivement 59% et 47% des répondants, le défi numéro 1 pour déployer et gérer Kubernetes est lié aux exigences de sécurité et de conformité.

Semarchy xDM est désormais disponible sur Docker Hub

Soumis par fredericmazue le

Semarchyannonce la disponibilité de sa plateforme xDM sur Docker Hub, la plus vaste bibliothèque et communauté au monde pour les images de conteneurs. « Les capacités robustes de Docker et sa base d'utilisateurs étendue rendent l'accès à Semarchy encore plus facile, » déclare François-Xavier Nicolas, Chief Product Officer chez Semarchy. « En mettant à disposition xDM sur Docker Hub, il devient possible de conjuguer la fiabilité et la puissance de la plateforme de MDM leader du marché avec le repository de référence pour les images de conteneurs. Ainsi, la mise en place d’infrastructures Cloud de gestion des données sur les composants testés et éprouvés de Semarchy devient plus rapide. »

Les deux images actuellement disponibles sur Docker Hub correspondent aux deux modes des serveurs applicatifs de xDM (actif et passif) utilisés dans des configurations à haute disponibilité. Ces images permettent aux utilisateurs de paramétrer des environnements de production de la solution de gestion des données Semarchy xDM sur mesure, en clusters et avec un degré de disponibilité élevé. Ces environnements sont maintenus par Semarchy et régulièrement mis à jour avec les fonctionnalités et correctifs les plus récents.

Grâce à ces images Docker, les clients sont en mesure de configurer rapidement leur infrastructure de production Semarchy xDM on-premise ou sur l’environnement cloud de leur choix (AWS, GCP ou Azure).

VirtualBox 6.1.34 supporte le noyau Linux 5.17

Soumis par fredericmazue le

Oracle a annoncé la disponibilité de VirtualBox 6.1.34, qui est la dix-septième version de maintenance de la série VirtualBox 6.1. VirtualBox 6.1.3 prend en charge le noyau Linux 5.17 pour les invités et les hôtes Linux. Autrement dit, il sera possible d'utiliser VirtualBox 6.1.34 avec les distributions les plus récentes qui embarquent ce noyau. Par exemple openSUSE Tumbleweed ou Fedora. En plus de cela, VirtualBox 6.1.34 a introduit la prise en charge des noyaux Red Hat Enterprise Linux 8.6 dans les Linux Guest Additions.

VirtualBox 6.134 corrige de nombreux problèmes dont l'émulation de l'instruction cmpxchg16b. L'outil VBoxManage a été également amélioré. Il gère maintenant mieux la ligne de commande.

VirtualBox 6.1.34 apporte encore diverses améliorations pour les invités/hôtes Solaris, FreeBSD, macOS et Windows.

Note de version complète