phishing

IBM X-Force : l'humain reste la faille principale

Soumis par fredericmazue le

La division sécurité d’IBM vient de publier les résultats de deux nouveaux rapports qui révèlent qu'un grand nombre des cyber-attaques commises en 2014 ont impliqué les membres mêmes des entreprises victimes.

Bien qu'une partie importante (45%) des cybercrimes soient commis par des pirates ciblant directement le réseau d'une entreprise depuis l'extérieur, le rapport 2015 d’IBM sur la Cyber ​​Security Intelligence indique que, pour près d'un quart des attaques (24,5%), les cybercriminels ont manipulé des employés ou des partenaires tiers qui ont involontairement conduit à une violation de données. Ainsi, les pirates ont bénéficié des faux pas d'un employé, que ce soit grâce à des programmes d'ingénierie sociale ou via d'autres moyens. L'étude a également révélé que les criminels ne sont pas uniquement dans le Dark Web mais peuvent se cacher au sein même de l'entreprise. 32,5% des attaques sont réalisées délibérément par des employés, actuels ou anciens, malveillants ou mécontents qui cherchent à profiter de leurs privilèges en matière d’accès aux fichiers de l'entreprise.

Le rapport du second trimestre 2015, IBM X-Force Threat Intelligence a montré que le spam est devenu un vecteur d'attaque légitime pour les cybercriminels. Il est surtout utilisé pour cibler les employés peu méfiants. Le rapport X-Force indique que le pourcentage de spams incluant des logiciels malveillants a augmenté de façon spectaculaire passant de seulement 1% en 2013, à 4% en 2015. Cela montre un changement de tactique de la part des cybercriminels, qui cherchent à cibler spécifiquement les personnes internes à l’entreprise qui, par inadvertance, peuvent ouvrir les pièces jointes ou les liens malveillants. Et tandis que les cybercriminels continuent à travailler plus rapidement et plus intelligemment, les employés restent leur cible principale, 95% des infractions sont causées par une erreur humaine, que ce soit par le partage accidentel d'informations, un codage incorrect ou l'absence de protocole de sécurité. Ce qui ouvre grand la porte à des vulnérabilités pour les pirates opportunistes.

Les rapports mettent en avant également des conseils spécifiques pour aider les entreprises à se protéger contre ces attaques, tels que:

·        Gardez les filtres anti-spams et antivirus à jour;

·        Bloquer les pièces jointes exécutables. Dans les environnements professionnels habituels, il est rare d'envoyer des pièces jointes exécutables. La plupart des filtres anti-spams peuvent être configurés pour bloquer ces fichiers, même quand ils sont en pièces jointes zippées.

·        Utilisez un logiciel de messagerie client qui peut désactiver l’exécution automatique des pièces jointes et des graphiques, ainsi que le pré-chargement de liens.

Les deux rapports complets :

Cyber Security Intelligence Index  : http://ibm.co/1FSjXP8 
X-Force http://ibm.co/1LWXhgV
Une extension Google pour lutter contre le phishing

Soumis par fredericmazue le
Image

Lutter contre le phishing est fort difficile, puisqu'avant tout le problème se situe entre la chaise et le clavier, c'est à dire dans le circuit intégré de l'utilisateur lui-même. Les cybercriminels ne le savent que trop bien, et pour cette raison usent et abusent du phishing. C'est ainsi que les derniers piratages retentissants (TV5, Maison Blanche,...) avaient du phishing à la base.

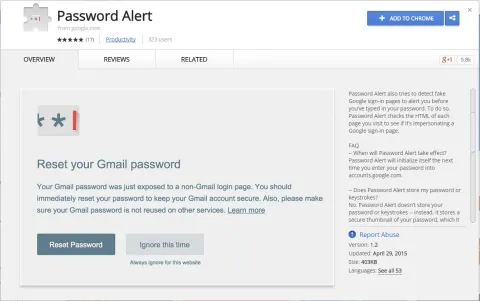
Si remédier complètement à ce problème avant tout humain semble impossible, Google propose une extension à son navigateur Chrome, pour tenter de limiter (un tout petit peu) les dégâts. En l'occurrence, l'extension Password Alert vous avertira si vous êtes sur le point de faire une bêtise en rapport avec votre mot de passe pour les services Google :

Si vous saisissez votre mot de passe Gmail ou Google for Work à n'importe quel endroit autre que la page de connexion accounts.google.com, ce qui vous permettra de changer votre mot de passe Google au besoin.

Password Alert essaie aussi de détecter les fausses pages de connexion Google, avant que vous saisissiez votre mot de passe.

A noter que l'extention Password Alert ne stocke pas elle même votre mot de passe, mais en garde seulement une empreinte salée.

Password Alert peut être téléchargée à partir de cette page.

Attention, installer cette extension ne doit pas vous faire croire que vous serez protégés de tout, puisqu'elle ne concerne que les mots de passe Google. Ca ne fonctionnera pas si un phishing essaie de vous extorquer le mot de passe de votre service bancaire. Rappelons pour l'occasion qu'utiliser le même mot de passe partout (et en faire ainsi un passe-partout :-) est une très mauvaise idée.

Piratage de TV5 Monde : un simple phishing à la base

Soumis par fredericmazue le

La semaine dernière la chaîne publique francophone TV5 Monde a été piratée. Un piratage qui a défrayé la chronique en raison de son caractère spectaculaire. La chaîne s'est vue pendant de nombreuses heures dans l'incapacité d'émettre et de préparer des émissions. Un fait rare dans les annales de la cybercriminalité.

Sur le coup l'attaque a été décrite comme très sophistiquée dans les médias. Mais est-ce vraiment le cas ? Pas vraiment. Il apparaît que les cybercriminels ont envoyé de classiques courriels de phishing, ou hameçonnage, auquel trois employés de la chaîne ont répondu. Ce qui a permis aux attaquant d'instiller quelques chevaux de Troie dans le système.

Puis dans un deuxième temps, les cybercriminel ont attaqué de l'intérieur, notamment en infectant des postes avec des virus et autres malwares. Bref, ils ont petit à petit pris le contrôle des ordinateurs de la chaîne TV5.

Finalement, tout cela est très classique, et met une nouvelle fois en évidence le besoin qu'il y a à sensibiliser à la sécurité le personnel non informaticien de toute entreprise. 

Un quart des attaques de phishing ciblent les données financières des utilisateurs

Soumis par fredericmazue le

Selon une étude consacrée par Kaspersky Lab aux cyber-menaces financières en 2014, étude qui enfonce un peu une porte ouverte. En fait il est même surprenant que la proportion de ciblage financiers ne soit pas plus élevée. L'étude révèle que 28.8 % des attaques de phishing l’an dernier avaient pour but de dérober des données financières auprès des utilisateurs. Cependant, pour leurs escroqueries, les cybercriminels délaissent les établissements bancaires pour s’intéresser davantage aux systèmes de paiement et aux sites de e-commerce.

Le rapport complet est disponible ici : http://www.viruslist.com/fr/analysis?pubid=200676379

  • Les cybercriminels ont utilisé les noms de banques réputées dans 16,3 % des attaques ; en 2013, le niveau de phishing bancaire atteignait 22,2 %.
  • Dans la catégorie Systèmes de paiement, les cybercriminels ont principalement ciblé des données appartenant à des utilisateurs de cartes Visa (31,02 % des cas détectés dans cette catégorie), PayPal (30,03 %) et American Express (24,6 %).
  • Les noms de sites de e-commerce renommés ont été exploités dans 7,3 % des attaques (contre 6,5 % en 2013).
  • Dans 5,1 % des cas, les technologies de protection de Kaspersky Lab ont été déclenchées par des pages de phishing mentionnant des systèmes de paiement, soit une hausse de 2,4 points de pourcentage par rapport à 2013.

Le phishing est un type de fraude sur Internet utilisé par les cybercriminels pour inciter les utilisateurs à communiquer leurs données (identifiants de compte, mots de passe et autres informations personnelles) à l’aide de fausses pages Web imitant des ressources en ligne réputées.

Les experts de Kaspersky Lab ont également enregistré une hausse de la proportion des attaques de phishing financier contre les utilisateurs de Mac OS X. Globalement, 48,5 % des attaques de phishing détectées sur les ordinateurs dotés de produits de sécurité Kaspersky Lab pour Mac avaient pour but de dérober des données financières. En particulier, les banques apparaissent dans 29 % des attaques, les systèmes de paiement dans 11,21 % et les sites de e‑commerce dans 8,32 %.

Kasperky souligne que les sites Web modernes de phishing sont de plus en plus élaborés, ce qui les rend très difficiles à reconnaître pour les utilisateurs. 

L'ICANN piraté !

Soumis par fredericmazue le

L'ICANN est l'organisme d'attribut des noms de domaines. Que l'ICANN soit piraté, c'est un peu comme un saint des saints qui se fait violer. Pourtant l'attaqu  a été tout ce qu'il il y a de classique et de bas niveau technologiquement parlant, puisqu'il s'agit d'une simple attaque par phishing, ainsi que l'explique l'ICANN dans son mea culpa.

C'est quand même dommage de constater que des membres d'une organisation au coeur de l'Internet s'il en est, soient aussi peu sensibilisés au phishing et se soient fait avoir.

Les cybercriminels ont ainsi obtenu des mots de passe pour se connecter à czds.icann.org, le service centralisé de donnes de zones. Ainsi connectés, ils ont pu dérober des fichiers de zone du système, des informations saisies par les utilisateurs tels que leur nom, leur adresse postale, leur adresse de courrier électronique, leur numéro de téléphone ou de fax, leur nom d'utilisateur et leur mot de passe.

Les cybercriminels ont encore eu accès au blog de l'ICANN (blog.icann.org) au le portail d'information sur le WHOIS de l'ICANN (whois.icann.org).

L'ICANN assure que cette intrusion n'a as eu d'impact.

5 millions de comptes Gmail et mots de passe dans la nature !

Soumis par fredericmazue le
Image

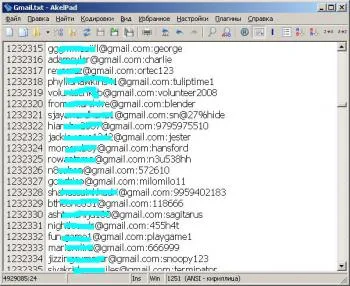
Selon le site The Daily Dot qui a révélé le premier l'information, 5 millions de noms d'utilisateurs associés à des mots de passe ont été publiés sur un forum russe par un pirate russe du nom de tvskit.

Selon ce tvskit, qui assure qu'il a publié afin que "chacun puisse faire des vérification personnelles", 60% de ces associations nom d'utilisateur/mot de passe sont valables. La question étant de savoir ce que valable signifie exactement en l'occurrence.

Google qui a été contacté sur cette "fuite" a publié un billet reconnaissant la réalité des faits, tout en minimisant grandement le problème.

Tout d'abord, Google assure qu'il n'y a pas eu de problème de sécurité au sein de ses services. Ensuite, toujours selon Mountain View, 2% seulement des combinaisons nom d'utilisateurs / mot de passe seraient valables et/ou auraient été utilisées de manières malveillantes. En outre, Google souligne pour l'occasion que ses services sont dotés d'une protection qui réagit en cas de tentative de connexion inhabituelle, comme depuis une localisation inédite, et/ou depuis un nouvel appareil.

Google souligne très clairement que ces données ne correspondent pas, ou pas forcément, à des comptes sur ses services. Pour Mountain View les données en question ont été obtenues différemment, probablement via des campagnes de phishing. Que les adresses fuitées soient des adresses Gmail ne signifiant à priori rien de particulier, car des adresses mail (et donc Gmail) sont très souvent utilisées en guise de nom d'utilisateur sur divers sites Internet.

Cependant, après avoir minimisé - disons après avoir ouvert le parapluie :-) - Google souligne aussi la gravité de la fuite.

Le danger réside dans la négligence, ou dans l'excès de confiance, que peuvent manifester les utilisateurs. Nombreux sont en effet ceux qui utilisent le même mot de passe pour différents services sur Internet, qu'il s'agissent d'un service Google, d'un compte bancaire, ou d'un service lambda.

Autrement dit, si votre mot de passe favori a été compromis sur un site lambda, dont vous avez même oublié que vous y avez un compte, il est possible que d'autres de vos comptes, très important ceux-là, soient compromis du même coup.

C'est pourquoi Google recommande d'utiliser un mot de passe très fort et réservé à ses services.

De notre côté, nous vous recommandons de changer tous vos mot de passe associés à vos adresses Gmail, par précaution, au cas où ceux-ci seraient compromis.

BankMirage : une application bancaire pirate sur le Google Play

Soumis par fredericmazue le

L'éditeur de solutions de sécurité pour mobiles Lookout dit avoir repéré cette semaine dans le Google Play store une application de banque en ligne clonée, conçue pour subtiliser les identifiants des utilisateurs, mais étrangement sans les mots de passe.

Google a été alerté et supprimé l’application concernée

Le programme malveillant incriminé, baptisé « BankMirage », ciblait les clients de la banque israélienne Mizrahi. Les auteurs ont ainsi ajouté une sorte de surcouche à l’application légitime, proposant ensuite leur création de nouveau sur le Google Play store en la faisant passer pour celle de l’établissement bancaire.

Le mode de fonctionnement est simple : dès que la victime lance l’application, le programme malveillant charge le formulaire de connexion, à savoir une page html intégrée à l’application et créée pour dérober l’identifiant de la personne dès qu’elle le saisit. Il s’agit donc d’une tentative de hameçonnage (phishing) des données personnelles.

Ce programme a toutefois une étrange particularité : il récupère uniquement l’identifiant de connexion de l’utilisateur. Ses auteurs ont inséré un commentaire dans le code qui commande de collecter uniquement cet élément, et pas le mot de passe.

Une fois l’identifiant récupéré et stocké, l’application envoie un message à l’utilisateur victime pour lui signaler l’échec de sa tentative de connexion. Il est invité à ce moment-là à réinstaller la « vraie » application légitime de la banque sur le Play Store.

Phishing-Initiative franchit un nouveau cap dans la lutte contre le phishing

Soumis par fredericmazue le

Créée conjointement en février 2011 par LEXSI, Microsoft et PayPal, Phishing-Initiative est une association à but non lucratif qui permet au public de signaler les sites de phishing présumés, dans le but de les faire bloquer au plus tôt et ainsi d’empêcher que de nouvelles victimes divulguent leurs données aux pirates.

Fin décembre 2013, après quasiment 3 ans d’activité, un nouveau cap a été franchi : 150 000 adresses, dont 100 000 uniques, ont, au total, été transmises par environ 30 000 internautes différents. Parmi elles, 64 000 adresses ont été confirmées comme faisant partie d’une attaque de phishing francophone, dont plus de 28 000 pour l’année 2013.

« Le volume des signalements transmis au projet Phishing-Initiative montre bien l’ampleur du phénomène du phishing en France », explique Thomas Gayet, Directeur de la Stratégie Cybersécurité de LEXSI. « En 2013, le nombre d’adresses URL remontées et effectivement frauduleuses continue de croître, avec près de 44 000 nouveaux cas distincts signalés par les internautes. 28 000 adresses impliquées dans des attaques de phishing francophones ont ainsi été confirmées en 2013, contre 24 000 en 2012. »

Phishing-Initiative : un projet pour raccourcir la durée de vie des attaques de phishing et donc limiter le nombre de victimes

« Phishing-Initiative vise à protéger un maximum d’internautes francophones des risques induits par les nombreuses attaques de phishing qui les ciblent quotidiennement. Grâce aux soumissions des internautes eux-mêmes et aux partenariats mis en oeuvre au sein de l’association, nous agissons contre plus de 100 adresses Internet de ce type par jour » se félicite Bernard Ourghanlian, Directeur Technique et Sécurité de Microsoft France.

L’association va poursuivre sa mission citoyenne en 2014, tout en améliorant les outils et les informations mis à disposition du public. Le projet s’inscrira par ailleurs en étroite collaboration avec les acteurs français publics et privés, comme l’association Signal-Spam ou la plateforme de signalement PHAROS opérée par l’OCLCTIC, qui combattent également ces menaces sur Internet et participent à la confiance des internautes dans l’économie numérique.

Site : http://www.phishing-initiative.com/

La lutte anti-spam au secours de la lutte contre le sida

Soumis par fredericmazue le

Des scientifiques des universités américaines de Standford, Harvard et du Massachussetts Institute of Technology (MIT), en collaboration avec le laboratoire de recherche en e-science de Microsoft, ont mis au point un algorithme devant accélérer la recherche et aboutir au développement d'un vaccin contre cette maladie.

L'algorithme a été mis au point à partir des travaux sur les filtres anti-spam. Selon les chercheurs, le virus cherche à passer les défenses des systèmes immunitaires par de multiples transformations, d'une manière similaire à celle des spams qui essaient de passer les filtres de pourriels par des modifications de mots clefs, d'IP émettrice, etc.

Un logiciel, PhyloD, a été écrit pour collecter des données sur le comportement du virus et les analyser, afin d'en mettre au point une solution permettant de le bloquer.

Orange victime d'une intrusion informatique : gare au phishing !

Soumis par fredericmazue le

Orange a informé ses clients que sa page 'Mon compte' a été victime d'une intrusion informatique jeudi 16 janvier. Des données personnelles, telles que nom, prénom, adresse e-mail ou numéro de téléphone ont été dérobés par les pirates. Toutefois Orange assure que les mots de passe ne sont pas compromis et que seuls 3% de ses clients ont été impactés. Ceux-ci, et uniquement ceux-ci, ont été directement contactés par le FAI.

Orange indique avoir colmaté la faille de la page 'Mon compte' en quelques heures, mais met en garde tous ses clients contre les tentatives de phishing. En effet, les données dérobées permettent d'envoyer de tels mails frauduleux pour inciter les clients d'Orange à communiquer leur identité bancaire ou autre information très sensible.

Pour l'occasion, la société Orange rappelle qu'elle ne contacte jamais ses clients par mail ou par SMS pour demander un mot de passe ou un numéro de carte bancaire. Si vous recevez un tel mail, il est à coup sûr frauduleux.