protection de la vie privée

Mozilla déploie 12 serveurs relais dans Tor
Soumis par fredericmazue le
Image

Tor, pour The Onion Router, est un réseau décentralisé, en couches. Il est utilisé par les internautes avertis pour naviguer sur Internet en protégeant leur anonymat. Pendant longtemps, Tor a été assez confidentiel. Mais depuis que l'on sait qu'Edward Snowden, dans le cadre de l'affaire PRISM a utilisé la distribution Tails Linux qui route son trafic réseau à travers Tor pour communiquer avec les journalistes au nez et à la barbe (c'est le cas de le dire :-) de la NSA, ce réseau est davantage connu du grand public.

Tor n'existe toutefois pas sans problèmes, de par son organisation. Il lui arrive d'être squatté par des cybercriminels, de diffuser des malwares à l'insu de son plein gré, ou encore d'être, purement et simplement, menacé de destruction complète par arrêt de ses serveurs racines.

Malgré les problèmes de malwares évoqués, Tor est une belle initiative, qui existe grâce à la bienveillance d'organisations généreuses.

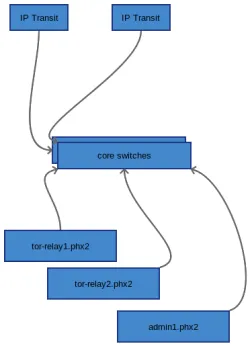
Mozilla faite partie de ces organisations depuis quelques temps. Dans le cadre de son projet Polaris Privacy dont le but est le respect de la vié privée sur Internet, la fondation vient de mettre en place douze serveurs relais dans Tor.

Le matériel utilisé par la fondation est du matériel recyclé, mais très largement suffisant pour le propos. En effet, les serveurs offrent une architecture redondée de 2 x 10 Gbit/s de bande passante. Grâce à la redondance, cette architecture est tolérante aux pannes. Elle permet la maintenance avec arrêt total d'un noeud sans perte de trafic. Dans le cas de figure le pire qui soit, 50% du trafic restent assurés.

Linux Tails arrive en version 1.2

Soumis par fredericmazue le

Linux Tails est une distribution Linux que l'affaire Snowden a mise en avant. En effet c'est grâce à cette distribution qu'Edward Snowden a échangé avec des journalistes des mails cryptés et non écoutés par la NSA.

Tails Linux est un système qui peut être démarré sur à peu près n'importe quel PC, à partir d'une simple clé USB ou d'une carte SD. Son but est de protéger votre privée, et au delà, de protéger votre anonymat sur Internet. Il pallie au manque de connaissance des utilisateurs face aux outils de cryptage, leur bonne installation et leur bonne utilisation. Tails Linux fait passer le trafic à travers le réseau Tor, un réseau superposé et décentralisé. Linux Tails n'écrit aucune donnée sur le disque de la machine sur laquelle il tourne et efface toutes ses traces à l'arrêt du système.

La version Linux Tails 1.2 apporte bien entendu des améliorations et des renforcements de la sécurité, comme on peut s'en douter, mais aussi la correction d'une grosse faille de sécurité :-)

Personne n'est parfait, et Linux Tails était, comme tout les autres Linux d'ailleurs, vulnérable à la faille Poodle, une faille dans le protocole SSLv3. Cette faille permettait, par des attaques de type man in the middle, de récupérer des données échangées entre un client et un serveur. Un comble pour Tails Linux :-)

Site : https://tails.boum.org/index.fr.html

Webmasters mettez vous en conformité avec la CNIL et les cookies

Soumis par fredericmazue le
Web

En décembre 2013, la Commission Nationale sur l’Informatique et les Libertés (CNIL) et ses homologues européens ont publié des recommandations visant à encadrer l’exploitation et l’analyse des données avec plusieurs objectifs :


  • informer l’internaute de manière visible et claire sur le rôle des cookies,
  • recueillir son consentement avant le dépôt de tout cookie,
  • lui donner la possibilité de désactiver certaines familles de cookies (liés à la publicité, aux réseaux sociaux ou à la webanalyse).


Presqu’un an plus tard, la CNIL s’apprête à effectuer des contrôles de conformité, et entame cette semaine une phase d’audit coordonné à l’échelle européenne appelée « Sweep Days », dont l’objectif est de vérifier les initiatives des éditeurs de sites web. La phase de contrôle (pouvant aboutir sur la sanction de ceux qui ne seraient pas en règle) est annoncée pour octobre.

Serge Descombes, Senior Data Insights Manager chez fifty-five et spécialiste de la question explique :

« La phase de contrôle initiée par la CNIL est la conséquence logique de la publication de sa recommandation en décembre dernier. Cela montre la réalité de son engagement pour la généralisation de pratiques responsables de collecte et d’exploitation des données. C’est important car mettre en place un cadre législatif clair autour de ce jeune secteur qu’est la data profitera à tous – utilisateurs finaux dont les droits seront mieux protégés, mais également acteurs de l’économie numérique qui bénéficieront nécessairement d’un environnement réglementaire clarifié et stable. »

Webmasters, il est donc temps de mettre vos sites en conformité avec la CNIL et la législation européenne, si ce n'est pas déjà fait.

Pour mémoire, sont exemptés du consentement préalable :

  • les cookies de " panier d'achat " pour un site marchand ;
  • les cookies " identifiants de session ", pour la durée d'une session, ou les cookies persistants limités à quelques heures dans certains cas ;
  • les cookies d'authentification ;
  • les cookies de session créés par un lecteur multimédia ;
  • les cookies de session d'équilibrage de charge (" load balancing ") ;
  • certaines solutions d'analyse de mesure d'audience (analytics) ;
  • les cookies persistants de personnalisation de l'interface utilisateur.

Plus d'informations : www.cnil.fr http://www.cnil.fr/vos-obligations/sites-web-cookies-et-autres-traceurs/