cookies

Cookies : la CNIL sanctionne lourdement Google et Amazon pour non respect de la législation

Soumis par fredericmazue le

A l'issue de ses délibérations du 7 décembre, la CNIL a lourdement sanctionné Google et Amazon pour non respect de la législation française sur les cookies. Google écope d'une amende de 100 millions d'euros et Amazon écope d'une amende de 35 millions d"euros.

Lorsqu’un utilisateur se rendait sur la page google.fr, plusieurs cookies poursuivant une finalité publicitaire étaient automatiquement déposés sur son ordinateur sans action de sa part, déclare la CNIM dans son communiqué relatif à la sanction contre Google. La CNIL précise : Lorsqu’un utilisateur désactivait la personnalisation des annonces sur la recherche Google en recourant au mécanisme mis à sa disposition à partir du bouton « Consulter maintenant », un des cookies publicitaires demeurait stocké sur son ordinateur et continuait de lire des informations à destination du serveur auquel il est rattaché.

En ce qui concerne Amazon, les griefs de la CNIL sont sensiblement les mêmes, et sont détaillés dans un autre communiqué : La formation restreinte [NDLR : un organe de la CNIL] a relevé que lorsqu’un internaute se rendait sur l’une des pages du site amazon.fr, un grand nombre de cookies à vocation publicitaire était instantanément déposé sur son ordinateur, c’est-à-dire avant que celui-ci n’exécute la moindre action. Or, ce type de cookies, non essentiels au service, ne peut être déposé qu’après que l’internaute a exprimé son consentement, précise la CNIL.

Votre compte Yahoo! a-t-il fait l'objet d'une activité malicieuse ?

Soumis par fredericmazue le

Après les piratages de 500 millions puis de un milliard de comptes, Yahoo! continue de battre sa coulpe.

En décembre 2016, en dépit de l'ampleur du piratage, Yahoo! se voulait malgré tout rassurante : aucun mot de passe en clair, aucune information relative à des cartes bancaires ou des comptes bancaires n'a été volée.

Mais il y avait un bémol : Yahoo! indiquait qu'un tiers avait pu accéder à  une partie de son code propriétaire, code contenant les informations nécessaires pour forger des cookies.

Selon The Guardian, ces données techniques ont bel et bien été utilisées pour forger des cookies permettant d'accéder à des comptes Yahoo! directement, sans mot de passe ni identifiant ni rien.

Le messages rassurant de Yahoo! l'était donc peut-être un peu trop. Yahoo! n'a pas communiqué sur le nombre de comptes touchés par ces cookies forgés, mais envoie des notifications individuelles à tous ses utilisateurs dont elle pense que c'est le cas.

Etes-vous sur la liste ?...

Cookies : bientôt la fin des bannières d'avertissement ?

Soumis par fredericmazue le
Web

Vous êtes webmaster ? Vous avez mis en place les bannières d'avertissement relatives aux cookies sur vos sites il n'y a pas si longtemps ? Ca a été pénible ? Alors réjouissez-vous de savoir que vous avez peut-être fait tout ça pour rien :-)

En effet les technocrates de la Commission européenne viennent de se fendre du premier jet d'un nouveau projet de règlementation de la protection de la vie privée sur Internet

Les penseurs de Bruxelles se sont soudain rendus compte qu'il était très pénible pour l'internaute de valider ou non l'acceptation des cookies sur sa machine, pour chaque site visité.

Le projet de règlementation, s'il reste en l'état, remplacera les fâcheuses bannières par une acceptation (ou un refus) globale des cookies dans les réglages des navigateurs. Les éditeurs de navigateurs vont donc avoir du pain sur le planche.

Les navigateurs proposent déjà le moyen de refuser les cookies déposés par tel ou tel site, mais bien sûr l'utilisateur moyen ne s'en sert pas. Il faut dire que ce serait encore plus pénible que de cliquer sur les bannières :-) Les navigateurs devront donc proposer simplement un moyen unique de refuser les cookies qui servent au ciblage publicitaire. Facebook et Google sont évidemment visés par ce projet de réglementation.

Le projet de loi ne concerne pas, à priori, les données de fréquentation des sites, telles que les données de Google Analytics. (A supposer d'ailleurs, que Google n'utilise pas ces données à des fins publicitaires sans le dire).

Au niveau des sites, le projet simplifie les choses. Comme auparavant, les cookies pour les paniers de boutique en ligne ou similaires ne sont pas concernés. Ne sont pas concernés également des cookies qui serviraient par exemple à compter le nombre de visiteurs, ou à améliorer l'expérience de ceux-ci, sans nuire en cela à leur vie privée.  

Webmasters mettez vous en conformité avec la CNIL et les cookies

Soumis par fredericmazue le
Web

En décembre 2013, la Commission Nationale sur l’Informatique et les Libertés (CNIL) et ses homologues européens ont publié des recommandations visant à encadrer l’exploitation et l’analyse des données avec plusieurs objectifs :


  • informer l’internaute de manière visible et claire sur le rôle des cookies,
  • recueillir son consentement avant le dépôt de tout cookie,
  • lui donner la possibilité de désactiver certaines familles de cookies (liés à la publicité, aux réseaux sociaux ou à la webanalyse).


Presqu’un an plus tard, la CNIL s’apprête à effectuer des contrôles de conformité, et entame cette semaine une phase d’audit coordonné à l’échelle européenne appelée « Sweep Days », dont l’objectif est de vérifier les initiatives des éditeurs de sites web. La phase de contrôle (pouvant aboutir sur la sanction de ceux qui ne seraient pas en règle) est annoncée pour octobre.

Serge Descombes, Senior Data Insights Manager chez fifty-five et spécialiste de la question explique :

« La phase de contrôle initiée par la CNIL est la conséquence logique de la publication de sa recommandation en décembre dernier. Cela montre la réalité de son engagement pour la généralisation de pratiques responsables de collecte et d’exploitation des données. C’est important car mettre en place un cadre législatif clair autour de ce jeune secteur qu’est la data profitera à tous – utilisateurs finaux dont les droits seront mieux protégés, mais également acteurs de l’économie numérique qui bénéficieront nécessairement d’un environnement réglementaire clarifié et stable. »

Webmasters, il est donc temps de mettre vos sites en conformité avec la CNIL et la législation européenne, si ce n'est pas déjà fait.

Pour mémoire, sont exemptés du consentement préalable :

  • les cookies de " panier d'achat " pour un site marchand ;
  • les cookies " identifiants de session ", pour la durée d'une session, ou les cookies persistants limités à quelques heures dans certains cas ;
  • les cookies d'authentification ;
  • les cookies de session créés par un lecteur multimédia ;
  • les cookies de session d'équilibrage de charge (" load balancing ") ;
  • certaines solutions d'analyse de mesure d'audience (analytics) ;
  • les cookies persistants de personnalisation de l'interface utilisateur.

Plus d'informations : www.cnil.fr http://www.cnil.fr/vos-obligations/sites-web-cookies-et-autres-traceurs/

Une faille "désastreuse", "catastrophique" touche potentiellement 75% des Android

Soumis par fredericmazue le

Désastre, catastrophe... Les mots sont forts dans ce billet de la société Rapid7. Mais il est vrai que le cas est grave.

Normalement, lorsque vous naviguez et que vous ouvrez plusieurs onglets simultanément, le code JavaScript téléchargé pour un site A, et donc s'exécutant dans un onglet, ne peut pas accéder aux données chargées pour un autre site B et donc appartenant à un autre onglet. Autrement dit, l'environnement d'exécution de JavaScript est confiné au contexte qu'est la page ou au domaine auquel appartient la page, s'il s'agit d'accéder à des ressources supplémentaires. Une restriction qui s'appelle la Same Origin Policy, ou SOP.

Seulement voilà, le navigateur par défaut d'Android, qui est le navigateur Android Open Source Project ou AOSP ne respecte pas tout simplement pas la SOP.

Concrètement, cela signifie plein de chose rigolotes. Par exemple si vous avez gardé un webmail ouvert et que vous visitez depuis un autre onglet une page web dont le JavaScript exploite cette faille, l'attaquant peut lire tous vos mails.

De la même manière un attaquant peut dérober des cookies de sessions. Des cookies de connexion au site de votre banque par exemple, pour s'y connecter en usurpant votre identité. Et pour faire bonne mesure, il peut aussi voler les mots de passe stockés par le navigateur.

Donc oui, la vulnérabilité mérite le nom de catastrophe, même si elle n'aurait pas encore été exploitée jusqu'à ce jour. L'information est bien sûr à prendre avec les plus grandes réserves, et de toutes façons, puisque cette faille est désormais rendue publique, et qu'elle est facile à exploiter, les exploits ne vont pas tarder.

Sont potentiellement touchés tous les systèmes Android antérieurs à Android 4.4 alias KitKat, ce qui représente à l'heure actuelle 75% des smartphones Android.

Potentiellement, car bien sûr seuls les utilisateurs qui utilisent le navigateur par défaut AOSP peuvent être attaqués par ce moyen. Et, à priori, la seule façon de se protéger de cette vulnérabilité est pour l'instant d'utiliser un navigateur alternatif, si l'on ne peut pas mettre à jour son smartphone vers Android KitKat..

Google a été averti par Rapid7 mais n'a pour l'instant pas réagi.

Une faille de sécurité dans une librairie de Kindle

Soumis par fredericmazue le
Image

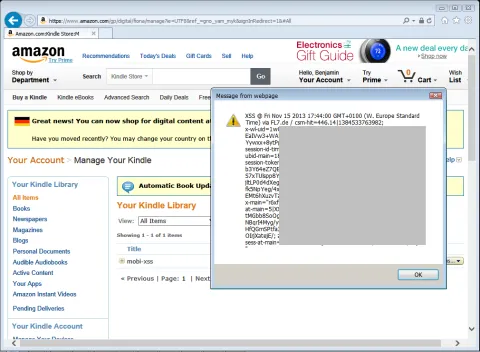
Selon le site b.fl7.de, la librairie "Manage Your Content and Devices" de Amazon Kindle contient une faille de sécurité qui permet des attaques en Cross Site Scripting.

Tout simplement, un attaquant peut injecter du code JavaScript malveillant dans les métadonnées du document. Par exemple :

 <script src="https://www.example.org/script.js"></script>

Après quoi la personne attaquée, en lisant le document malicieux, verra le code exécuté sur sa machine, ce qui peut aboutir au transfert des cookies du compte Amazon qui sera ainsi compromis.

Bien sûr, si tout utilisateur de Kindle qui stocke des ouvrages numériques sur son ordinateur via cette librairie est une victime potentielle de la faille, le fait est que les victimes les plus probables seront celles qui accèdent à des ouvrages dont l'origine est douteuse, pour ne pas dire plus.

Etrangement cette faille a été révélée en octobre 2013. Amazon avait signalé avoir corrigé le problème à la fin de l'année 2013, mais la faille est réapparue dans le courant de cette année, à une date non précisée. Amazon a devait été averti.

Microsoft alimente la polémique sur la manière dont Google contourne les règles de confidentialité

Soumis par fredericmazue le
Web

L'article publié récemment dans le Wall Street Journal et qui faisait état de la façon dont Google contourne les paramètres de confidentialité du navigateur Safari a inspiré Microsoft. Ainsi Redmond vient de publier un billet de blog, dont le point de départ est : Google fait-il de même avec Internet Explorer. Dans ce billet, la réponse est clairement oui.

Microsoft explique que par défaut, Internet Explorer bloque les cookies dits de tierce-partie, sauf si le site présent au navigateur un P3P Compact Policy Statement qui déclare la manière dont le site utilisera le cookie et s'engage à ne pas suivre la trace de l'utilisateur. Redmond explique que Google contourne la loi : "Techniquement, Google utilise une nuance dans la spécification P3P, ce qui a pour effet de contourner les préférences de l'utilisateur concernant les cookies. Les spécifications P3P veulent que les navigateurs ignorent les politiques P3P indéfinies ou mal formées qu'ils peuvent rencontrer. Google envoie une politique P3P qui n'informe pas le navigateur à propos de l'usage qui sera fait de ces cookies et des informations utilisateur. En fait Google n'envoie pas une politique P3P, mais envoie un texte humainement lisible, alors que normalement les politiques P3P sont destinées à être formées pour les navigateurs."

P3P: CP="This is not a P3P policy! See http://www.google.com/support/accounts/bin/answer.py?hl=en&answer=151657 for more info."

Source : blogs.msdn.com

Polémique sur la manière dont Google a traqué des utilisateurs Apple

Soumis par fredericmazue le
Web

C'est le gros buzz du jour, Mountain View est accusé d'avoir contourné la politique de de gestion des cookies dans le navigateur Safari sous iPhone. L'affaire est révélée par le Wall Street Journal.

Normalement Safari  accepte les cookies des sites que l'internaute visite, mais bloque ceux des sites tiers ou des bandeaux publicitaires. Cependant si l'internaute interagit avec une publicité alors Safari accepte le cookie.

Google a utilisé cette particularité en simulant l'action de l'utilisateur afin de pouvoir déposer un cookie dans son navigateur.

Contacté par le Wall Street Journal, Google a indiqué avoir depuis désactivé cette fonctionnalité et rappelle pour l'occasion que les cookies publicitaires ne collectent pas d'informations personnelles sur l'utilisateur. "Nous avons utilisé un dispositif technique connu de Safari pour fournir des fonctionnalités que des utilisateurs de Google connectés à leur compte avaient activées" explique Mountain View.

Source : online.wsj.com