ransomware

Ransomwares : Bitdefender offre des outils de déchiffrement gratuits dans le cadre du projet “No More Ransom“d’Europol

Soumis par fredericmazue le

Cette année 2016 a montré que le ransomware devient le cheval de bataille n°1 des cybercriminels. Pour rappel, un ransomware est un logiciel qui une fois introduit sur un ordinateur ou un smartphone en crypte toutes les données ce qui les rend inutilisables. Le cybercriminel demande alors à sa victime de lui payer une rançon pour lui fournir (ou pas... ) une clé de déchiffrement qui lui permettra de récupérer ses précieuses données.

Pour lutter contre ces logiciels malveillants, Le projet ‘No More Ransom’ a été lancé en juillet 2016 par la Dutch National Police et Europol, entre autres, afin de mettre en place une coopération inédite entre les acteurs du secteur privé et les autorités policières dans une lutte commune contre les ransomwares.

La société Bitdefender s'est jointe à ce projet en contribuant ainsi à la lutte mondiale contre les ransomwares. Des outils gratuits de déchiffrement Bitdefender sont désormais disponibles et offrent la possibilité aux victimes de récupérer leurs fichiers sans avoir à payer de rançon aux cybercriminels.

Les outils de déchiffrements développés par Bitdefender ont été rajoutés sur le portail en ligne nomoreransom.org, disponible en français, anglais, allemand, italien, portugais et russe.

« Nous estimons que les pertes financières  induites par les ransomwares approcheront la barre du milliard d’euros d’ici la fin 2016, les technologies et mécanismes de sécurité traditionnels n’ayant pas permis de bloquer totalement ce type de menace » affirme le Directeur de la Stratégie de Sécurité chez Bitdefender, Catalin Cosoi.

Sur le site nomoreransom.org, les internautes peuvent également en découvrir davantage sur les ransomwares et bénéficier de conseils de prévention.

Ransomware : 50% des entreprises françaises infectées paient la rançon, mais ne récupèrent pas pour autant leurs données…

Soumis par fredericmazue le
Image

Les ransomware ne sont plus une menace anodine : leur nombre croissant, en particulier en 2016, confirme leur succès auprès des cybercriminels à qui ils assurent un revenu conséquent et facile. Petya, Locky ou encore Cerber ont ainsi fait des ravages, paralysant des organisations de toute taille tant administrativement que financièrement. De mieux en mieux outillés, les cybercriminels adaptent et repensent sans cesse leur mode opératoire. Dans ce contexte, quel comportement adoptent les DSI face à la menace ? Quels moyens sont mis en œuvre pour anticiper et prévenir les attaques ? Trend Micro a dressé un état des lieux des infections par ransomware au sein des organisations françaises. En voici les résultats :

Le ransomware, menace connue des entreprises françaises

Si la majorité des DSI interrogés (64 %) a bien connaissance des ransomware, de leur fonctionnement et de leur mode opératoire, 16 % avouent ne jamais en avoir entendu parler. Plus alarmant encore, 60 % des sondés estiment que leur organisation sera infectée par un ransomware dans les 12 prochains mois.

Considérés comme une véritable menace par 76 % des DSI, les ransomware ne sont pas un phénomène à prendre à la légère : perte de données partielle ou totale, prise d’otage du système informatique, impact sur l’image de l’entreprise… ces risques sont d’autant plus pris en compte lorsque les organisations y ont déjà fait face au moins une fois. Parmi elles, 91 % estiment le danger réel et sont conscientes du préjudice qu’ils peuvent causer.

La majorité des entreprises françaises paient la rançon

40 % des DSI signalent que leur entreprise a été touchée par un ransomware au cours des deux dernières années. Toutefois, les organisations de moins de 10 000 employés semblent plus vulnérables : plus de la moitié d’entre elles (52 %) déclarent avoir été infectées, contre un quart  des entreprises de plus de 10 000 employés (28 %).

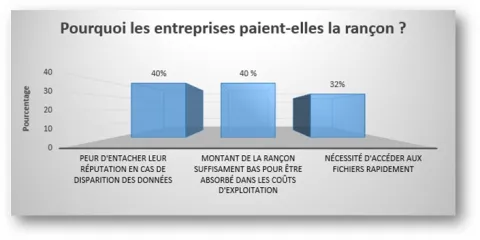
Comment les entreprises victimes réagissent-elles face à ces menaces ? Malheureusement, le constat est sans appel : près de 50 % des décideurs IT acceptent de payer la rançon. Pourtant, seulement 32 % d’entre eux récupèrent leurs données. « Des chiffres très inquiétants », constate Loïc Guézo, Stratégiste Cybersécurité pour l’Europe du Sud chez Trend Micro. « Le mot d’ordre en cas d’infection est qu’il ne faut jamais payer. Comme le prouvent les résultats de l’étude, la récupération des données est loin d’être garantie et les organisations se retrouvent souvent dans une position très difficile, privées d’accès à leurs fichiers avec des pertes financières qui peuvent s’avérer conséquentes. Il est crucial de prendre conscience que nous avons avant tout affaire à des criminels, à qui il ne faut jamais faire confiance. Aux premiers signes d’une infection, il est donc recommandé de contacter immédiatement les autorités ». Ainsi, 70 % des entreprises infectées ont eu recours aux autorités, ce qui s’est avéré bénéfique pour 40 % d’entre elles.

La prévention, un processus clé dans la lutte contre les ransomware

La mise en place de sauvegardes est fondamentale et reste la façon la plus sûre de se prémunir contre le danger. Les 65 % d’entreprises n’ayant pas payé la rançon avaient ainsi accès à un backup de leurs fichiers et ont donc pu faire face à la menace en limitant les pertes. Globalement, 96 % des entreprises possèdent une sauvegarde et une récupération automatique des fichiers critiques, ou de la totalité de leurs fichiers (92 %).

« Nous avons assisté en 2016 à une véritable recrudescence d’attaques. Le nombre de familles de ransomware a d’ailleurs été multiplié par deux au premier semestre 2016 et Trend Micro a bloqué près de 80 millions d’attaques sur cette période* », souligne Loïc Guézo. « Au-delà de leur prolifération, les ransomware se distinguent par l’importance des dommages qu’ils causent aux entreprises. La meilleure façon de se préserver reste donc de sensibiliser les collaborateurs à travers des programmes mettant en avant les bonnes pratiques informatiques. La prise de conscience de la part des organisations doit être rapide et à la hauteur de la menace, car la présence des ransomware se renforce et le mode opératoire des cybercriminels se renouvelle sans cesse ».

Dans ce contexte, 7 DSI sur 10 ont développé un programme de prévention et 26 % d’entre eux prévoient d’en développer un dans le futur. C’est également le cas pour les plans de réponse face aux infections, 67 % des décideurs ayant établi une stratégie au sein de leur organisation. Un chiffre qui s’élève à 82 % pour les entreprises ayant déjà été infectées, soulignant le danger que constituent les ransomware et la peur d’une nouvelle infection. Pourtant, et malgré ces bonnes intentions, trop peu d’entreprises effectuent un suivi dans le cadre de ces politiques de réponse : seuls 39 % des DSI ayant mis en place une stratégie ont testé leur plan.

CHIFFRES CLÉS

  • 638€ : coût moyen d’une rançon, un montant supérieur à 1 000€ pour 25 % des répondants
  • 21 heures : délai moyen imparti pour payer une rançon
  • 29 heures : nombre d’heures de travail nécessaires pour réparer une infection par ransomware
  • 79 : nombre de nouvelles familles de ransomware découvertes en 2016*

*Rapport TrendLabs 2016 1H security Report « The Reign of Ransomware »
Kaspersky : un anti-ransomware gratuit pour les entreprises

Soumis par fredericmazue le

Les ransomwares ont le vent en poupe actuellement. Pour les cybercrimels, ils constituent un excellent moyen de faire payer des victimes qui ont absolument besoin de travailler avec leur informatique. C'est ainsi que l'hôpital de Los Angeles, totalemet paralysé par une attaque au ransomware récemment, a finalement accepté de payer une rançon pour retrouver son informatique opérationnelles et être en mesure de soigner ses patients.

Selon l'éditeur de solutions de sécurité Kaspersky, près de 42% des PME ont été victimes de ce phénomène au cours des 12 derniers mois. 34% d’entre elles ont payé la somme réclamée par les pirates pour déverrouiller les données, mais 1 sur 5 n’a jamais pu les récupérer même après s’être acquittée de la rançon. Toujours selon Kaspersky, les attaques au ransomware sur les entreprises ont été multipliées par 6 en un an.

Pour contrer cela, Kaspersky Lab lance « Kaspersky Anti-Ransomware for Business », un outil de sécurité complémentaire gratuit qui aide les entreprises à se protéger des attaques de rançongiciels. Cet outil protège les postes de travail Windows en s’appuyant sur deux technologies de l'éditeur : Kaspersky Security Network et System Watcher. En cas de détection de modifications apportées sans autorisation sur les PC, System Watcher les bloque et annule leurs actions néfastes.

•         Le service Kaspersky Security Network (KSN), hébergé dans le Cloud, traite les flux de données de cybersécurité transmis de façon anonyme par des millions de participants volontaires dans le monde entier. 

•         System Watcher est une technologie de protection proactive, qui analyse les événements système importants, notamment : la date de création et de modification des fichiers et des configurations du système d’exploitation, ainsi que l’exécution de programmes et l’échange de données sur le réseau. Les événements sont enregistrés et analysés et, en cas de détection d’un programme aux activités malveillantes, ces dernières sont bloquées et annulées, ce qui déjoue l’attaque.

« En 2015, les solutions de Kaspersky Lab ont protégé 443 920 utilisateurs et entreprises du monde entier contre les crypto-ransomwares, privant les pirates de près de 53 millions de dollars de rançons. Nos experts, qui surveillent ce phénomène en plein essor, ont développé cet outil disponible gratuitement pour aider les entreprises à protéger leurs actifs critiques. Les PME ne disposent généralement pas du niveau d’expertise requis pour comparer la douzaine d’outils dédiés existant sur le marché. Compatible avec des solutions de sécurité tierces, Kaspersky Anti-Ransomware Tool for Business est un ressort supplémentaire pour lutter contre les ransomwares, », explique Konstantin Voronkov, Directeur de la gestion des Produits pour nœuds d’extrémité chez Kaspersky Lab.

Kaspersky Anti-Ransomware Tool for Business est compatible avec les solutions de protection d’autres fournisseurs présentes sur les PC. Pour télécharger Kaspersky Anti-Ransomware Tool for Business, rendez-vous sur https://go.kaspersky.com/Anti-Ransomware-tool-web-site.html.


Fantom : un nouveau ransomware qui sévit sous Windows 10

Soumis par fredericmazue le
Image
Image
Image

Windows 10 lance automatiquement ses mises à jour, ainsi que tous les utilisateurs que ça importunent le savent. Une bonne opportunité pour les cybercriminels de sévir tranquillement.

C'est ainsi qu'un nouveau ransomware a été découvert par un analyste de chez AVG Technologies.

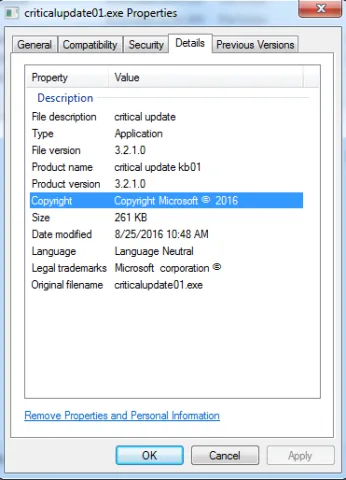
Un premier exécutable maquille ses propriétés afin de faire croire qu'il provient de Microsoft et qu'il s'agit d'une mise à jour critique.

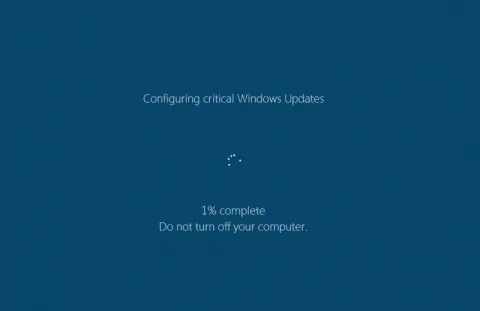
Une fois ce malware installé, il en télécharge un autre dans le répertoire AppData\Local\Temp, sous le nom WindowsUpdate.exe. Puis il l'exécute.

Pour l'utilisateur, c'est une mise à jour qui s'est déclenchée, tant l'écran de cette seconde partie du malware est bien faite, avec les polices de Microsoft bien imitées.

L'utilisateur n'est pas surpris de voir que son disque dur tourne, tourne... Une 'expérience utilisateur' qu'il doit régulièrement supporter...

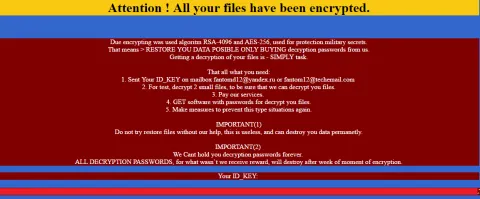
Sauf que là, le disque tourne parce que le malware en crypte toutes les données. Le méfait accomplit, un autre écran apparaît, moins habituel, avec une invitation à contacter les cybercriminels par mail, pour finalement devoir payer une rançon afin de récupérer les données.

Utilisateurs de Windows 10, la prochaine fois que vous verrez un écran de mise à jour, croisez les doigts ! :-)

Ransomwares : Varonis offre une formation gratuite

Soumis par fredericmazue le

Varonis Systems lance « Intro to Ransomware », une formation vidéo gratuite animée par l’expert en sécurité Troy Hunt. Cette formation en ligne créée exclusivement pour Varonis est conçue pour tous les professionnels de l’informatique jusqu’au DSI ainsi que pour les ingénieurs en sécurité débutants. Mais elle offre aussi une solide introduction à tous les collaborateurs de l’entreprise. En huit chapitres, Troy Hunt décrit ce que sont les ransomwares et comment ils fonctionnent. Il présente le contexte de l’économie des ransomwares, leurs mécanismes, leurs canaux de distribution, leur évolution et les mesures préventives.

Troy Hunt est directeur régional Microsoft, MVP spécialisé en sécurité et développement cloud, et auteur pour Pluralsight. Il a créé le service de lutte contre la violation des données « Have I Been Pwned? ». Leader de la formation en ligne destinée aux professionnels de la technologie, Troy Hunt transmet des connaissances complexes relatives à la technologie et à la cybersécurité de manière simple et accessible.

Plus d’informations et la vidéo complète de la formation sont disponibles ici.

Dans le cadre de cette formation, Varonis a mené une enquête auprès de plus de 100 professionnels de l’informatique dans le domaine des services de santé afin d’évaluer la portée des ransomwares dans ce secteur d’activité. Les résultats montrent que les ransomwares deviennent un vecteur de menace plus important, ciblant et ayant infecté 38 % des organisations de santé interrogées. Parmi les structures infectées, le plus grand changement a consisté à renforcer la formation des collaborateurs en matière de sécurité.

D’autres points marquants de l’enquête sont les suivants :

  • 47 % des répondants ont été informés du piratage ransomware par une fenêtre contextuelle indiquant que les fichiers avaient été infectés, 26 % seulement des piratages ont été détectés par une technologie de sécurité et 18 % remarqués par le personnel informatique.
  • 94 % des terminaux infectés disposaient d’une protection de poste telle qu’un logiciel antivirus.
  • 50 % ont dû inspecter manuellement les partages de fichiers à la recherche de signes d’infection afin de déterminer quels utilisateurs ou systèmes avaient été infectés et quels fichiers avaient été chiffrés.
  • Étant donné la récente vague de ransomwares, 15 % des répondants réduisent l’accès des employés selon un modèle de besoin de savoir et de moindre privilège, 14 % ont renforcé les audits, les analyses et les alertes relatives à l’utilisation des fichiers par les collaborateurs, 12 % investissent dans d’autres technologies de sécurité et 34 % ont étoffé la formation de leur personnel en matière de sécurité.

« Les ransomwares se propagent rapidement, ce qui est effrayant quand on considère que c’est une des rares catégories de malware qui se fait connaître de l’utilisateur final ou du système infecté pour demander un paiement concernant les fichiers chiffrés », indique David Gibson, vice-président de Varonis pour la stratégie et le développement de marchés. « Mais qu’en est-il des autres menaces infectant constamment les systèmes sans déclencher d’alerte ? Chez Varonis, nous nous efforçons toujours d’informer le marché des menaces les plus récentes. Outre le laboratoire de recherche comportementale de Varonis et ses nouveaux modèles de menaces, nous avons le plaisir d’offrir cette formation vidéo gratuite animée par Troy Hunt qui présente tout ce que vous devez savoir sur les ransomwares. »

ZCryptor : un nouveau ransomware qui sévit sur Windows

Soumis par fredericmazue le
Image

Microsoft avertit de l'existence d'un nouveau ransomware qui sévit sur les systèmes Windows 7, 8.x et 10.

La bestiole s'appelle Ransom:Win32/ZCryptor.A et ZCryptor pour les intimes. Elle se propage essentiellement par des mails de spam, mais aussi par de faux programmes d'installation Flash et des macro Microsoft Office.

Il est possible que voir qu'une machine est infectée en examinant la base de registre. il y aura une clé ressemblant à ceci :

HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run 

zcrypt = {fichier de l'exécutable du ransomware} 

Cette clé est là pour assurer de ZCryptor démarre avec votre système :-)

La bestiole pond aussi un fichier sur les périphériques amovibles :

%User Startup%\zcrypt.lnk

ou se copie elle-même en tant que {Drive}:\system.exe and %APPDATA%\zcrypt.exe  puis change les attributs de fichiers afin de se dérober aux regards peu avertis. Par exemple vous pouvez le trouver dans

c:\users\administrator\appdata\roaming\zcrypt.exe

Une fois confortablement installé, le ransomware crypte les fichiers dont les extensions sont les plus courantes, environ une centaine, pour les remplacer par .zcrypt.  

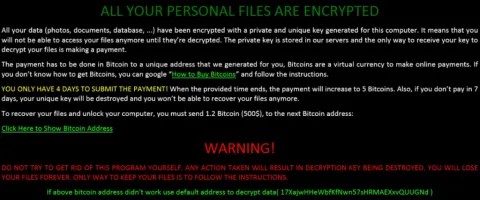
Une rançon est alors demandée au propriétaire de la machine infectée, s'il veut récupérer ses données. 500 dollars à payer sous 4 jours.

Maintenez votre protection anti-virus à jour et n'ouvrez pas à la légère les fichiers attachés aux mails que vous recevez. Le business du ransomware est en pleine expansion, en ce moment.

Ransomwares : un hôpital américain paie... et reste bloqué !

Soumis par fredericmazue le

En février dernier, l'affaire de hôpital Hollywood Presbyterian Medical Center de Los Angeles avait défrayé la chronique. Cet hôpital, dont l'informatique a été totalement paralysée pendant une dizaine de jours par un ransomware, avait finalement accepté de payer une rançon pour pouvoir travailler et ne plus devoir envoyer ses patients dans d'autres établissements.

Le ransomware est une affaire cybercriminelle en plein boum. Les personnes qui sont victimes de ces attaques ont tellement besoin de pouvoir retrouver leur données qu'elles paient. Si bien qu'il y a une vraie recrudescence de machines infectées par ce type de malwares, selon des statistiques de Microsoft. Plus de 300 000 aux Etats-Unis, près de 80 000 en Italie, 45 000 au Canada... La France, au septième rang, en compte près de 28 000.

Parmi les victimes, de plus en plus d'hôpitaux. Des cibles doublement vulnérables semble-t-il : une informatique pas toujours à jour et la paralysie qui y est ainsi provoquée peut y être plus dramatique qu'ailleurs. On peut imaginer la situation d' un patient devant recevoir un traitement en urgence, alors qu'il est impossible d'accéder à ses données médicales.

Parmi les attaques d'hôpitaux, celui du Kansas Heart Hospital casse les bons usages, si l'on peut dire. L'établissement ayant payé une rançon, n'a pas eu son informatique débloquée, mais s'est vu réclamer une deuxième rançon, qu'il a jusqu'ici refusé de payer.

Si l'on ne peut même plus avoir confiance dans les cybercriminels, où va-t-on ?... Une attitude à tuer le business. Jusqu'ici là règle du ransomware était de toujours rendre l'accès aux données. Sans cette garantie, pourquoi payer la rançon ?

Commentaire actu

Ransomware CryptXXX : Kaspersky propose un outil de déchiffrement

Soumis par fredericmazue le

Particulièrement malveillant, le ransomware CryptXXX cible les appareils Windows dans le but de verrouiller des fichiers, copier des données et voler des Bitcoins. 

Le ransomware CryptXXX se propage via des spams qui contiennent des pièces jointes infectées ou des liens vers des sites web malicieux. Les pages web hébergeant un Angler Exploit Kit (EK) distribuent CryptXXX. Lors de l’exécution, le ransomware chiffre les fichiers présents sur le système infecté et ajoute une extension .crypt à leur nom. Les victimes sont informées que leurs fichiers ont été chiffrés en utilisant RSA-4096 — un algorithme de chiffrement fort — et une rançon en Bitcoins leur est demandée s’ils souhaitent récupérer leurs données.

Avec plus de 50 familles de ransomwares actuellement en circulation, il n’existe pas d’algorithme universel qui permettrait de bloquer ou contrôler leurs attaques. Cependant, dans le cas de CryptXXX, les criminels se targuaient d’utiliser RSA-4096, ce qui a permis à Kaspersky Lab de développer un outil de déchiffrement qui est disponible gratuitement ici : https://support.kaspersky.com/viruses/disinfection/8547#block3.

Grâce à cet outil, les victimes de CryptXXX peuvent maintenant recupérer leurs fichiers sans avoir à payer de rançon. Pour déchiffrer les fichiers infectés, l’outil de Kaspersky Lab aura besoin d’une version originale, c’est-à-dire non chiffrée, d’au moins un fichier touché par CryptXXX. 

Android : attention au ransomware Dogspectus

Soumis par fredericmazue le
Image

La société de sécurité Blue Coat met en garde contre le ransomware Dogspectus qui sévit acutellement sur Android.

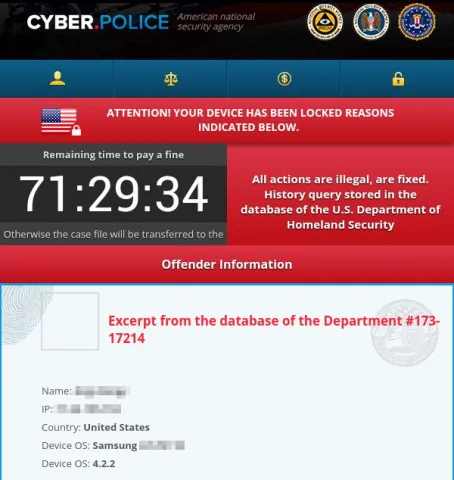
Ce ransoware attaque les smartphones lors de visites sur des sites à caractères pornographiques. Comme tous les ransomwares, il crypte les données, après quoi il présente à l'utilisateur un message émanant d'une prétendue cyber police, pour mieux impressionner la victime et demande de payer une amende pour débloquer l'appareil. Une amende de 100 dollars, à payer avec des cartes iTunes :-)

Dogspectus a cette particularité qu'il peut infecter un smartphne Android sans aucune interaction de l'utilisateur, sans même que la boîte de dialogue des permissions lui soit présentée. L'installation du ransomware est totalement silencieuse.

L'attaque se fait par du code javaScript malveillant qui exploite une vulnérabilité dans la librairie libxlst. Une vulnérabilité qui a été divulaguée à la suite du piratage de la société The Hacking Team l'été dernier.

KeRanger : un ransomware qui menace les utilisateurs d'ordinateurs Apple

Soumis par fredericmazue le

Les utilisateurs de Mac sont sous la menace de KeRanger, qui semble être le premier ransomware de type cheval de Troie fonctionnel sur ces machines.

Le malware chiffre les fichiers présents sur l’ordinateur. Le malware traite 300 extensions de noms de fichiers différentes, parmi les plus utilisées, bien évidemment, afin de toucher documents .doc, .docx, .ppt, etc. images, fichiers audio, archives, code source, email et même bases de données (.db, .sql). Le malware dévoile ensuite une procédure de paiement permettant à la victime d'obtenir le déchiffrement de ses données pour 1 Bitcoin (actuellement environ 370 €).

L'une des particularités de Keranger est qu’il se cache dans une version malveillante du logiciel Transmission (version 2.90), qui comporte pourtant un certificat de développeur valide. De ce fait, le système considère le programme comme étant sûr et autorise  son installation. Pour mémoire, Transmission est un logiciel open source gratuit qui permet de télécharger sur des réseaux BitTorrent.

Une autre spécificité de ce ransomware est qu'il ne passe à l'action qu'après trois jours. L'objectif était apparemment de faire en sorte que suffisamment d'utilisateurs téléchargent la version malveillante de Transmission avant que la menace ne soit connue.

En juin 2014, un premier ransomware sous Mac, du nom de Filecoder, avait été découvert par l'éditeur de solutions de sécurité Kaspersky. Mais il n'était pas vraiment fonctionnel.

KeRanger fonctionne réellement, car il a déjà fait des victimes. Celles-ci sont toutefois peu nombreuses, Transmission n'étant pas un logiciel très connu. La question se pose toutefois de savoir comment le malware a été implanté dans Transmission. L'éditeur de solutions de sécurité Palo Alto Networks, qui publie un intéressant billet détaillant techniquement le fonctionnement de KeRanger ainsi qu'un moyen de s'en prémunir, suppose que le site web de Transmission a été compromis par une attaque.