ransomware

Xbot : le ransonware Android qui s'attaque aux cartes et comptes bancaires
Soumis par fredericmazue le
Image

C'est la loi des séries en ce qui concerne les malwares bancaires sur Android. Kaspersky Labs vient d'alerter sur le malware Acecard. Ce sont maintenant les équipes de Palo Alto Networks qui indiquent ont récemment découvert 22 applications Android qui appartiennent à une nouvelle famille de chevaux de Troie baptisée « Xbot ». Toujours en cours d’élaboration et régulièrement mis à jour, ce cheval de Troie peut déjà commettre des actes de cybermalveillance.

  • Il utilise des pages reproduisant l’interface de paiement de Google Play et les pages de connexion de sept applications bancaires différentes pour hameçonner (phishing) les victimes en tentant de dérober leurs informations de cartes et de comptes bancaires.
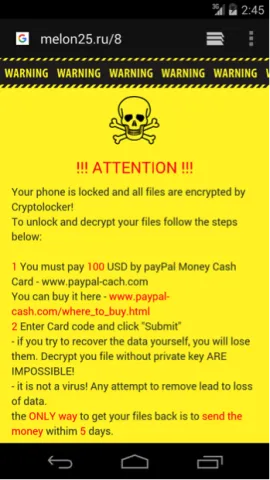
  • Xbot peut également verrouiller à distance les appareils Android infectés, chiffrer les fichiers de l’utilisateur sur un dispositif de stockage externe (carte SD, par exemple), puis demander une rançon d’un montant de 100 dollars payable par cash card PayPal.
  • Outre le vol de la totalité des messages SMS et des données de contact, Xbot interceptera certains messages SMS qu’il analysera pour y retrouver les numéros d’authentification de transactions mobiles (mTAN, Mobile Transaction Authentication Number) communiqués par les banques.

Jusqu’ici, le malware ne semble pas s’être répandu. Certains marqueurs dans le code et l’interface de certaines applications falsifiées laissent supposer qu’il ciblerait principalement les utilisateurs Android en Russie et en Australie, du moins pour le moment. Sur les sept applications bancaires falsifiées, six appartiennent à quelques-unes des principales banques d’Australie. Xbot a cependant été mis en œuvre sur une architecture flexible qui pourrait facilement être étendue pour cibler plus d’applications Android. Au vu des mises à jour et des améliorations régulières effectuées par l’auteur, ce malware pourrait bientôt menacer les utilisateurs Android partout dans le monde.

Xbot utilise principalement une technique d’attaque bien connue, le « détournement d’activité » (activity hijacking), pour détourner certaines fonctionnalités dans Android. Les applications que le malware Xbot imite ne font pas l’objet d’une exploitation de leurs failles. Google a adopté un mécanisme de protection pour réduire la portée de cette attaque, en commençant avec Android 5.0, mais d’autres stratégies d’attaques utilisées par Xbot continuent d’affecter toutes les versions d’Android, selon Palo Alto Networks.

Évolution et propagation de Xbot

Xbot est l’un des successeurs d’Aulrin, un autre cheval de Troie Android découvert pour la première fois en 2014. Xbot et Aulrin présentent des structures de code et des comportements très similaires, et l’on retrouve certains fichiers de ressources d’Aulrin dans certains échantillons Xbot. Leur principale différence ? Pour agir, Xbot utilise JavaScript via le framework Rhino de Mozilla tandis qu’Aulrin utilisait Lua et le framework .NET. Le premier échantillon de Xbot que nous avons trouvé a été compilé en mai 2015. D’après l'analyse comparative de Xbot et Aulrin, précise Palo Alto Networks, il semble que l’auteur avait réécrit Aulrin dans un langage et avec un framework différents. L’auteur a également progressivement complexifié Xbot ; les versions les plus récentes utilisent Dexguard, un outil légitime conçu pour protéger les applications Android en compliquant toute tentative de rétroingénierie et de falsification.

Même si les utilisateurs d’Android 5.0 et des versions ultérieures sont jusqu’à présent protégés de certaines malveillances du Xbot, tous sont exposés à une partie de ses capacités de nuisance. L’auteur semble consacrer beaucoup de temps et d’efforts à créer un cheval de Troie plus complexe et plus difficile à détecter, dont le potentiel de nuisance et la capacité à rester dans l’ombre devraient s’accroître. 

Un billet de Palo Alto Netwoks donne d'intéressante détails techniques sur le fonctionnement du malware Xbot.
Un tiers des français interrogés sont prêts à payer une rançon pour récupérer leurs données

Soumis par fredericmazue le

L'hôpital Hollywood Presbyterian Medical Center de Los Angeles venant de payer une rançon de 17 000 dollars pour récupérer ses données cryptées par un ransomware, ce type d'attaque informatique fait beaucoup parler dans la presse depuis quelques jours.  C'est dans ce contexte que Bitdefender dévoile les résultats d'une étude menée auprès d'internautes américains et européens afin de recueillir leur point de vue sur les ransomwares. Ont-ils entendu parler de cette menace ? De quoi s'agit-il précisément ? Dans quelle mesure sont-ils prêts à payer  une rançon ? À combien estiment-ils leurs données ?

Au total des six pays référents de cette étude (États-Unis, Allemagne, France, Royaume-Uni, Danemark et Roumanie), les ransomwares ont fait un peu plus de 20 millions de victimes en 2015. Bitdefender explique que l'extortionware, malware qui bloque les comptes de services en ligne ou expose les données personnelles aux yeux de tous sur Internet, a bondi de 20% l'année dernière et compte pour une part de plus en plus importante de ces victimes.

Proportionnellement, les États-Unis est le pays le plus touché par cette cyber-menace avec 4.1% de sa population, victimes de ransomwares (soit 13.1 millions), suivi de l'Allemagne avec 3.8% (3.1 millions).
En effet, comme le révélait une récente étude interne de Bitdefender, les internautes américains sont des cibles de choix pour les attaques de ransomwares : 61,8% des attaques de malwares via e-mails aux États-Unis y ont diffusé du ransomware en 2015 (55.8% en France) et un e-mail sur cinq infectés par un ransomware au niveau mondial ciblait les États-Unis.

La France se place en 4e position de ce classement devant le Royaume-Uni avec respectivement 3.3% (2.2 millions) et 2.6% (1.7 million) de la population victime de ransomwares.

L'étude commanditée par Bitdefender révèle également que moins de 50% des internautes savent précisément ce qu'est un ransomware et qu'il s'agit d'un type de menace qui ‘bloque ou limite l'accès aux données d'un PC'. Les Français sont les moins avertis puisque seulement 31% des personnes sondées sont capables de donner cette définition, quand 21% déclarent savoir qu'un ransomware ‘impacte l'ordinateur' alors que 45% ‘ne savent pas' ce qu'est un ransomware (vs. 21% des américains).

Le ransomware est la cyber-menace la plus lucrative pour les cybercriminels et l'on comprend aisément pourquoi : en moyenne, près de la moitié des victimes (32% des sondés en France) se disent prêtes à payer environ 500 € pour récupérer leurs données, même s'ils savent que les cybercriminels pourraient très bien ne pas leur fournir la clé de déchiffrement ou leur demander une somme supplémentaire, notamment pour développer de nouveaux outils. Les victimes américaines sont même 50% à avoir payé une rançon.

Une somme qui peut varier d'un pays à un autre puisqu'un Anglais se dit prêt à payer trois fois plus qu'un Français pour récupérer ses données (526 € vs. 188 €) mais toutes les victimes s'accordent pour dire que leurs données personnelles sont en tête de leurs préoccupations.
En France 21% des répondants sont prêts à payer pour récupérer des documents personnels, 17% pour des photos personnelles et seulement 11% pour des documents professionnels.

Selon les rapports fédéraux américains, les dommages liés au ransomware le plus récent et le plus important, CryptoWall et ses variantes, s'élèvent à 900 millions d'euros par mois. Ces dommages en pleine expansion sont d'autant plus élevés que le prix du kit ransomware Cryptolocker / Cryptowall 3.1 est vendu seulement 2700 € sur le black market, avec le code source, un manuel et une assistance gratuite.

Ransomware : l'hôpital hacké de Los Angeles a payé !

Soumis par fredericmazue le

En début de semaine, nous vous rapportions que l'hôpital Hollywood Presbyterian Medical Center de Los Angeles, victime d'une attaque informatique, voyait son informatique paralysée, ce qui le rendait incapable de prendre en charge ses patients, qui ont dus être transférés dans d'autres établissements.

Il s'agissait d'une attaque faite par un ransomware. Le malware a crypté toutes les données présentes sur les machines, les rendant ainsi illisibles, sauf à payer une rançon au cybercriminels derrière l'attaque pour obtenir une clé de décryptage.

Au départ les cybercriminels demandaient en bitcoins l'équivalent de 3,6 millions de dollars. Ce ne sont finalement que 17 000 dollars qui ont été versés. Sans expliquer comme il a obtenu un tel rabais, Allan Stefanek, le président de l'établissement, a indiqué que payer "a été le moyen le plus rapide et le plus efficace pour avoir à nouveau accès aux données".

La police de Los Angeles et le FBI collaborent pour tenter d'identifier les cybercriminels derrière cette attaque.

Un hôpital hacké et paralysé

Soumis par fredericmazue le

L'hôpital Hollywood Presbyterian Medical Center de Los Angeles voit son informatique paralysée depuis une semaine à la suite d'une attaque informatique. Outre les machines paralysées, des données médicales ont été dérobées. L'attaque a été perpétrée avec un ransomware et les cybercriminels demandent une rançon de 3,6 millions de dollars (9 000 bitcoins) pour remettre le système en état de fonctionner et restituer les données volées.

Les responsables de l'hôpital ne sont pour l'instant pas parvenus à rétablir le système, ni à identifier les pirates, en dépit de l'intervention du FBI.

De nombreux malades ont du être transférés dans d'autres établissements afin de pouvoir continuer à recevoir leurs soins dans de bonnes conditions.

Source : linformaticien.com


Adult Player : fausse application pornographique, mais vrai ransomware

Soumis par fredericmazue le
Image
Image
Image
Image

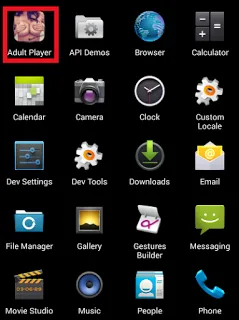
La société de sécurité Zscaler attire l'attention sur une application nommée Adult Player, qui promet d'être un lecteur de vidéos pornographiques, mais qui en fait n'est rien d'autre qu'un ransomware ou racketiciel.

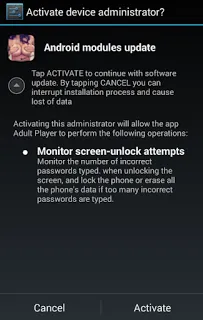
Lors de l'installation de Adult Player, cette application, qui n'est pas disponible sur le Play Store, demande des droits d'administration, dont elle se sert pour télécharger et activer un autre APK, de nom test.apk. Selon Zscaler l'application utilise cette démarche afin de minimiser les risques de détection.

Dès que le tout est installé, une photo de l'utilisateur est prise avec la caméra frontale. Apparaît ensuite un écran de verrouillage qui empêche d'utiliser l'appareil. Sur l'écran, un message informe que la (ou les) photo prise sera divulguée, sauf à payer une rançon de 500 dollars via Paypal.

Il n'est d'ailleurs pas garanti qu'après l'appareil soit parfaitement utilisable après le paiement.

Zscaler indique qu'il est possible de désinstaller ce malware en redémarrant le smartphone en mode safe, sans exécution des applications tierces. Il faut ensuite commencer par retirer ses droits à l'application en se rendant dans Paramètres -> Sécurité -> Administrateur, puis désinstaller l'application depuis Paramètres -> Applications -> Désinstaller

Pour l'occasion, Zscaler renouvelle sa recommandation de ne pas installer d'application qui ne proviennent pas du Play Store.

Android : une nouvelle vague de ransomwares sévit

Soumis par fredericmazue le
Image
Image
Image

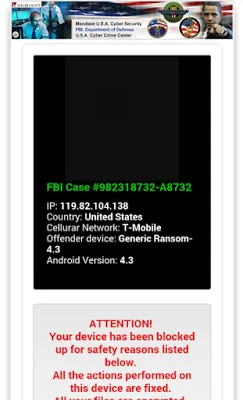
Dans un communiqué, BitDefender indique que deux ans après Koler, un nouveau ransomware fait surface sur Android. Ce malware est nomenclaturé Android.Trojan.SLocker.DZ par BitDefender. Une vague de spam ciblant les utilisateurs Android et contenant un fichier .apk malveillant a été détectée par les Laboratoires Antispam de Bitdefender – plus de 15 000 e-mails de spam incluant ce ransomware ont été recensés.

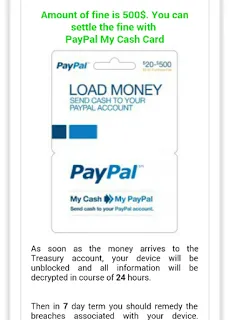
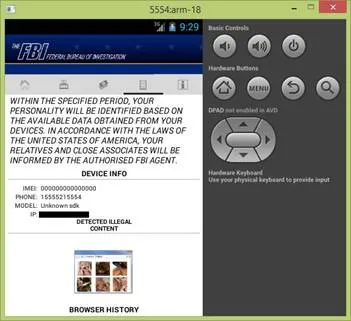
Ressemblant à une notification du FBI, suite à la consultation de pornographie illégale, ce ransomware réclame 450 euros pour retrouver l’accès au téléphone.

Pour vous inciter à payer la rançon, le malware il prétend détenir des photos vous appartenant ainsi que votre géo-localisation, mais surtout il menace d’avertir vos proches et votre réseau professionnel sur vos activités illégales.

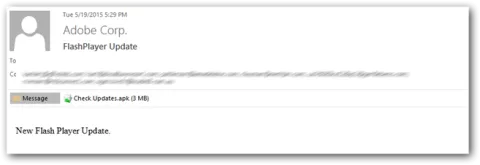
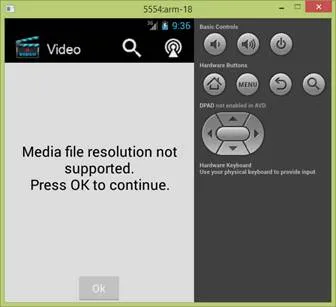
Dans l’exemple ci-dessus, le fichier .apk semble être une mise à jour Adobe Flash Player, qui, si vous avez fait l'erreur de l'accepter, se transforme en un faux message du FBI.