ransomware

La Gendarmerie nationale publie un outil de déchiffrement pour contrer PyLocky

Soumis par fredericmazue le

PyLocky est un programme malveillant de la catégorie des rançongiciels (ou ransomware en anglais). Il rend inutilisables les fichiers sur l'ordinateur de la victime en les cryptant et réclame une rançon en échange de la clef qui pourrait permettre de les décrypter et de les rendre à nouveau utilisables.

PyLocky rappelle Locky qui a fait tant de dégâts en 2016. Comme son nom l'indique, PyLocky est écrit en Python. PyLocky est très actif en Europe et on compte de nombreuses victimes en France tant dans un cadre professionnel (entreprises, collectivités, associations, professions libérales) que particuliers. De ce fait la police française a publié un outil gratuit de décryptage ou déchiffrement pour permettre aux victimes de PyLocky de retrouver leurs fichiers.

Cet outil est le fruit de la collaboration des services du ministère de l’Intérieur, en particulier de la Brigade d’enquêtes sur les fraudes aux technologies de l’information (BEFTI) de la Direction régionale de la police judiciaire de Paris qui a pu récolter dans le cadre de ses investigations des éléments techniques en association avec des chercheurs en sécurité bénévoles. Ces éléments ont permis au Service des technologies et des systèmes d’information de la sécurité intérieure ST(SI), rattaché à la Gendarmerie nationale, de réaliser ce programme.

Cet utilitaire permet le déchiffrement des fichiers chiffrés avec les version 1 (fichiers chiffrés avec l’extension .lockedfile ou .lockymap) et version 2 (fichiers chiffrés avec l’extension .locky) de PyLocky. Il nécessite un ordinateur équipé du système d’exploitation Microsoft Windows 7 ou supérieur et l’environnement d’exécution Java (JRE) version 8.

La documentation du programme de déchiffrement de PyLocky se trouve ici.

Pour télécharger le programme de déchiffrement PyLocky versions 1 et 2 cliquez ici.

Bitdefender et, Europol publient un nouvel outil de déchiffrement pour le ransomware GandCrab

Soumis par fredericmazue le

Europol, l’agence Roumaine DIICOT (Direction des enquêtes sur le crime organisé et le terrorisme) et plusieurs organisations policières proposent une nouvelle version de l’outil de déchiffrement mis à disposition des victimes de GandCrab, pour lutter contre les dernières versions du ransomware. GandCrab est à ce jour reconnu comme étant l’une des familles de ransomware les plus prolifiques et les plus dangereuses du monde.

Le nouvel outil de déchiffrement permet aux victimes de retrouver l'accès à leurs propres données sans payer de rançon aux cybercriminels. En plus des versions 1, 4 et des premières versions 5, le nouvel outil s'attaque maintenant aux infections par les versions 5.0.4 à 5.1 - les plus récentes utilisées par les cybercriminels diffusant GandCrab.

L'outil précédent a déjà été téléchargé plus de 400 000 fois, aidant près de 10 000 victimes à économiser plus de 5 millions de dollars en frais de déchiffrement. Depuis son émergence en janvier 2018, GandCrab a infligé des centaines de millions de dollars de pertes dans le monde.

« La lutte contre ce ransomware continue. Les opérateurs du ransomware continue de faire évoluer leur ransomware avec de nouvelles versions plus dangereuses. Mais l’engagement de Bitdefender aux côtés des forces de l’ordre permet d’aider les utilisateurs à reprendre le contrôle de leur vie numérique et à refuser de céder aux pirates », ont déclaré les représentants de Bitdefender. « La collaboration entre les principaux fournisseurs de solutions de cybersécurité et les forces de l’ordre de plusieurs pays est exceptionnelle. Elle permet à des dizaines de milliers de victimes d’être en mesure de déchiffrer leurs données sans perdre d’argent ».

Le nouvel outil de décryptage est disponible immédiatement et peut être téléchargé gratuitement sur Bitdefender Labs et le No More Ransom Project.

Un ransomware buggé incapable de restituer les fichiers qu'il a cryptés

Soumis par fredericmazue le
Image
Image

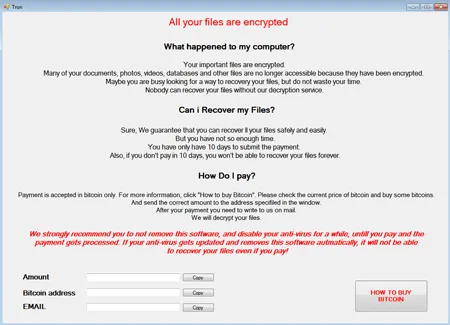
Les analystes de Doctor Web ont examiné un nouveau ransomware à chiffrement. A cause d'une erreur de ses auteurs, la restauration des fichiers touchés par ce malware est impossible dans la majorité des cas.

Ce nouveau Trojan a été nommé Trojan.Encoder.25129. La protection préventive de Dr.Web Antivirus détecte ce Trojan sous le nom DPH : Trojan encodeur 9. Après son lancement, il vérifie la position géographique de l'utilisateur par l'adresse IP de l'appareil contaminé. D’après l’analyse effectuée par les chercheurs de Doctor Web, il semble que le Trojan ne devait pas chiffrer les fichiers si l'adresse IP était localisée en Russie, Kazakhstan ou Biélorussie, ainsi que dans le cas où les paramètres régionaux Windows étaient en russe et la langue russe utilisée.  Cependant, à la suite d'une erreur dans son code, le ransomware chiffre les fichiers quel que soit l'emplacement géographique de l'adresse IP.

Trojan.Encoder.25129 chiffre le contenu des dossiers de l'utilisateur en cours d’utilisation de l’ordinateur, du bureau Windows, ainsi que des dossiers AppData et LocalAppData. Le chiffrement est effectué en utilisant les algorithmes AES-256-CBC, les fichiers cryptés reçoivent l'extension .tron. Les fichiers dont la taille dépasse 30 000 000 octets (environ 28.6 Mo) ne sont pas touchés. Une fois le chiffrement terminé, le Trojan crée un fichier %ProgramData%\\trig dans lequel il écrit la valeur " 123 " (si un tel fichier existe déjà, le chiffrement n'est pas effectué). Puis le malware envoie une requête vers le site iplogger dont l'adresse est enregistrée dans son corps. Ensuite le malware affiche une fenêtre avec une demande de rançon.

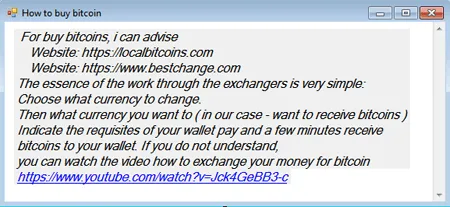
Le montant de la rançon demandée par les pirates varie entre 0.007305 et 0.04 Btc. Si l’utilisateur clique sur le bouton HOW TO BUY BITCOIN, le Trojan affiche une fenêtre avec des instructions relatives à l'achat de la crypto-monnaie Bitcoin.

Malgré le fait que les pirates assurent à leurs victimes qu'ils seront en mesure de restaurer les fichiers touchés après le paiement de la rançon, il s’avère que le code du Trojan comporte une erreur qui empêche, dans la plupart des cas, la restauration des données.

Etude SentinelOne : les rouages psychologiques exploités par les créateurs de ransomware

Soumis par fredericmazue le

SentinelOne, éditeur de solutions de protection des terminaux unifiée basées sur l’apprentissage machine et l’automatisation intelligente, a commandé un nouveau rapport sur les écrans de démarrage des ransomwares, soit les messages d’avertissement initiaux des attaques par ransomware.

Le rapport intitulé « Exploring the Psychological Mechanisms used in Ransomware Splash Screens » (Étude des ressorts psychologiques utilisés dans les écrans de démarrage des rançongiciels) et réalisé par le docteur Lee Hadlington, maître de conférences en cyberpsychologie à l’université De Montfort de Londres, révèle comment les cybercriminels ont recours à des tactiques d’ingenierie sociale en vue de manipuler les individus et d’obtenir le paiement d’une rançon. En s’appuyant sur 76 écrans de démarrage, ce rapport fournit une analyse complète du langage, des visuels et des types de paiement utilisés afin de mettre en lumière la façon dont certaines techniques clés d’ingénierie sociale, telles que la peur, l’autorité, le manque (ou l’urgence) et l’humour, sont exploitées par les cybercriminels lors des attaques par ransomware.

Ce rapport, qui examine également les différents niveaux de sophistication dont font preuve les attaquants, survient alors que plusieurs attaques par ransomware de niveau mondial ont récemment touché des organisations aussi bien publiques que privées, entraînant des perturbations majeures et des pertes de revenus qui se chiffrent en millions pour les acteurs touchés.

L’analyse de l’échantillon d’écrans de démarrage a permis d’identifier les tendances suivantes :

-     Focus sur le temps limité : Dans plus de la moitié de l’échantillon (57 %), une horloge indique le délai accordé pour payer la rançon afin de créer un sentiment d’urgence et inciter la victime à payer rapidement. Les délais octroyés allaient de 10 à plus de 96 heures.

-     Les conséquences du non-paiement : La conséquence la plus fréquemment avancée du non-paiement de la somme exigée ou du non-respect des délais est la suppression des fichiers et l’incapacité pour la victime d’y accéder. D’autres écrans menacent de publier sur Internet les fichiers verrouillés.

-     Une certaine approche du service client : 51 % des écrans de démarrage donnent des instructions expliquant comment acheter des bitcoins ou présentent une foire aux questions (FAQ). Certains proposent même aux victimes de « dialoguer avec un membre de l’équipe ».

-     Les images : L’étude se penche également sur la grande variété d’images utilisées, qui comprend des marques ou des emblèmes officiels, tels que celui du FBI, insufflant autorité et crédibilité à la demande. Parmi les images utilisées, l’une des plus marquantes était issue de la culture populaire et représentait « Jigsaw », un personnage de la série de films d’horreur Saw.

-     Le paiement : Le bitcoin est le moyen de paiement privilégié : 75 % des écrans de démarrage des rançongiciels demandaient un paiement en bitcoins. Plus de la moitié de l’échantillon (55 %) intégrait la demande de rançon dès l’écran de démarrage initial. La somme moyenne réclamée par les attaquants était de 0,47 bitcoin (1 164 dollars US).

« En matière de cybercrime, on sait que le facteur psychologique joue un rôle décisif ; le plus intéressant dans ce que révèle cette étude, ce sont les différentes façons dont les techniques clés d’ingénierie sociale sont utilisées pour intimider ou influencer les victimes », précise Lee Hadlington. « Face à l’essor des ransomware, il est important d’améliorer notre compréhension de cet aspect de l’attaque et de la manière dont le langage, les images et d’autres éléments associés à la demande de rançon initiale sont utilisés afin d’exercer une contrainte sur les victimes. »

« Les récentes attaques ont grandement contribué à sensibiliser l’opinion publique aux rançongiciels. Pour réduire le nombre de victimes d’attaques par ransomware, il faut désormais expliquer les moyens précis mis en œuvre par les cybercriminels pour manipuler leurs cibles et obtenir le paiement », observe Frédéric Bénichou, directeur Europe du Sud SentinelOne. « Ce rapport met en évidence les tactiques les plus couramment utilisées, de telle sorte que, mieux informés, nous soyons plus à même d’expliquer aux entreprises et aux individus comment éviter de se laisser berner par les demandes de ces cybercriminels. »

Le rapport est téléchargeable sur en cliquant sur ce lien : https://sentinelone.com/insights/psychological-mechanisms-used-in-ransomware-splash-screens/

Petya : une nouvelle attaque mondiale massive au rançongiciel

Soumis par fredericmazue le
Image
Image

Quelques semaines après l'attaque WannaCry qui a défrayé la chronique, une nouvelle attaque au rançongiciel (ransomware) a été lancée mondialement et massivement mardi 27 juin. L'attaque a fait d'important dégâts principalement en Russie et en Ukraine (dont le système de contrôle de la centrale accidentée de Tchernobyl), mais aussi en Pologne, en Italie, au Royaume-Uni, en Allemagne, aux Etats-Unis et en France. Manifestement, la leçon donnée par WannaCry n'a pas été apprise.

En France ont notamment été touchées la Maïf à Niort et des filiales de Saint Gobain, dont un cadre a déclaré à l'AFP : c'est arrivé entre midi et deux, certains de mes collègues ont vu s'afficher des choses étranges, puis l'écran noir et le message nous demandant 300 dollars pour récupérer nos données ». « La plupart des collaborateurs ont été invités à rentrer chez eux. Pour demain (mercredi), dans les bureaux, une partie a été mis en RTT »

En fin d'après-midi le parquet de Paris a ouvert une enquête en flagrance pour accès et maintien frauduleux dans des systèmes de traitement automatisé de données, entrave au fonctionnement de ces systèmes, extorsions et tentatives d'extorsion.

Le secrétaire d'État au Numérique Mounir Mahjoubi a délaré que « Le niveau de cette attaque est sans précédent [...] L'attaque que le monde connaît en ce moment est une attaque industrialisée et automatisée qui est fondée sur une analyse très très intelligente des réseaux pour détecter les faiblesses existantes »

Discours de responsable politique... :-) Car il semble bien que l'attaque ne procède pas à une analyse aussi intelligente que ça.

Au départ de l'attaque, comme la plupart du temps, une massive campagne de spams avec des pièces attachées contenant un logiciel malveillant du nom de Petya. Un malware connu depuis 2015. Kaspersky Labs qui a analysé ce malware fait remarquer qu'il s'agit en fait d'une variante de Petya que l'éditeur de solutions de sécurité préfère baptiser ExPetr.

Une fois que le virus infecte une machine, il essaie de se propager sur le réseau au moyen d'une faille dans le protocole SMB de Windows, faille qui a été corrigée en mars dernier et qui avait déjà servi à la propagation de WannaCry dans les entreprises.

Microsoft a confirmé que la faille en question est attaquée par l'exploit EternalBlue que Petya contient et qui provient des outils fuités de la NSA (cf. lien ci-dessus). Un exploit qui avait servi à WannaCry. Kaspersky Labs souligne qu'il s'agit en fait d'une variante de l'exploit EternalBlue, ce qui ne change pas grand-chose sur le fond.

Si l'attaque Petya a un tel retentissement médiatique aujourd'hui, c'est avant tout pour la même raison que ce qui s'est passé pour WannaCry : les systèmes informatiques des entreprises ne sont pas mis à jour. Il est frappant de constater que malgré les dégâts provoqués par WannaCry, les entreprises n'ont pas eu la prise de conscience qu'elles auraient du avoir et n'ont pas patchés leurs systèmes, en dépit de l'existence du correctif de sécurité mis à disposition par Microsoft, y compris pour son système obsolète Windows XP, à titre exceptionnel.

Lorsque Petya infecte une machine, il provoque son redémarrage via une tâche planifiée qui se déclenche une heure après l'infection, et crypte ses fichiers à ce moment. Petya est plus méchant que WannaCry dans le sens où il crypte également la table de fichiers maîtres du disque dur (MFT), ce qui rend le secteur d’amorçage (MBR) inutilisable et empêche le système de démarrer.

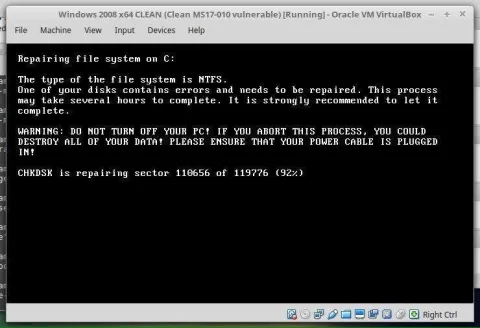
Lors du redémarrage du système infecté, le ransomware affiche une fausse erreur de CHKDSK, en même temps qu’il procède au chiffrement du système.


Petya en train non pas de réparer les fichiers, mais en train de les crypter...

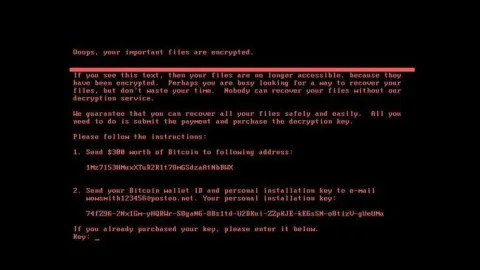
Petya remplace ensuite le MBR du système par un code malveillant qui rend la machine incapable de démarrer, affichant seulement un écran demandant une rançon de 300 dollars en bitcoin au redémarrage suivant.

Le bon côté de la chose, si l'on peut dire, est qu'une machine infectée ne peut plus en infecter d'autre puisqu'elle s'arrête au boot et n'est plus du tout opérationnelle :-)

Mais avant cela, le malware aura provoqué pas mal de dégâts sur les réseaux d'entreprise :)


Un supermarché infecté par Petya en Ukraine
Bitdefender publie un outil gratuit de déchiffrement du ransomware Bart

Soumis par fredericmazue le

Le ransomware Bart, qui chiffre les appareils sans avoir besoin de connexion Internet, a été analysé par les chercheurs des Bitdefender Labs. Les victimes de ce malware peuvent désormais télécharger l'outil gratuit de déchiffrement afin de récupérer leurs données perdues.

L'outil de déchiffrement du ransomware Bart permet de déchiffrer les fichiers avec des extensions « .bart.zip », « .bart » et « .perl » et est également téléchargeable sur le site Internet « No More Ransom » depuis le 4 avril 2017.

Cet outil est le fruit d'une collaboration entre Bitdefender, Europol et la police roumaine en soutien à l'initiative « No More Ransom » lancée par le Centre européen de lutte contre la cybercriminalité d'Europol.

Le fonctionnement du ransomware Bart

Contrairement à d’autres familles de ransomwares, Bart chiffre les fichiers des victimes sans avoir besoin de recourir à une connexion Internet. Cependant, le processus de déchiffrement nécessite pour sa part une connexion Internet afin d'accéder au serveur de commande et contrôle (C&C) de l'attaquant, de pouvoir transférer des bitcoins et recevoir la clé de déchiffrement.

Alors que les premières versions de Bart se limitaient à un chiffrement plutôt rudimentaire, tel que la création d'archives .zip protégées par mot de passe, les nouvelles versions vont bien au-delà cette méthode.

Voici comment fonctionne Bart :

  • Il supprime les points de restauration du système
  • Il génère une clé de chiffrement en se basant sur les informations de la machine de la victime
  • Il comptabilise tous les fichiers et les chiffre à l'aide de la clé générée
  • Il utilise une master key pour chiffrer la clé utilisée pour chiffrer les fichiers (qui devient l'identifiant unique de la victime, l'UID)
  • Il affiche l'avis de rançon et redirige vers un site Internet .onion (l'URL contient l'UID de la victime)

On estime que les pertes mondiales liées aux attaques de ransomwares ont atteint près d’un milliard de dollars et touchent autant les particuliers que les entreprises. Selon une enquête de Bitdefender, près de la moitié des victimes sont prêtes à payer jusqu’à 450 euros pour récupérer leurs données, ce qui explique également la prolifération considérable des services de « ransomware-on-demand » et de « ransomwares-as-a-service ».

Les éditeurs de solutions de sécurité et le FBI déconseillent aux victimes de donner suite aux demandes de rançons, puisqu'elles n'ont aucune garantie de recevoir la clé de déchiffrement en retour. Le paiement des rançons ne fait qu'alimenter d'autres activités cybercriminelles et favoriser le financement et le développement de nouveaux ransomwares.

Les écoles bordelaises cyberattaquées

Soumis par fredericmazue le

Selon notre confrère Sud Ouest 40 des 101 écoles que compte la ville de Bordeaux sont victimes d'attaques informatiques.

Une attaque sans précédent, selon Mme Emmanuelle Cuny, adjointe au maire en charge de l'éducation.

Ce sont les serveurs des écoles, qui contiennent les données de gestion et aussi les données pédagogiques comme le nouveau livret scolaire numérique, qui sont visés.

L'histoire ne dit pour l'instant pas si cette attaque est le fait d'un élève qui voudrait que son livret numérique soit illisible, mais selon les informations disponibles pour le moment, les données des serveurs attaqués seraient cryptées par un ransomware. 

KillDisk revient sous la forme d'un ransomware Linux et ne rend pas les données

Soumis par fredericmazue le
Image

KillDisk est malware qui s'est fait connaître en 2015, alors qu'il avait paralysé le fonctionnement d'infrastructures ukrainiennes. Il a notamment été le responsable de plusieurs heures de coupures d'électricité.

KillDisk revient sous la forme d'un ransomware Linux ciblant aussi bien les postes de travail que les serveurs, signalent les chercheurs en sécurité de ESET, en donnant quelques informations techniques dans un billet de blog.

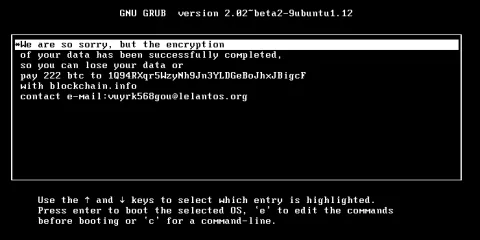
KillDisk demande une rançon exorbitante à la victime qui voudrait récupérer ses données : 220 bitcoins soit la bagatelle de 250 000 dollars. Quelqu'un t-il jamais payé une rançon d'un tel montant ?

Il aurait de toutes façons tort. Car, soulignent les chercheurs de ESET, les clés de cryptage utilisées pour chiffrer les données ne sont ni sauvegardées en local ni envoyées à un serveur de contrôle. En clair (si l'on peut dire :-) les cybercriminels derrière KillDisk sont dans l'incapacité de vous rendre vos données.

Les chercheurs de ESET ont toutefois remarqué une faiblesse dans le chiffrement des données qui rend leur récupération possible quoique très difficile. Ceci pour la version Linux du malware, pas pour la version Windows.

Kaspersky Lab offre un moyen de débloquer les fichiers cryptés par la dernière version du ransomware CryptXXX

Soumis par fredericmazue le

Après avoir publié des outils de décryptage pour deux variantes du ransomware CryptXXX en avril et mai 2016, Kaspersky Lab en propose un nouveau pour les fichiers verrouillés par la dernière version en date de ce malware. Ce programme malveillant est parvenu à infecter des milliers de PC à travers le monde depuis avril 2016.

L’outil gratuit RannohDecryptor de Kaspersky Lab peut décrypter la plupart des fichiers dont le nom se termine par crypt, cryp1 ou crypz.

L’outil de décryptage peut être téléchargé sur le site web de Kaspersky Lab et sur Nomoreransom.org, le site à but non lucratif lancé cette année par la NHTCU (National High Tech Crime Unit) de la police néerlandaise, le Centre européen de lutte contre la cybercriminalité d’Europol et deux acteurs du secteur de la cybersécurité, Kaspersky Lab et Intel Security, avec pour objectif d’aider les victimes de ransomware à récupérer leurs données cryptées sans avoir à verser de rançon.

« Nous conseillons toujours aux victimes de ransomware de ne pas payer la rançon, même s’il n’existe pour l’instant aucun outil de déchiffrement disponible pour la version de malware qui a crypté leurs fichiers. Enregistrez les fichiers endommagés et soyez patient, car il est fort probable qu’un outil de décryptage approprié apparaisse dans un proche avenir. Nous voyons dans le cas de CryptXXX v.3 une justification de ce conseil. De nombreux spécialistes de la sécurité à travers le monde travaillent sans relâche afin de venir en aide aux victimes de ransomware. Tôt ou tard, une solution à la grande majorité des ransomwares sera trouvée », commente Anton Ivanov, expert en sécurité chez Kaspersky Lab.

Lutte contre les ransomware : le projet NoMoreRansom s'agrandit

Soumis par fredericmazue le

La lutte mondiale contre le ransomware continue de monter en puissance avec l’adhésion d’une trentaine de nouveaux partenaires du secteur public ou privé au projet No More Ransom. Ces nouveaux partenaires apportent avec eux davantage d’outils de décryptage, offrant des possibilités supplémentaires aux victimes des logiciels de rançonnage.

L’initiative No More Ransom (« plus de rançon ») a été lancée en juillet 2016 par la Police nationale des Pays-Bas, Europol, Intel Security et Kaspersky Lab, introduisant une coopération inédite entre les forces de l’ordre et le secteur privé en vue de combattre le ransomware. Le portail web du projet fournit des informations sur la nature du ransomware, son principe de fonctionnement et, surtout, les façons de s’en protéger et de déverrouiller gratuitement les fichiers au moyen de l’un des outils de décryptage proposés.

Un projet enrichit par des nouveaux partenaires

Aux côtés de Bitdefender, Emsisoft, Check Point et Trend Micro rejoignent le projet en qualité de partenaires associés. En conséquence, de nouveaux outils de décryptage ont été ajoutés sur le site nomoreransom.org, aux côtés des huit déjà mis gratuitement à la disposition des victimes. Près de 6 000 utilisateurs ont à ce jour décrypté avec succès leurs fichiers sans avoir à verser de rançon.

Les nouveaux partenaires sont les suivants : AnubisNetworks, AON, Armor, APCF (Association for Preventing and Countering Frauds), BH Consulting, CECyF (Centre expert contre la cybercriminalité français), Cyberlaws.NET, Cylance Inc., DATTO, Inc., ESET, FS-ISAC (Financial Services – Information Sharing & Analysis Center), G-DATA Software AG, Heimdal Security, s21Sec, Smartfense, SWITCH, EMA (Ukrainian Interbank Payment Systems Member Association), CERT-EU (Computer Emergency Response Team pour les institutions de l’Union européenne), IRISS CERT (Irish Reporting and Information Security Service), CIRCL.LU (Computer Incident Response Center Luxembourg) et SI-CERT (Slovenian Computer Emergency Response Team).

Les services de police autrichiens, croates, danois, finlandais, maltais, roumains, singapouriens et slovènes se joignent également au projet à titre de partenaires, ce qui porte à 22 le nombre total de pays participants.

« Pratiquement personne n’est à l’abri du ransomware. Nos données indiquent que, l’an passé, les attaques contre les entreprises ont triplé, faisant ainsi passer leur fréquence d’une toutes les deux minutes à une toutes les 40 secondes. Pour les particuliers, cet intervalle est descendu de 20 à 10 secondes. Cette accélération s’accompagne d’une recrudescence de nouveaux types de ransomware. De trop nombreux utilisateurs pensent encore n’avoir d’autre solution que de payer, quand bien même un grand nombre de ceux qui ont versé une rançon n’ont jamais revu leurs fichiers, parmi lesquels une entreprise sur cinq. Or ce projet offre une alternative : la possibilité de déverrouiller vos fichiers sans rien payer », commente Jornt van der Wiel, chercheur en sécurité au sein de l’équipe GReAT (Global Research & Analysis Team) de Kaspersky Lab.

Le secteur privé comme les forces de l’ordre accentuent leurs efforts afin de combattre les cybercriminels qui utilisent le ransomware pour extorquer des sommes considérables à leurs victimes. Cependant, la sensibilisation est l’arme numéro un pour mettre ceux-ci en échec. Certaines mesures élémentaires de protection peuvent prévenir bien des dommages :

  • toujours prévoir un système de sauvegarde pour empêcher la destruction irréversible de données personnelles par un ransomware,
  • installer de robustes antivirus afin protéger le système contre ce fléau,
  • mettre à jour tous les logiciels présents sur l’ordinateur,
  • et, étant donné que tout compte peut être piraté, faire preuve de vigilance en permanence.

D’autres conseils de prévention et informations sont disponibles sur le site www.nomoreransom.org.