bug

Covid-19 : un bug coûte des millions de dollars à un courtier

Soumis par admin le

Vous l'avez sans doute entendu dans les médias, le prix du baril de pétrole brut s'est retrouvé avec un prix négatif, pendant le confinement au mois d'avril. Un article de Bloomberg rapporte comment cela a coûté des millions de dollars à un courtier en raison d'un bug informatique.

Ainsi, le 20 avril dernier, Syed Shah, un day trader qui vend habituellement des actions et des devises via son compte Interactive Brokers. Il a pensé faire une bonne affaire, en achetant d'abord pour 2400 dollars de brut à 3,30 dollars le baril, puis à 50 cents. Puis vint ce qui ressemblait à l'affaire de toute une vie : acheter 212 contrats à terme sur West Texas Intermediate pour un cents cle baril.

Malheureusement à ce moment, le prix du baril était déjà négatif alors que notre day trader le payait un cents. Syed Shah n'en savait rien car le logiciel de Interactive Brokers n'était pas capable d'afficher un prix négatif, cas à priori considéré comme impossible par les développeurs.

Ce jour là, le prix du baril est descendu à -37.63 dollars le baril, et minuit, Shah a reçu la nouvelle dévastatrice: il devait 9 millions de dollars à Interactive Brokers . Il avait commencé la journée avec 77 000 dollars sur son compte.

Toujours selon Bloomberg, le problème informatique va au delà de ce seul problème d'affichage : Le problème, et l'une des principales raisons pour lesquelles Shah a perdu une quantité incroyable en quelques heures, est que les chiffres négatifs ont également fait exploser le modèle qu'Interactive Brokers a utilisé pour calculer la quantité de marge - autrement dit la garantie - dont les clients avaient besoin pour sécuriser leur comptes.

Thomas Peterffy, le président et fondateur d'Interactive Brokers, a indiqué son intention d'indemniser ses clients, victime de ce bug. C'est une erreur de 113 millions de dollars de notre part, a-t-il déclaré.
Un bug conduit Let's Encrypt à révoquer 3 millions de certificats

Soumis par fredericmazue le

Let's Encrypt est une autorité de certification très appréciée pour deux raisons : les certificats qu'elle délivre sont gratuits, et elle fournit des outils pour installer ceux-ci sur les serveurs. Le projet Let's Encrypt est un énorme succès, et l'organisation a récemment émis son milliardième certificat depuis son lancement en 2015. Malheureusement le succès n'empêche pas les problèmes.

En plus des mails d'information envoyés aux administrateurs concernés, Let's Encrypt a publié un billet faisant part d'un bug qui l'a conduit a révoquer 3 millions de certificats, soit environ 2,6% des certificats actifs.

Le bug se situe dans l'implémentation de la spécification CAA (Certificate Authority Authorization) à l'intérieur de Boulder, le logiciel que Let's Encrypt utilise pour vérifier les utilisateurs et leurs domaines avant d'émettre un certificat.

CAA est une norme de sécurité qui permet aux propriétaires de domaines d'empêcher les autorités de certification d'émettre des certificats pour leurs domaines. Concrètement les propriétaires de domaines peuvent ajouter un champ "CAA" dans leurs zones DNS à la suite de quoi seule l'autorité de certification figurant dans le champ CAA peut délivrer un certificat pour ce domaine.

Let's Encrypt décrit ainsi le bug dans le billet mentionné plus haut : lorsqu'une demande de certificat contenait x noms de domaine qui devaient être vérifiés par la CAA, Boulder sélectionnait un nom de domaine et le vérifiait x fois. Ce qui signifie en pratique que si un abonné validait un nom de domaine à un moment x, et que les données de la CAA permettaient l'émission du cerificat Let's Encrypt, alors l'abonné pouvait émettre un certificat avec ce nom de domaine jusqu'à 30 jours après, même si dans ce laps de temps quelqu'un d'autre installait sur ce nom de domaine des données de la CAA interdisant l'émission du certificat Let's Encrypt.

Par sécurité Let's Encrypt a révoqué tous les certificats concerné par ce bug qui apparemment n'a pas été exploité. Pour ne pas se retrouver avec des sites signalés comme dangereux par les navigateurs, les administrateurs doivent regénérer leurs certificats. Les administrateurs concernés ont reçu un mail de Let's Encrypt qui énumère les domaines concernés le cas échéant. Les administrateurs qui ne sont pas concernés n'ont pas besoin de regénérer leurs certificats.

Les administrateurs qui ont plusieurs centaines de certificat à regénérer apprécieront de se rappeler qu'une commande permet de les traiter tous en une fois :

certbot renew --force-renewal

(ou certbot-auto renew --force-renewal)

Let's Encrypt a également publié une FAQ.

Un bug informatique aurait contribué à l'incendie de Notre-Dame

Soumis par fredericmazue le

On en sait désormais un peu plus sur l'incendie qui a ravagé la cathédrale Notre-Dame de Paris. Selon notre confère Le Parisien, les enquêteurs privilégie l'hypothèse du court-circuit électrique.

Ce court-circuit aurait pu se produire sur un des ascenseurs qui ont été posés pour effectuer des travaux de rénovation.

Immédiatement après la catastrophe, nous savions que deux alarmes incendie avaient retenti. Une à 18h20, l'autre à 18h43. Ce que Le Parisien nous apprend est que lorsque la première alarme se déclenche, un clignotement sur un écran de contrôle la signale... au mauvais endroit, le toit de la sacristie, en raison d'un bug informatique. L'équipe envoyée sur place ne voit rien, alors que le feu a pris réellement ailleurs, à priori à la base de la flèche, là où sont installés les ascenseurs. A 18h43 lorsque la deuxième alarme retentit, le feu est détecté mais il est déjà bien tard. Deux agents de sécurité voient des flammes hautes de près de trois mètres.

[video:https://www.youtube.com/watch?v=ISSWlGL6rdc autoplay:0]

[video:https://www.youtube.com/watch?v=7j6EUuOImxI autoplay:0]

Commentaire actu

Microsoft suspend le déploiement de Windows10 October Update en raison d'un bug critique

Soumis par fredericmazue le

Cela prend une tournure d'habitude. Au printemps dernier déjà, malgré le fait que Microsoft avait repoussé le déploiement de la mise à jour Windows 10 Spring Creators Update, des utilisateurs avaient rencontrés de gros problèmes rendant leur machines inutilisables. Cet automne, à peine Microsoft vient-elle de commencer le déploiement de la mise à jour majeure Windows 10 October Update qu'elle annonce l'interrompre en raison d'un bug critique.

Nous avons suspendu le déploiement de la mise à jour d’octobre 2018 de Windows 10 (version 1809)  pour tous les utilisateurs, alors que nous examinons des rapports isolés d'utilisateurs auxquels certains fichiers manquent après la mise à jour indique Microsoft.

Les malheureux isolés se retrouvent, après le processus de mises à jour, avec des fichiers qui ont disparus de certaines bibliothèques. Le terme de bibliothèques devant être compris selon le sens que lui donne Windows, à savoir des répertoires tels que 'Documents, 'Images', 'Vidéos', etc.

Où diable sont donc passés les fichiers perdus, et comment cela peut-il se faire ? Mystère... Mais il se pourrait qu'ils ne soient pas totalement perdus et que le support deMicrosoft propose un outil pour les récupérer, à en croire un tweet de Dona Sarkar, responsable du programme Windows Insider. Ah oui au fait ? Le programme Windows Insider ? Il ne sert pas à éviter de genre de problèmes ?

En attendant que les choses rentrent dans l'ordre, Microsoft recommande à ceux qui ont téléchargé manuellement la mise à jour de ne pas l'appliquer.

Un bug dans certains smartphones Android provoque l'affichage des SMS dans l'application Google

Soumis par fredericmazue le

Bizarre, vous avez dit bizarre... Faites-vous partie des possesseurs de smartphones Android touché par ce bug étrange ?

Pour le savoir, saisissez the1975..com dans l'application Google (bien remarquer les deux points). Si vous êtes victimes du bug, vous verrez alors vos SMS s'afficher.

Ce bug a été découvert initialement par un certain Krizastro, qui a partagé sa découverte sur Reddit. Krizastro utilise un Pixel 2 XL.

Mais ce n'est pas le seul modèle de téléphone qui soit touché par cette bizarrerie. D'autres membres de Reddit ont signalé que les Galaxy S8, Galaxy S7, HTC U11, OnePlus 3T au moins en sont également victimes.

Rapidement des correctifs ont été poussés pour remédier à ce problème. C'est alors que des utilisateurs ont découvert que si the1975..com ne faisait plus apparaître les SMS, the1975...com le faisait.

Mais ce n'est pas tout. Depuis d'autres combinaisons ont été trouvées. Par exemple :

the1975,,com
the1975,com
the1975"com
the1975'com
the1975,,com
the1975:com
the1975:!;com

Qu'est-ce que le groupe de rock the1975 peut-il bien avoir de si spécial pour provoquer ça ? Sans doute rien. Car depuis il a été découvert que par exemple :

Vizel viagens
Izela viagens
Zela viagens

provoquent les mêmes problèmes.

Sachant que tous les smartphones ne réagissent pas tous, ou pas toujours de la même façon, à ces requêtes.

Bizarre, bizarre...

Un ransomware buggé incapable de restituer les fichiers qu'il a cryptés

Soumis par fredericmazue le
Image
Image

Les analystes de Doctor Web ont examiné un nouveau ransomware à chiffrement. A cause d'une erreur de ses auteurs, la restauration des fichiers touchés par ce malware est impossible dans la majorité des cas.

Ce nouveau Trojan a été nommé Trojan.Encoder.25129. La protection préventive de Dr.Web Antivirus détecte ce Trojan sous le nom DPH : Trojan encodeur 9. Après son lancement, il vérifie la position géographique de l'utilisateur par l'adresse IP de l'appareil contaminé. D’après l’analyse effectuée par les chercheurs de Doctor Web, il semble que le Trojan ne devait pas chiffrer les fichiers si l'adresse IP était localisée en Russie, Kazakhstan ou Biélorussie, ainsi que dans le cas où les paramètres régionaux Windows étaient en russe et la langue russe utilisée.  Cependant, à la suite d'une erreur dans son code, le ransomware chiffre les fichiers quel que soit l'emplacement géographique de l'adresse IP.

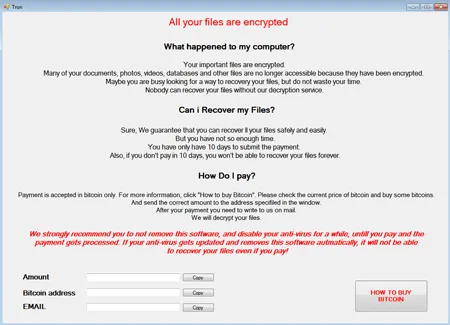
Trojan.Encoder.25129 chiffre le contenu des dossiers de l'utilisateur en cours d’utilisation de l’ordinateur, du bureau Windows, ainsi que des dossiers AppData et LocalAppData. Le chiffrement est effectué en utilisant les algorithmes AES-256-CBC, les fichiers cryptés reçoivent l'extension .tron. Les fichiers dont la taille dépasse 30 000 000 octets (environ 28.6 Mo) ne sont pas touchés. Une fois le chiffrement terminé, le Trojan crée un fichier %ProgramData%\\trig dans lequel il écrit la valeur " 123 " (si un tel fichier existe déjà, le chiffrement n'est pas effectué). Puis le malware envoie une requête vers le site iplogger dont l'adresse est enregistrée dans son corps. Ensuite le malware affiche une fenêtre avec une demande de rançon.

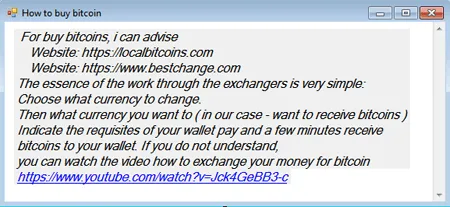
Le montant de la rançon demandée par les pirates varie entre 0.007305 et 0.04 Btc. Si l’utilisateur clique sur le bouton HOW TO BUY BITCOIN, le Trojan affiche une fenêtre avec des instructions relatives à l'achat de la crypto-monnaie Bitcoin.

Malgré le fait que les pirates assurent à leurs victimes qu'ils seront en mesure de restaurer les fichiers touchés après le paiement de la rançon, il s’avère que le code du Trojan comporte une erreur qui empêche, dans la plupart des cas, la restauration des données.

Bug : 2 millions de morts sur Facebook dont Mark Zuckerberg

Soumis par fredericmazue le
Image

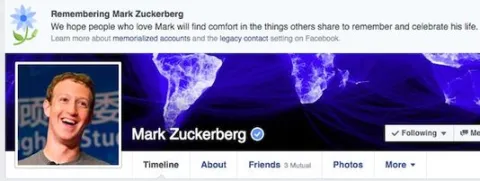
Mauvaise surprise pour environ 2 millions de membres de Facebook et leurs amis vendredi 11 novembre 2016.

Ces deux millions de profils affichaient une petite fleur, accompagnée du message "En souvenir de. Nous espérons que ceux qui aiment *** trouveront du réconfort en voyant ce que d'autres partagent en souvenir de sa vie". Des éléments qui se trouvent normalement sur les comptes transformés en comptes de commémoration des utilisateurs décédés lorsque des proches en ont fait la demande au réseau social.

Même Mark Zuckerberg était décédé, son profil affichant le message en question :-)

Facebook est resté assez longtemps silencieux au sujet de cette affaire. Finalement un porte-parole à confié à l'AFP : "Pendant un bref moment aujourd’hui, un message destiné aux comptes de commémoration a été posté par erreur sur d’autres comptes. C’est une terrible erreur que nous avons désormais résolue."

Une maison démolie à cause d'une erreur de Google Maps

Soumis par fredericmazue le
Image

La ville de Rowlett au Texas a été récemment touchée par une tempête telle que certaines maisons, irréparables, doivent être détruites par des entreprises spécialisées.

Heureusement pour leur propriétaires, d'autres maisons, bien que très endommagées, sont réparables. Heureusement, et à condition que Google Maps ne soit pas de la partie.

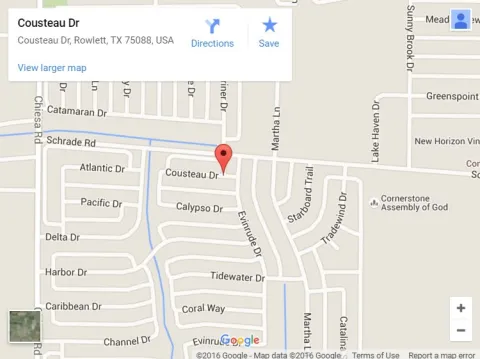
Une entreprise devait démolir une maison endommagée par cette tempête au 7601 Cousteau Drive. Malheureusement, les ouvriers, se fiant aveuglément à Google Maps, sont arrivés deux rues plus loin au 7601 Calypso Drive. Adresse certes très ressemblante à la première et que Google Maps donnait pour une unique adresse. Avec cette différence qu'au 7601 Calypso Drive la maison était réparable... et a finalement été rasée par erreur.

L'entrepreneur qui ne s'est même pas excusé, se justifie en rejetant la faute sur Google, capture d'écran à l'appui, et estime que c'est au géant de l'Internet de dédommager la propriétaire de la maison.

Mountain View a communiqué sur cette affaire par son porte-parole : "Google Maps montrait effectivement des informations incorrectes pour les maisons en question. Les deux adresses menaient au même endroit sur Google Maps, au 7601 Calypso Drive"

L'erreur sur Google Maps a été corrigée depuis.

[video:https://www.youtube.com/watch?v=e3TwuQLs-l8]

Gros bug dans une mise à jour de Creative Cloud

Soumis par fredericmazue le

Si vous utilisez la suite Creative Cloud d'Adobe, gardez vous d'appliquer la dernière mise à jour, la 3.5.0.206.

Celle-ci contient un script bogué qui va effacer le premier répertoire par ordre alphabétique qu'il trouvera à la racine du système de fichiers de l'utilisateur sous Mac OS X.

Les utilisateurs de Backblaze ont été particulièrement  impactés par ce bug, car ce logiciel range des fichiers dans un répertoire nommé .bzvol. Ce répertoire se trouve donc souvent être le premier par ordre alphabétique.

Le problème s'est manifesté vendredi dernier lors de la diffusion de la mise à jour. Le compte Twitter d'Adobe s'est retrouvé inondé de messages d'utilisateurs mécontents.

Un porte-parole d'Adobe a réagi : Nous sommes au courant du fait que des clients subissent ce problème et nous travaillons afin de le résoudre aussi rapidement que possible. Nous stoppons la distribution de la mise à jour en attendant que ce problème soit résolu. La version qui cause les effacements de fichiers est la 3.5.0.206.

Une mise à jour à ne pas appliquer... Des utilisateurs proposent une solution de contournement : créer un répertoire bidon mais le premier par ordre alphabétique dans l'arborescence. Par exemple .aaaaaa ou adobedontdeletemybzvol :-)

[video:https://www.youtube.com/watch?v=0xKlFO3_j5E]

Un bug se cache dans les processeurs Intel Skylake

Soumis par fredericmazue le

Ce bug a été découvert par des chercheurs du projet Great Internet Mersenne Prime Search. Ceux-ci utilisaient le logiciel Prime95 pour calculer des nombres premiers de Mersenne. Un nombre premier de Mersenne est un nombre premier pouvant s'écrire sous la forme 2^p – 1, avec p lui-même entier premier. 3, 7, 31 et 127 sont des nombres premiers de Mersenne. Le plus grand nombre premier de Mersenne connu est 2^57,885,161-1

Le bug, reproductible, se produit quand le processeur est très fortement sollicité, avec l'Hyper-Threading activé et Prime95 configuré pour travailler avec une transformation de Fournier rapide. Ce bug ne se rencontre donc que dans des conditions d'utilisation très particulières et à priori rares. Le temps au bout duquel le bug se manifeste semble aléatoire, compris entre quelques minutes et plusieurs heures. Il aboutit au gel du système.

Intel a reconnu l'existence du bug, sans donner plus d'informations techniques à son sujet. Le fondeur travaille à un correctif que les fabricants de machines diffuseront via des mises à jour des BIOS.