Secure Boot

Gaffe : Microsoft égare des clés chiffrées du Secure Boot
Soumis par fredericmazue le
Image

Dans l'UEFI, qui remplace les anciens BIOS, vient une fonctionnalité qui a fait couler beaucoup d'encre lorsqu'elle est apparue : le Secure Boot.

La motivation officielle de celui-ci est d'apporter de la sécurité en empêchant l'exécution de code non signé au boot, le chargeur de démarrage étant signé avec une clé chiffrée autorisée par une base de donnée contenue dans le micrologiciel. Plus officieusement, à cette époque où Microsoft n'appréciait pas particulièrement Linux, le Secure Boot empêchait d'installer d'autres systèmes sur l'ordinateur, à moins que l'UEFI permette de le désactiver. Un vrai problème pour les amateurs de Linux notamment, d'où les critiques. Depuis, des distributions Linux compatibles Secure Boot ont été publiées, fort heureusement, et désormais Microsoft aime Linux nous dit l'entreprise.

Tout va donc pour le mieux ? Non pas du tout. Microsoft a égaré des clés de chiffrement de son Secure Boot. Des clés spéciales, dites 'Golden Keys', normalement fournies aux OEM pour que ceux-ci puissent tester le Secure Boot sur leurs machines. Le tester et le bypasser également. D'une certaine façon, ces Golden Keys fournissent donc une backdoor. Ces clés étant dans la nature, il est à priori possible à qui en possède les compétences d'installer des bookits ou rookits sur les machines. Des malwares qui seront approuvés par le système, même si vous, vous ne pouvez toujours pas installer sur votre machine un OS alternatif propre sur lui....

Comment Microsoft a-t-il égaré ces clefs ? Rien de sûr à ce niveau. Mais The Register pense que l'éditeur a vendu des appareils avec ce mode 'debug', certes désactivé, mais présent, ce qui aurait permis à deux hackers d'étudier la question.

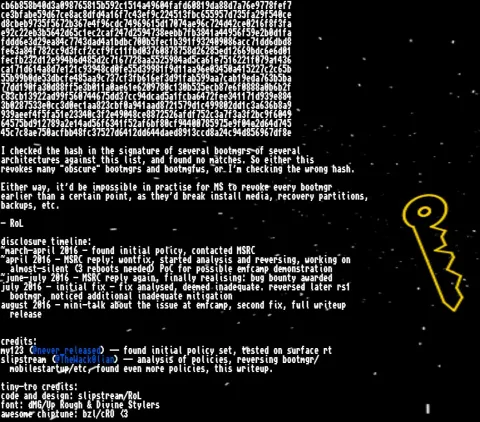
Ces deux hackers ont créé pour l'occasion un site qui explique (si vous avez la patience d'écouter sa musique tapageuse suffisamment longtemps :-) comment leurrer le Secure Boot. Les clés égarées ont par ailleurs été publiées sur le net. Les deux hackers précisent également que Microsoft a tenté de remédier au problème. Notamment Redmond a publié en juillet le correctif MS16-094, puis en août le correctif MS16-100, les deux correctifs définissant un nouveau bootmgr et une liste de policies blacklistées

Malheureusement, selon nos deux hackers, cela ne fonctionne que partiellement, car le bootmgr de Windows ne vérifie cette liste qu'après le chargement des policies. Dans ces conditions, un attaquant expérimenté a toujours la possibilité de réinstaller un bootmgr antérieur à ces correctifs.

Selon The Register, Microsoft devrait publier un troisième correctif en septembre. En attendant, tous les PC 'Secure Boot' offrent potentiellement une backdoor pas du tout secure...

Commentaire actu

Membre depuis

17 ans 9 mois
pgoetz64

et de toute façon les agences ad'hoc les ont déjà.

Article intéressant du BSI (Bundesamt für Sicherheit in der Informationstechnik) concernant un avertissement sur la mise en oeuvre de Windows 8 en conjonction avec TPM 2.0 (le hardware contentant les fameuses clés).

https://www.bsi.bund.de/DE/Presse/Pressemitteilungen/Presse2013/Windows_TPM_Pl_21082013.html

mer, 17 Aoû 2016 - 14:55 Permalien

Windows 10 : la désactivation du Secure Boot ne serait plus une obligation pour les OEM

Soumis par fredericmazue le
Image

Le Secure Boot est une fonctionnalité de l'UEFI des ordinateurs récents qui permet de vérifier la signature d'un OS lors de son démarrage, et d'interrompre celui-ci, si l'OS ne montre pas patte banche.

Une fonctionnalité dont la motivation est officiellement la sécurité, mais qui officieusement boute les OS alternatifs (Linux, FreeBSD, etc.) hors du dual boot des PC.

Des solutions ont été trouvées, notamment par la fondation Linux qui permettent la mise en place d'une signature pour les systèmes GNU Linux. Néanmoins, le Secure Boot à provoqué un tollé, fort justifié, à tel point que Microsoft a imposé aux OEM de mettre en place la désactivation du Secure Boot. Cette désactivation ne permet alors plus de démarrer Windows 8 et supérieur, mais permet d'installer un système inférieur tel que Windows 7 ou alternatif sans signature. L'honneur était donc relativement sauf, puisqu'un acheteur pouvait utiliser son PC tel qu'il l'entendait, au moins en simple boot.

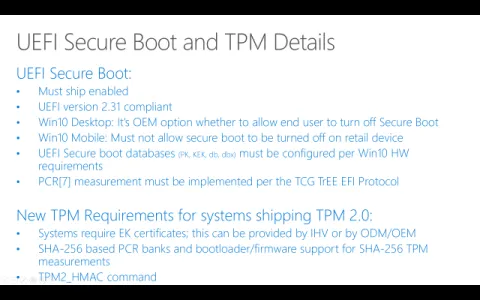
Mais voici que ceci pourrait être remis en question. En effet, lors de la conférence WinHEC de Shenzhen en Chine,  Microsoft a dévoilé un document, repéré par Ars Technica, indiquant que les OEM ne sont plus obligés de fournir la désactivation du Secure Boot qui devient donc optionnelle. A la bonne volonté du fabricant.

Ces spécifications ne sont pas définitives, donc elles sont susceptibles d'évoluer. Néanmoins l'affaire mérite d'être suivie. Car en l'état, cela signifie que l'acheteur d'un ordinateur qui a l'intention de servir de celui-ci selon son bon gré en y installant un autre OS, devra auparavant examiner l'UEFI de l'appareil, afin de s'assurer que le Secure Boot puisse bien être désactivé.

L'association Hispalinux attaque Microsoft pour concurrence déloyale

Soumis par fredericmazue le

L'association espagnole de défense des logiciels open source a porté plainte contre Microsoft auprès de la Commission européenne.

Le grief est la fonctionnalité Secure Boot que Microsoft a imposé dans les UEFI des machines Windows 8. Fonctionnalité qui empêche l'installation d'autres systèmes d'exploitation et qui est décrit par Hispalinux comme un mécanisme d'obstruction et de concurrence déloyale. Hispalinux s'exprime ainsi sur son site : La nouveauté principale de Windows 8 est qu'elle oblige à un partenariat avec les constructeurs de PC pour que les ordinateurs puissent démarrer avec ce système,  ce qui passe de facto l'ordinateur sous le contrôle de Microsoft. C'est un nouveau mécanisme de concurrence déloyale et d'obstruction, qui  empêche d'installer librement dans l'ordinateur un système d'exploitation autre que Windows 8.

Jose Maria Lancho, le président d’Hispalinux, a par ailleurs déclaré à Reuters « [Ce Secure Boot] est une prison technologique de facto pour le démarrage des systèmes d’exploitation  C’est absolument anticompétitif. C’est très mauvais pour l’utilisateur et pour l’industrie logicielle européenne ».

Pour l'heure la Commission européenne ne s'est pas prononcée. Cependant, au début du mois de mars elle déclarait surveiller l'implémentation des prérequis à la sécurité (le Secure Boot autrement dit) de Windows 8.

Noyau Linux 3.7 : ARM et Secure Boot

Soumis par fredericmazue le

Linus Torvalds  vient d'annoncer la publication du noyau Linux 3.7 en version définitive. Une mouture qui fera date pour moult raisons, dont voici, à nos yeux les deux principales

Tout d'abord ce noyau va supporter les puces à architecture ARM 32 et 64 bits. Les choses ont évolué rapidement. En 2011, Linus Torvalds  qualifiait ARM de nids à problèmes. Pour être poli. Dans le langage fleuri qui est le sien, Linus disait  "Gaah. Guys, this whole ARM thing is a f*cking pain in the ass." :-)

L'autre nouveauté importante est la prise en charge du Secure Boot imposé par Microsoft dans l'UEFI. Ce Secure Boot est censé empêché le démarrage d'un système infecté par un virus, et pour cela, il requiert une signature numérique du dit système. Désormais les noyaux Linux seront signés pour ce Secure Boot, ce qui signifie que vous pourrez installer votre système préféré sur la machine dernier cri que vous allez vous offrir pour Noël, cela même si le Secure Boot ne peut être désactivé. Bien entendu, il vous faudra attendre que des distributions s'appuient sur ce noyau.

Ce noyau fera sans aucun doute date, pour ces deux raisons, mais aussi pour tout ce qu'il amène d'autre. Nous vous invitons à en consulter la liste complète sur linuxfr.org.

Linux : solution en vue pour le Secure Boot de Windows 8

Soumis par fredericmazue le

Avec l'arrivée de Windows 8 vient l'arrivée de machines en conformité avec les spécifications de Microsoft, dont cette fameuse (fâcheuse ?) UEFI qui contient un "Secure Boot" ou démarrage sécurisé, qui empêche tout simplement d'installer tout système d'exploitation qui n'a as une signature numérique fournie par Microsoft, autrement dit tout système d'exploitation autre que Windows 8. A la grande colère de la communauté Linux.

Il semble malgré tout que les choses soient en passe de s'arranger. La fondation Linux va obtenir une clé signée de Microsoft ainsi qu'un petit programme d'amorçage dit "pre-boot loader" signé,  qui permettra de démarrer sur un CD/DVD d'installation ou encore un LiveCD pour finalement installer une distribution Linux dans le cadre de ce secure boot.

La Fondation Linux précise que l'obtention de ces éléments prendra toutefois un certain temps.

Source : www.linuxfoundation.org