vulnérabilité

Une faille Wi-Fi impacte plus d'un milliard de téléphones

Soumis par fredericmazue le

La société de sécurité Eset a publié un rapport au sujet de cette faille baptisée Kr00k. Cette faille est liée à un défaut des puces Wi-Fi fabriquées par Broadcom et Cypress. Les puces fabriquées par Cypress équipent de très nombreux IoT.

La vulnérabilté Kr00k peut être exploitée lorsqu'un appareil mobile est dissocié d'une connexion Wi-Fi. Les attaquants peuvent forcer une connexion Wi-Fi à être dissociée sur un appareil, ce qui entraîne l'envoi de données non envoyées par voie hertzienne. Même si le cryptage était utilisé lorsque le Wi-Fi était connecté, les données envoyées par voie hertzienne par un appareil vulnérable utilisent une clé de cryptage composée uniquement de zéros, ce qui permet à un attaquant de décrypter facilement les données sensibles.

Eset a testé de nombreux appareils, mais ne peut bien sûr pas les tester tous. Eset estime qu'un milliard d'appareil au bas mot sont concernés. Sont au moins vulnérables :

  • Amazon Echo 2e génération
  • Amazon Kindle 8e génération
  • Apple iPad mini 2
  • Apple iPhone 6
  • Apple iPhone 6S
  • Apple iPhone 8
  • Apple iPhone XR
  • Apple MacBook
  • Apple iPad Air 
  • Google Nexus 5
  • Google Nexus 6
  • Google Nexus 6P
  • Raspberry Pi 3
  • Samsung Galaxy S4
  • Samsung Galaxy S8
  • Xiaomi Redmi 3S

De nombreux constructeurs de téléphones ont déjà publiés des correctifs sous la forme de mises à jour système. Des mises à jour qu'il convient d'appliquer immédiatement.

Source : phonearena.com

IBM X-Force : Vols de données d'identification et vulnérabilité des entreprises en 2019

Soumis par fredericmazue le

L’entité sécurité d’IBM a publié aujourd'hui son rapport X-Force Threat Intelligence Index 2020, qui souligne la façon dont les techniques des cybercriminels ont évolué après des décennies d'accès à des dizaines de milliards de données d'entreprises et de particuliers et à des centaines de milliers de failles logicielles. Selon le rapport, 60% des entrées initiales observées dans les réseaux des victimes ont exploité soit des données d’identification volées précédemment, soit des vulnérabilités logicielles connues, ce qui a permis aux attaquants de moins recourir à la ruse pour y accéder.

L’IBM X-Force Threat Intelligence Index met en évidence les facteurs qui contribuent à cette évolution, notamment les trois principaux vecteurs d'attaque initiale :

  • Le phishing a été un vecteur d'infection initial efficace dans moins d'un tiers des incidents observés (31%), contre la moitié en 2018.
  • L'analyse et l'exploitation des vulnérabilités ont entraîné 30% des incidents observés, contre seulement 8% en 2018. En fait, les anciennes vulnérabilités connues de Microsoft Office et de Windows Server Message Block présentaient encore des taux d'exploitation élevés en 2019.
  • L'utilisation de données d’identification précédemment volées gagne également du terrain en tant que point d'entrée privilégié dans les incidents observés (29% des cas). Rien qu'en 2019, le rapport indique que plus de 8,5 milliards d'enregistrements ont été compromis, ce qui a entraîné une augmentation de 200% des données exposées signalées d'une année sur l'autre, ce qui s'ajoute au nombre croissant d'informations d'identification volées que les cybercriminels peuvent utiliser comme source.

« La quantité d’enregistrements exposés que nous observons aujourd'hui signifie que les cybercriminels mettent la main sur davantage de clés de nos maisons et de nos entreprises. Les attaquants n'auront pas besoin d'investir du temps pour concevoir des moyens sophistiqués d'entrer dans une entreprise ; ils peuvent déployer leurs attaques simplement en utilisant des entités connues, comme la connexion avec des identifiants volés », a déclaré Wendi Whitmore, Vice President, IBM X-Force Threat Intelligence. « Les mesures de protection, telles que l'authentification multifactorielle et l'authentification unique, sont importantes pour la cyber-résilience des organisations ainsi que pour la protection et la confidentialité des données des utilisateurs ».

IBM X-Force a mené son analyse en se basant sur les connaissances et les observations tirées de la gestion de 70 milliards d'événements de sécurité par jour dans plus de 130 pays. En outre, les données sont recueillies et analysées à partir de multiples sources, notamment X-Force IRIS, X-Force Red, les services de sécurité managés d’IBM et les informations sur les violations de données divulguées publiquement. IBM X-Force gère également des milliers de pièges à spam dans le monde entier et gère quotidiennement des dizaines de millions de spams et d'attaques de phishing tout en analysant des milliards de pages web et d'images pour détecter les activités frauduleuses et les abus de marque.

Voici quelques-unes des principales informations clés du rapport :

  • L’importance d’une bonne configuration - L'analyse d'IBM a révélé que sur les plus de 8,5 milliards d'enregistrements violés signalés en 2019, 7 milliards, soit plus de 85%, étaient dus à la mauvaise configuration de serveurs Cloud ou d'autres systèmes - ce qui est très différent de 2018, où ces enregistrements représentaient moins de la moitié du total des enregistrements.
  • Les attaquants mises sur les ransomwares – Certains des chevaux de Troie bancaires les plus actifs mentionnés dans le rapport de cette année, tels que TrickBot, sont de plus en plus souvent utilisés pour préparer le terrain à des attaques de type ransomware. En fait, les nouveaux codes utilisés par les chevaux de Troie bancaires et les ransomwares sont en tête du classement par rapport aux autres variantes de logiciels malveillants évoquées dans le rapport.
  • Le rachat de Tech Trust pour le phishing - Le rapport IBM X-Force d’IBM a révélé que les marques de technologie, de médias sociaux et de contenu en streaming des ménages font partie du "Top 10" des marques usurpées que les cyber-attaquants imitent dans leurs tentatives de phishing. Ce changement pourrait démontrer la confiance croissante accordée aux fournisseurs de technologie plutôt qu'aux marques historiques de confiance dans les domaines du commerce de détail et de la finance. Parmi les marques les plus utilisées dans les systèmes de squatting, on trouve Google, YouTube et Apple.

Les attaques de type ransomware évoluent

Le rapport a révélé les tendances des attaques de type ransomware dans le monde entier, visant à la fois le secteur public et le secteur privé. Le rapport montre une hausse de l'activité en matière de ransomware en 2019. IBM X-Force, qui a déployé son équipe de réponse aux incidents de type ransomware dans 13 secteurs différents dans le monde, réaffirme que ces attaques sont agnostiques à un secteur d’activité.

Alors que plus de 100 entités du gouvernement américain ont été touchées par des attaques de type ransomware l'année dernière, IBM X-Force a également observé des attaques importantes contre les secteurs industriel, du commerce de détail et des transports - qui sont connus pour détenir un surplus de données monétisables ou pour s'appuyer sur une technologie obsolète et, par conséquent, font face à l'extension de la vulnérabilité. En fait, dans 80% des tentatives de ransomware observées, les attaquants exploitaient les vulnérabilités de Windows Server Message Block, la même tactique utilisée pour propager WannaCry, une attaque qui a paralysé des entreprises dans 150 pays en 2017.

Les attaques de type ransomware ayant coûté aux organisations plus de 7,5 milliards de dollars en 2019, les adversaires en récoltent les fruits et n'ont aucune incitation à ralentir en 2020. En collaboration avec Intezer, le rapport d'IBM indique qu’un nouveau code malveillant a été observé dans 45% des chevaux de Troie bancaires et 36% des ransomwares. Cela suggère qu'en créant de nouveaux codes, les attaquants maintiennent leurs efforts pour éviter d'être détectés.

En parallèle, IBM X-Force a observé une forte relation entre les ransomwares et les chevaux de Troie dans le domaine bancaire, ces derniers étant utilisés pour ouvrir la porte à des attaques ciblées et à fort enjeu, diversifiant ainsi la manière dont les ransomwares sont déployés. Par exemple, le logiciel malveillant financier le plus actif selon le rapport, TrickBot, est soupçonné de déployer Ryuk sur les réseaux d'entreprise, tandis que divers autres chevaux de Troie bancaires, tels que QakBot, GootKit et Dridex se diversifient également en proposant des variantes de ransomwares. 

Les attaquants usurpent les sociétés de technologie et de médias sociaux avec des systèmes de phishing

Les consommateurs étant de plus en plus sensibilisés aux emails de phishing, les tactiques de phishing elles-mêmes sont de plus en plus ciblées. En collaboration avec Quad9, IBM a observé une tendance au squatting dans les campagnes de phishing, où les attaquants se font passer pour des marques de produits technologiques de consommation avec des liens attrayants, en utilisant des sociétés de technologie, de médias sociaux et de streaming de contenu, pour inciter les utilisateurs à cliquer sur des liens malveillants dans leurs tentatives de phishing.

Près de 60% des 10 marques les plus usurpées identifiées étaient des domaines Google et YouTube, tandis que les domaines Apple (15%) et Amazon (12%) ont également été usurpés par des attaquants cherchant à voler les données monétisées des utilisateurs. IBM X-Force estime que ces marques ont été ciblées principalement en raison des données monétisables qu'elles détiennent.

Facebook, Instagram et Netflix figurent également dans la liste des 10 marques les plus usurpées observées, mais à un taux nettement inférieur. Ceci peut être dû au fait que ces services ne détiennent généralement pas directement de données monétisables. Comme les attaquants parient souvent sur la réutilisation des données d’identification pour accéder à des comptes avec des revenus plus lucratifs, IBM X-Force indique que la réutilisation fréquente des mots de passe pourrait être ce qui a potentiellement fait de ces marques des cibles. De fait, l'étude Future of Identity d'IBM a révélé que 41% des millennials interrogées réutilisent le même mot de passe plusieurs fois et que la génération Z n'utilise en moyenne que cinq mots de passe, ce qui indique un taux de réutilisation plus élevé.

Discerner les domaines usurpés peut s’avérer extrêmement difficile, et c'est exactement ce sur quoi les attaquants misent. Avec près de 10 milliards de comptes combinés, les dix principales marques usurpées répertoriées dans le rapport offrent aux attaquants un large éventail de cibles, ce qui augmente la probabilité qu'un utilisateur peu méfiant clique sur un lien semblant inoffensif d'une marque usurpée.

Voici d’autres conclusions clés du rapport :

  • Le commerce de détail remonte dans les classements des secteurs ciblés : Le commerce de détail est passé au deuxième rang des secteurs les plus attaqués dans le rapport de cette année, dans une course très serrée avec les services financiers qui sont restés en tête pour la quatrième année consécutive. Les attaques Magecart sont parmi les plus importantes observées contre le commerce de détail, impactant 80 sites de e-commerce à l'été 2019. Les cybercriminels semblent avoir jeté leur dévolu sur les données personnelles des consommateurs, les données des cartes de paiement ainsi que les précieuses informations des programmes de fidélité. Les détaillants ont également été victimes d'un grand nombre d'attaques de type ransomware, d'après les informations fournies par IBM dans le cadre de ses missions de réponse aux incidents.
  • Les attaques des systèmes de contrôle industriel (ICS) et de la technologie d’exploitation (OT) s'envolent : En 2019, les attaques ciblant les technologies d’exploitation ont augmenté de 2000 % par rapport à l'année précédente, avec davantage d'attaques contre les systèmes de contrôle industriel et les technologies d’exploitation qu'au cours des trois années précédentes. La plupart des attaques observées impliquaient une combinaison de vulnérabilités connues dans le matériel SCADA et ICS ainsi que le password-spraying.
  • Amérique du Nord et Asie - Régions les plus ciblées : Ces régions ont connu le plus grand nombre d'attaques observées ainsi que les plus grandes pertes de données signalées au cours de l'année passée, soit plus de 5 milliards et 2 milliards d'enregistrements exposés respectivement.

Le rapport présente des données recueillies par IBM en 2019 pour fournir des informations pertinentes sur le paysage mondial des menaces et informer les professionnels de la sécurité sur les menaces les plus pertinentes pour leurs entreprises. Pour télécharger une copie de l'IBM X-Force Threat Index 2020, cliquez ici. 

Pour vous inscrire au webinaire IBM X-Force Threat Intelligence Index 2020 qui aura lieu le mardi 18 février 2020 à 17h00 : ibm.biz/BdqExS

Le côté obscur des éclairages intelligents

Soumis par fredericmazue le

Check Point a révélé, via Check Point Research, son équipe dédiée aux renseignements sur les menaces, des vulnérabilités qui permettraient à des pirates d’installer des logiciels rançonneurs ou d'autres logiciels malveillants sur les réseaux des entreprises et des particuliers, en prenant le contrôle d’ampoules intelligentes et de leur contrôleur.

Des chercheurs de Check Point ont démontré comment des pirates pourraient exploiter un réseau d'objets connectés (ampoules intelligentes et passerelle de contrôle) pour lancer des attaques sur les réseaux informatiques classiques de particuliers, d’entreprises ou même de villes intelligentes.  Les chercheurs se sont concentrés sur les ampoules intelligentes Philips Hue et leur contrôleur, et ont découvert des vulnérabilités (CVE-2020-6007) qui leur ont permis de s'infiltrer dans des réseaux en exploitant une vulnérabilité à distance dans le protocole sans fil à faible puissance ZigBee, qui est utilisé pour contrôler différents types d’objets connectés.

Dans une analyse publiée en 2017 sur la sécurité des ampoules intelligentes contrôlées par ZigBee, des chercheurs ont été en mesure de prendre le contrôle d'une ampoule Hue dans un réseau, d’y installer un microprogramme malveillant et le propager à d'autres réseaux d'ampoules adjacents. En utilisant cette vulnérabilité restante, nos chercheurs ont décidé de pousser plus loin cette étude initiale et ont utilisé l'ampoule Hue comme plate-forme pour prendre le contrôle du contrôleur des ampoules et, finalement, d’attaquer le réseau informatique de la cible. Il convient de noter que les générations plus récentes d'ampoules Hue ne présentent pas cette vulnérabilité.

Scénario de l’attaque :

1.      Un pirate contrôle la couleur ou la luminosité de l'ampoule pour faire croire à son utilisateur que l'ampoule a un problème. L'ampoule apparaît comme étant « inaccessible » dans l'application de contrôle de l'utilisateur, qui essaiera donc de la « réinitialiser ».

2.      La seule façon de réinitialiser l'ampoule est de la retirer de l'application, puis de demander à la passerelle de contrôle de la redécouvrir.

3.      La passerelle de contrôle découvre l'ampoule compromise, et l'utilisateur l'ajoute à son réseau.

4.      L'ampoule contrôlée par le pirate avec un microprogramme altéré utilise alors les vulnérabilités du protocole ZigBee pour déclencher un débordement de tampon dans la pile de la passerelle de contrôle, en lui envoyant une grande quantité de données. Ces données permettent également au pirate d'installer des logiciels malveillants sur la passerelle, qui est à son tour connectée au réseau de l'entreprise ou du domicile cible.

5.      Les logiciels malveillants se connectent à l’infrastructure du pirate et, grâce à l’exploitation d’une vulnérabilité connue (par ex. EternalBlue), ils peuvent s'infiltrer dans le réseau IP cible à partir de la passerelle pour diffuser des logiciels rançonneurs ou des logiciels espions.

« Beaucoup d'entre nous sont conscients que les objets connectés peuvent poser un risque pour la sécurité, mais cette étude démontre comment même les dispositifs les plus banals, apparemment « passifs » tels que des ampoules électriques, peuvent être exploités par des pirates et utilisés pour prendre le contrôle de réseaux ou installer des logiciels malveillants, » déclare Yaniv Balmas, responsable de la recherche chez Check Point Research. « Il est essentiel que les entreprises et les particuliers se protègent contre ces attaques potentielles en mettant à jour leurs appareils avec les derniers correctifs, et en les séparant des autres appareils de leurs réseaux pour limiter la propagation d’éventuels logiciels malveillants. Dans le paysage complexe des attaques de 5e génération, nous ne pouvons pas nous permettre de négliger la sécurité de tout ce qui est connecté à nos réseaux. »

L’étude réalisée avec l'aide de l'Institut Check Point pour la sécurité de l'information (CPIIS) de l'Université de Tel-Aviv, a été communiquée à Philips et Signify (le propriétaire de la marque Philips Hue) en novembre 2019. Signify a confirmé l'existence de la vulnérabilité dans ses produits, et a publié une version corrigée du microprogramme (version 1935144040) qui est désormais disponible via une mise à jour automatique. Nous recommandons aux utilisateurs de s'assurer que leur produit a reçu la mise à jour automatique de cette version du microprogramme.

« Nous nous engageons à protéger la vie privée de nos utilisateurs et faisons tout pour que nos produits soient sûrs. Nous remercions Check Point pour sa communication responsable et sa collaboration, qui nous a permis de développer et de déployer les correctifs nécessaires pour éviter que les utilisateurs ne soient en danger, » ajoute George Yianni, responsable de la technologie chez Philips Hue.

Pour comprendre encore plus facilement, voici ci-dessous une vidéo de démonstration du déroulement de l'attaque. Les détails techniques complets de l’étude seront publiés ultérieurement afin de donner aux utilisateurs le temps de corriger leurs appareils vulnérables.

[video:https://www.youtube.com/watch?v=4CWU0DA__bY autoplay:0]

Une faille critique exploitée dans Internet Explorer, le correctif viendra plus tard

Soumis par fredericmazue le

Microsoft signale l'existence d'une faille critique dans son navigateur Internet Explorer, versions 9, 10 et 11.

Cette faille est située dans la bibliothèque jscript.dll. Un problème de corruption de mémoire permet potentiellement à un attaquant d'exécuter du code arbitraire à distance, avec les mêmes droits que celui de l'utilisateur de la machine attaquée. Si l'utilisateur a les droits administrateur (cas fréquent de l'utilisation de Windows), une attaque réussie aboutit à une prise de contrôle total de la machine. L'attaque peut être effectuée à partir d'une page malicieuse d'un site Internet. 

Il s'agit d'une faille zero-day car elle est déjà exploitée. Il existe 'un nombre limité d'attaques ciblées', selon Microsoft.

Les systèmes Windows 7, 8 et 10 peuvent être attaqués. Windows Server est moins vulnérable, car à priori il s'exécute dans le mode restreint 'Enhanced Security Configuration'

Microsoft travaille à un correctif, mais ne poussera pas une mise à jour spécifique. Le correctif viendra dans un Tuesday Patch 'quand il sera prêt', indique Microsoft, qui propose des configurations pour atténuer le problème en attendant. Sachant que ces configurations peuvent nuire à la navigation sur certains sites, il est toutefois pertinent de les appliquer.

Dans un terminal avec les droits administrateur, exécuter ces commandes :

Systèmes 32 bits:

takeown /f %windir%\system32\jscript.dll
cacls %windir%\system32\jscript.dll /E /P everyone:N

Systèmes 64 bits

takeown /f %windir%\syswow64\jscript.dll
cacls %windir%\syswow64\jscript.dll /E /P everyone:N
takeown /f %windir%\system32\jscript.dll
cacls %windir%\system32\jscript.dll /E /P everyone:N

Et pour désactiver ces configurations, faire :

Systèmes 32 bits:

cacls %windir%\system32\jscript.dll /E /R everyone

Systèmes 64 bits

cacls %windir%\system32\jscript.dll /E /R everyone
cacls %windir%\syswow64\jscript.dll /E /R everyone

Cable Haunt : une vulnérabilité critique qui touche de très nombreux modems câble

Soumis par fredericmazue le
Image

Un modem câble est un type de modem qui permet de se connecter à Internet en étant relié à un réseau de télévision par câble. Les modems câbles ne sont pas encore très répandus. On estime qu'il y en a environ 200 millions en Europe seulement. Des chercheurs en sécurité on découvert une faille qui affect la plupart de ces modems. La faille a été baptisée Cable Haunt et un site dédié a été mis en ligne.

Cable Haunt est une vulnérabilité critique qui permet à des attaquants distants d'exécuter du code arbitraire sur les modems vulnérables, indirectement via un point de terminaison. Comme ces modems sont en charge du trafic Internet pour tous les appareils du réseau, Cable Haunt pourrait donc être exploité pour intercepter des messages privés, rediriger le trafic ou participer à des réseaux de zombies.

Les chercheurs qui ont découvert cette faille expliquent que le point de terminaison vulnérable est exposé au réseau local, mais peut être atteint à distance en raison d'une mauvaise utilisation du Websocket. Grâce à une communication malveillante avec ce point de terminaison, une attaque par débordement de tampon peut être réalisée et peut aboutir à la prise de contrôle du modem.

Le site dédié publie un intéressant document technique expliquant le fonctionnement de l'analyseur de spectre de ce type de modems, analyseur qui est la cible des attaques pour exploiter Cable Haunt. Une preuve de concept qui exploite la faille sur le modem Sagemcom F @ st 3890a également été publiée sur GitHub. Ce modem a été choisit car Sagemcom a un correctif prêt pour ce modem. Correctif que les possesseurs de ce modem doivent évidemment appliquer le plus vite possible. La vidéo ci-dessous montre comment utiliser cette preuve de concept.

[video:https://www.youtube.com/watch?v=5FM9mS5ck3Y autoplay:0]

De nombreux FAI ont déjà confirmé la présence de la faille dans de nombreux appareils. Des tiers l'ont également découvert. La liste ne cesse de s'allonger. Si votre modem câble ne fait pas partie des listes ci-dessous, cela ne signifie pas que vous n'êtes pas vulnérables.

Site : cablehaunt.com

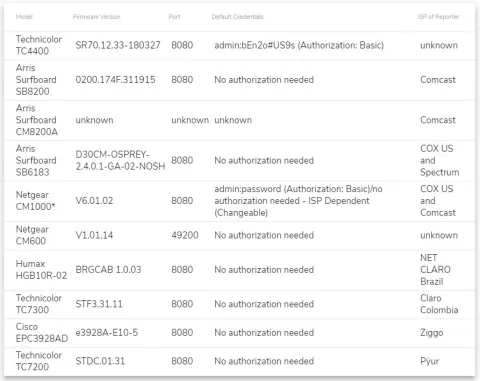
Modems vulnérables confirmés vulnérables par les FAI et cablehaunt.com :

Modems vulnérables confirmés vulnérables par la communauté :

Des vulnérabilités découvertes dans Adobe Acrobat et Adobe Reader

Soumis par fredericmazue le

Ca faisait longtemps :-) Des vulnérabilités ont été découvertes dans Adobe Acrobat et Adobe Reader, version Windows et macOS.

Sans indiquer comment un attaquant pourrait exploiter ces vulnérabilités, Adobe informe qu'il est possible d'obtenir à travers elle des données confidentielles, une élévation de privilèges et même une exécution de code arbitraire.

Adobe a publié des correctifs qu'il convient donc d'appliquer sans tarder.

Mettez à jour votre application Twitter pour Android

Soumis par fredericmazue le

Twitter avertit ses utilisateurs de l'existence d'une faille dans son application sur Android. Une faille que l'on peut qualifier de critique au niveau de la confidentialité et dont la présence dans l'application laisse songeur en ce qui concerne le soin apporté à son développement. Twitter a corrigé cette faille et invite ses utilisateurs à mettre à jour leur application au plus vite.

Dans un mea culpa en ligne, Twitter explique : Nous avons récemment corrigé une vulnérabilité dans Twitter pour Android qui pouvait permettre à un acteur malveillant de voir les informations de compte non public ou de contrôler un compte (par exemple pour envoyer des tweets ou des messages directs).

La faille pouvait être exploitée grâce à un processus compliqué, impliquant l'insertion de code malveillant dans des zones de stockage restreintes de l'application Twitter.

Nous n'avons aucune preuve qu'un code malveillant a été inséré dans l'application ou que cette vulnérabilité a été exploitée, mais nous ne pouvons pas être complètement sûrs [...] Nous sommes désolés que cela se soit produit et nous continuerons à travailler pour sécuriser vos informations sur Twitter, écrit encore le réseau social.

Faille Bluekeep : ESET met à disposition un outil permettant de vérifier la vulnérabilité de vos systèmes Windows

Soumis par fredericmazue le

ESET met à disposition gratuitement l’outil ESETBlueKeep permettant de vérifier la vulnérabilité de vos systèmes contre l'exploitation de cette faille. Les attaques sur les services RDP exposés directement sur Internet s’effectuent par brute force ou par l’exploitation de vulnérabilités de type BlueKeep, permettant ainsi aux pirates de mener des actions malveillantes à grande échelle.

« La vulnérabilité BlueKeep n'a, pour le moment, pas déclenché de dégâts considérables, mais elle n'en est encore qu'au tout début de son cycle de vie d'exploitation », explique Aryeh Goretsky, chercheur chez ESET. « De nombreux systèmes d'exploitation ne sont toujours pas correctement protégés et nous ne sommes pas à l'abri de trouver une version se comportant comme un ver », ajoute-t-il.

Le protocole RDP permet de se connecter à une machine, elle-même potentiellement connectée au réseau de l'entreprise, donnant accès à ce réseau à distance.

Microsoft a attribué à BlueKeep son plus haut niveau de sévérité, Critique, dans ses instructions pour les clients publiées en ligne et le gouvernement américain, dans la base de données National Vulnerability Database, a attribué un score de 9,8 sur 10 à la vulnérabilité CVE-2019-0708. 

Pour en savoir plus sur la vulnérabilité BlueKeep, l'outil d'évaluation ESET et les types d'attaques par Remote Desktop Protocol, consultez l'article (en anglais) « It’s time to disconnect RDP from the internet »

Une faille dans des téléphones Android permet de détourner tout leur trafic Internet

Soumis par fredericmazue le

Encore une faille découverte dans Android. Cette fois il s'agit d'une faille que l'on peut qualifier de majeure car elle permet de détourner tout le trafic Internet d'un appareil Android au moyen d'un simple SMS malicieux.

Ce sont les chercheurs de Check Point qui ont identifié cette vulnérabilité dont ils ont vérifié la présence notamment sur les modèles Samsung, Huawei, LG et Sony. 

Le vecteur d’attaque repose sur un processus appelé provisioning OTA (Over-the-Air), qui est normalement utilisé par les opérateurs de réseau cellulaire pour déployer des paramètres spécifiques au réseau sur un nouveau téléphone rejoignant leur réseau. Cependant, n'importe qui peut envoyer des messages de provisioning OTA.

Les chercheurs de Check Point expliquent : "La norme pour le provisioning en direct, OMA CP (Open Mobile Alliance Client Provisioning), inclut des méthodes d'authentification plutôt limitées. Un destinataire ne peut pas vérifier si les paramètres suggérés proviennent de son opérateur réseau ou d'un imposteur. Nous avons constaté que les téléphones fabriqués par Samsung, Huawei, LG et Sony permettent aux utilisateurs de recevoir des paramètres malveillants via ces messages de provisioning faiblement authentifiés. Les téléphones Samsung aggravent cette situation en autorisant également les messages OMA CP non authentifiés."

Pour envoyer des messages OMA CP, un attaquant a besoin d'un modem GSM (un composant électronique qui vaut une dizaine de dollars ou tout simplement d'un téléphone fonctionnant en mode modem. Le téléphone attaqué doit lui même être sur un réseau 3G/4G. L'attaque n'est pas possible sur un téléphone connecté en WiFi.

Une attaque réussie amène les utilisateurs à accepter de nouveaux paramètres de téléphone  tels que celui-ci achemine tout leur trafic Internet via un proxy contrôlé par l'attaquant.

Les chercheurs de Check Point ont publié un très intéressant billet technique expliquant en détail le fonctionnement d'une telle attaque.

Pour que l'attaque soit possible, l'attaquant doit posséder les numéro IMSI de ses victimes, ce qui n'est pas forcément très difficile. En effet, une application qui dispose de l'autorisation READ_PHONE_STATE peut lire le numéro IMSI de l'utilisateur via l'API standard ((TelephonyManager) getSystemService (Context.TELEPHONY_SERVICE)). GetSubscriberId (). Les chercheurs font remarquer que plus du tiers des applications lancées au cours de ces trois dernières années nécessitent déjà cette autorisation.

Check Point a communiqué cette vulnérabilité aux constructeurs. Samsung a publié un correctif en mai dernier, LG en juillet. Huawei prévoir de le faire sur sa prochaine génération de smartphones et Sony refuse de reconnaître la vulnérabilité.

[video:https://www.youtube.com/watch?v=3G5NXGMLKvE autoplay:0]

Sortie de WordPress 5.2.3 avec d'importants correctifs de sécurité

Soumis par fredericmazue le

Le célèbre gestionnaire de contenu WordPress vient de sortir en version 5.2.3.

Cette mouture contient 29 corrections de bugs ou améliorations. Mais le plus important est qu'elle corrige des vulnérabilités.

Il s'agit notamment de 4 vulnérabilités permettant des attaques en cross-site scripting (XSS) .

- une vulnérabilité dans le stockage des commentaires

- une vulnérabilité durant le téléchargement de médias

- une vulnérabilité lors de la prévisualisation de shortcodes

- une vulnérabilité dans l'assainissement des URL.

L'assainissement des URL corrige aussi un problème pouvant aboutir à des redirections indésirables.

Les administrateurs de site sous WordPress ont tout intérêt à appliquer cette mise à jour sans tarder, si leur CMS n'est pas configuré pour le faire automatiquement.