Wordpress

WordPress 6.0 bêta

Soumis par fredericmazue le

L'équipe de WordPress a annoncé la disponibilité de Wordpress 6.0 bêta.

Parmi les nouveautés les plus notables de WordPress 6.0 se trouve la possibilité de changer l'apparence d'un site seulement avec un bloc de thème. Sans qu'il soit nécessaire de changer le thème lui-même.

Une autre nouveauté intéressante pour les développeurs est l'API Webfonts qui permet de gérer les polices locales avec PHP ou theme.json

La version finale de WordPress 6.0 est prévue pour le 24 mai 2022.

WordPress 5.7 est disponible

Soumis par fredericmazue le

Le célèbre CMS vient de sortir en version 5.7, première version de l'année 2021, nom de code Esperanza.

Cette mouture est présentée comme ayant un éditeur plus facile à utiliser. Notamment les contrôles de taille de polices sont désormais 'exactement là ou vous en avez besoin dans les blocs Liste et Code', selon l'équipe du projet, qui ajoute que les blocs réutilisables sont désormais plus stable et plus faciles à utiliser.

Mais ce que les développeurs web et webmaster apprécieront sans doute le plus avec cette version est le 'HTTP à HTTPS en un seul clic'. Concrètement, cela signifie que WordPress mettra automatiquement à jour les URL de la base de données lorsque vous effectuez le changement de HTTP vers HTTPS. Il ne sera donc plus nécessaire de partir à la recherche des URL résiduelles en http qui faisaient que les navigateurs affichent des avertissements de sécurité pour contenu mixte. Situation que tout développeur web ou webmaster Wordpress a connue.

A remarquer encore, la simplication du chargement paresseux des iframes. Par défaut, WordPress ajoutera un attribut loading="lazy" aux balises iframe lorsque la largeur et la hauteur sont spécifiées.

Enfin, la nouvelle API Robot inclut la directive 'max-image--preview: large' par défaut, ce qui signifie que les moteurs de recherche peuvent afficher des aperçus d'images plus grands.

WordPress 5.6 et PHP 8

Soumis par fredericmazue le

Le célèbre CMS WordPress est sorti en version 5.6, alias 'Simone', la semaine dernière. PHP 8 est sorti seulement quelques jours plus tôt, fin novembre 2020. Qu'en est-il de la relation entre les deux ?

Un billet sur le blog de WordPress fait le point sur la situation actuelle. L'équipe de développement souligne que WordPress vise à être compatible avec PHP 8 et que des efforts importants ont été déployés pour arriver à ce résultat. Toutefois, il est très probable qu'il reste des problèmes non découverts, selon les auteurs du billet.

Sans compter qu'il n'est ici question que de WordPress 'Core', c'est-à-dire de WordPress utilisé seul. Ce qui n'est jamais le cas en situation réelle. Les sites nécessitant normalement des thèmes ou des modules additionnels.

Bien sûr, les développeurs de thèmes et de modules travaillent eux aussi à cette compatibilité avec PHP 8, mais cela prend du temps.

Les auteurs du billet concluent que WordPress est en 'compatibilité bêta' avec PHP 8 :-) Pour cette raison, ils soulignent qu'il est fortement recommandé de tester tout site avant une mis en production avec PHP 8.

Sortie de WordPress 5.6 bêta 1

Soumis par fredericmazue le

Le célèbre gestionnaire de contenu WordPress vient de sortir en version bêta 1. A côté des améliorations classiques concernant l'édition de contenus, l'interface utilisateur, etc. cette mouture WordPress 5.6 se fait remarquer par son amélioration du support de PHP 8.

L'équipe du projet souligne que les contributeurs ont travaillé dur pour corriger les incompatibilités connues avec PHP 8 dans WordPress pendant le cycle de publication de la version 5.6.

Cependant il est recommandé par l'équipe de vérifier que tous vos plugins et thèmes sont également compatibles avec PHP 8 avant la mise à niveau.

Résoudre les problèmes JavaScript avec WordPress 5.5

Soumis par fredericmazue le

La mise à jour WordPress 5.5 publiée le 11 août dernier a causé bien des soucis aux webmasters et autres responsables de sites.

Des nombreux sites ont ainsi vu leurs fonctionnalités cassées : formulaires ne fonctionnant plus, problèmes de pagination, disparition des menus déroulants, problèmes lors de la publications d'articles, incompatibilités avec certains thèmes ou plugins, etc.

La raison de tous ces tracas se situe dans le fait que WordPress 5.5 a abandonné la prise en charge de la bibliothèque JavaScript jQuery Migrate.

Fort heureusement, une bonne âme de l'équipe Wordpress à mis en ligne un plugin pour résoudre tous ces problèmes : Enable jQuery Migrate Helper.

Il vous suffit d'installer et d'activer ce plugin. Ce n'est bien sûr qu'une solution temporaire, en attendant que les développeurs de plugin et thèmes WordPress aient mis leur code à niveau.

Une grave faille dans le plugin PageLayer menace des sites WordPress d'effacement

Soumis par admin le

Les chercheurs en sécurité de l'équipe Wordfence Threat Intelligence, ont découvert deux graves failles de sécurité dans le plugin PageLayer, un plugin utilisé par des centaines de milliers de sites sous WordPress.

La première faille permet à tout utilisateur authentifié disposant d'autorisations d'utilisateur inscrit de mettre à jour et de modifier des publications avec du contenu malveillant explique Wordfence. Modifier, et donc supprimer. Autrement dit une personne malveillante à la possibilité d'effacer tout le contenu du site.

L'autre faille permet de bidouiller une requête aboutissant à la modification des réglages du plugin, ce qui permet de réaliser des injections JavaScript malicieuses par la suite.

Les deux failles ont été signalées au développeur du plugin qui les a corrigées début mai. Néanmoins le billet de Wordfence souligne que les utilisateurs du plugin tardent à en faire la mise à jour.

Le billet donne également d'intéressants détails techniques relatifs à ces deux failles de sécurité.

[video:https://www.youtube.com/watch?v=VKDMBjlK2iU autoplay:0]

Sortie de WordPress 5.4

Soumis par admin le

La sortie de WordPress 5.4, 'Adderley' a été annoncée officiellement le 31 mars dernier. Selon l'éditeur Automattic, cette version améliore la productivité des rédacteurs.

Automattic assure que le temps de chargement de l'éditeur a été réduit de 14%, et le temps de saisie de contenus réduit de 51% : Devinez beaucoup moins! La version 5.4 rationalise l'ensemble du processus de placement et de remplacement du multimédia dans chaque bloc. Maintenant, cela fonctionne de la même manière dans presque tous les blocs! souligne Automattic.

En ce qui concerne les développeurs, deux nouvelles actions permettent d'ajouter des champs personnalisés aux éléments de menu, sans plug-in et sans écrire de walkers personnalisés. Sur l'écran d'administration des menus, wp_nav_menu_item_custom_fields se déclenche juste avant les boutons de déplacement d'un élément de menu dans l'éditeur de menu. Dans le Customizer, wp_nav_menu_item_custom_fields_customize_template se déclenche à la fin du modèle de champs de formulaire des éléments de menu.

En ce qui concerne le style des blocs, les marges négatives et le remplissage par défaut ont disparu. Vous pouvez désormais styler les blocs comme vous en avez besoin. Et quatre divs enveloppe redondants ont été supprimés. Si vous créez des plugins, vous pouvez désormais enregistrer des collections de vos blocs par espace de noms dans différentes catégories. Vous pouvez donner plus d'autonomie aux utilisateurs grâce à deux nouvelles API: les variations de blocs et les dégradés. Enfin dans les intégrations, l'éditeur de blocs prend désormais en charge TikTok et CollegeHumor a disparu.

WordPress 5.4 peut être téléchargé depuis son site officiel.

Sortie de WordPress 5.2.3 avec d'importants correctifs de sécurité

Soumis par fredericmazue le

Le célèbre gestionnaire de contenu WordPress vient de sortir en version 5.2.3.

Cette mouture contient 29 corrections de bugs ou améliorations. Mais le plus important est qu'elle corrige des vulnérabilités.

Il s'agit notamment de 4 vulnérabilités permettant des attaques en cross-site scripting (XSS) .

- une vulnérabilité dans le stockage des commentaires

- une vulnérabilité durant le téléchargement de médias

- une vulnérabilité lors de la prévisualisation de shortcodes

- une vulnérabilité dans l'assainissement des URL.

L'assainissement des URL corrige aussi un problème pouvant aboutir à des redirections indésirables.

Les administrateurs de site sous WordPress ont tout intérêt à appliquer cette mise à jour sans tarder, si leur CMS n'est pas configuré pour le faire automatiquement.

Sortie de WordPress 5.2 'Jaco'

Soumis par fredericmazue le

Le célèbre CMS WordPress vient de sortir en version 5.2. Il s'agit d'une importante version qui apporte 62 améliorations ou nouvelles fonctionnalités et qui corrige 228 bugs. Mais c'est surtout par une évolution de Site health Check que cette mouture se fait remarquer.

Site Health Check est un projet visant à améliorer la stabilité et les performances de l’ensemble de l’écosystème WordPress. Déjà Site Health Check vérifie si un plugin nécessite une version de PHP incompatible avec votre site. Si c'est le cas, l'installation ce plugin sera impossible. Avec WordPress 5.2, Site Health Check vous protège des écrans blancs de la mort (WSOD pour White Screen Of the Death) qui jusqu'ici apparaissaient en cas d'erreur fatale PHP.

Même dans le cas où une erreur fatale aurait rendu le backend complètement inaccessible sous une version précédente, les administrateurs auront toujours la possibilité de se connecter et de faire quelque chose pour corriger le problème.

Lorsqu'une erreur irrécupérable se produit, un écran d'erreur destiné à l'utilisateur s'affiche pour informer l'utilisateur / visiteur que le site rencontre des difficultés techniques. En outre, un courrier électronique sera envoyé à l'adresse électronique de l'administrateur, l'informant du problème et incluant un lien secret vers une nouvelle fonctionnalité appelée «mode de récupération». En cliquant sur ce lien, l'utilisateur entre dans ce mode de récupération.

En mode de récupération, les plug-ins et les thèmes qui provoquent une erreur fatale sont suspendus pour ce client, ce qui permet de contourner les erreurs et d’accéder au backoffice. 

Il est à remarquer que l'équipe de développement de WordPress fait la chasse aux versions de PHP obsolètes. Avec WordPress 5.2, les versions de PHP inférieures à 5.6.20 ne sont pas acceptées. Autrement dit la mise à jour de votre CMS vers sa version 5.2 sera impossible dans un tel cas.  
Rapport Sucuri : 90% des sites hackés en 2018 sont des sites sous WordPress

Soumis par fredericmazue le
Image
Image

Sucuri a publié son rapport annuel sur les sites hackes en 2018. Un rapport qui s'intéresse aux sites réalisés avec un CMS.

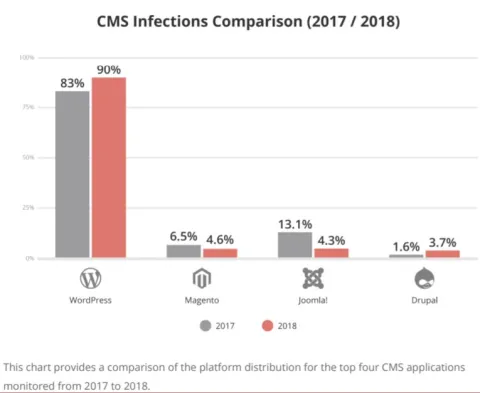
Selon le rapport Sucuri, les CMS les plus utilisés par ordre décroissant sont WordPress, Magento, Joomla! et Drupal. WordPress dont le succès va croissant, atteint désormais 30% de parts sur le marché des CMS.

Mais selon ce rapport, ces 30% correspondent à 90% des sites piratés. Tandis que les infections recensées pour Magento et Joomla! ont diminué de 2017 à 2018, les infections recencées pour WordPress ont augmentée de 83% à 90%.

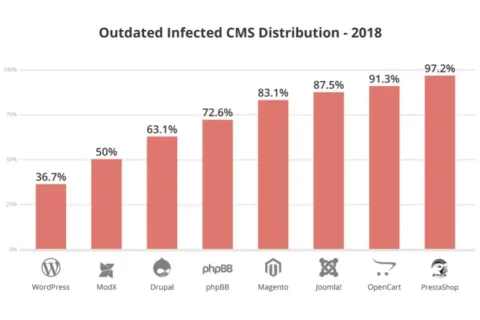
Bien souvent les piratages de sites sont dus à des mises à jour des CMS qui ne sont pas effectuées régulièrement. Toutefois selon le rapport Sucuri, il n'y a pas de correspondance directe entre le nombre de sites piratés et le nombre de CMS obsolètes. C'est ainsi que si 90% des sites hackés sont sous WordPress, seulement 36.7% des sites WordPress piratés tournaient avec une WordPress obsolète selon se rapport.

La palme des CMS obsolètes revient à Prestashop. Pour Sucuri cela tient au fait que les propriétaires de sites sous Prestashop trainent les pieds pour faire leurs mises à jour car ils ont peur de casser des fonctionnalités provoquant des indisponibilités de leur site, et donc peur des pertes de revenus que cela peut entraîner.

Il convient de lire ce rapport avec recul, en ce qui concerne les mauvais chiffres de WordPress. En effet le rapport précise qu'il ne s'intéresse pas aux données liées aux plugins et thèmes employés par les divers CMS. Du coup, on ne sait pas clairement si les piratages de sites sous Wordpress sont dus à des failles de WordPress exclusivement ou à des failles présentes dans des plugins. Cette remarque s'applique bien sûr aux autres CMS.