Attaques étatiques : tactiques de titans cyniques, Les Assises 2026
ven, 09/10/2026 - 12:05
Parmi les sessions proposées aux Assises de la cybersécurité 2026 à Monaco, celle d’Hornetsecurity avait un titre intriguant : « Attaques étatiques : tactiques de titans cyniques ».
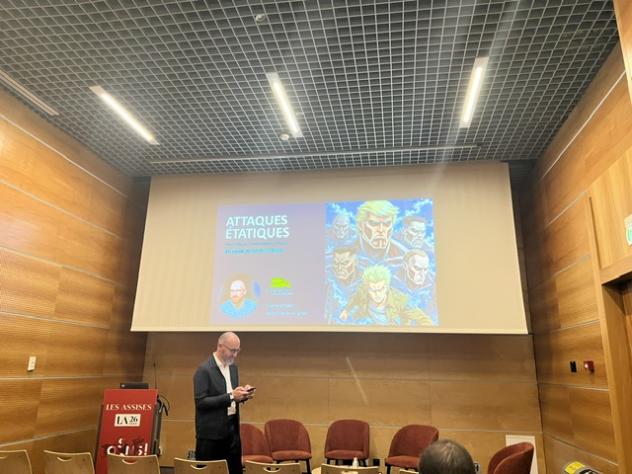
Un constat est posé d’emblée : les cyberattaques sont de moins en moins opportunistes, mais méthodiques et ciblées. Elles sont souvent menées par des groupes organisés, structurés et hiérarchisés. Citons : Fancy Bear, Lazarus ou encore Anonymous Sudan. Les liens avec des États sont connus : Russie, Corée du Nord, parfois la Chine.
Ils agissent pour voler, perturber, influencer ou financer des actions. Et il est « facile » de les contacter pour mener une campagne ou accéder à leurs outils. Ces groupes font du marketing et possèdent un modèle économique efficace.
Un processus de contact peut se faire sur Telegram. On prend un abonnement à leurs services. Le budget exigé varie avec la complexité de l’attaque, le support technique et les outils mis en œuvre.
L’organigramme d’un groupe de hackers peut être le suivant :
- un CEO à la tête
- des équipes techniques et opérationnelles
- une stratégie commerciale définie
- une infrastructure
- les traitements internes au groupe
Comme l'ont rappelé les intervenants, attaquer un ministère est une belle vitrine pour montrer son savoir-faire.
L’infrastructure est installée dans certains pays comme la Chine et peut être régulièrement migrée pour éviter d’être repérée et d'éviter les saisies. Les serveurs servent à héberger les faux sites web.
Le ransomware reste la principale source de financement. Régulièrement, les membres du groupe améliorent leurstechniques et leurs outils. Quand on utilise ces outils, un support technique est même possible…
Pour trouver leurs cibles, les groupes n’hésitent pas à puiser sur les réseaux sociaux. Aujourd’hui, générer un site de phishing avec de fausses pages nécessite quelques secondes ou minutes avec un LLM. Les hackers utilisent naturellement l’IA pour aller plus vite et déployer un faux site plus vrai que nature.
Quand un utilisateur clique sur un lien compromis pour afficher une fausse page d’authentification, les hackers vont pouvoir récupérer les identifiants et même récupérer le token de connexion… Il faut des outils pour gérer et récupérerles secrets, par exemple Evilginx, outil « historique » mais toujours efficace.
L’objectif du phishing est de s’insérer dans le vrai processus d’authentification : faux mail, vraie authentification MFA, fausse page Microsoft 365 (exemple donné), puis une nouvelle authentification quand l’utilisateur la valide alors qu’il ne devrait pas. Là, les outils récupèrent et remontent tous les secrets.
Le hack d’une entreprise suit souvent le même modèle : obtenir un accès légitime pour accéder au réseau interne et récupérer un maximum de données ou pour déployer un ransomware.
Une des illustrations est SharePoint. Souvent, les sites SharePoint auront le même nom dans les entreprises. Pour le hacker, il faut alors chercher les sites SharePoint existants. Un accès refusé est un indice pour le pirate car il devine que le site existe.
Et le hacker peut alors relancer une nouvelle campagne de phishing.
Quand un hacker accède à des sites internes ou à des serveurs, ce qu’il cherche, c’est la persistance de l’accès pour avoir le temps d’explorer les répertoires, les sites et les bases de données. La durée de vie des tokens est un facteur à ne pas négliger, tout comme la durée des sessions ouvertes.