Android

Android : une nouvelle famille de malwares qui travaillent de concert

Soumis par fredericmazue le

L'éditeur de solutions de sécurité Dr Web indique avoir détecté une famille de trois chevaux de Troie qui travaillent ensemble. Pour l'occasion , Dr Web remarque que les malwares Android atteignent un niveau de sophistication toujours plus élevé, qui rejoint celui des malwares sous Windows.

Pour l'occasion, il s'agit de trois chevaux de Troie, Android.Loki.1.origin, Android.Loki.2.origin et Android.Loki.3. Le troisième de la bande fusionne le premier à un processus système (system_server), ce qui lui donne tous les droits. Il peut donc ensuite installer ou supprimer des applications, arrêter des processus, etc. Notamment, il télécharge n'importe quelle application du Google Play en utilisant un lien spécialisé qui pointe vers le compte d'un programme partenaire, permettant aux cybercriminels de gagner de l'argent.

Même si Dr Web n'est pas clair sur ce point, il semble que Android.Loki.3 installe également Android.Loki.2.origin sur le smartphone attaqué. Celui-là collecte des informations sur l'appareil (identifiants IMEI, IMSI, adresse MAC, version de l'OS, résolution d'écran, etc.) et les envoie à un serveur distant qui en retour lui transmet une fichier de configuration. Une fois bien configuré Android.Loki.2.origin peut lui aussi télécharger, à l'aide de Android Loki.3, des applications du Google Play, ou afficher des publicités. Il peut aussi rediriger l'utilisateur vers des sites malicieux, ou lui envoyer des notifications qui l'inciteront à installer des applications.

Bien incrusté dans le système Android.Loki 3 sert de serveur aux deux autres. Notamment, il exécute des scripts Shell à leurs demandes.

Dr Web ne donne pas beaucoup d'indications qui vous permettraient de savoir si votre smartphone est infecté, en dehors du fait que Android.Loki.3 ajoute la librairie liblokih.so au système.

Les composants de ces malwares étant déposés dans les répertoires système Android, l'antivirus Dr Web n'y a pas accès. L'éditeur recommande une réinitialisation d'usine pour se débarrasser de l'infection. 
Une backdoor dans certains smartphones Android à SoC MediaTek

Soumis par fredericmazue le
Image

La société taïwanaise MediaTek, concurrente de Qualcomm, fabrique des SoC qui équipent de nombreux smartphones Android populaires.

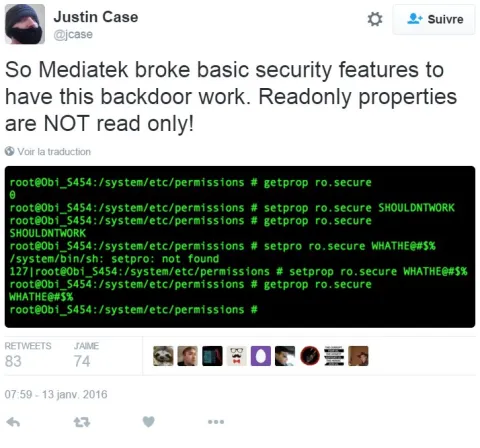
Le chercheur en sécurité américain Justin Case a identifié une vulnérabilité dans certains modèles. Vulnérabilité qui peut être exploitée par une application malicieuse pour obtenir à un accès root.

La vulnérabilité se situe dans le firmware. En fait elle a été placée là sciemment. Au départ, il s'agit d'une fonctionnalité de débogage utilisée pour tester l'interopérabilité des télécommunications, principalement en Chine. Cette fonctionnalité doit normalement être désactivée par les fabricants de smartphones dans les appareils commercialisées. Malheureusement ce n'est pas toujours le cas.

Cette fonctionnalité de débogage fait que les des propriétés normalement en lecture seule (read-only - ro) ne sont finalement pas en lecture seule. Une application modifiant ces propriétés pourra ainsi obtenir un shell root.

MediaTek a confirmé l'existence du problème,  sans préciser quels sont exactement les modèles impactés. Selon le fondeur, ces appareils ne se trouvent que parmi ceux tournant sous Android 4.4 alias KitKat. MediaTek dit avoir pris des mesures pour alerter les fabricants afin qu'ils corrigent le problème.

Source : Gadgets 360

Un Linux se cache-t-il dans Windows 10 Redstone ?

Soumis par fredericmazue le
Image

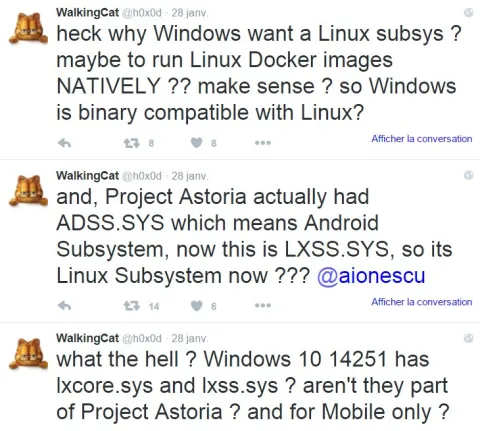
C'est le buzz de la semaine, déclenché par un tweet du 28 janvier de WalkingCat, alias h0x0d, fuiteur bien connu de Windows, dont les informations sont généralement exactes. Tweet repéré par wmpoweruser.com.

WalkingCat a repéré les fichiers lxcore.sys et lxss.sys dans la build 14521 de Windows 10, build qui doit devenir Windows 10 Redstone.

Les fichiers lxcore.sys et lxss.sys sont des fichiers Linux qui étaient utilisés par Microsoft dans le cadre du projet Astoria, projet dont le but était d'émuler les applications Android sur Windows 10 Mobile.

Microsoft semblait avoir abandonné le projet Astoria courant novembre 2015, mais finalement Astoria n'est peut-être pas si abandonné que cela ?.

La présence de ces deux fichiers Linux sur Windows 10 bureau soulève des questions et amène des hypothèses.

Pour certains, Windows 10 Server sera capable de faire tourner des applications Linux. Pour d'autres, la présence de ces fichiers indique le retour du projet Astoria. Non seulement le projet reviendrait au goût du jour, mais il reviendrait avec de plus grandes ambitions : faire des applications Android des applications universelles qui tournent aussi bien sur Windows 10 PC que sur Windows 10 Mobile.

Début décembre Steve Ballmer, l'homme qui a magistralement fait rater le virage du mobile à Microsoft, mais homme toujours influent au conseil d'administration, assurait que Windows 10 Mobile serait un échec si un moyen d'y faire tourner directement les applications Android n'était pas trouvé. Peut-être a-t-il été entendu fort et clair, pour tout l'écosystème Windows 10 ?

GDG DevFestParis 2016

Soumis par fredericmazue le

Le GDG DevFestParis est la plus grande conférence autour des technologies Google à Paris.
Elle aura lieu sur une journée le 5 février, à la Grande Crypte, à 5 minutes de la place de l'Etoile.

La journée sera organisée autour de 4 thèmes: Web, Mobile, Cloud et Discovery et couvrira de nombreuses technologies telles que Firebase, Android, AndroidTV, Polymer, Go, Cardboard, Docker, Chrome, Kubernetes, Cloud, Beacon... 
Des experts sur ces sujets seront présents pour présenter les technologies, expliquer les nouveautés et partager leurs retours d’expérience. Des ateliers seront également organisés pour permettre aux participants de passer à la pratique. Au total 700 personnes sont attendues pour 28 conférences.

Le code MD_PROGRAMMEZ donne 30% de réduction sur le prix des billets

Pour plus d'information sur l'événement: http://devfest.gdgparis.com

Android : bientôt des applications téléchargeables depuis les résultats de recherche Google ?

Soumis par fredericmazue le
Web
Image

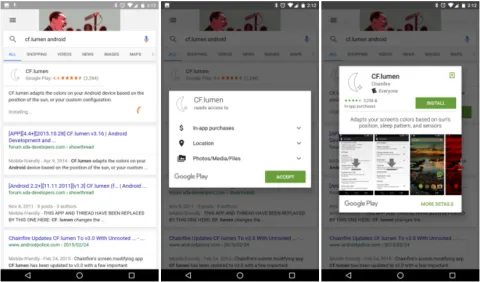
Selon Android Police, Google semble ne plus vouloir se limiter au Play Store pour diffuser les applications Android.

Ainsi Google serait en train d'expérimenter le téléchargement direct d'une application depuis le navigateur Chrome sous Android. L'application à télécharger serait présentée parmi les résultats d'une recherche faite avec le moteur : une petite fenêtre s'ouvrirait, et l'utilisateur n'aurait qu'à donner son consentement pour installer l'application.

Les codes promotionnels sont arrivés sur le Play Store

Soumis par fredericmazue le

Google vient de mettre en place une fonctionnalité qui manquait au Play Store, tandis qu'elle existe sur l'App Store depuis des années.

Désormais les développeurs d'applications Android peuvent générer des codes promotionnels permettant d'offrir gratuitement une application normalement payante, ou une fonctionnalité dans une application.

Pour commencer, Google fixe une limite de 2 000 promotionnels par an, répartis au rythme de 500 par trimestres. Les code générés par le développeur qui ne sont pas utilisés sont perdus. La limite est de 2 000 code générés, pas de codes effectivement utilisés.

Le développeurs a la possibilité de définir une date de validité sur les codes promotionnels générés. La période de validité maximale est de 12 mois.

Plus d'informations

Swift bientôt porté sur Android ?

Soumis par fredericmazue le

Swift, le langage de programmation conçu par Apple pour remplacer à terme Objective-C suscite un grand engouement.

Au début de ce mois de décembre, Apple a placé ce langage dans l'open source, ce qui n'a fait qu'en renforcer l'intérêt.

C'est ainsi que vient d'être lancé un portage de Swift sur Android, repéré par Mac Generation.

Si le projet aboutit - des contributeurs y travaillent déjà - il devrait possible à terme de développer des applications Android en Swift.

Commentaire actu

Android : un nouveau malware caméléon, qui vole les données bancaires

Soumis par fredericmazue le
Image

L'éditeur de solutions de sécurité Sophos informe au sujet d'un nouveau malware Android, après qu'un groupe d'établissements bancaires basés à Singapour a tiré la sonnette d'alarme.

Pour l'instant, seule la région de Singapour serait affectée. En revanche là-bas, il y aurait déjà 2,4 millions de victimes. Le malware est baptisé Andr/InfoStl-AZ ou Andr/InfoStl-BM par les outils de détection Sophos.

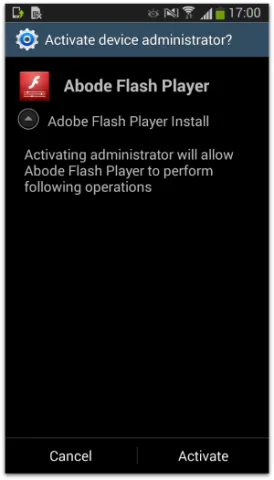
Ce malware, qui existe en plusieurs variantes, a tout du caméléon. Principalement, il se présente sous la forme d'une mise à jour du système proposée par Samsung. Mais il se fait aussi passer pour un lecteur Flash. Dans tous les cas, il demande bien évidemment le maximum de droits, après quoi il sévit.

Une fois en place il ouvre des popups demandant des informations bancaires. Il se fait passer par exemple pour WhatsApp et propose une extension de souscription pour 0,99 dollars par an :

Add or update your billing information to extend your WhatsApp subscriptions (0.99$/year) automatically.

Il se fait passer de façon similaire pour Google Play ou Google Music.

Si ces popups ne trompent pas forcément les utilisateurs, il y a plus sournois. Le malware est capable de lire les SMS entrants et d'en extraire les codes à usage unique envoyés par les banques lors de transaction bancaires, ou les mots de passe à usage unique envoyés par les banques pour une connexion à leurs sites.

Ces données volées sont immédiatement transmises à un serveur pour être exploitées par les cybercriminels qui se cachent derrière ce malware.

Cortana bêta désactive le micro de certains smartphones Android

Soumis par fredericmazue le

Cortana, l'assistant vocal de Windows 10, est arrivé sur Android sous la forme d'une application, qui est encore en bêta pour le moment.

Des utilisateurs rapportent que cette application peut créer des problèmes, notamment en désactivant le micro du smartphone. Le problème se manifesterait principalement sur des Nexus 5.

Tout se passe comme si les fonctions 'Ok Google' et 'Hey Cortana' entraient en conflit. Pour se débarrasser du problème, il suffit de désactiver la fonction 'Hey Cortana' dans l'application. Il n'est pas nécessaire de désinstaller complètement celle-ci.

Google corrige 4 vulnérabilités critiques dans Android

Soumis par fredericmazue le

En ce début décembre, Google vient de publier un important correctif de sécurité pour ses appareils Nexus. Le code est également disponible dans Android Open Source Project (AOSP) donc les constructeurs de smartphones pourront les appliquer à leurs appareils... quand ils le voudront bien. Eternel problème de l'écosystème Android.

Ce sont une petite vingtaine de failles qui sont ainsi patchées, dont 4 classées critiques. Tout d'abord une vulnérabilité dans mediaserver qui permet à un attaquant de corrompre la mémoire et finalement exécuter du code arbitraire à distance dans le processus de mediaserver, au moyen d'un fichier media malicieux, vidéo ou MMS. La description de cette faille n'est pas sans rappeler StageFright qui a défrayé la chronique en août dernier. Toutefois Google n'y fait pas allusion dans son bulletin de sécuritél alors que Stagefright est mentionnée explicitement en ce qui concerne la correction de vulnérabilités hautes.

Une autre vulnérabilité critique corrigée se situait dans Skia. Au moyen d'une page web malicieusement conçue, d'un fichier MMS, d'un email ou d'une vidéo, un attaquant pouvait corrompre la mémoire et finalement exécuter du code à distance dans un processus privilégié.

Vient ensuite un problème d'élévation de privilège dans le noyau qui permettait d'exécuter du code arbitraire dans le contexte root. Cette faille est classée critique, souligne Google car le seul moyen de réparer un smartphone compromis est de re-flasher l'OS.

Est corrigée enfin une vulnérabilité dans le pilote d'affichage, qui permettait d'exécuter du code arbitraire à distance, dans le contexte utilisateur du pilote chargé par mediaserver.

Il ne reste donc plus qu'à attendre que les correctifs arrivent jusqu'aux utilisateurs Android. En attendant, la bonne nouvelle est qu'il n'existe pas d'exploits connus de ces failles qui viennent d'être corrigées.