Android

Android P pourrait intégrer nativement la reconnaissance d'iris

Soumis par fredericmazue le

Android P, que Google présentera très probablement lors de sa grand'messe Google I/O au mois de mai, apportera son lot de nouveautés. Parmi elles pourrait se trouver la reconnaissance d'iris.

Ceci selon les informations de XDA Dev. Jusqu'ici Google laissait l'implémentation d'une éventuelle reconnaissance d'iris aux bons soins des constructeurs. Par exemple Samsung a fait un argument de vente de la reconnaissance d'iris de son Samsung Galaxy S8. Même si cette reconnaissance d'iris n'est pas forcément aussi fiable que l'on pourrait l'espérer :-)

Dans Android P devrait venir une interface HAL (Hardware Abstraction Layer) qui permettra à tous les constructeurs d'intégrer un scanner d'iris de manière standardisée à leur appareils Android.

Un framework devrait permettre aux développeurs d'accéder au scanner d'iris d'Android P, afin de leur permettre d'ajouter cette méthode d'authentification à leurs applications tierces.

Google lance un programme de recommandation des terminaux Android à destination des entreprises : Android Enterprise Recommended

Soumis par fredericmazue le

Avec plus de 2 milliards d'appareils actifs dans le monde, Android offre un grand choix et une grande diversité pour les utilisateurs et les entreprises. Mais avec autant d'options disponibles, les organisations informatiques des entreprises du monde entier demandent souvent: "Quels appareils Android sont adaptés à mon organisation?" écrit Google dans le billet qui présente Android Enterprise Recommended

En langage clair, la prose de Google se traduit grosso modo ainsi : "L'écosystème Android est un chaos inquiétant dans lequel personne ne s'y retrouve, tant en ce qui concerne les capacités des terminaux que les versions d'Android, les mises à niveau du système, les mises à jour de sécurité et le support. Il faut donc aider les entreprises à choisir (comprendre : à ne plus dédaigner) les terminaux Android" :-)

Fournir aux entreprises une liste de terminaux Android répondant à des spécifications rigoureuses est donc le but d'Android Enterprise Recommended.

Les appareils, pour être recommandés à ce jour par Google dans le cadre de ce programme, doivent notamment tourner sous Android 7.0 au minimum. Ils doivent être disponibles déverrouillés directement auprès du fabricant ou du revendeur. Ils doivent supporter les déploiements en masse, y compris zero-touch enrollment qui permet de préconfigurer les appareils lors de l'achat. Les fabricants des appareils doivent répercuter les correctifs de Google dans les 90 jours qui suivent leurs publications, ceci pendant au moins 3 ans. Google donne la liste complète des spécifications ici.

Voici la liste des appareils recommandés dans le cadre Android Enterprise Recommended. On y remarque la présence des Pixels, ce qui n'étonnera personne. On y remarque également, au moins pour le moment, l'absence des appareils construits par Samsung, ce qui est plus surprenant. Bien sûr cette liste est destinée à s'enrichir.

  • BlackBerry KEYone et Motion
  • Google Pixel, Pixel XL, Pixel 2 et Pixel 2 XL
  • Huawei Mate 10, Mate 10 Pro, P10, P10 Plus, P10 Lite et P intelligente
  • LG V30 et G6
  • Motorola X4 et Z2
  • Nokia 8
  • Sony Xperia XZ1, XZ1 Compact, XZ Premium, XA2 et XA2 Ultra

Site officiel : https://www.android.com/enterprise/recommended/

Google lance officiellement Google Pay

Soumis par fredericmazue le

Google vient d'annoncer officiellement le lancement de Google Pay en remplacement d'Android Pay et Google Wallet.

L'application, qui commence à être lancée aujourd'hui, n'est qu'une partie de tout ce que nous avons planifié. Nous travaillons actuellement à l'intégration de Google Pay à tous les produits Google. Ainsi, que vous effectuiez vos achats sur Chrome ou avec votre assistant, vous bénéficierez d'une expérience de paiement cohérente grâce aux cartes enregistrées dans votre compte Google. Nous travaillons également avec des partenaires en ligne et dans les magasin  explique Mountain View.

Vous bénéficiez toujours des avantages et des protections de votre banque, ainsi que d'un niveau de sécurité supplémentaire, puisque Google Pay ne partage pas le numéro de votre carte lorsque vous payez en magasin précise Google.

Les développeurs qui souhaitent intégrer Google Pay à leurs applications trouveront les informations et outils nécessaires sur le site dédié.

Android KTX : le développement avec Kotlin sous Android simplifié

Soumis par fredericmazue le

Android Studio 3.0 supporte le langage Kotlin, un nouveau langage introduit par Google dans l'écosystème Android, avec peut-être l'intention qu'il remplace à terme Java, tout comme Apple a créé Swift pour remplacer Objective C.

Kotlin est un langage conçu et développé par une équipe de JetBrains, l'éditeur de l'environnement de développement renommé Intellij IDEA, sur lequel Android Studio est lui-même construit. Kotlin emprunte à la programmation fonctionnelle. Il a un système de type statique (pour la sûreté) et il supporte l'inférence de types ainsi que les fonctions d'ordre supérieur (pour les expressions lambda et les closures). Kotlin emprunte également à la programmation objet. S'il emprunte à la programmation fonctionnelle, Kotlin est toutefois présenté comme un langage orienté objet. Les emprunts à la programmation fonctionnelle étant là surtout pour apporter des facilités dans le codage, selon les concepteurs de Kotlin qui ne veulent pas que celui-ci soit rangé dans la catégorie des langages de recherche ou universitaires. Au contraire Kotlin se veut pratique et JetBrains l'utilise en interne dans des projets réels. 

Sans doute dans l'intention de stimuler l'adoption de Kotlin par les développeurs, Google propose  Android KTX. Il s'agit d'un ensemble d'extensions conçues pour l'écriture de code Kotlin pour Android plus concise, idiomatique et agréable, souligne Mountain View. Android KTX apporte une surcouche API sympathique à la fois sur le framework Android et la Android Support Library, précise encore Google.

Par exemple, soit l'installation d'un écouteur d'événement dans une vue arborescente en Kotlin:

view.viewTreeObserver.addOnPreDrawListener(
    object : ViewTreeObserver.OnPreDrawListener {
        override fun onPreDraw(): Boolean {
            viewTreeObserver.removeOnPreDrawListener(this)
            actionToBeTriggered()
            return true
        }
    }) 

Avec Android KTX, le code devient :

view.doOnPreDraw {
     actionToBeTriggered()
}

Ce qui est indéniablement plus agréable.

Android GTX est sur GitHub.

[video:https://www.youtube.com/watch?v=kmvS3sZF_y0 autoplay:0]

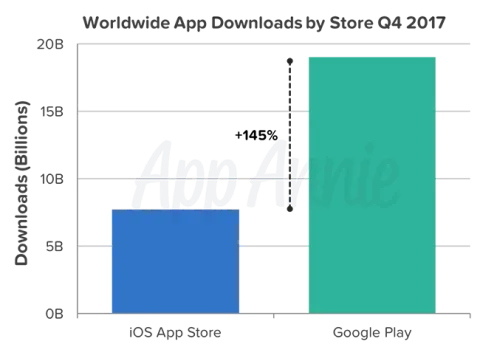
Google Play Store : 19 milliards de téléchargements au quatrième trimestre 2017 !

Soumis par fredericmazue le
Image

Le baromètre App Annie 2017 (www.appannie.com) nous apprend que le quatrième trimestre a été record pour le Google Play Store, avec 19 milliards de téléchargements totalisés.

En comparaison, l'App Store d'Apple n'a réalisé 'que' 8 milliards de téléchargements sur la même période.

Les applications téléchargées sont essentiellement des jeux. Le baromètre montre également que les applications bancaires tendent à se généraliser, sous l'impulsion des banques elles-mêmes.

Ce nombre de téléchargements record est principalement du à l'activité dans les pays dits émergents, Inde, Indonésie, Brésil. Ainsi il y a eu, sur la période, plus de téléchargements en Inde qu'il y en a eu aux Etats-Unis pour le Play Store et l'App Store cumulés.

Loapi, alias Jack of all trades, ce malware capable de détruire votre smartphone Android

Soumis par fredericmazue le

Kasperky Labs publie sur Securelist un très intéressant billet technique qui détaille le fonctionnement du malware Android Loapi.

Ce malware, surnommé Jack of all trades par Kaspersky Labs, n'usurpe pas cette appellation.

Capable de se protéger des anti-virus installés après lui sur l'appareil, Loapi vous fait la totale : affichage de publicités malveillantes, intégration à un botnet pour lancer des attaques en DDoS, envois de SMS, souscriptions à des offres payantes...

Mais Loapi suit aussi la mode aussi du cryptojacking, et en cela, il fait du minage de cryptomonnaie, Monero en l'occurrence. Et il le fait avec une telle intensité que cela provoque une surchauffe des composants et de la batterie du terminal. Si bien que celle dernière peut gonfler et déformer la coque de l'appareil, sans parler des dégâts potentiels sur tous les composants situés près d'elle. Les photos ci-dessous sont celle d'un smartphone de Kaspersky Labs sur lequel Loapi a tourné lors de son analyse par les chercheurs.

Pour l'occasion, les chercheurs de Kaspersky Mabs soulignent que Loapi se propage par campagne de spams et SMS qui redirigent les utilisateurs abusés vers des sites de téléchargements malveillants. Loapi ne se diffuse pas par le Play Store et c'est l'occasion de rappeler qu'il ne faudrait jamais installer d'applications en dehors de ce canal officiel.

Android : les développeurs d'applications doivent se préparer au 64 bits et utiliser des APIs récentes

Soumis par fredericmazue le

Google détaille dans un billet de nouvelles règles à l'intention des développeurs d'applications Android.

La première règle concerne le niveau d'API utilisé. Ainsi à partir de mois d'août 2018, toutes les nouvelles applications devront cibler le niveau d'API 26 ou supérieur ce qui correspond à Android 8.0, alias Android Oreo.

Quant aux mises à jour d'applications, c'est à partir de novembre 2018 qu'elle devront cibler le niveau d'API 26 ou supérieur.

Par cette décision, Google veut lutter contre la fragmentation de l'ecosystème Android. Il reste à espérer que l'effet de cette mesure ne soit pas une augmentation de la frustration des utilisateurs de smartphones Android. On aurait sans doute préféré voir Google faire pression sur les fabricants de terminaux plutôt que sur les développeurs.

La deuxième règle concerne le 64 bits. Celui-ci est supporté depuis Android 5.0, alias Android Lollipop. A partir du mois d'août 2019, Google veut que les développeurs dont les applications contiennent du code natif 32 bits, fournissent en parallèle une version du code en 64 bits soit dans le même fichier APK, soit dans l'un des nombreux fichiers APK publiés explique Google. Les applications sans code natif ne sont pas concernées. Pour le moment Google ne parle pas de l'arrêt du support du 32 bits, mais souhaite aller vers du 64 bits uniquement, comme l'a fait Apple. D'où cette nouvelle règle, afin que toutes les applications soient capables de tourner sur des systèmes exclusivement 64 bits.

Android : la faille Janus permet de modifier le code d'une application sans modifier sa signature

Soumis par fredericmazue le

Cette faille, découverte par la société de sécurité belge GuardSquare, et décrite dans un billet permet à des pirates d'injecter discrètement du code malveillant dans des applications.

La racine du problème est qu'un fichier peut être un fichier APK valide et un fichier DEX valide en même temps, expliquent des découvreurs de la faille, qui pour cette raison l'ont baptisé Janus, du nom du dieu romain à deux faces.

D'une part, un fichier APK est une archive zip, qui peut contenir des octets arbitraires au début, avant ses entrées zip, le schéma de signature JAR ne prenant en compte que les entrées zip. Il ignore les octets supplémentaires lors du calcul ou de la vérification de la signature de l'application. D'autre part, un fichier DEX (pour Dalvik EXecutable) peut contenir des octets arbitraires à la fin, après les sections régulières. Un fichier peut donc être un fichier APK valide et un fichier DEX valide en même temps.

En théorie, la machine virtuelle Dalvik charge le fichier APK, extrait son fichier DEX, puis exécute son code. En pratique, la machine virtuelle peut charger et exécuter à la fois des fichiers APK et des fichiers DEX. Quand elle obtient un fichier APK, elle regarde toujours les octets magiques dans l'en-tête pour décider quel type de fichier il s'agit. S'il trouve un en-tête DEX, il charge le fichier en tant que fichier DEX. Sinon, il charge le fichier en tant que fichier APK contenant une entrée zip avec un fichier DEX. Elle peut donc mal interpréter des fichiers DEX / APK doubles.

Un attaquant peut tirer parti de cette dualité. Il peut ajouter un fichier DEX malveillant à un fichier APK sans affecter sa signature. La machine virtuelle Dalvik accepte alors le fichier APK en tant que mise à jour valide d'une version antérieure légitime de l'application et charge le code à partir du fichier DEX injecté.

GuardSquare a signalé cette faille à Google le 31 juillet 2017. Google a diffusé un correctif à ses partenaires dès novembre. Encore faut-il que le correctif arrive sur les terminaux des utilisateurs. Les Pixel, les Nexus, l’Essential Phone et le Nokia 3 en bénéficient déjà. Pour les autres appareils cela dépend, comme toujours, de la réactivité, pour ne pas dire du bon vouloir des constructeurs.

Commentaire actu

Anonyme (non vérifié)

Mon samsung sorti en septembre 2013 n'a plus de mises à jour de sécurité depuis juillet 2015, merci samsung pour ces centaines de failles béantes sur un smarthpone à 600 euros ! Le prochain sera un iphone, au moins il y a 5 ans de mises à jour de sécurité au minimum.

lun, 11 Déc 2017 - 16:30 Permalien

Google met fin aux publicités sur les écrans de verrouillage Android

Soumis par fredericmazue le

Il est légitime que les auteurs d'applications Android proposées gratuitement sur le Play Store tirent néanmoins quelques revenus de leur travail et pour cela y intègre des annonces publicitaires.

Toutefois, Google veille à ce que ces annonces publicitaires ne forcent pas les clics, ne pénalisent pas les utilisateurs qui souhaitent les ignorer, etc.

Google, très strict à ce niveau, vient de modifier les règles que doivent observer les développeurs.

Désormais, à moins qu'une application Android soit explicitement un écran de verrouillage, et absolument rien d'autre qu'un écran de verrouillage, il est désormais interdit aux développeurs d'introduire des annonces ou des fonctionnalités qui monétisent l'écran verrouillé d'un appareil.

Les applications qui ne respecteraient pas cette nouvelle règle seront retirées du Play Store par Google.

Commentaire actu

77% des smarphones Android peuvent écouter leurs propriétaires à leur insu

Soumis par fredericmazue le

Cette faille a été découverte par les chercheurs en sécurité de MWR Labs qui la décrivent dans ce billet. Ils y expliquent comment une vulnérabilité dans Android Lollipop, Marshmallow et Nougat - ce qui représente environ 77% des smartphones Android - peut permettre à un développeur malveillant d'écouter leurs propriétaires à leurs insu.

Le problème se situe dans le framework MediaProjection qui permet d'enregistrer l'audio et l'activité de l'écran. Ce framework est apparu avec Android Lollipop. Avant cela, les fonctionnalités équivalentes nécessitaient soit un privilège root, soit que l'application souhaitant les utiliser soient signée avec un certificat OEM.

A partir de Lollipop, il suffit de demander les autorisations à l'utilisateur via une fenêtre contextuelle (un pop-up). Jusqu'ici tout irait bien. Mais selon les chercheurs, il est possible de superposer un autre popup 'innocent' que l'utilisateur validera et ce faisant il validera aussi l'autre. Cette vulnérabilité est due au fait que les Android cités plus haut sont incapables de détecter des popups se recouvrant. De plus les chercheurs font remarquer que le manque de permissions  spécifiques pour utiliser cette API rend plus difficile de déterminer à postériori si une application utilise le framework MediaProjection. 

Ce problème potentiel a été corrigé avec Android Oreo, qui ne permet plus la superposition des fenêtres contextuelles.