Firefox

Debugger.html : un débogueur open source proposé par Mozilla
Soumis par fredericmazue le
Image

Mozilla présente un nouvel outil qui semble très prometteur pour les développeurs Web : debugger.html, un nouveau débogueur, qui viendra en remplacement de celui qui existe actuellement dans les Developper Tools de Firefox.

L'outil a été développé par Mozilla en collaboration avec des internautes dit la fondation. Le but est de fournir un débogueur capable de déboguer plusieurs cibles simultanément et fonctionnant en mode autonome.

Mozilla abandonne XUL pour la construction de l'interface utilisateur. Debugger.html est écrit en JavaScript et il se base sur la librairie de composants React proposée par Facebook et sur Redux, un conteneur JavaScript d'application JavaScript à état prévisible.

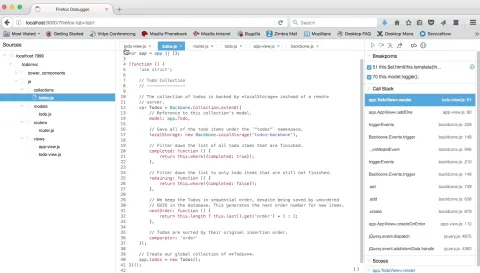
L'interface utilisateur de l'outil présente trois volets. Le premier volet affiche l'arborescence des fichiers source du projet, le second affiche le code source en cours de débogage et le troisième volet présente les données habituelles pour un débogueur : pile d'appel, points d'arrêt, variables, etc.

Debuggeur.html n'est pas limité à Firefox précise Mozilla. Il peut fonctionner avec le Remote Debug Protocol de Chrome et avec Node. le fonctionnement étant expérimental pour le moment dans ces deux cas.

Debuggueur.html est pour l'instant présent seulement dans la dernière Nightly Build de Firefox. Il arrive bientôt dans les versions grand public. L'outil étant open source, son code est sur GitHub.
Firefox multiprocessus : jusqu'à 700% plus rapide

Soumis par fredericmazue le
Image

En ce moment Firefox perd du terrain sur Google Chrome, son plus dangereux concurrent. Pour redresser la barre, la fondation Mozilla travaille dur. Une amélioration qui plait toujours à l'utilisateur est la rapidité. C'est pourquoi Mozilla a commencé à déployer Electrolysis.

Le projet Electrolysis a connu par mal de soubresauts. Il a même été délaissé en 2011. Finalement Mozilla l'a repris, et les résultats sont au rendez-vous.

Electrolysis utilise le multiprocessus pour rendre les pages web. Pour l'instant, Firefox, lorsqu'Elecrolysis est activé, utilise deux processus pour rendre une page web. Un processus pour la fenêtre, un processus pour traiter le contenu.

Au fil des versions de Firefox,  le procédé sera étendu:

  • Firefox 49 : Activation de plugins réécrits pour supporter le multiprocessus. Les plugins auront alors un processus dédié
  • Firefox 50 ou 51 : mise en place d'un sandboxing
  • Firefox 52 ou 53 : plusieurs processus pour rendre un même contenu.

Avec Firefox 48 et ses deux processus par page web, les résultats sont déjà spectaculaires, selon TechCrunch qui rapporte des informations fournies par Mozilla. En moyenne le rendu des pages est 400% plus rapide, et le gain va jusqu'à 700% sur les pages lourdes.

Mozilla a commencé à déployer Electrolysis dans Firefox 48 actuellement sur votre écran. Mais seulement auprès de 1% des utilsateurs, ceux qui n'emploient pas de plugins. Au fil du temps Mozilla va augmenter ce déploiement, jusqu'à arriver à 100%

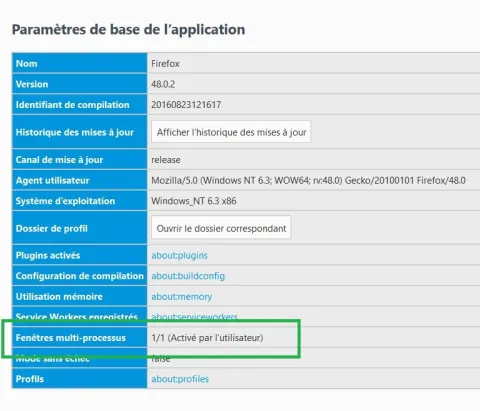
Si vous avez Firefox 48, vous faites peut-être partie des personnes pour lesquelles Electrolysis a été déployé. Mais il sera désactivé par défaut. Pour l'activer, donner about:config dans la barre d'adresse, puis positionnez browser.tabs.remote.autostart à true. Redémarrez Firefox. Ensuite allez dans about:support. Si Electrolysis est fonctionnel pour vous, cela apparaîtra dans la page :

Fenêtres multi-processus   1/1 (Activé par l’utilisateur)

Quelques essais montrent que les pages sont effectivement beaucoup plus rapidement rendues qu'avant, même si cela ne semble pas être 4 fois plus rapide.

Rust arrive dans Firefox

Soumis par fredericmazue le

Rust est le langage maison de la fondation Mozilla. Un langage qui veut concurrencer C/C++ sur le plan de la performance, tout étant un langage sûr, contrairement aux deux loustics cités.

Discours déjà entendu... Rust est indéniablement un langage intéressant. Pour Mozilla, c'est le must, à tel point que tout devrait être réécrit en Rust :-)

Depuis peu, Mozilla publie des previews de Servo, son nouveau moteur de rendu, qui remplacera peut-être un jour Gecko. Servo est écrit en Rust, pour en faire un moteur de rendu hautement parallélisé, ce qui doit apporter la rapidité d'affichage des pages web aux yeux des utilisateurs, tout en garantissant un bon cloisonnement et donc la sécurité.

C'est également la sécurité qui amène Rust dans Firefox 48. Cette mouture à venir comportera ses premiers composants écrits en Rust, nous apprend un billet de Dave Herman de Mozilla.

Ces composants feront partie de la pile média du navigateur. L'intention est de tirer profit de l'un des atouts mis en avant de Rust : la gestion de la mémoire. Une caractéristique qui devrait rendre très difficiles des attaques via des vidéos malicieusement conçues, exploit fréquent avec d'autres players :-)

Qwant et Mozilla partenaires pour un Firefox sans Google

Soumis par fredericmazue le

Qwant est un moteur de recherche français qui ambitionne de concurrencer Google son son terrain de prédilection, la recherche, au moins dans la zone européenne.

Qwant revendique 1,6% des requêtes en France et 0,7% en Allemagne se fixe pour objectif d'atteindre 10% du marché des moteurs de recherche en Europe à l'horizon 2018-2019.

Qwant a besoin de se faire connaître, et pour cela va investir 3 millions d'euros en publicité dans les medias.

Qwant veut aussi appliquer une recette de Google qui a fait ses preuves : être le moteur de recherche par défaut d'un navigateur populaire. Pour cela Qwant a conclu un partenariat avec la fondation Mozilla. Ce partenariat débouche sur une version de Firefox qui présente Qwant comme moteur de recherche par défaut. Cette mouture du navigateur peut être téléchargée ici. Ce Firefox expose aussi un bouton Qwant dans sa barre d'outils, bouton géré par une extension qui peut être téléchargée séparément ici pour ceux qui le souhaitent. Ce bouton permet l'accès rapide aux fonctionnalités essentielles de Qwant : carnets, favoris, activation de la protection contre le pistage, réglages des paramètres de votre compte Qwant.

Qwant met en avant une recherche impartiale, sans pistage des internautes ni exploitation des données personnelles. Des valeurs qui ont séduit la fondation Mozilla.

"C’est un accord simple, basé sur les valeurs plutôt que sur le chéquier. Nous sommes les seuls à avoir bénéficié de ce type de partenariat" explique Eric Léandri, directeur général de Qwant. Qwant reversera à Mozlla un pourcentage sur les achats en ligne effectués par les internautes, à l'issue d'une recherche faite dans son moteur.

Vulnérabilité Tor Browser : le FBI classifie les informations techniques

Soumis par fredericmazue le

Mi mai 2016, le FB1 a démantelé un réseau d'échanges de photos pédophiles, et mis la main sur le serveur du site concerné, dans une affaire qui a pris le nom d'affaire PlayPen.

Pour arriver à ce résultat, et identifier des internautes qui utilisaient le réseau Tor qui normalement garantit l'anonymat, le FBI a exploité une vulnérabilité située dans le Tor Broswer, un navigateur basé sur Firefox et destiner à surfer sur Internet via le réseau Tor.

Naturellement, Mozilla a voulu savoir où se situe cette vulnérabilité pour la combler et demandé les informations correspondantes au FBI. Celui-ci, approuvé par la justice américaine, a refusé de communiquer ces informations.

D'autres plaignants, des internautes identifiés comment ayant visité le site pédophiles ont également demandé ces informations. Le gouvernement a répondu que « le FBI a classé certaines parties de l'outil, les exploits utilisés dans le cadre de cet outil et certains des aspects opérationnels de l'outil, conformément au Guide de classification de l'information de sécurité nationale du FBI »

Personne, ni Mozilla, ni aucune entreprise ou avocats ne pourra donc avoir accès à ces informations, du moins pas ce biais. Toujours selon le document dont le lien est donné plus haut, diffuser ces informations pourrait porter atteinte à l'état.

Faille Firefox : la justice donne raison au FBI

Soumis par fredericmazue le

Lors du démantèlement d'un réseau d'échange de photos pédophiles, le FBI a pu obtenir les adresses IP de milliers d'utilisateurs de ce réseau. Mais comment ? En effet ces personnes utilisaient le réseau Tor, qui normalement garantit l'anonymat des internautes.

La seule explication envisagée pour le moment étant une faille dans le Tor Browser, un navigateur configuré pour naviguer via Tor et basé sur Firefox, la fondation Mozilla a déposé un recours devant la justice américaine, afin que le FBI communique des informations sur cette faille supposée, pour que la fondation puisse la colmater.

Dans un premier temps, le juge Robert Bryan de la cour de Tacoma à Washington a ordonné au gouvernement de communiquer les détails de cette faille. Mais le Ministère de la justice américaine lui a demandé de reconsidérer sa décision au nom de la sécurité nationale, ce qu'il a fait, en précisant que Mozilla doit désormais formuler sa demande directement auprès du gouvernement des Etats-Unis. Autant dire que ce n'est pas gagné...

Le FBI exploiterait-il une faille de Firefox inconnue de Mozilla ?

Soumis par fredericmazue le

En février 2016, le FBI a démantelé un réseau d'échange de photos pédophiles et a pris le contrôle du serveur du site de ce réseau.

Mais au lieu de fermer purement et simplement le site, le FBI s'en est servi pour obtenir les adresses IP de plusieurs milliers d'utilisateurs.

Or les membres de ce réseau ainsi identifiés, utilisaient le réseau Tor, qui normalement garantit l'anonymat, et le navigateur Tor Browser basé sur Firefox. Ce faisant, il ne devait pas être possible pour le FBI d'obtenir les IP des visiteurs de ce site. D'où la question : comment le FBI a-t-il fait ?

La réponse pourrait être que le FBI a exploité une vulnérabilité dans le navigateur Firefox, vulnérabilité dont Mozilla ne connaît pas l'existence. Denelle Dixon-Thayer, juriste de Mozlla, écrit dans un billet « Certains ont spéculé, y compris des membres de l’équipe de la défense, que la vulnérabilité pourrait exister dans la partie du code du navigateur Firefox sur laquelle repose le navigateur Tor. À ce stade, personne (pas même nous) en dehors du gouvernement ne sait quelle vulnérabilité a été exploitée et si elle réside dans notre code. Le juge de cette affaire a ordonné au gouvernement de divulguer la vulnérabilité à l’équipe de la défense, mais pas à l’une des entités qui pourraient effectivement corriger la vulnérabilité »,

La fondation Mozilla considère que la sécurité de son navigateur et le respect de la vie privée de ceux qui l'utilisent sont primordiaux. La fondation s'est donc invitée dans cette affaire de justice, en déposant un recours afin que la justice ordonne au FBI de lui communiquer des informations sur la vulnérabilité qui a été exploitée dans Firefox, afin que celle-ci puisse être corrigée. 

CrossFire : une vulnérabilité dans les extensions Firefox

Soumis par fredericmazue le
Image
Image

Les extensions au navigateurs Web sont un élément important de leur succès auprès des utilisateurs. En témoigne Firefox et Chrome. En témoigne aussi l'application dont fait preuve Microsoft pour rattraper son retard dans ce domaine.

Mais qui dit extensions dit code ajouté par un tiers, pas forcément de confiance. Un code mal écrit peut provoquer des soucis, sans parler d'un code fondamentalement malveillant.

Pour pallier à ce problème potentiel, les éditeurs de navigateurs prennent des dispositions. Dans la conception de l'architecture du mécanisme d'extensions tout d'abord. Ensuite les extensions proposées sont analysées à la recherche de code malveillant avant d'être validées et placées dans un dépôt depuis lequel tout un chacun peut les télécharger et les installer sur son navigateur.

Mais si le code malveillant des extensions était suffisamment malin pour être indétectable ? Cela est possible sous Firefox. Des chercheurs en sécurité ont découvert une vulnérabilité structurelle, qu'ils décrivent en détail dans ce document.

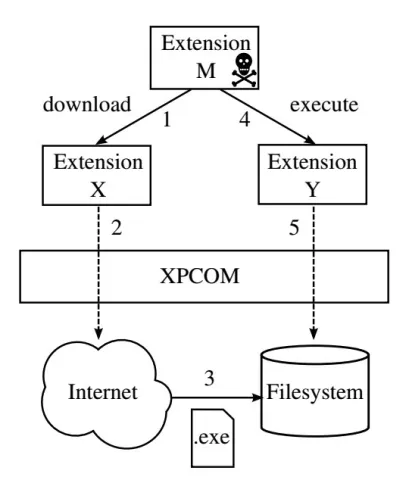
Cette vulnérabilité a été baptisée CrossFire. Un nom qui évoque la manière de l'exploiter. Le code malveillant n'opère pas directement, mais invoque des fonctionnalités présentes dans d'autres extensions installées sur le navigateur. CrossFire est également baptisée extension-reuse vulnarability, ou vulnérabilité par réutilisation d'extensions. Dans ce cas, un code malveillant analyse l'espace de noms global JavaScript. Ayant ainsi fait son marché, le code malveillant va attaquer en utilisant plusieurs fonctionnalités empruntées à plusieurs extensions. Le schéma ci-dessous montre comment un code malveillant peut voler des données sur un ordinateur, en s'appuyant sur deux extensions tierces.

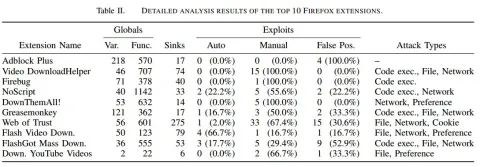
Les chercheurs ont mis au point un analyseur de l'espace JavaScript ainsi qu'un générateur d'exploits à partir du résultat des analyses. Ils ont testé les 10 extensions Firefox les plus installées. Hormis AdBlock Plus, toutes sont vulnérables dans le sens où elle présentent des fuites de capacités. Le test appliqué aux 2 000 extensions les plus populaires a permis de découvrir 351 vulnérabilités.

Firefox retrouve droit de cité dans Debian Linux

Soumis par fredericmazue le

Depuis 10 ans, les utilisateurs de Debian se voyaient proposer un navigateur du nom de Iceweasel. Il s'agissait d'un fork du projet Firefox, lancé suite à un conflit entre les responsables de Debian et la fondation Mozilla.

Firefox est certes un logiciel open source, mais la politique de marque de Mozilla autour du nom Firefox et de son logo, ne convenait pas à Debian.

Un accord a finalement été trouvé. La version instable de Debian va voir Firefox 38 remplacer IceWeasel. Firefox 38 est choisi car il s'agit d'une version, ESR, Extended Support Release, ce qui convient à la philosophie de Debian.  Quant à la version stable, le remplacement sera fait dans 3 mois.

Le projet Iceweasel est désormais fermé.

De même Icedove devrait disparaître et Thunderbird revenir. D'autant plus facilement que la fondation a délégué Thunderbird à la communauté open source. 

Commentaire actu

Pwn2Own 2016 porte un rude coup à Firefox

Soumis par fredericmazue le

Et surtout, pas le genre de coup auquel on pouvait s'attendre. Pwn2Own est un concours de hacking qui se déroule traditionnellement en marge de la conférence de sécurité CanSecWest de Vancouver. L'édition 2016 se déroulera le mois prochain.

Ce concours récompense par des primes substantielles les chercheurs en sécurité qui démontrent l'existence de failles dans les logiciels largement utilisés. Plus l'exploit d'une faille est techniquement avancé, plus l'effet est fort (exécution de code arbitraire, évasion de sandbox, etc.) plus la prime est élevée. Normalement ce concours porte de rudes coups techniques aux logiciels, mais ce sont au final des coups qui leur sont bénéfiques et qui renforcent leur sécurité.

Cette année VMWare Workstation entre dans le concours. Une évasion d'une machine virtuelle VMWare sera récompensée 75 000 dollars. Les cibles habituelles sont toujours là : Windows et Mac OS X en ce qui concerne les systèmes d'exploitation. Safari, Chrome et Edge en ce qui concerne les navigateurs, et bien sûr Flash lorsqu'il tourne dans Edge.

Et Firefox ?? Et bien il n'est pas là. Le concours ne récompensera pas d'exploit faits à travers ce navigateur cette année. Pourquoi ? Brian Gorenc, responsable en sécurité chez HP Enterprise (HPE  est un des sponsors du Pwn2Own), a donné à eWeek une explication sous la forme d'une sentence sans appel : Nous nous concentrons sur les navigateurs qui ont faits de sérieux progrès dans la sécurité au cours de l'année dernière. Autrement dit : Firefox n'est pas assez solide pour Pwn2Own...

Un malheur n'arrivant jamais seul, la semaine dernière une discussion dans un forum Mozilla dénoncait le manque de réactivité et d'efficacité des responsables en sécurité de Firefox. Un informaticien qui avait soumis à Mozilla un bug de sécurité de Firefox reproche à la fondation de ne pas avoir pris en compte son rapport 80 jours après.

Mauvais coup pour la réputation du navigateur... Espérons que la fondation Mozilla réagira promptement.