hacking

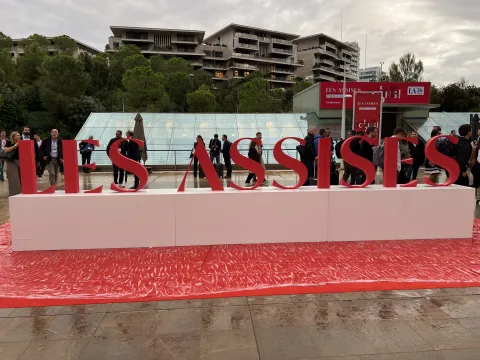
Les Assises 2026 : l'IA est partout
Soumis par francoistonic le
Image

Les Assises de la cybersécurité se tiennent cette semaine à Monaco. Cette édition est sans surprise tournée vers l'IA. Les agents y tiennent une des tendances de fond. Depuis 2 ans, les éditeurs d'outils de sécurité injectent de l'IA. Ce n'est plus une option mais plutôt comment elle s'intègre et ce qu'elle permet de faire. 

Durant une conférence du jeudi matin, Radware a expliqué comment et pourquoi l'agentique est à la fois un allié mais aussi un cybercriminel potentiel car l'agent peut être vu comme une entité légitime et pouvant accéder aux données même les plus confidentielles. 

Un constat s'impose : les agents et modèles découvrent des centaines de vulnérabilités dans un temps limité mais la question se pose : comment les fixer ? Si le nombre de CVE explose, il faut derrière pouvoir les fixer dès qu'elles sont publiques. L'éditeur Fortinet met en avant que "les entreprises doivent repenser leurs capacités de détection et de réponse afin d'opérer elles aussi « à la vitesse machine »

Cisco, avec son Relentless Defense Report,évoque la pression de sécurité sur les entreprises. Quelques chiffres clés de l'étude :

  • seules 48 % des organisations françaises indiquent que leurs équipes sécurité, réseaux et informatique fonctionnent de manière coordonnée ;
  • 36 % des professionnels consacrent davantage de temps à collecter et recouper les données qu’à traiter directement les menaces ;
  • moins de la moitié des organisations ont déployé à grande échelle des outils de sécurité fondés sur l’IA ;
  • seules 47 % se disent capables de détecter un agent d’IA compromis et d’y répondre ;
  • les organisations les plus performantes sont près de deux fois plus susceptibles de constater une baisse des incidents lorsqu’elles augmentent leurs investissements de sécurité (71 % contre 44 %).
Un faux client tente de compromettre le poste d'un développeur avec un hook Git

Soumis par francoistonic le

Actualité de la rédaction de Programmez!

Frank Wiles, fondateur de REVSYS et membre du Django Steering Council, a publié un résumé sur une tentative d'attaque ciblée contre son poste. Tout commence par une demande de projet ordinaire, une application web dans l'éducation, suivie d'un dossier Dropbox contenant des fichiers Markdown de spécifications et un accord de confidentialité à signer avant le rendez-vous.

La spécification est vague mais suffisante pour débuter un prototypage, et le dossier contient déjà un répertoire .git, qu'il ne remarque pas immédiatement. Quand il demande le NDA, le faux client lui répond qu'il se trouve dans la branche NDA et qu'il suffit de l’afficher. Dans .git/hooks, à côté des exemples habituels, un seul hook réel : post-checkout, un hook rarement utilisé selon le développeur. Le hook était conçu pour télécharger un binaire propre au système depuis une application Vercel servant de commande et contrôle, le rendre exécutable, l'exécuter puis s'effacer. Frank Wiles pense que les attaquants cherchaient à récupérer ses accès GitHub et ceux de ses clients.

Les attaquants avaient usurpé l'identité d'un vrai dirigeant. Frank Wiles a signalé les comptes compromis à Dropbox et à Vercel.

La leçon vaut pour tout développeur qui reçoit un dépôt d'un inconnu : inspecter .git/hooks avant le moindre checkout, et surveiller ses identifiants.

Annonce : https://frankwiles.com/posts/i-got-targeted/

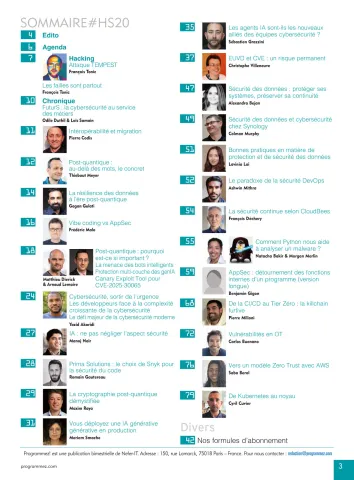
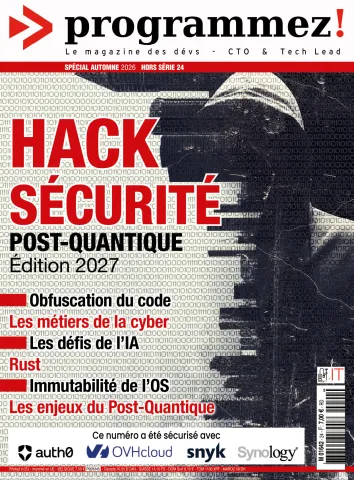
Programmez! : notre numéro sécurité est disponible

Soumis par francoistonic le
Image
Image

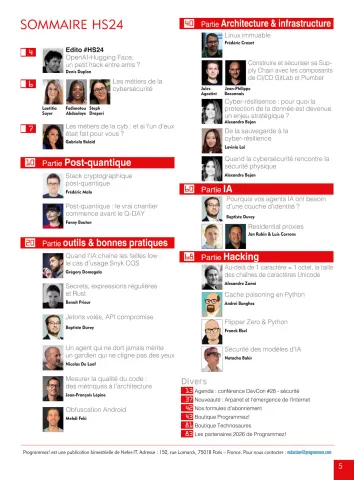
Le magazine Programmez! sort son numéro sécurité / post-quantique / hacking. Ce numéro propose 5 grandes sections :

- post-quantique

- outils et bonnes pratiques

- architecture et infrastructure

- IA

- hacking

Le post-quantique est des sujets chauds du moment Avec l'accélération de l'ANSSI, la PQC est intégrée progressivement aux outils et les développeurs commencent à regarder son impact sur le code. Fanny et Frédéric abordent le sujet. 

Grégory aborde un sujet peu connu mais sensible : comment aujourd'hui, des hackers chaînent des attaques en s'appuyant sur des vulnérabilités "basses" pour mieux pénéter les systèmes ? Nicolas nous explique comment Docker sécurise les conteneurs et les workloads. Mehdi nous parlera d'obfuscation sous Android et les pièges qu'il faut éviter.

Alexandra et Lavinia abordent la résilience et la sécurité côté stockage. Baptiste nous parle de la couche d'identité pour les agents. Franck évoque l'incroyable puissance du Flipper Zero, avec une bonne dose de Python. Natacha nous parlera de la sécurité des modèles IA.

Laetitia, Fadimatou, Septh et Gabriela reviennent pour Programmez! sur les nombreux métiers dans la cybersécurité. Denis nous parle des hacks d'OpenAI de cet été.

Ce numéro est disponible en kiosque et sur notre site :

- édition papier : https://www.programmez.com/magazine-papier/programmez-hors-serie-24

- édition PDF : https://www.programmez.com/magazine/programmez-hors-serie-24-pdf

Sommaire complet :

Barbhack 2026 : 29 août à Toulon

Soumis par francoistonic le
Image

Pour finir l'été, la conférence hacking Barbhack revient le 29 août à Toulon. L'idée : prendre du temps pour apprendre, partager, résoudre quelques challenges, et se détendre avec les participants et les conférenciers. Pourquoi ne pas en profiter pendant l'été dans le sud de la France ?

La journée alternera entre conférence et ateliers. 

Inscription et agenda : https://www.barbhack.fr/2026/fr/

15 000 caméras hackées en 35 jours

Soumis par francoistonic le
Image

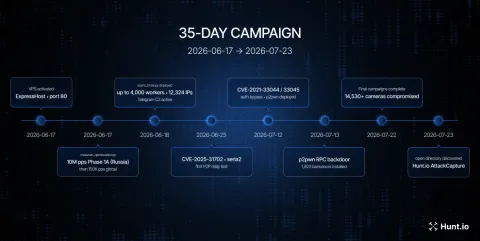
Hunt.io a mis en évidence une vaste campagne de compromission de caméras de surveillance IP, de la marque Dahua. En tout presque 15 000 caméras déployées en Russie et en Ukraine, ont été compromises sur une campagne de 35 jours. Plusieurs techniques ont été utilisées :

- force brute pour forcer le login via le port 37777

- exploitation des vulnérabilités connues

- serveur HTTP mal protégée

Hunt.io a récupéré plus 407 Mo de données compromises à travers 234 répertoires, incluant les codes sources, des logs, des images, l'historique du shell, etc. 

En résumé :

- 14 530 devices compromis

- 1 923 caméras avec des portes dérobées persistences avec code malveillant pour bypasser le login et les protections

- 283 caméras détectées par des numéros de série disponible sur le cloud du constructeur

- un code hors ligne permettait de récupérer les données de la caméra

- deux CVE exploitées pour détecter les identifiants ou les passer : attaque p2pwn (classique) et élévation des droits

Les attaquants ont donc utilisé différentes méthodes pour compromettre les caméras. L'attaque par force brute a été la plus efficace avec 12 324 IP uniques remontées. 

Tous les détails : https://hunt.io/blog/operation-cameraswarm-dahua-cameras-compromised#The_scannerdahua_Toolkit

7 000 aspirateurs DJI hackés par... hasard !

Soumis par francoistonic le

Il y a des histoires qui semblent tellement improbables qu'elles sont parfois difficile à croire. C'est l'aventure de Sammy Azdoufal. Il cherchait à contrôler son aspirateur Romo de DJI avec la manette de sa PlayStation 5... Avec une analyse des protocoles et une aide de Claude pour pousser les choses, d'une manière inattendue, l'application de contrôle à distance qu'il développe se met à se connecter aux serveurs de DJI qui fabrique des aspirateurs connectés... Résultat : plus de 7 000 aspirateurs sont concernés et répondent... 

Ce hack inattendu permet d'accéder à tout : les capteurs, entendre l'ambiance sonore, activer la caméra, générer les plans 2D, localiser les IP. En activant les aspirants, il pouvait recevoir les numéros de série, la pièce ne cours de nettoyage, des récupérés les messages MQTT, etc. 

Avec Claude, Sammy Azdoufal analyse les protocoles du constructeur. Et il précise à The Verge, qu'il n'avait piraté aucun serveur de DJI. Très vite, il prévient DJI des failles et des accès non autorisés. En quelques heures, DJI limite les accès et interdit toutes les connexions non autorisées. 

Ce hack, aussi involontaire soit-il, montre que les objets connectés sont toujours aussi peu sécurisés. Il "suffit" d'analyser les flux et les protocoles de communication pour créer une application. L'IA a sans doute permis d'aller plus vite dans l'analyse. Les connexions du hardware avec une application et des services cloud multiplient les couches et les problèmes potentiels. The Verge précise que les données des MQTT de DJI étaient en claires, ce qui n'aurait jamais dû être le cas ! Une configuration de configuration ou une mauvaise authentification sur les serveurs ?

Si DJI dit avoir bloqué les accès, est-ce que des mesures de sécurité profondes ont été appliquées ? The Verge précise que ce n'est qu'après plusieurs demandes que DJI avait reconnu qu'il y avait des problèmes de validations des autorisations sur les serveurs et que la faille avait été corrigée que dans un second temps...

"La vulnérabilité concernait un problème de validation des autorisations côté serveur, affectant la communication MQTT entre l'appareil et le serveur. Bien que ce problème ait créé un risque théorique d'accès non autorisé à la vidéo en direct de l'appareil ROMO, notre enquête confirme que les occurrences réelles étaient extrêmement rares. Presque toutes les activités identifiées étaient liées à des chercheurs en sécurité indépendants testant leurs propres appareils à des fins de rapport, à quelques rares exceptions près." explique DJI.

The Verge précise que DJI affirmait le 17 février corriger toutes les failles dans les semaines à venir...

Source : https://www.theverge.com/tech/879088/dji-romo-hack-vulnerability-remote-control-camera-access-mqtt

Une fausse enceinte connectée aidait à voler des voitures

Soumis par francoistonic le
Image

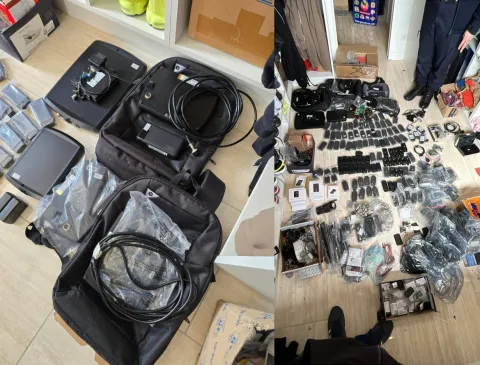
Une nouvelle preuve des faiblesses de sécurité des objets connectés. Un réseau de voleurs a été démantelé. Il ciblait les voitures haut de gamme. Jusque-là, rien de nouveau. Là où l'affaire devient intéressant : les voleurs utilisaient des enceintes connectées pour déverrouiller les voitures. L'enceinte connectée en Bluetooth était hackée et modifiée pour pouvoir hacker les signaux des clés d'une voiture et permettre une ouverture facile et son démarrage. Le tout sans effraction visible.

L'électronique de l'enceinte était remplacée par un microcontrôleur dédié avec un logiciel adapté et une carte pour gérer le protocole CAN (en émission-reception) utilisé dans le monde automobile. Et il était même possible de connecter l'enceinte modifiée directement à l'électronique de la voiture. Comme tous les éléments d'une voiture sont connectés entre eux, ils sont visibles via le diagnostic interne de la voiture utilisant le protocole CAN. Et une fois que le hacker accède au port de diagnostic de la voiture et à CAN, c'est open bar.

Cette attaque est complexe car il faut préparer le logiciel d'attaque pour la voiture ciblée et savoir utiliser ce genre de matériel électronique et il faut se déplacer avec un ordinateur, l'enceinte, les câbles nécessaires. 

"L'Unité nationale cyber de l'UNPJ a permis le démantèlement de réseaux criminels qui vendaient des enceintes connectées, destinées à faciliter le vol de véhicules. Le général Hervé Pétry explique un mécanisme relativement simple permettant de prendre possession des voitures." explique le site de l'UNPJ. Nous avons des individus qui concevaient et vendaient ce type de dispositif sur les cinq continents », souligne le général, assurant que ce « phénomène prend de plus en plus d'ampleur ». « Il dépasse maintenant les systèmes de vol mécanique de véhicules », explique-t-il. 

Crédit photo : Unité nationale cyber / UNPJ

Nest est mort, vive Nest

Soumis par francoistonic le
Web

Google a décidé d'arrêter le support des thermostrats Nest des premières générations. Ils n'étaient plus référencés dans l'application. Un développeur indépendant a décidé de relever le défi et de restaurer ces objets connectés en développant son propre firmware. Bien entendu, ce projet n'est pas officielle... Le projet s'appelle NoLongerEvil-Thermostat... 

Cody, le développeur, utilise l'interface OMAP pour flasher le firmware et l'image du kernel. Il faut être en mode DFU pour installer le nouveau logiciel. Ce firmware casse tout lien avec les serveurs officiels. Le firmware va se connecter à la plateforme NoLongerEvil pour pouvoir contrôler l'IoT. Il faut ensuite créer un compte et accéder aux fonctionnalités proposées. 

Attention : flasher un nouveau firmware non officiel est toujours risqué. Le Nest peut ne plus booter, ou pire, être totalement briqué. Dans ce dernier cas, il n'y a plus rien à faire. Cody prévient que le projet est encore expérimental.

Projet : https://github.com/codykociemba/NoLongerEvil-Thermostat

Site : https://nolongerevil.com/

Programmez ! : hors série sécurité - post-quantique et hacking

Soumis par francoistonic le
Image
Image

Nous avons le plaisir de vous annoncer la sortie de notre hors série sécurité & post-quantique édition 2025/2026 !

Dans ce numéro, nous abordons plusieurs thèmes :

- le post-quantique

- analyse d'un Ransomware avec Python

- sécurité des données

- Zero Trust & AWS

- maîtriser la surface d"attaque sur Kubernetes et le noyau Linux

- AppSec & Vibe Coding

- La CI/CD et la sécurité

Tous les détails et pour commander le numéro : https://www.programmez.com/magazine-papier/programmez-hors-serie-20

Merci aux partenaires du numéro AWS, cloudbees, Snyk et Synology et à l'ensemble des contributrices et contributeurs.

Les attaques sur les LLM et l'IA en forte progression selon JFrog

Soumis par francoistonic le

JFrog a publié rson rapport Software Supply Chain State of the Union 2025. Il dresse un panorama de la sécurité sur les plateformes de supply chain logiciels. Cette dernière étude confirme les problèmes de sécurité autour de l'IA et des modèles LLM qui ne cessent de progresser. 

"De nombreuses organisations adoptent avec enthousiasme les modèles ML publics pour stimuler l'innovation rapide, démontrant un engagement fort à exploiter l'IA pour la croissance. Cependant, plus d'un tiers d'entre elles comptent encore sur des efforts manuels pour gérer l'accès aux modèles sécurisés et approuvés, ce qui peut conduire à des négligences potentielles," a déclaré Yoav Landman, CTO et co-fondateur de JFrog. "L'adoption de l'IA va croître encore plus rapidement. Par conséquent, pour que les organisations prospèrent à l'ère de l'IA, elles doivent automatiser leurs chaînes d'outils et leurs processus de gouvernance avec des solutions prêtes pour l'IA, garantissant qu'elles restent à la fois sécurisées et agiles tout en maximisant leur potentiel d'innovation."

Principaux éléments du rapport :

  • une combinaison de vulnérabilités de sécurité menace la chaîne d'approvisionnement logicielle : on peut citer les multiples CVE, les packages malveillants (qui se multiplient partout), les expositions de secrets, et les mauvaises configurations/erreurs humaines. Par exemple, l’équipe de recherche en sécurité de JFrog a détecté 25 229 secrets/tokens exposés dans des registres publics (augmentation de 64 % par rapport à l'année précédente). La complexité croissante des menaces de sécurité logicielle rend plus difficile le maintien d’une sécurité cohérente dans la chaîne d'approvisionnement logicielle.
  • La prolifération et les attaques des modèles AI/ML augmentent : En 2024, plus de 1 million de nouveaux modèles ML ont été ajoutés sur Hugging Face, accompagnés d'une augmentation de 6,5x des modèles malveillants, ce qui indique que les modèles AI et ML deviennent de plus en plus une cible privilégiée pour les acteurs malveillants.
  • La gouvernance manuelle des modèles ML augmente les risques : la majorité des entreprises (94 %) utilisent des listes certifiées pour gouverner l'utilisation des artefacts ML, mais plus d'un tiers (37 %) de ces entreprises s'appuient sur des efforts manuels pour créer et maintenir leurs listes de modèles ML approuvés. Cette dépendance excessive à la validation manuelle crée de l'incertitude sur l'exactitude et la cohérence de la sécurité des modèles ML.
  • Le manque de scans de sécurité est un véritable angle mort : la situation est à la fois alarmante et incomphérensible ! Seulement 43 % des professions de l'IT disent que leur entreprises réalisent des scans de sécurité à la fois sur le code et les binaires. Il y a un mieux par rapport à 2024 mais ce n'est pas glorieux pour les entreprises

  • Les vulnérabilités critiques continuent d'augmenter : En 2024, les chercheurs en sécurité ont divulgué plus de 33 000 nouveaux CVE, soit une augmentation de 27 % par rapport à 2023, dépassant le taux de croissance de 24,5 % des nouveaux packages logiciels. Cette tendance soulève des inquiétudes car le nombre croissant de CVE augmente la complexité et la pression sur les développeurs et les équipes de sécurité, pouvant freiner l'innovation. Par ailleurs, l’équipe de sécurité de JFrog a constaté que seulement 12 % des CVE de haut niveau notées "critiques" (CVSS 9.0-10.0) par les organisations gouvernementales justifient le niveau de sévérité critique qui leur a été attribué, car elles sont susceptibles d'être exploitées par des attaquants₁. Ce modèle est préoccupant en raison d'une méthodologie de notation centralisée et inchangée au fil du temps, ce qui augmente le risque de faux positifs dans les évaluations et contribue à la "fatigue de vulnérabilité" chez les développeurs.

    Le manque de visibilité sur l'origine des codes utilisés est toujours d'actualité (le vibe coding va contribuer à faire exploser ce problème) et constitue une réelle menace pour l'intégrité des apps. Tout comme, il est totalement anormal de télécharger des extensions et des templates pour son IDE sans un minimum de vérification. 

    Les hacks et vulnérabilités concernent les OS, les langages, les frameworks, les codes !