iOS

WWDC 2016 : un nouveau système de fichiers en 2017 !

Soumis par francoistonic le

Apple organise cette semaine sa grand’messe développeur : la WWDC. Comme prévu, aucune annonce matérielle mais du logiciel, du logiciel, du logiciel. Le développeur va avoir de quoi s’occuper durant les prochains mois. La Pomme a dévoilé les nouveaux versions de tous les systèmes : iOS, watchOS, tvOS et macOS. Et oui, cette fois-ci, Apple harmonise les noms de tous ces systèmes. Fini donc OS X, bonjour macOS. MacOS X / OS X existait depuis 15 ans !

La nouveauté la plus intéressante n’a été pas présentée sur scène : Apple File System (APFS). Longtemps espéré, le système de fichiers d’Apple va changer. Jusqu’à présent, nous utilisions HFS+, évolution de HFS, système de fichiers historique du Mac depuis 30 ans ! Il est présent en préversion dans la version développeur du prochain macOS, le 10.12 alias Sierra. Cependant, APFS ne sera pas finalisé et en production avant 2017, si tout va bien. Apple veut prendre son temps car il s’agit changer important qui devra être réalisé sur Mac, iPhone, iPad, Apple Watch…

Apple File System sera donc utilisé par défaut ( ?) sur iOS, macOS, tvOS, watchOS. Il est bien entendu optimisé pour les disques SSD. Il supportera de nouveaux mécanismes de cryptage, partage d’espace, snapshot, dimensionnement dynamique des partitions… Par exemple, le Space sharing permettra de partager le même espace de stockage libre d’un volume entre plusieurs APFS. Dans la présentation d’Apple, la fonction est présentée ainsi : un conteneur APFS d’une capacité de 100 Go contient un volume A de 10 Go et un volume B de 20 Go, l’espace libre sera donc partage entre les deux volumes, soit 70 Go. La fonction snapshot que l’on connaît notamment dans la virtualisation fera son apparition et évitera des pertes de données.

En APFS, on parlera de conteneur. Le conteneur est l’unité de base du stockage APFS. Chaque conteneur peut contenir plusieurs volumes. Apple prévient que APFS n’implémente pas directement de système RAID mais qu’il sera possible de l’utiliser avec des mécanismes RAIDS et des baies RAID. Il sera un vrai système 64 bits. APFS autorisera les allocations de blocs extensibles. En HFS+, les blocs sont définis et fixes. Sur la partie cryptage, il était déjà possible crypter ces volumes. APFS va un peu plus loin en utilisant les mécanismes OS X et iOS avec la possibilité de choisir un modèle de cryptage pour chaque volume, pratique. Espérons qu’en cas de corruption ou de crash sévère la gestion de cette sécurité soit propre et performante.

Apple annonce aussi que tous les outils de maintenances disques devront s’adapter à APFS, les systèmes antérieurs à macOS, donc 10.11 et avant, ne pourra pas reconnaître les disques APFS (cela peut encore changer). Les volumes APFS pourront être partagés via SMB.

Les autres point à retenir :
- APFS sera open source quand il sera disponible
- Un volume APFS ne peut servir de volume de démarrage (pour le moment ?)
- Il est uniquement sensible à case pour le moment
- Pas de support de Time Machine actuellement
- Impossible de crypter un volume APFS avec FileVault (la fonction de cryptage des volumes actuellement utilisée)
- Pas de support APFS sur les disques Fusion Drive (disque hybride)

Le changement de système de fichiers est un serpent de mer dans le monde Apple depuis presque 10 ans. Beaucoup de rumeurs circulaient sur l’adoption de ZDS. Un support ZFS était même activable sur certaines versions d’OS X mais le système fut finalement abandonné par Apple.

François Tonic
TensorFlow accessible depuis iOS

Soumis par fredericmazue le

TensorFlow est la deuxième génération d'outils de machine learning développés par Google. Tout calcul qui peut être exprimé par un graphe de flux peut être traité par TensorFlow, précise Mountain View. En outre TensorFlow est doué de facultés de deep learning. TensorFlow est derrière beaucoup de services Google. Par exemple, c'est TensorFlow qui analyse et classe les photos sur Google Photos. C'est encore TensorFlow qui est derrière AlphaGo et les récents succès de celui-ci.

L'outil est un outil de recherche, également utilisable pour des produits réels. Ce à quoi tout un chacun peut s'essayer puisque Google a placé TensorFlow en open source en novembre 2015. TensorFlow consiste en des librairies et leurs outils associés, des didacticiels et des exemples, le tout sous licence Apache 2.0. Une interface en Python permet de communiquer avec TensorFlow, pour lui soumettre vos graphes de flux.

Mountain View vient de publier la version 0.9 RC de TensorFlow, une mouture qui apporte son lots d'amélioration, et qui séduira particulièrement les utilisateurs des machines Apple.

En effet TensorFlow 0.9 supporte les traitements avec les GPUs sur Mac OS et désormais iOS est supporté. Concrètement, les développeurs peuvent donc enrichir leurs applications avec l'intelligence artificielle de Google.  

Comment détruire un iPhone à distance

Soumis par fredericmazue le

Chaud devant. Ou comment transformer un iPhone ou un iPad en pomme grillée au four.

En février dernier, un chercheur en sécurité du nom de Zach Straley a découvert un bug étonnant dans iOS, qu'Apple a fort heureusement corrigé dans iOS 9.3.1 (Si vous n'avez pas mis à jour, ne traînez pas :-)

Ce bug se manifeste en positionnant manuellement la date de l'appareil au 1er janvier 1970. Il ne se manifeste que sur les terminaux équipés de processeurs A7.

Le 1er janvier 1970 n'est pas une date choisie au hasard. C'est l'origine du monde dans les systèmes UNIX. Les systèmes d'exploitation utilisent couramment l'heure POSIX ou POSIX timestamp, dont la valeur est le nombre de secondes écoulées depuis le 1er janvier 1970 à 00h00.

Avec une date positionnée comme indiquée plus haut, cette valeur est nulle. Une valeur qui en l'occurrence ne convenait pas à l'OS probablement déstabilisé par une division par zéro :-)

Et alors au final ? L'appareil se met à monter en température, et pas seulement un peu. Si bien que l'appareil s'autodétruit. La batterie d'abord, puis les composants autour d'elle.

Bah, pas grave. Qui aurait l'idée de faire ça à son iPhone ?

Le problème est que la date de l'appareil peut être ainsi bidouillée à distance. Deux autres chercheurs, Patrick Kelly et Matt Harrigan, ont donné une preuve de concept qui consiste à intercepter sur un réseau WiFI, les requêtes NTP (Network Time Protocol) émises par les terminaux pour ajuster leurs horloges et leur renvoyer une date trafiquée positionnée au 1er janvier 1970. Le résultat en vidéo, ci-dessous.

Fort heureusement ce bug est corrigé sur iOS 9.3.1, rappelons-le.

[video:https://www.youtube.com/watch?v=zivWTwOjEME]

Une faille dans le chiffrement d'Apple !

Soumis par fredericmazue le

Des failles et autres vulnérabilités sont régulièrement identifiées dans le monde de l'informatique, mais il arrive que la découverte de certaines failles soit cocasse lorsque cela se produit dans un contexte particulier.

Le contexte, en l'occurrence, c'est le bras de fer que se livrent Apple et les autorités américaines, celles-ci demandant à la firme à la pomme de leur donner les moyens de récupérer les données cryptées sur un smarpthone appartenant à un terroriste. Ce que qu'Apple ne veut faire, ni ne peut faire, selon elle, en raison de la qualité du cryptage sur son système d'exploitation iOS.

Or, un groupe de chercheur de l'Université Johns Hopkins aux Etats-Unis a découvert une faille dans le chiffrement d'Apple, rapporte le Washington Post. Cette vulnérabilité permet de décrypter des photos et des vidéos envoyées dans un message crypté via iMessage. Ceci en dépit des formidables compétences des cryptographes d'Apple, précise le docteur Matthew D. Green à la tête de ce groupe de chercheurs.

La vulnérabilité est très difficile à exploiter, mais elle pourrait l'être par des organisations gouvernementales qui ont de gros moyens et seraient intéressées à s'en servir. Cette vulnérabilité ne peut toutefois pas subvenir à la backdoor que le FBI réclame à cors et à cris :-) De plus les chercheurs en ont communiqué les détails technique à Apple qui travaille déjà à un correctif. 

Envie de faire planter un iPhone ?

Soumis par fredericmazue le
Image

Facile... Vous envoyez à votre victime un lien codé, par exemple via un tweet, qui pointe vers le site crashsafari.com. Un nom plein de promesses qui sont tenues.

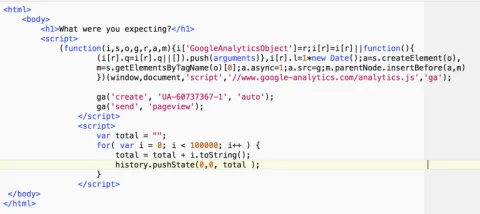
Faire planter ainsi l'iPhone ou l'appareil sous iOS du copain est même devenu le jeu stupide du moment, ainsi que le rapporte le Daily Mail. 9TO5Mac explique que la page d'accueil de ce site contient un morceau de code JavaScript malveillant qui sature bestialement l'historique du navigateur au moyen d'une boucle sur l'appel à la fonction history.pushState

Suite à quoi Safari gèle et un redémarrage du système s'impose pour sortir de cette situation. Quand iOS ne reboote pas de lui-même... Pas d'autre conséquence fâcheuse toutefois.

Une petite visite par exemple avec Chrome sous Windows a aussi ses petits effets avec un navigateur qui ne répond plus. Mais c'est beaucoup moins pénalisant que sur un smartphone.

Perfect : un framework open source pour coder en langage Swift côté serveur

Soumis par fredericmazue le

Swift est un langage concocté par Apple pour remplacer à terme Obbjective C. Un langage très intéressant d'ailleurs. Mais un langage destiné au côté client, puisque dédié à la programmation d'application sur iOS.

Cependant, utiliser le même langage à la fois côté client et côté serveur est tendance en ce moment. En témoigne le succès grandissant de node.js.

Pour la startup PerfectlySoft, utiliser le même langage des deux côtés est un atout, et c'est la raison pour laquelle elle a créé le framework open source Perfect qui permet de développer des backend pour le web ou des services REST.

Le framework est constitué de PerfectLib, une librairie commune aux deux côtés. Utilisable sur iOS côté client et sur OS X et Linux côté serveur, de Perfect Server, un serveur autonome HTTP/FastCGI et des connecteurs aux bases de données MySQL, PostGgreSQL et MongoDB.

Il est aussi possible d'utiliser le serveur Apache 2.4, via le module mod_perfect qui est fourni également.

Le framework comporte naturellement des exemples et de la documentation.

L'utilisation naturelle de Perfect est le développement de backend pour des applications iOS. Le framework Perfect peut être téléchargé sur GitHub.

Flutter : un framework multiplate-forme open source pour développer des applications Android / iOS

Soumis par fredericmazue le
Image

Le projet Astoria de Microsoft consistant à fournir des outils pour porter facilement des applications Android vers Windows 10 et Windows 10 Mobile aboutira-t-il ? Rien n'est moins sûr. Des signes inquiétants laissent à penser que Microsoft est sur le point d'abandonner le projet.

En attendant, Google reprend d'une certaine façon l'idée à son compte, en publiant Flutter, un nouveau framework open source qui permet de générer, à partir d'un même code, des applications pour Android et iOS.

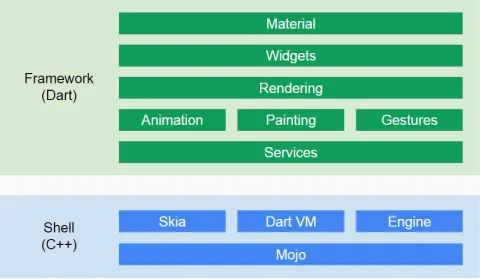
Flutter est construit sur C, C++, Dart - le langage alternatif à JavaScript de Google -, le moteur de rendu 2D Skia, Mojo IPC, et enfin le moteur de rendu de texte Blink.

Les widgets d'interface proposés par le framework sont ses widgets propres et ne sont pas les widgets natifs des deux OS.

Du côté Android, le moteur C/C++ de Flutter est compilé avec le NDK d'Android, et l'essentiel du framework et de code de l'application tourne dans la machine virtuelle Dart VM. Le compilateur JIT de celle-ci génère du code natif pour exécution dans le terminal. Donc Dart VM ne se comporte pas comme un interpréteur, souligne Google.

Du côté iOS, le moteur C/C++ de Flutter est compilé avec LLVM, et tout le code Dart est compilé en code natif. Une Ahead-of-time (AOT) compilation précise Google. Ce qu'il faut sans doute comprendre comme une traduction du code Dart en C ou C++ pour compilation sur LLVM ensuite. L'application finale tourne donc uniquement avec du code natif, souligne Mountain View.

Flutter existe pour Linux et Mac. Une version pour le développement depuis Windows est prévue pour une date ultérieure non précisée.

Le site officiel fournit un guide de démarrage, des didacticiels, une galerie de widgets et la documentation de l'API.

Site http://flutter.io/

Firefox est arrivé sur iOS

Soumis par fredericmazue le
Web

C'est il y a un peu moins d'un an, en décembre 2014, que Mozilla a finalement annoncé le port de son navigateur sur iOS. Avant cela, la fondation avait juré craché le contraire reprochant non sans raison à Apple d'imposer ses choix technologiques pour un navigateur devant tourner sur son système d'exploitation. En l'occurrence le moteur de rendu Webkit pour HTML et Nitro pour le moteur JavaScript. Mais finalement la fondation est revenue sur sa décision, sur la base d'un constat pragmatique : Nous devons être là où sont les utilisateurs, nous allons donc porter Firefox sur iOS.

Aujourd'hui la fondation a achevé le port de Firefox sur iOS. Si vous utilisez un iPhone, un iPad ou un iPod Touch vous pouvez donc naviguer avec Firefox, avec les fonctionnalités que vous connaissez : les options favorites telles que la recherche flexible, la gestion intuitive des onglets, la synchronisation avec Firefox Accounts et la navigation privée.

Il est possible d’utiliser Firefox Accounts pour synchroniser son historique de navigation, ses onglets, ses mots de passe et ses marque-pages d’un appareil au navigateur Firefox sur iOS.

Visual Tabs permet de gérer plusieurs onglets sur le même écran.

La navigation privée permet de naviguer sur le Web sans conserver d’historique ou partager de cookies existants avec les sites visités.

Pour faciliter l’accès à Firefox sur votre appareil iOS, il est possible de l’ajouter en bas de l’écran d’accueil.

Il n'existe pour l'instant pas de modules pour Firefox pour iOS. Il est fort probable que la fondation Mozilla améliore les choses à ce niveau prochainement.

Firefox pour iOS est disponible sur l'App Store.

[video:https://www.youtube.com/watch?v=HoAtBKmNUEY]

2864 applications iPhone/iPad intègrent une backdoor !

Soumis par fredericmazue le
Image

Nouveau gros problème de sécurité sur l'Apple Store. Après l'affaire XCodeGhost cet environnement Xcode contrefait qui ajoutait des fonctionnalités aux applications, à l'insu des développeurs, arrive l'affaire iBackDoor.

Mais si les applications 'customisées' par XCodeGhost semblaient avoir une capacité de nuisance limitée, il en va tout autrement avec iBackDoor, comme le nom le suggère.

iBackDoor a été détecté par FireEye.

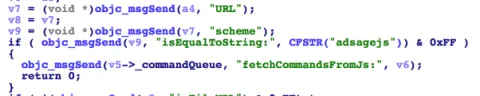
Le malware iBackDoor est intégré dans MobiSage SDK, édité par la société chinoise AdSage. Pour l'instant on ne sait pas si la présence du malware est du fait de la société, ou si un tiers ait réussi à déposer un SDK contrefait sur ses serveurs. Le MobiSage SDK permet normalement de se connecter aux serveurs de publicités d'AdSage pour y récupérer des annonces.

Quant à lui, iBackDoor effectue des opérations beaucoup moins licites :

  • Capture audio et vidéo à l'insu de l'utilisateur
  • Surveillance de la géolocalisation du terminal
  • Modification des fichiers de données de l'application infectée
  • Accès au trousseau de l'application (par exemple pour récupérer un mot de passe)
  • Envoi de données cryptées vers des serveurs
  • Injections d'URL pour lancer d'autres applications sur le terminal
  • Téléchargement d'applications en dehors de l'App Store, et donc non validées par Apple.

Le billet de FireEye donne tous les détails techniques sur la façon dont ces 'actions additionnelles' sont réalisées.

FireEye a détecté 17 versions différentes infectées du MobiSage SDK, les versions allant de 5.3.3 à 6.4.4. FireEye a également recensé sur l'App Store 2846 applications potentiellement 'backdorisées'. Parmi ces applications, FireEye a observé 900 tentatives de contact d'un serveur AdSage pour récupérer du JavaScript qui active les backdoors.

FireEye a communiqué la liste des 2846 applications à Apple, qui les a retirées de son App Store.

Apple publie des outils cryptographiques ainsi que leur code source

Soumis par fredericmazue le

Apple vient de publier un framework de sécurité, constitué des mêmes librairies que celles qui sont utilisées par la firme à la pomme pour sécuriser iOS et OS X. Cette publication a pour but d'aider les développeurs tiers à doter leurs applications de fonctionnalités de sécurité avancées, dit Apple.

Ce Security Framework fournit des interfaces pour notamment la gestion des certificats, des clés privées et publiques et des politiques de sécurité.

En parallèle à Security Framework, Apple publie Common Crypto, une librairie de cryptographie symétrique, et de générations de codes de messages basés sur des valeurs hash.

Les deux outils s'appuient sur corecrypto, une librairie de primitives cryptographiques de bas niveau.

Le code source de tous ces outils est disponible sur le site dédié mentionné plus haut.