Linux

LinuxCon Europe 2015

Soumis par admin le

La Linux Foundation, l'organisation à but non lucratif dédiée à l'accélération de la croissance de Linux et au développement collaboratif, annonce aujourd'hui les conférenciers, et le programme des « LinuxCon », « CloudOpen » et « Embedded Linux Conference Europe », qui auront lieu du 5 au 7 Octobre 2015 à Dublin, Irlande.

Les principaux intervenants sont:

  • Keith Bergelt, PDG de l’« Open Invention Network », reviendra sur l'histoire de l'agression du brevet Linux et logiciels libres pendant le 10ème anniversaire de la fondation de l'OIN, et discutera ainsi de la culture croissante de co-opétition, et de la non-agression de patente dont nous jouissons actuellement.
  • Jeff Dionne, PDG de « Smart Energy Instruments », parlera de : « la Construction du processeur J-Core comme Matériel libre : Les principes « Open Source » perturbateurs appliqués aux matériels et logiciels ».
  • Martin Fink, Directeur de technologie chez HP discutera de la révolution de l' « Open source », et l'intersection du « Cloud », des réseaux, et des télécommunications.
  • Sean Gourley, membre de  TED, et co-fondateur et Directeur de technologie chez Quid, présentera un programme intitulé « Man vs Machine », en explorant ce que le cerveau peut et ne peut pas faire, et comment ces limites créent des niches exploitables par les algorithmes.
  • Leigh Honeywell, Ingénieur sénior de la sécurité du personnel chez Slack Technologies, il parlera de la réponse aux incidents, de la convivialité, de la pensée créatrice, du consentement de l'utilisateur, et de l'avenir de la sécurité de l'information, en tirant les leçons des mondes des logiciels privés et libres.
  • Lorenz Meier du projet « Dronecode » et Tully Foote du projet « Open Robotics » discuteront de l'avenir des drones et des plates-formes « Open source » qui accélèrent leur utilisation.
  • David Mohally, chef de produit principal dans le marché, laboratoire SPO Huawei, présentera un discours à propos de la partie Réseau NFV en tant que service.
  • Thomas Petazzoni, Directeur de technologie chez « Free Electrons », couvrira le succès du développement principal de l’« Open Source » SoC.
  • Mark Skarpness, Directeur des logiciels embarqués chez Intel, discutera de : Comment l' « Open source » alimente la croissance de l’internet d’objets.
    • Jim Zemlin, Directeur exécutif, La Linux Foundation parlera, de la domination des logiciels « Open source » dans l'infrastructure d'aujourd'hui, mais aussi des menaces que la communauté doit surmonter.
    • Un panneau couvrant les mises à jour les plus récentes liées à la technologie du conteneur, animé par Joe "Zonker" Brockmeier, membre de l’équipe « Red Hat’s Open Source and Standards » (OSAS).
    • Un groupe de discussion sur les dernières tendances de l’internet d’objets, animé par James Governor, analyste et co-fondateur de « Red Monk ».
    • Le panneau annuel des développeurs du noyau Linux, animé par Grant Likely, Linaro Fellow, le gestionnaire du périphérique à noyau Linux, et le Président du conseil consultatif technique.

Le logiciel « Open source » a le pouvoir d'affecter nos vies de manières peu imaginées, avant même une dizaine d'années, en stimulant l'innovation dans toutes sortes d'industries. La « LinuxCon » cette année + le « CloudOpen » + la « Linux Embedded Conference Europe » fourniront des sessions techniques approfondies, couvrant les sujets les plus critiques à l'avancement de ces travaux. Ces événements comprennent plus d'une douzaine de discours, et plus de 200 séances démontrant la grande variété de cas d'utilisation des logiciels « Open source », y compris le Linux, les systèmes embarqués, et le Cloud. Tout ceci, depuis les bases du noyau jusqu’aux nouvelles technologies comme les conteneurs qui seront couverts.

Les conférenciers mettront l'accent sur les tendances ayant le plus grand impact sur le développement de l’ « Open source » aujourd'hui. Cela comprend les sujets cruciaux dans la presse tels que les conteneurs, et l’internet d’objets, mais aussi ceux d'égale importance, y compris le matériel, les réseaux, les applications Cloud, et bien sûr le noyau Linux lui-même.

«  « LinuxCon », « CloudOpen » et « Embedded Linux Conference » rassemblent les développeurs de haut niveau, les mainteneurs, et les administrateurs système permettant le fonctionnement de l’ « Open source » en Europe », a déclaré Amanda McPherson, Directeur marketing de la Linux Foundation et créateur de « LinuxCon » et du « CloudOpen ». « Ces événements européens sont nos événements les plus populaires à l'échelle mondiale, et aucun autre endroit ne rassemble tant de cerveaux leaders dans le développement de l’ « Open source » en un seul endroit, offrant la possibilité d'apprendre, et de collaborer sur les dernières tendances. Du Cloud et des conteneurs, jusqu’aux drones et objets d’internet, ceci est l'endroit où il faut être. »

Parmi les présentations, on retrouvera :

  • Conteneurs d'application administrables : Mises à jour extra rapides, Sécurité évolutive, disponibilité facile et rapide (Florian Haas, Hastexo)
  • Comment faire du calcul intensif abordable chez soi (Kristina Kapanova, IICT, Bulgarian Academy of Sciences)
  • Récupération du Système avec BTRFS et Snapshots / Rollback (Thorsten Kukuk, SUSE)
  • Une introduction de l’ « OpenStack » Découverte des propriétés matérielles des barres métalliques (Yuiko Mori, NEC)
  • Amélioration de la sécurité de vol des Drones à travers l’Apprentissage Machine (Jonathan Pelham, Doctorant au centre de gestion de la sécurité automobile intégrée à l’université Cranfield)
  • Linux dans une ampoule- Où en sommes-nous de la Tinification? (Pieter Smith, Philips Innovation Services)

Le programme complet des sessions est disponible ici.

Ce trio d'événements offre également une multitude de chances pour aller « Derrière le Code », et rencontrer et échanger avec la communauté. Les activités comprennent une bonne heure de tournée des stands avec les sponsors, un accueil hors site de tous les participants, et plus encore. Des détails supplémentaires sur les activités sociales et de réseautage seront annoncés dans les prochaines semaines, en plus d'autres événements spéciaux axés sur la diversité de la communauté, et la contribution à l’intégration de nouveaux membres dans cette dernière.

L’inscription coûte 725 $, elle est ouverte jusqu’au 25 Juillet, et comprend l'accès complet à toutes les sessions, activités, et certains événements co-localisés de la « LinuxCon », du « CloudOpen » et de l’« Embedded Linux Conference ». Un ticket vous donne accès à un choix de plus de 200 sessions à n’importe lequel des trois événements. Veuillez visiter :  http://events.linuxfoundation.org/events/linuxcon-europe/attend/register pour vous enregistrer.

Ces événements sont sponsorisés par : LinuxCon + CloudOpen Sponsors Platinum HP, Huawei, IBM, Intel, et SUSE; ELC Sponsor Platinum Intel; LinuxCon + CloudOpen Sponsors Gold GitHub, Red Hat, et Samsung; LinuxCon + CloudOpen Sponsors Silver Citrix, ENEA, Fox Technologies, Google, et Open Interconnect Consortium (OIC); ELC Sponsors Silver GENIVI et Google; LinuxCon + CloudOpen sponsors Bronze Credativ, Elastic, GlobalLogic, Igalia, Proofpoint, SCOPE, et UEFI Forum; et ELC Sponsors Bronze Altera, Dog Hunter et Olimex.

Linux 4.2 : un million de nouvelles lignes de code pour une version majeure

Soumis par fredericmazue le

Linux Torvalds vient de clore l'ajout de fonctionnalités à la mouture 4.2 du noyau Linux qui est disponible en RC1.

Cette version est une version majeure sous plusieurs aspects. Depuis 21 ans que le noyau Linux a vu le jour, cette version est une des plus grosses en terme de nombre de commits dans la branche de sources. Et c'est, selon Linus, la plus grosse à ce jour en terme de nombre de lignes de code changées: environ 250 000 lignes de code retirées, et plus d'un million de lignes de code ajoutées.

41% des lignes de codes ajoutées se trouvent dans un nouveau pilote pour les processeurs graphiques AMD.

La plus grosse partie du reste concerne la prise en charge d'architecture ARM ainsi que l'arrivée du support du processeur Intel Atom Broxton et du support augmenté du processeur Renesas H8/300. Fait rare dans le monde de Linux une partie du code x86 et FPU de bas niveau a due être remaniée. 

Chiffrement Ext4 et support LTS pour le noyau Linux 4.1

Soumis par fredericmazue le

Bien qu'il soit en vacances, Linus Torvalds a annoncé la version définitive du noyau 4.1, après la publication de 8 release candidate.

La nouveauté la plus remarquée est le support du chiffrement des données sur le système de fichiers ext4, qui est le système de fichiers le plus utilisé avec Linux. Ce support du chiffrement est en partie du aux contributions de Google qui souhaite en disposer pour Android.

La prochaine version 4.2, quant à elle, supportera les mises à jour de firmwares UEFI.

Linus Torvalds a encore indiqué que cette mouture 4.1 du noyau bénéficiera d'un support étendu ou LTS (Long Term Support)


Kernel Recipes 2015

Soumis par fredericmazue le

La 4ème édition de Kernel Recipes, l'évènement dédié au noyau Linux, se tiendra à Paris du 30 septembre au 2 octobre 2015.

Kernel Recipes 2015 réunira à nouveau pendant 3 jours experts et passionnés du noyau Linux dans les locaux de Mozilla Paris. Au programme de cet évènement gratuit devenu en quatre ans un incontournable de l'écosystème open source en Europe, plus de 20 conférences sur les thématiques de la virtualisation, de la sécurité, du développement, des sous-systèmes et des systèmes embarqués, et un focus sur les processus de release avec, notamment, une release en 'live' par Greg Kroah-Hartman, de la Linux Foundation.

Gandi, sponsor dès la première édition, co-organise cette année l'évènement.

Mandriva a fait faillite

Soumis par fredericmazue le

Triste nouvelle pour les partisans de l'open source, triste nouvelle tout court. La société Mandriva, anciennement Mandrakesoft, connue pour avoir proposée la toute première distribution Linux qui se voulait résolument grand public, a fait faillite, ainsi que l'on peut le lire dans un bulletin publié sur societe.com.

Les 553 600 euros de chiffres d'affaires réalisés en 2013 n'auront pas été suffisants pour éviter cette triste fin.

L'aventure avait commencé en 1998 quand Gaël Duval avait créé la distribution Mandrake Linux. En janvier 1999 une entreprise est créé par Jacques Le Marois, Gaël Duval et Frédéric Bastok : Mandraksoft. L'entreprise entre en bourse en juillet 2001. Malheureusement, deux ans après, le titre a considérablement baissé et la société est déclarée en cessation de paiement.

L'entreprise sort toutefois de ses difficultés et devient Mandriva en 2005.

En ce qui concerne les distributions Linux grand public, Mandriva a probablement souffert de la concurrence d'Ubuntu, malgré quelques beaux succès : en 2007 le gouvernement du Nigeria a migré 17 000 machines sous Mandriva. Malgré cela, en 2012, Mandriva place sa distribution Open Mandriva uniquement dans les mains de la communauté open source et essaie de recentrer ses activités, notamment autour de son outil de gestion de parc Pulse et de Mandriva Business Server.

Mais cela n'aura hélas pas suffit

Debian 8.0 Jessy est arrivé

Soumis par fredericmazue le
Image

2 ans après Debian 8.0 Wheezy, arrive la nouvelle mouture Debian 8.0 Jessy. Cette version bénéficiera d'un support étendu de 5 ans. Debian Jessy a suscité pas mal de remous (et c'est peu dire) dans la communauté open source. En effet Jessy adopte le démon Systemd pour gérer le démarrage des services, à la place du classique SysV. Ce que nombre de puristes n'ont pas accepté, au point de créer un fork de Debian nommé Devuan.

Debian est la dernière grande distribution GNU Linux à adopter Systemd derrière Red Hat Enterprise Linux (et donc aussi Fedora) et SUSE. Systemd est un démon chapeautant tous les autres, gérant leur démarrage et leurs dépendances. Systemd n'est pas sans rappeler le svchost de Windows. Ce qui est peut-être ce qu'on lui reproche principalement :-) Indéniablement Systemd accélère la séquence de démarrage à froid du système, en lançant les démons en parallèle. Mais il s'éloigne de la philosophie UNIX qui veut "qu'une application ne s'occupe que d'une chose et la fasse bien". Il est important de noter que si, sur Debian Jessy, Systemd est configuré par défaut, il est tout à fait possible de reconfigurer pour revenir au SysV à l'ancienne. Systemd ne doit donc pas décourager ceux qui ne l'apprécient pas d'adopter Jessy.

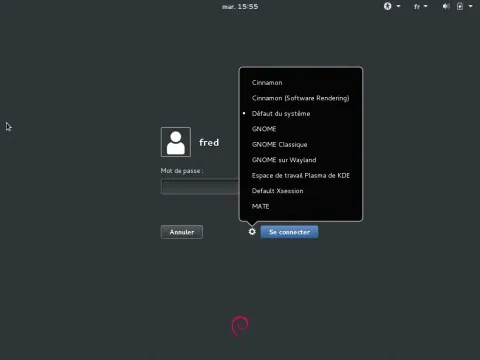
Ce serait dommage. Fidèle à son habitude, Debian livre un système stable qui est excellent. Pendant longtemps Debian a été une distribution surtout prisée pour les serveurs. Ceci en raison de sa stabilité légendaire, de son organisation saine et de son remarquable système de paquetage. Ce n'est pas sans raison que des distributions grand public comme Ubuntu sont basées sur Debian. Mais aujourd'hui, Debian fait très bonne figure sur les PC de bureau. Son installateur graphique est simple et efficace. Il vous permet d'installer de nombreux bureaux : GNOME, GNOME Classique, KDE, Cinnamon, MATE,... Au login, vous pouvez basculer sur le bureau de votre choix et décider ainsi agréablement lequel vous convient le mieux.

Debian 8.0 Jessy a également améliorer son support de l'UEFI.

Site : https://www.debian.org/

Linux 4.0 : des correctifs appliqués au noyau n'impliqueront plus un redémarrage

Soumis par fredericmazue le

Linus Torvalds vient d'annoncer la sortie de la nouvelle version du noyau Linux, en la personne de Linux 4.0.

Un saut de version que 3.19 à 4.0 qui ne se justifie que par la préférence de Linus pour les numéros courts, et parce qu'ainsi, le noyau se rapproche de 4.1.15, qui comme chacun sait est le Linux de Skynet utilisé pour le Terminator T 800.

L'appellation 4.0 n'indique donc pas une version majeure du noyau. Toutefois une nouvelle fonctionnalité de cette mouture peut être considérée comme majeure : le kernel patch.

Celui-ci permet d'appliquer des correctifs au noyau sans qu'il soit besoin de redémarrer le système ensuite. Une fonctionnalité que certains éditeurs de distributions Linux proposent déjà aux entreprises. Oracle, avec Ksplice, Red Hat avec Kpatch et SUSE avec kGraft.

Cette fonctionnalité, qui est maintenant disponible pour toutes les distributions GNU Linux à base de noyau Linux 4.0 est loin d'être un gadget, au moins pour les administrateurs système. Il est parfois crucial de ne pas avoir à redémarrer un serveur, afin d'assurer une disponibilité maximale. Pour les clusters et le cloud notamment.

Et puis parfois, même dans des domaines moins hi-tech, le redémarrage d'un système peut provoquer des catastrophes. C'est ainsi qu'une équipe de basket allemande s'est vue déclassée, à cause d'un reboot intempestif et interminable d'un Windows :-)

Linux : un code pour la résolution des conflits

Soumis par fredericmazue le

Il ne s'agit pas du tout d'un code écrit en langage C ou un autre langage informatique, car il ne s'agit pas de conflits logiciels tels que des races conditions ou autres soucis récurrents de la programmation.

Il s'agit cette fois qu'un conflit récurrent dans le mode de l'open source, en particulier au sein de la communauté Linux, surtout sur la liste de discussion Kernel Mailing List (LKML).

Il faut dire que Linus Torvalds lui-même, en dépit que toutes les qualités qu'il possède ne donne pas toujours le bon exemple à ce niveau. Bref, bien souvent les noms d'oiseaux volent bas sur la liste. Et même si, au fond, chacun y a à coeur d'améliorer le noyau Linux, les conflits humains ne sont pas constructifs.

Pour encadrer tout ça, la fondation Linux vient d'adopter un code de bonne conduite. Ce code, doit aider à résoudre les conflits et concerne tout le monde. D'abord les contributeurs, qui, qu'elle que soit la qualité de leur travail, doivent accepter la critique:

Le développement du noyau Linux est un effort très personnel en comparaison du développement logiciel traditionnel. Votre code et les idées qui le sous-tendent seront examinées attentivement, ce qui résultera souvent en l'émission d'avis et de critiques. Cette revue impliquera presque toujours des améliorations, avant que le code puisse être inclus dans le noyau. Sachez que ceci se produit car toutes les personnes impliquées veulent la meilleur solution possible, pour le succès global de Linux.

Mais si critiquer constructivement est ... constructif, cela devra désormais être fait exclusivement dans la bienséance :

Si toutefois quelqu'un se sent personnellement maltraité, ou quoi que ce soit d'autre, ceci n'est pas acceptable. Qu'il contacte la fondation.

Car ceux qui relisent le code, doivent désormais bien se tenir :

En tant que relecteur du code, efforcez vous de rester courtois, en ne vous focalisant que sur les questions techniques impliquées. Nous sommes tous humains, et les frustrations peuvent être douloureuses d'un côté comme de l'autre. Gardez à l'esprit les immortels paroles de Bill et Ted : Soyez excellents les uns envers les autres.

Pour toujours plus d'excellence dans le noyau Linux.

Le noyau Linux passe en 4.0 et se rapproche du Terminator

Soumis par fredericmazue le

Mi-février, Linus Torvald a lancé un sondage pour déterminer s'il était mieux d'adopter des numéros longs ou des numéros courts pour les versions du noyau Linux.

Explication de texte : pour Linux Torvalds, un numéro long serait 3.20, tandis qu'un numéro court serait 4.0.

Le sondage a lancé un débat qui n'a pas apporté d'arguments très convaincants dans un sens ou dans l'autre. L'argument classique pour les 'gros' numéros de version est qu'ils devraient aller de pair avec de nouvelles fonctions majeures ou une rupture de compatibilité.

Ceux qui suivent attentivement comprenent que gros signifie majeur, mais pas long :-) C'est pourquoi 4.0 est un gros court numéro de version majeure :-)

Finalement Linux a tranché le 22 février dernier. La prochaine mouture du noyau Linux sera la 4.0, bien que celle-ci n'apporte aucune nouveauté marquante.

Linux, qui n'aime pas les numéros longs, a tranché en considérant l'argument le plus fort en faveur de 4.0 : on se rapproche de 4.1.15.

4.1.15, c'est la version du Linux de Skynet utilisée pour le Terminator T 800.

:-) 

Ghost : une grave faille dans la glibc de Linux

Soumis par fredericmazue le

Une grave faille de sécurité, baptisée Ghost, a été découverte dans la glibc de Linux. Cette librairie est au coeur de tous les systèmes Linux.

Selon l'éditeur de solutions de sécurité Qualys qui a publié des informations concernant cette faille, celle-ci est présente depuis la glibc-2.2 qui a été publiée le 10 novembre 2000  

Depuis 2013, d'autres correctifs ont été apportés à cette librairie qui peuvent atténuer la gravité de la faille.

La vulnérabilité se situe dans les fonctions gethostbyname et gethostbyaddr. Elle est exploitable par une classique attaque en débordement de tampon et permet potentiellement la prise de contrôle total, à distance, de la machine attaquée. Si l'exploit n'est pas très facile à réaliser, en revanche, il ne nécessite aucun droit dans le système ni aucune connexion au système préalables. Il suffit de provoquer une résolution DNS sur un nom de domaine mal formé. Ceci peut, selon la configuration du serveur attaqué, être obtenu par exemple par le simple envoi d'un mail.

Les administrateurs système doivent vérifier d'urgence si leurs systèmes sont vulnérables et de toutes façons appliquer d'urgence le correctif, que la plupart des distributions Linux ont déjà mis à disposition.

Le code C ci-dessous, test-ghost.c, permet de tester la vulnérabilité des systèmes et l'efficacité des correctifs appliqués.

Compiler ainsi

gcc test-ghost.c -o test-ghost

Puis lancer le test ainsi

./test-ghost.

Le message Not vulnerable doit s'afficher après application du correctif de sécurité.

#include <netdb.h>
#include <stdio.h>
#include <stdlib.h>
#include <string.h>
#include <errno.h>

#define CANARY "in_the_coal_mine"

struct {
  char buffer[1024];
  char canary[sizeof(CANARY)];
} temp = { "buffer", CANARY }; 

int main(void) {
  struct hostent resbuf;
  struct hostent *result;
  int herrno;
  int retval; 

  /*** strlen (name) = size_needed - sizeof (*host_addr) - sizeof (*h_addr_ptrs) - 1; ***/
  size_t len = sizeof(temp.buffer) - 16*sizeof(unsigned char) - 2*sizeof(char *) - 1;
  char name[sizeof(temp.buffer)];
  memset(name, '0', len);
  name[len] = '\0'; 

  retval = gethostbyname_r(name, &resbuf, temp.buffer, sizeof(temp.buffer), &result, &herrno);

  if (strcmp(temp.canary, CANARY) != 0) {
    puts("vulnerable");
    exit(EXIT_SUCCESS);
  }

  if (retval == ERANGE) {
    puts("not vulnerable");
    exit(EXIT_SUCCESS);
  }

  puts("should not happen");
  exit(EXIT_FAILURE);
}