sécurité

DeceptiveDevelopment : attention aux faux recrutements

Soumis par francoistonic le

Depuis quelques jours, des experts en sécurité évoquent une attaque provenant de Corée du Nord : DeceptiveDevelopment. Cette campagne de phishing cible les sites de recrutements et de freelances pour attirer les développeurs intéressantés par une mission, un nouveau psote. L'opération repose sur deux familles de logiciels malveillants qui se complètent : BeaverTail qui agit comme voleur de données et téléchargeur, puis InvisibleFerret qui combine vol d'informations et accès à distance non autorisé, selon ESET Research. 

« La stratégie du groupe consiste à faire passer de faux entretiens d'embauche avec des tests de programmation. Les victimes doivent travailler sur des projets hébergés sur GitHub ou des plateformes similaires. Ces fichiers contiennent en réalité des chevaux de Troie qui compromettent l'ordinateur une fois exécutés. », explique Matěj Havránek, chercheur chez ESET, qui a fait la découverte et analysé DeceptiveDevelopment.

Les candidats reçoivent des fichiers malveillants par mail ou via un dépôt GitHub par exemple. "On leur demande de modifier le code et de tester le projet, ce qui déclenche l'infection. Les attaquants cachent habilement leur code malveillant dans le backend, souvent sur une seule ligne après un long commentaire, le rendant difficile à repérer." précise ESET Research. 

Analyse complète de l'attaque (plutôt haut de gamme) : https://www.welivesecurity.com/en/eset-research/deceptivedevelopment-targets-freelance-developers/


Les apps mobiles sont-elles sécurisées ?

Soumis par francoistonic le

Question qui revient souvent : les apps mobiles sont-ils sécurisées ? Les équipes du zLabs de Zimperium ont publié une étude sur cette question. Malheureusement, de nombreuses apps disponibles sur l'AppStore et Play, possèdent toujours de vulnérabilités ou sont elles-mêmes de fausses apps. Le comportement de certaines apps est pointé du doigt : pourquoi une messagerie prendrait une copie d'écran sans notifier l'utilisateur ? Pour accéder au presse-papiers ? Pourquoi les OTP sont stockés alors qu'ils sont normalement à usage unique ?

Le constat est amer : le simple fait de télécharger depuis un appstore officiel, même une application très populaire, n'est pas une garantie de sécurité.

"L’analyse des 50 applications les plus téléchargées sur l’App Store d’iOS et le Play Store d’Android dans les catégories Productivité, Affaires et Finance révèle qu’au moins une application par catégorie présente un score élevé de vulnérabilité en matière de sécurité ou de confidentialité. Ces résultats mettent en évidence des failles récurrentes dans la gestion de la sécurité et de la confidentialité des applications les plus utilisées, soulignant ainsi la nécessité d'un contrôle rigoureux en entreprise." commente le rapport. 

Une application de messagerie populaire : commodité vs sécurité

L’analyse d'une application de messagerie largement utilisée a révélé d'importants problèmes de sécurité et de confidentialité. Ses demandes excessives d’autorisation, notamment l'accès à la caméra, au microphone et aux services de localisation, vont bien au-delà des besoins d'une application de messagerie. De plus, elle a un accès illimité au presse-papiers du téléphone, ce qui peut exposer des informations sensibles comme des mots de passe ou des données confidentielles copiées par l’utilisateur. Elle dispose également d'une fonctionnalité permettant d’effectuer des captures d'écran, pouvant ainsi surveiller toutes les interactions de l'utilisateur avec l’application. En matière de sécurité, l'application présente des faiblesses dans son architecture. Un attaquant pourrait exploiter ces failles pour injecter du code malveillant, transformant ainsi l’application de messagerie en un outil sophistiqué de surveillance.

"Bien que les applications iOS présentent généralement moins de vulnérabilités liées aux fuites de données que leurs équivalents Android, elles souffrent davantage de faiblesses cryptographiques. Ce constat met en évidence un compromis fondamental entre les plateformes : si iOS applique des contrôles de confidentialité plus stricts dans certains domaines, la sécurisation cryptographique reste un enjeu majeur." poursuit le rapport. 

Brave: custom scriptlets permet d'injecter du JavaScript

Soumis par francoistonic le
Web
Image

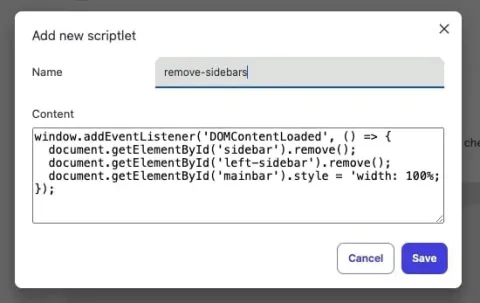
Le navigateur Brave a dévoilé un fonctionnalité aussi puissante que dangereuse : custom scriptlets. L'idée est très simple : permettre de modifier le comportement d'un site web en injectant un script personnalisé, typiquement du code JavaScript. Le but est de modifier le comportement du site par exemple en forcant le mode sombre ou de modifier les paramètres d'un objet d'interface, etc. 

Pour Brave, beaucoup d'utilisateur veulent personnaliser les publicités et les bloqueurs d'annonces. Les équipes précisent tout de même que les scripts injectés sont stockés sur le navigateur localement et non sur le serveur ou directement sur le site web ! Heureusement. Brave prévient qu'il faut utiliser avec prudence cette fonctionnalité et le faire uniquement sur un site à soi et qu'il injectait du code uniquement fiable et vérifié.

C'est là que Brave se montre imprudent. Car custom scriptlets est possiblement un outil de hacking. Il est dommage que l'éditeur ne soit pas plus explicite sur les risques. Ce n'est pas un avertissement en rouge sur la fenêtre d'injection qui dissuader un hacker. 

Il faut activer le mode développeur et la fonction n'est pas directement accessible mais aucun mécanisme évitant un usage malveillant n'est prévu. 

Annonce : https://brave.com/privacy-updates/32-custom-scriptlets/

PyPi : le projet Quarantaine lutte contre les paquets Python malveillants

Soumis par francoistonic le

Depuis 2 ans, les paquets Python malveillants se multiplient sur PyPi. Les hackers utilisent des noms très proches pour provoquer une confusion et l'utilisateur installe le mauvais paquet ou des paquets officiels sont purement et simplement remplacés par de faux paquets. 

Le projet Quarantine (quarantaine) doit permettre aux administrateurs PyPi d'isoler un paquet incertain ou identifié comme malveillant. L'objectif est que les administrateurs PyPi disposent de rapports d'analyse sur les paquets et, si un paquet s'avère douteux, ils peuvent isoler le ou les paquets et toutes leurs versions liées. La suppression complète des paquets sera possible ainsi que le bannissement du nom du paquet. Les auteurs de Quarantine sont conscients que la suppression totale d'un paquet peut gêner les développeurs et les utilisateurs. Les créateurs des paquets seront prévenus et la procédure d'exclusion lancée.

Plus un paquet malveillant reste disponible longtemps, plus il risque de se propager. Depuis que le projet est déployé, plus de 140 paquets ont été identifiés et isolés. Un projet a été réintégré, tous les autres ont été supprimés de PyPi.

Pour en savoir plus : https://blog.pypi.org/posts/2024-12-30-quarantine/

CNAPP : Garde-fou pour développeurs et rambarde de sécurité pour les SecOps

Soumis par francoistonic le
Image
Image

Par Jason Merrick, SVP des produits chez Tenable

Avec l'adoption croissante du cloud par les entreprises, la sécurité de celui-ci est devenue une priorité absolue. Toutefois, entre les environnements multi-cloud, les configurations complexes, les cycles de développement rapides et la méconnaissance, voire le désintérêt, des développeurs pour la cybersécurité, la protection des infrastructures cloud est un véritable parcours du combattant. C’est là que les Cloud-Native Application Protection Platform (CNAPP) apportent une réponse globale, en facilitant une sécurité de bout en bout, du développement à la production. Elles permettent aux développeurs de travailler librement tout en assurant aux administrateurs une tranquillité d'esprit. Pour être efficaces, elles doivent cependant répondre à des critères clés et suivre les meilleures pratiques permettant de sécuriser chaque étape du cycle de vie des applications.


Légende : Intégration d’une CNAP avec AWS

Une visibilité complète grâce à une intégration profonde

Une CNAPP efficace commence par établir une connexion directe avec les API des principaux fournisseurs cloud comme Azure, AWS, GCP et OCI. Cette intégration permet une visibilité complète sur toutes les ressources cloud, y compris les workloads, les identités, les configurations réseau et les données. Grâce à cette vue d’ensemble, les organisations peuvent identifier rapidement des configurations inadéquates, des autorisations excessives et d’autres vulnérabilités qui pourraient compromettre leur environnement. Par exemple, pour AWS, il est possible de choisir entre deux modes de connexion : en "frictionless" via AWS Systems Manager Inventory et AWS Systems Manager Agent (SSM Agent), ou en utilisant le cloud connector d’AWS.

Une gestion proactive des risques via le CSPM

Une fois l’infrastructure connectée, la plateforme CNAPP repose sur deux piliers essentiels pour la gestion des risques cloud. Premièrement, le Cloud Security Posture Management (CSPM) scanne en permanence les configurations pour identifier les violations de conformité avec des standards comme le RGPD, ISO 27001 ou les benchmarks CIS. Cela garantit que les environnements respectent les meilleures pratiques en matière de sécurité. La plateforme s’interconnecte en mode sans agents avec les fichiers de configuration des infrastructures en production pour les comparer à ses bases de données de vulnérabilités et de bonnes pratiques.Le Cloud Infrastructure Entitlement Management (CIEM) analyse les permissions des identités (humaines ou machines) pour réduire les risques liés à des autorisations excessives ou inutilisées. Il permet d’appliquer des politiques d’approvisionnement "juste-à-temps" et de moindre privilège, limitant ainsi les possibilités d'accès non autorisés. L’objectif du CIEM est de minimiser les risques sans compromettre la productivité des utilisateurs.

Uniformisation au service d’une CNAPP et d’un CSPM plus intelligents

Le défi principal dans la sécurisation de l'Infrastructure as Code (IaC) réside dans le manque de standardisation des définitions d'infrastructure. Par exemple, le YAML de Kubernetes est différent du HashiCorp Configuration Language (HCL) utilisé pour Terraform. Ce manque d'uniformité complique l'évaluation et la réduction des risques. La seule manière évolutive d'obtenir de la cohérence est de normaliser les types d'IaC dans un format uniforme (Cloud as Code).Une fois les définitions d'infrastructure normalisées, des vérifications basées sur des politiques (Policy as Code) peuvent être appliquées pour identifier les violations de bonnes pratiques en matière de conformité ou de sécurité. Les solutions CSPM doivent examiner le code tout au long de son développement, sans entraver le flux de travail et l'agilité des développeurs. Open Policy Agent (OPA) est désormais le standard pour l'application des politiques. Les moteurs de politiques basés sur Python, par exemple, sont peu maniables par rapport à ceux basés sur OPA, qui utilisent le langage de requête Rego.

Une sécurité avancée pour Kubernetes

Les environnements Kubernetes, essentiels à la modernisation des infrastructures, introduisent également des défis uniques en termes de sécurité. Une CNAPP doit simplifier leur gestion grâce à une surveillance continue des ressources Kubernetes, comme les nœuds, les namespaces et les comptes de service, tout en détectant les configurations non conformes aux standards de sécurité, tels que les benchmarks CIS pour Kubernetes.

L’automatisation au service de la sécurité

Au-delà du monitoring, la force d’une CNAPP réside dans son approche automatisée de la remédiation. Lorsqu’une vulnérabilité ou une configuration incorrecte est détectée, plusieurs solutions sont possibles. Il est possible d’appliquer des correctifs automatisés intégrés dans des outils comme Terraform et CloudFormation via une intégration fluide avec des plateformes comme Jira, Slack ou ServiceNow, et des guides de correction manuelle lorsque l’automatisation n’est pas souhaitée. Cette flexibilité garantit que la sécurité ne freine pas les cycles de développement rapide.

La plupart des développeurs ne sont toutefois pas des experts en sécurité et manquent des connaissances nécessaires pour remédier aux mauvaises configurations détectées dans l'IaC. Les workflows de remédiation doivent ainsi avoir la capacité de s'intégrer à ceux des développeurs. La seule approche scalable est une solution CSPM qui génère automatiquement le code nécessaire pour résoudre les mauvaises configurations et qui crée des pull requests contre la branche principale (Remédiation en tant que Code). 

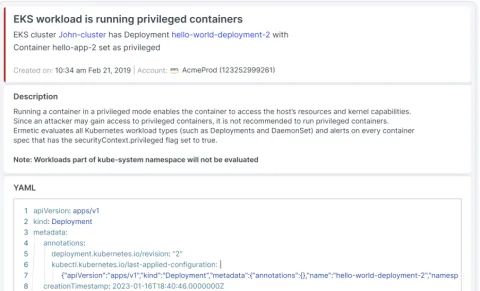
Légende : Exemple d'alerte fournie par une CNAPP concernant un conteneur vulnérable.

Assurer une remédiation plus efficace et sécuritaire en production

La plus grande distinction entre les solutions CSPM de première génération et celles de nouvelle génération réside dans leur approche de la remédiation des erreurs qui se produisent sur la production. Les solutions CSPM de première génération offraient des capacités de remédiation pour traiter un ensemble limité de risques en modifiant automatiquement les configurations en temps réel. Cette approche était toutefois risquée. Elle nécessite d’abord que l'outil CSPM soit autorisé à mettre à jour les environnements en temps réel, ce qui peut être contraire à la politique de sécurité. Ensuite, autoriser un outil à apporter des modifications automatiques aux configurations de l'infrastructure en temps réel introduit le risque d'un éventuel temps d'arrêt. Et plus important encore, toute modification apportée aux configurations d'infrastructure en temps réel crée une dérive par rapport à la base de référence de l'IaC. Cela signifie que si l'infrastructure est redéployée à partir de l'IaC, le changement effectué en temps réel sera perdu.

Les solutions CNAPP de nouvelle génération établissent quant à elle l'IaC comme la seule source de vérité. Par exemple, quand un ingénieur augmente la configuration de la mémoire d'une instance de calcul en temps réel pour améliorer les performances d'une application, le changement de configuration n'introduit pas de risque, mais l'IaC correspondant doit être mis à jour pour refléter ce changement. Cela permet d’établir une nouvelle base de référence.En cas de configuration risquée, comme la création accidentelle d'une règle dans une table de routage exposant un sous-réseau privé à Internet, la plateforme génère automatiquement le code nécessaire pour corriger la configuration. Les opérations peuvent ensuite redéployer l'infrastructure en utilisant le code mis à jour et éliminer les risques.En réunissant des outils de gestion des risques, de remédiation et de conformité dans une seule plateforme, la CNAPP réduit la complexité des environnements multi-cloud. Elle permet aux développeurs d’innover rapidement tout en assurant aux équipes SecOps un contrôle continu sur la sécurité des environnements cloud.

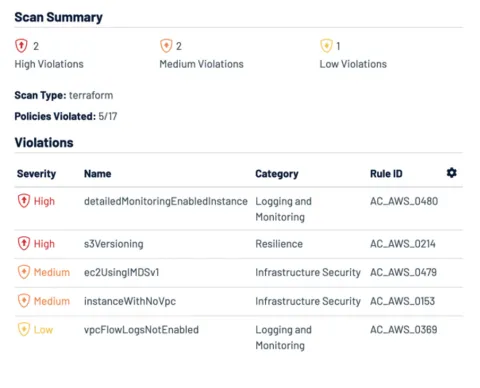
Légende : Des outils open-source gratuits comme Terrascan offrent aux développeurs un moyen simple de se familiariser avec les tests de Policy as Code (PaC) pour l'Infrastructure as Code (IaC).

Vite 6.0.x : 4 mises à jour en 2 jours

Soumis par francoistonic le

Vite 6 a connu une série de mises à jour les 20 et 21 janvier : 6.0.8, 6.0.9, 6.0.10 et 6.0.11. Les 6.0.8 et 6.0.9 ont provoqué une succession d'erreurs d'exécution et de problèmes de DNS. Des changements de sécurité ont provoqué une casse de rétro-compatibilité. "Vite permettait à tous les sites Web d'envoyer des requêtes au serveur de développement et de lire la réponse en raison des paramètres CORS par défaut et du manque de validation sur l'en-tête d'origine pour les connexions WebSocket." précise un bulletin de sécurité du projet. Des erreurs URL ou de configuration se sont multipliés. 

Depuis le 21 janvier, la situation semble se normaliser. 

Vite est un outil front-end pour les projets JavaScripts et améliorer les développements : optimisation des builds, démarre du serveur immédiat, API typées.

Site : https://vite.dev/

75% des salariés français mettent sciemment leur entreprise en danger selon une étude Proofpoint

Soumis par fredericmazue le

Alors que l’Anssi publie aujourd’hui son Panorama de la menace, notant une augmentation de 30% des cyberattaques visant à dérober les données des Français, l’enquête annuelle de Proofpoint, State of the Phish 2024 présente des conclusions édifiantes quant aux risques pris par les Français eux-mêmes.

Cette dixième édition du rapport annuel State of the Phish de Proofpoint révèle que plus des trois quarts (75 %) des salariés français mettent sciemment leur organisation en danger, entraînant une multiplication des risques d’infections par rançongiciel ou logiciels malveillants, un accroissement des cas de violation de données, et des pertes financières plus grandes.

Et si en France les cas de campagnes d’hameçonnage réussies ont légèrement diminué (66 % des organisations interrogées ont subi au moins une attaque réussie en 2023 contre 86 % l’année précédente), la France se démarque par l’augmentation substantielle des sanctions financières notamment imposées par les législateurs (+320 % contre 144 % en moyenne dans le monde) et par les atteintes à la réputation de l’entreprise (+166 % en France contre une augmentation moyenne de 50 % dans le reste du monde).

Le rapport 2024 souligne aussi que les comportements à risque ne sont pas nécessairement dus à un manque de connaissances en matière de cybersécurité, mais à l’écart qui existe entre les limites des technologies de sécurité individuelle et la formation des utilisateurs. Si les professionnels de la sécurité estiment que la plupart de leurs collaborateurs comprennent la responsabilité qu’ils ont dans la protection de leur organisation, il semble que la sensibilisation à la sécurité ne soit pas suffisante pour prévenir complètement ces comportements dangereux.

« Les cybercriminels savent qu’un individu peut être facilement trompé, que ce soit par négligence, à travers la compromission d’identité ou, dans certains cas, par appât du gain », a déclaré Ryan Kalember, directeur de la stratégie chez Proofpoint. « Les utilisateurs jouent un rôle central dans la posture de sécurité de l’organisation, 74 % des violations étant encore centrées sur l’humain. Bien qu’il soit important de renforcer la culture de sécurité de l’entreprise, la formation à elle seule n’est pas une solution miracle. Il y a une différence notoire entre la parole et l’action : le défi n’est plus seulement la sensibilisation, mais aussi le changement de comportement. »

Le rapport State of the Phish de cette année apporte un aperçu détaillé du paysage actuel de la menace cyber, dans lesquelles l’IA générative, les QR codes et l’authentification multifactorielle (MFA) sont utilisés de manière abusive par des acteurs malveillants, comme en témoignent les données de télémétrie internes. En effet, Proofpoint a analysé plus de 2,8 milliards de courriers électroniques dans 230 000 organisations à travers le monde, ainsi que les résultats de 183 millions de simulations d’attaques par hameçonnage au cours des douze derniers mois.

Les principales conclusions du rapport State of the Phish 2024 pour la France sont les suivantes :

Les collaborateurs n’exposent pas leur entreprise aux cyberattaques par manque de sensibilisation : 79 % des sondés français ont admis avoir pris des mesures risquées, telles que la réutilisation ou le partage d’un mot de passe, le fait de cliquer sur des liens provenant d’expéditeurs inconnus, ou en communiquant leurs informations d’identification à une source non fiable. Parmi eux, 95 % l’ont fait en connaissance des risques inhérents à la sécurité, ce qui signifie que 75 % des salariés français interrogés ont volontairement porté atteinte à la sécurité de leur entreprise. Les objectifs derrière les actions risquées sont variés, la plupart des sondés citant la commodité (43 %), le désir de gagner du temps (36 %) et le sentiment d’urgence (29 %) comme principales motivations.

Un écart entre les équipes informatiques et le reste de l’organisation empêche un réel changement de comportement : alors que 79 % des professionnels français de la sécurité interrogés déclarent que la plupart de leurs collaborateurs comprennent la responsabilité qu’ils portent quant à la sécurité de l’entreprise, 64 % des employés interrogés n’en sont pas sûrs ou affirment qu’ils ne sont pas du tout responsables. Et même si la quasi-totalité des employés qui ont pris des mesures risquées connaissait les risques (95 %) — ce qui indique clairement que la formation en matière de sécurité contribue à sensibiliser les employés — il existe de nettes disparités entre la vision des professionnels de la sécurité et celle des autres collaborateurs, pour créer un véritable changement de comportement à l’échelle de l’entreprise. En France, les professionnels de la sécurité estiment que plus de formation (76 %) et des contrôles plus stricts (80 %) sont la solution, mais presque tous les employés interrogés (94 %) ont déclaré qu’ils donneraient la priorité à la sécurité si les contrôles étaient simplifiés et plus conviviaux. 

La MFA continue de donner un faux sentiment de sécurité : plus d’un million d’attaques sont lancées chaque mois à l’aide d’EvilProxy, un système de contournement de la MFA. Pourtant, il est inquiétant de constater que 91 % des professionnels français de la sécurité pensent encore que la MFA offre une protection complète contre la prise de contrôle d’un compte.

L’IA booste les attaques par compromission d’identité (BEC) : en France, 62 % des organisations interrogées ont été la cible d’attaques BEC (Business Email Compromise) en 2023, un chiffre en baisse par rapport à l’année précédente où le pourcentage était de 80 %. Dans l’ensemble, il y a eu moins de signalements de tentatives de fraude par courriel au niveau mondial, mais certains pays ont connu une augmentation du volume d’attaques, comme le Japon (+35 %), la Corée du Sud (+31 %) et les Émirats Arabes Unis (+29 %). Ces pays ont peut-être été moins touchés par les attaques BEC dans le passé en raison de barrières culturelles ou linguistiques, mais l’utilisation de l’IA générative permet aux attaquants de créer des courriels plus convaincants et personnalisés dans plusieurs langues. En moyenne, Proofpoint détecte 66 millions d’attaques BEC ciblées chaque mois.

La cyber extorsion reste une forme d’attaque lucrative et le paiement de rançon ne garantit pas la récupération complète des données : 70 % des organisations françaises interrogées ont été infectées par un rançongiciel au cours de l’année écoulée (soit une augmentation de 6 points de pourcentage d’une année sur l’autre) ; de manière alarmante, 63 % des professionnels français de l’informatique ont déclaré que leur organisation avait été infectée par plusieurs rançongiciels distincts. Parmi les organisations touchées en France, 30 % ont accepté de payer les attaquants (contre 54 % en moyenne dans le monde), et seuls 47 % ont retrouvé l’accès complet à leurs données après un seul paiement (contre 63 % il y a un an).

Les attaques par téléphone (TOAD) continuent de proliférer : bien qu’apparaissant initialement comme un message innocent, ne contenant rien de plus qu’un numéro de téléphone et quelques informations erronées, la chaîne d’attaque est activée lorsqu’un collaborateur peu méfiant appelle un centre d’appel frauduleux, fournissant ses informations d’identification ou accordant un accès à distance à des acteurs malveillants. Proofpoint détecte en moyenne 10 millions d’attaques TOAD par mois, avec un pic récent en août 2023, avec 13 millions d’incidents.

Malgré l’importance et la sophistication croissante des menaces telles que les rançongiciels, les TOAD et les contournements de MFA, de nombreuses organisations ne sont pas suffisamment préparées ou formées pour y faire face. Seuls 16 % des organisations françaises interrogées forment leurs utilisateurs à la reconnaissance et à la prévention des attaques TOAD, et seulement 25 % à la sécurité de l’IA générative.

Pour télécharger le rapport State of the Phish 2024 : proofpoint.com/us/resources/threat-reports/state-of-phish.

Red Hat Global Customer Tech Trends 2024 : la sécurité reste la principale priorité de financement des entreprises

Soumis par fredericmazue le
Image
Image
Image
Image

Red Hat publie les résultats de la 10ème édition de son étude annuelle Global Tech Trends. Comme lors des années précédentes, cette enquête analyse les données obtenues sur l’état d’avancement des initiatives de transformation numérique des entreprises, leurs priorités de financement dans le domaine de l’IT (ou autres), ainsi que l’état du cloud.

Plus de 700 dirigeants d’entreprises internationales spécialisées dans les technologies de l’information (IT) et issus de divers secteurs et régions ont été interrogés afin de mieux comprendre les nouveaux aspects de l’utilisation des technologies, ainsi que les grandes tendances qui en découlent. Retour sur les principales conclusions et tendances relevées lors de l’enquête, ainsi que sur l’évolution de ces résultats au fil des années.

La sécurité reste une priorité absolue

Si la sécurité reste – sans surprise – une priorité absolue en termes de financement pour les entreprises spécialisées dans l’IT, les données obtenues montrent que cet aspect a énormément gagné en importance cette année par rapport aux années précédentes. En effet, 50 % des répondants ont déclaré qu’il s’agissait de l’une de leurs trois principales priorités de financement, soit une augmentation de 5 points par rapport à l’an dernier – cela constitue un changement majeur par rapport aux autres changements observés d’une enquête à l’autre.

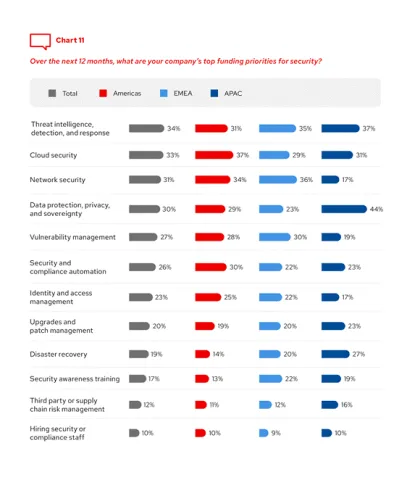
Toutefois, en s’intéressant de plus près à la catégorie « Sécurité », force est de constater que des incohérences similaires à celles des années passées subsistent. Alors que la Threat Intelligence et la Threat Detection and Response constituent les principales priorités de financement pour la sécurité informatique, la formation et la sensibilisation à la sécurité, ainsi que l’embauche de personnel qualifié chargé de la sécurité ou de la conformité figurent, quant à elles, au bas de la liste des priorités de la plupart des régions analysées. En outre, le financement de la sécurité des tiers et de la supply chain reste également au bas de l’échelle, malgré l’attention internationale suscitée par les menaces liées à la chaîne d’approvisionnement ces dernières années.

Dans l’ensemble, un tiers des dirigeants interrogés souhaiteraient consacrer un budget plus important à la Threat Intelligence et à la Threat Detection and Response, ainsi qu’à la sécurité dans le cloud. À l’inverse, les dirigeants de la région APAC préfèrent accorder la priorité à la protection et à la souveraineté des données (y compris celles à caractère personnel), ainsi qu’à la reprise après sinistre, plutôt qu’à la sécurité des réseaux.

Une question se pose alors : certains aspects de la sécurité sont-ils sous-financés ?


Q5.6 : Quelles sont les principales priorités de financement de votre entreprise concernant la sécurité pour les 12 mois à venir ? Veuillez sélectionner jusqu’à 3 catégories.

La modernisation des applications, une priorité variable selon les régions

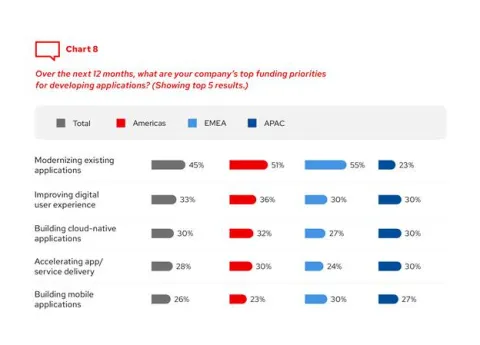
Aujourd’hui, la modernisation des applications existantes constitue la principale priorité de financement (à 45 %) en matière de développement d’applications, suivie de près par l’amélioration de l’expérience numérique des utilisateurs, la création d’applications cloud natives et l’accélération de la fourniture d’applications et de services. Néanmoins, les priorités de financement du développement d’applications peuvent varier selon les régions : alors que les Amériques et la région EMEA affichent un classement de priorités de financement similaire, la région APAC place la modernisation des applications assez bas dans sa liste.

La région APAC étant la plus grande région consommatrice de solutions de Software-as-a-Service (SaaS), il est naturel de supposer que le remplacement des logiciels existants par une solution SaaS est une approche plus courante qu’ailleurs. À l’inverse, plus de la moitié des personnes interrogées issues des Amériques et de la région EMEA (soit le double de la région APAC) ont déclaré que la modernisation des applications existantes était l’un de leurs principaux axes d’investissement en matière de développement d’applications.

Parmi les autres priorités recensées figurent notamment l’amélioration de l’expérience numérique des utilisateurs, la création d’applications cloud natives et mobiles (davantage priorisé par la région EMEA) et l’accélération de la fourniture d’applications, de services et de nouveaux outils de développement (davantage priorisé par les Amériques).


Q5.2 - Quelles sont les principales priorités de financement de votre entreprise concernant le développement d’applications pour les 12 mois à venir ? Veuillez sélectionner jusqu’à 3 catégories. 

De nouvelles priorités de financement dans la gestion de l’informatique

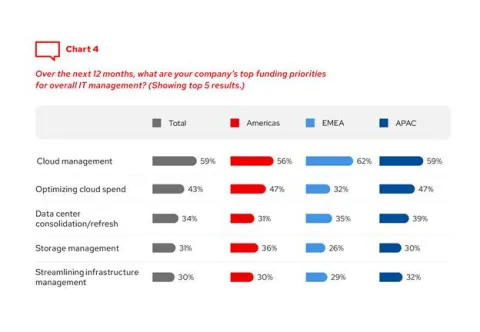
Cette année, la gestion du cloud, qui comprend diverses formes de gestion hybride et multicloud, reste de loin la principale priorité de financement en matière de gestion des technologies. En effet, 59 % des répondants perçoivent la gestion du cloud comme l’une des trois principales priorités de financement, soit une augmentation de 9 points en deux ans. En outre, les environnements de cloud hybride sont devenus la norme cette année, en sachant que les entreprises ne sont généralement ni privées (à 21 %) ni standardisées sur un seul cloud public (à 9 %), et qu’opter pour une approche hybride requiert une gestion réfléchie et stratégique pour pouvoir être efficace.

Par ailleurs, il est intéressant de noter que la gestion de la migration de la charge de travail a chuté de 9 points d’une année à l’autre, pour finalement se retrouver au bas de la liste des priorités de financement en matière de gestion de l’informatique. Peut-être cette baisse reflète-t-elle le fait que de nombreuses entreprises ont sélectionné elles-mêmes l’environnement où leurs applications peuvent être exécutées le plus efficacement possible ou, du moins, que la migration de leurs applications ne fait pas partie de leurs priorités à l’heure actuelle.


Q5.7 - Quelles sont les principales priorités de financement de votre entreprise en matière de gestion globale de l’informatique pour les 12 mois à venir ? Veuillez sélectionner jusqu’à 3 catégories.

La transformation numérique reste ralentie par les processus manuels

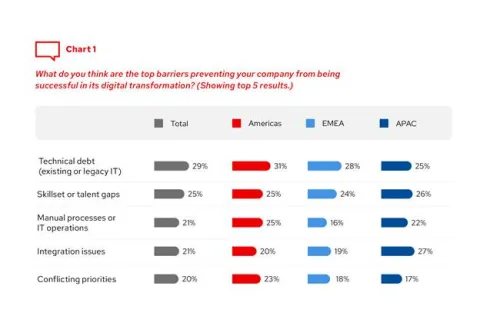
Les obstacles à la réussite de la transformation numérique des entreprises sont restés relativement constants au cours des deux dernières années. Parmi eux, figurent notamment les processus manuels, les opérations informatiques, la dette technique, ainsi que la pénurie de talents et de compétences. Toutefois, les processus manuels qui ont été le plus souvent mentionnés par la région des Amériques, contrairement à la région EMEA. L’automatisation étant un sujet d’actualité pour une grande partie des secteurs informatiques, il n’est pas surprenant que les entreprises se décident à recourir à cette méthode dans de nombreux cas de figure. En outre, l’automatisation de la sécurité, des services cloud et de la prestation de services restent en tête de liste concernant les priorités de financement.

Enfin, le manque de financement et les mandats de réduction des coûts demeurent au plus bas de la liste malgré les incertitudes économiques et les budgets plus restreints.


Q2.3 - Selon vous, quels sont les principaux obstacles qui empêchent la transformation numérique de votre entreprise ? Veuillez sélectionner jusqu’à 3 obstacles.

Ce nouveau rapport contient de nombreuses autres informations en matière de stratégies cloud, de données sur le secteur ou de plans d’automatisation. Pour en savoir plus, consultez le rapport Global Tech Trends 2024 complet. 
Rapport Veracode State of Software Security 2024 : la rapidité de la remédiation permet de réduire la dette de sécurité critique de 75 %

Soumis par fredericmazue le
Image

Veracode a dévoilé son rapport annuel State of Software Security (SoSS) 2024, qui met en lumière le problème critique de la dette de sécurité dans les applications. La dette de sécurité (définie dans ce rapport comme les failles non corrigées pendant plus d'un an), existe dans 42 % des applications et 71 % des organisations. Il est inquiétant de constater que 46 % des organisations présentent une dette de sécurité « critique » avec des failles graves et persistantes. Ces failles exposent de facto les entreprises à de sérieux risques en termes de confidentialité, d’intégrité et de disponibilité.

Selon le rapport Veracode, environ 63 % des applications présentent des failles dans le code de première partie, tandis que 70 % contiennent des failles dans le code de tierces parties importé via des bibliothèques extérieures. Cela souligne l'importance de tester les deux types de code tout au long du cycle de développement du logiciel. Les taux de correction varient également en fonction du type de faille : la correction des failles dans le code tiers prend 50 % plus de temps, la moitié des failles connues étant corrigées au bout de 11 mois, contre sept mois pour les failles dans le code d'origine.

Il y a toutefois une bonne nouvelle : dans les applications, les failles de sécurité de grande gravité ont diminué de moitié depuis 2016. Cet indicateur souligne les progrès réalisés dans les pratiques de sécurité logicielle ainsi que la vitesse de correction qui sont réalisées. Ceci a un véritable impact sur la dette de sécurité critique.

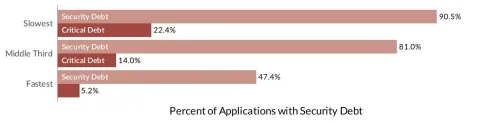
SoSS 2024 révèle que les équipes de développement qui corrigent les failles le plus rapidement réduisent la dette de sécurité critique de 75 %  (passant de 22,4 % des applications à un peu plus de 5 %). En outre, les équipes qui agissent rapidement sont quatre fois moins susceptibles de laisser la dette de sécurité critique se matérialiser dans leurs applications en premier lieu.

Chris Eng, directeur de recherche chez Veracode, déclare : « Alors que nous continuons à voir des améliorations dans le paysage de la sécurité, ces résultats sont une sonnette d'alarme pour les organisations qui doivent s'attaquer de front à leur dette de sécurité. En donnant la priorité à la correction des failles, en se concentrant sur la sécurité des codes tiers et en adoptant des pratiques de développement efficaces, les organisations peuvent réduire considérablement leur dette de sécurité et améliorer l'état général de la sécurité des logiciels dans tous les domaines. »

L'IA et la chaîne d'approvisionnement des logiciels

Alors que l'IA (intelligence artificielle) révolutionne rapidement le développement de logiciels, le rapport met en évidence une tendance préoccupante. « Malgré la vitesse et l'efficacité que l'IA apporte au développement de logiciels, elle ne produit pas nécessairement un code sécurisé. Des recherches ont montré que 36 % du code généré par GitHub CoPilot contient des failles de sécurité ». Déclare Chris. Cette prolifération de code non sécurisé à grande échelle représente un risque important pour les organisations et la chaîne d'approvisionnement en logiciels, entraînant l'accumulation d'une dette de sécurité au fil du temps.

La hiérarchisation des risques est essentielle

L'étude de Veracode a également révélé que la capacité de remédiation des équipes était limitée, avec seulement 64 % des applications ayant une capacité de remédiation suffisante pour éliminer la dette de sécurité critique. En fait, seules deux applications sur dix affichent un taux de correction mensuel moyen supérieur à 10 % de toutes les failles de sécurité. Cela suggère que, même dans les cas où la capacité de correction des équipes est suffisante, celles-ci ne donnent pas la priorité aux failles critiques.

Malgré cela, il y a un espoir de réussite. Seuls trois pour cent de toutes les failles constituent une dette de sécurité critique, et ce sous-ensemble représente la plus grande exposition au risque pour les applications. En donnant la priorité à ces trois pour cent, les organisations peuvent parvenir à une réduction maximale des risques grâce à des efforts ciblés. 

Chris conclut : « L'IA ouvre également la voie à une nouvelle frontière dans le domaine de la sécurité des logiciels en permettant aux entreprises d'intensifier leurs efforts de remédiation et de s'attaquer plus facilement à la longue dette de sécurité, ainsi qu'aux nouvelles failles qui émergent. La grande majorité des CWE (Common Weakness Enumeration) dont le niveau de gravité va de moyen à très élevé peuvent être corrigés grâce aux modifications de code générées par l'IA de Veracode Fix. »  

Le rapport complet State of Software Security 2024 est disponible en téléchargement sur le site web de Veracode. 

Cloudflare a publié son rapport 2024 consacré à la gestion et à la sécurité des API

Soumis par fredericmazue le

Ce rapport est basé sur les schémas de trafic agrégé observés par le réseau mondial de Cloudflare. Il met en évidence que de nos jours, le trafic lié aux API surclasse les autres formes de trafic Internet, en totalisant 57 % du trafic dynamique traité par Cloudflare. Dans le même temps, il apparaît, selon le rapport, que les API sont de plus en plus complexes à gérer et à protéger contre les abus.

Le rapport explore :

  • Le risque croissant lié aux API fantômes.
  • Les erreurs et les menaces les plus courantes affectant les API.
  • L'utilisation des API à l'échelle mondiale, dans différents secteurs.
  • Les prévisions de Cloudflare et ses recommandations pour protéger les API de manière globale.

Les API fantômes

Qu'est-ce donc que des API fantômes ?  Selon ce rapport, de nombreux services informatiques ne savent toujours pas combien d'API ils possèdent. La découverte basée sur l'apprentissage automatique de Cloudflare a trouvé 30,7 % de points de terminaison d'API en plus que les points de terminasons déclarés. Ce qui indique montre que près d'un tiers des API sont des API fantômes, c'est-à-dire pas correctement inventoriées.

Cloudflare précise : Souvent, les API fantômes sont introduites par les développeurs et d'autres utilisateurs au sein d'une organisation, soit au cours du processus de développement de l'application, soit pour exécuter d'autres fonctions métier.

Les API fantômes ne sont pas nécessairement utilisées à des fins malveillantes. Cependant, comme elles ne sont pas sous le contrôle des équipes informatiques et de sécurité d'une organisation, il est impossible de les protéger contre les nouvelles vulnérabilités et les nouvelles attaques.

Bien que les API fantômes ne soient pas malveillantes par nature, elles peuvent présenter un certain nombre de risques. Les équipes informatiques et de sécurité d'une organisation sont chargées d'appliquer et d'améliorer les normes de sécurité des API, mais elles ne peuvent protéger que les API et les points de terminaison qui leur sont visibles. S'il existe une dépendance dont ces équipes n'ont pas connaissance, elles ne peuvent pas suivre l'exposition potentielle des données, ni garantir la conformité ou bloquer les attaques.

Cloudflare recommande une limitation de débit par ID de session sur les API

Si les API constituent la plomberie essentielle d’Internet, elles sont également propices aux abus explique Cloudflare. Pour limiter ces abus, une solution est de mettre un place une limitation de débit. Il existe plusieurs approches pour ce faire, toutes n'étant pas de valeurs églaes. Par exemple si vous utilisez HTTP 429 pour vos limites de débit, les attaquants sauront instantanément qu'ils ont été limités en débit et pourront « surfer » juste en dessous de la limite sans être détectés. C'est pourquoi si implémenter des limites de requêtes sur les adresses IP peut être tentant, Cloudflare recommande de baser la limite sur un ID de session comme meilleure pratique et de ne recourir à l'adresse IP (ou à l'empreinte IP + JA3) que lorsque les ID de session ne sont pas disponibles.

Le rapport 2024 sur la sécurité et la gestion des API de Cloudflare peut être téléchargé ici.