Snowden

Piratage des cartes SIM : Gemalto confirme à demi-mots

Soumis par fredericmazue le

Comme annoncé, Gemalto a communiqué aujourd'hui au sujet de l'affaire du vol des clés de cryptage de ses cartes SIM. Un piratage qui permet à la NSA d'écouter à volonté les communications téléphoniques faites via ces cartes, en outrepassant la justice. Un piratage sidérant par son ampleur, l'expression est du site The Intercept qui a révélé l'affaire.

L'entreprise Gemalto reconnaît avoir subi des cyberattaques évoluées en 2010: "de faux e-mails ont été envoyés à l’un de nos clients opérateur mobile en usurpant des adresses e-mail authentiques de Gemalto. […] Nous avons également détecté plusieurs tentatives d'accès aux ordinateurs de collaborateurs de Gemalto ayant des contacts réguliers avec des clients [...]  A l’époque, nous n’avons pas pu identifier les auteurs de ces attaques, mais maintenant nous pensons qu’elles pourraient être liées à l'opération du GCHQ et de la NSA." 

Aujourd'hui, considérant que les méthodes évoquées par Gemalto sont celles indiquées par Edward Snowden dans ses révélations, les auteurs des attaques ne font guère de doute.

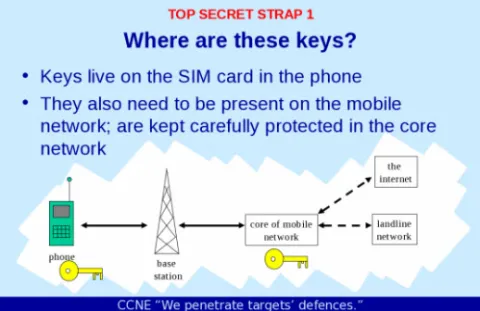
Selon Snowden, la NSA et GCHQ ont piraté les comptes e-mail et Facebook de plusieurs employés de Gemalto chargés de transmettre les clés de chiffrement aux clients, dans le but d’intercepter ces transferts. 

Gemalto ne rappellera toutefois pas les cartes SIM comme l'a préconisé hier Edward Snowden sur Reddit.

When the NSA and GCHQ compromised the security of potentially billions of phones (3g/4g encryption relies on the shared secret resident on the sim), they not only screwed the manufacturer, they screwed all of us, because the only way to address the security compromise is to recall and replace every SIM sold by Gemalto.

Quand la NSA et le GCHQ ont potentiellement compromis la sécurité de milliards de téléphones, ils n'ont pas seulement en.... le fabricant, ils nous ont tous en..... car la seule façon de remédier au problème est de rappeler toutes les cartes vendues par Gemalto et de procéder à leur remplacement.

Gemalto a indiqué ne pas avoir l'intention de porter plainte, ni contre les Etats-Unis, ni contre le Royaume-Uni.

Les cartes SIM Gemalto seraient sûres

Soumis par fredericmazue le

La dernière révélation en date, relayée par The Intercept a fait beaucoup de bruit, et pour cause. Car selon ces révélations, Gemalto se serait fait voler par la NSA les clés de cryptage des cartes SIM que la société produit.

Posséder ces clés permet d'écouter les conversations téléphoniques à l'insu des utilisateurs et de la justice, la NSA pouvant ainsi se passer de demander les autorisations nécessaires. Gemalto produisant 2 milliards de carte SIM chaque année, l'expression 'piratage sidérant' a été employée à propos de cette affaire.

Gemalto a communiqué ce lundi matin pour indiquer que selon elle, ses cartes SIM, ainsi que ses cartes bancaires, passeports et autres produits, sont sûrs. La société, dont l'action a accusé le coup en fin de semaine dernière, indique encore qu'elle ne s'attend pas à subir un préjudice financier significatif.

L'entreprise continue d'investiguer avec tous les moyens nécessaires sur cette affaire et communiquera sur les résultats de ses investigations le mercredi 25 février, à travers un communiqué de presse et une conférence de presse qui se tiendra à Paris, à 10h30.

Vols de clés de chiffrement des cartes SIM Gemalto : un piratage sidérant !

Soumis par fredericmazue le
Image

Il y avait longtemps qu'Edward Snowden ne s'était pas fendu d'une révélation fracassante dans le cadre de l'affaire PRISM et du cyber espionnage de la NSA. En fait, plus personne ne s'attendait à ce qu'il sorte quelque chose de nouveau de son chapeau, car lui-même avait déclaré avoir révélé le plus important, tout en ajoutant : mission accomplie.

Edward Snowden vient pourtant de faire une révélation fracassante, peut-être plus que toutes les autres. Pourquoi seulement maintenant ? La question reste posée. Toujours est-il que selon The Intercept qui s'appuie sur les révélations de Snowden, documents à l'appui, la NSA, en compagnie de son acolyte britannique la GCHQ, a réussi à dérober les clés de cryptage des cartes SIM au fabricant franco-néerlandais Gemalto.

Ces clés de cryptage protègent la confidentialité des conversations téléphoniques. Posséder ces clés permet d'écouter les conversations facilement, à la fois techniquement et juridiquement. Avoir ces clés permet à la NSA de s'abstenir de demander un mandat ou une autorisation de mise sur écoute. De fait la quantité de communications interceptées est 'sidérante'.

Pour bien évaluer ce que sidérante signifie ici, il faut savoir que Gemalto est le premier constructeur de cartes SIM au monde. Gemalto, dont la devise est "La sécurité pour être libre" :-) produit 2 milliards de cartes SIM chaque année. Des cartes qui sont ensuite distribuées par 450 opérateurs télécoms dans le monde. Concrètement, il n'est pas exagéré de dire que toute personne qui possède un portable est susceptible d'être écoutée.

Comme toujours la victime dit n'être au courant de rien. Dans un communiqué Gemalto déclare : "Nous ne pouvons à ce stade de l'enquête confirmer les informations de cet article, et n'avions aucune connaissance préalable que ces agences gouvernementales conduisaient cette opération. Gemalto prend ces révélations très au sérieux et met en œuvre tous les moyens nécessaires pour investiguer et comprendre l'étendue de ces techniques sophistiquées".

Comment la NSA et la GCHQ ont-elles procédé ? De manière assez classique, une bonne vieille approche qui n'est pas sans rappellee celle du casse du siècle Carbanak révélé en début de semaine. Un travail de préparation a été fait pour déterminer qui, à Gemalto, avait accès à ces informations sensibles. S'en sont suivi phishing et autres piratages de courriels et de compte facebook, notamment au moyen du logiciel XKeyscore, pour toujours rentrer plus profondément dans la place.

Donc vos téléphones mobiles ne sont plus du tout sûrs. Vos téléphones seulement ? Au fait Gemalto fabrique bien des puces sécurisées pour cartes bancaires non ? :-)

Mise à jour :

Ce lundi matin, la société Gemalto a communiqué sur cette affaire pour indiquer que selon les résultats de ses premières investigations, ses produits - cartes SIM, cartes bancaires, etc. - seraient sûrs.

Gemalto donner une conférence de presse à Paris le 25 février à 10h30.

Google et Facebook étendent leurs réseaux de fibre optique

Soumis par fredericmazue le

Selon le Wall Street Journal, Google et Facebook investissent massivement dans la fibre optique. Toujours selon le quotidien américain, Google dispose de 160 000 kilomètres de fibre optique de par le monde. Un réseau suffisamment dense pour concurrencer les opérateurs télécom. A titre de comparaison, Sprint, l'opérateur télécom américain dispose de 45 000 kilomètres de fibre optique.

De son côté Facebook a investi plusieurs millions de dollars dans la pose de 10 000 kilomètres de fibre à travers le pacifique.

Les deux géants de l'Internet auraient-ils l'intention de concurrencer les opérateurs télécom ? D'après les observateurs, non. Il s'agirait simplement d'une réaction à l'affaire Snowden qui a révélé les pratiques de cyberespionnage de la NSA. Disposer de ses propres réseaux de fibres serait un moyen de mieux se prémunir contre les actions de la NSA.