vol de données

Mark Zuckerberg bâillonne la webcam et le micro de son PC !

Soumis par fredericmazue le
Image

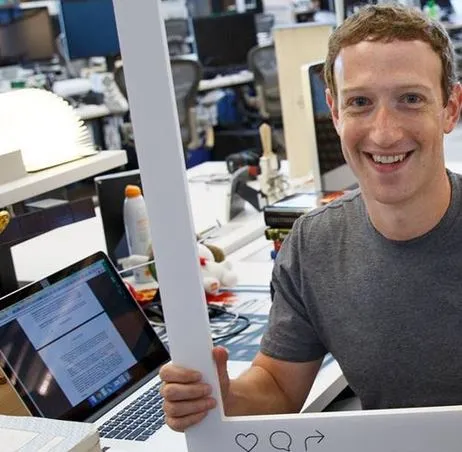
Pour célébrer le dépassement des 500 millions d'inscrits sur Instagram, désormais propriété de Facebook, Mark Zuckerberg y a posté une photo. Mais rien n'échappe aux yeux de lynx des internautes.

Quand on y regarde bien, on s'aperçoit que Mark Zuckerberg emploie une technique hitech pour protéger sa vie privée ou, bien sûr, protéger son entreprise d'éventuels espionnages industriels.

Cette technique hitech consiste en l'application bien sentie d'un petit bout de ruban adhésif, pour bâillonner, museler et aveugler le micro et la webcam de son PC.

Bien sûr les esprits moqueurs trouveront cocasse que le patron d'une entreprise qui gère d'énormes moyens en informatique ne trouve que ce moyen pour se protéger de façon sûre d'un piratage, suivi d'un espionnage par activation de sa webcam à distance.

Mais Mark Zuckerberg sait ce qu'il fait. Qui est mieux placé que lui pour savoir que la protection de la vie privée sur Internet est plus un leurre qu'autre chose, et que les données personnelles peuvent être exploitées avec profit ? ;-)

Les agences gouvernementales peuvent exploiter la ‘fonctionnalité' d'écoute des hyperviseurs pour récupérer des données depuis le cloud

Soumis par fredericmazue le

Bitdefender, société de technologies de cyber-sécurité, affirme que les agences gouvernementales peuvent exploiter la ‘fonctionnalité' d'écoute des hyperviseurs  pour récupérer des données depuis le cloud.

Les révélations de l'affaire Snowden sur les capacités d'interception des données de la part de la NSA et de ses agences partenaires ont incité les propriétaires d'infrastructures et les fournisseurs de services, ainsi que les utilisateurs, à s'assurer que leurs données sont échangées sans encourir de risque de confidentialité et qu'elles sont stockées sous forme chiffrée. Régulièrement, les chercheurs s'attaquent à des protocoles très utilisés ou à leur mode de mise en œuvre. Des failles sont ainsi découvertes de manière récurrente et corrigées à plus ou moins brèves échéances, comme dans le cas de vulnérabilités bien connues telles que Heartbleed ou Logjam, qui ont entraîné le déploiement massif de correctifs à une échelle jusque-là inédite.

Mais les entreprises, et par conséquent, leurs clients, sont-elles vraiment protégées une fois que ces failles sont corrigées ? Existe-t-il des méthodes dissimulées et plus ou moins légales que les organismes d'État et certaines grandes entreprises bien informées seraient susceptibles d'utiliser pour passer outre les protocoles TLS / SSL, censés protéger les échanges d'informations ?

Le 26 mai 2016, lors de la Conférence HITB à Amsterdam, Radu Caragea, Chercheur en sécurité des Bitdefender Labs, a démontré lors d'un POC (preuve de concept), que la communication protégée peut être déchiffrée en temps réel, en utilisant une technique qui ne laisse pratiquement aucune empreinte et qui reste invisible pour presque tout le monde, sauf peut-être pour des auditeurs de sécurité particulièrement vigilants.

Quelles conséquences pour votre sécurité ?

Cette attaque permet à un fournisseur de services cloud mal intentionné (ou sur lequel on a fait pression pour qu'il donne des accès à des agences gouvernementales) de récupérer les clés TLS utilisées pour chiffrer chaque session de communication entre votre serveur virtualisé et vos clients (même si vous utilisez Perfect Forward Secrecy !). Si vous êtes un DSI et que votre entreprise externalise son infrastructure de virtualisation auprès d'un prestataire de service, considérez que toutes les informations circulant entre vous et vos utilisateurs ont pu être déchiffrées et lues pendant une durée indéterminée.

Il est impossible de savoir dans quelle mesure vos communications ont pu être compromises et pendant combien de temps, puisque cette technique ne laisse aucune trace anormale derrière elle. Les banques et les entreprises qui gèrent des dossiers de propriété intellectuelle ou des informations personnelles, ainsi que les institutions gouvernementales sont les secteurs susceptibles d'être particulièrement touchés par cette faille.

Premières découvertes

Cette nouvelle technique, surnommée TeLeScope, a été développée par Bitdefender dans le cadre de ses recherches et permet à un tiers d'écouter les communications chiffrées avec le protocole TLS, entre l'utilisateur final et une instance virtualisée d'un serveur. Cette technique n'est opérationnelle qu'avec les environnements virtualisés fonctionnant au-dessus de l'hyperviseur. Ces infrastructures sont extrêmement répandues et sont proposées par les géants de l'industrie tels qu'Amazon, Google, Microsoft ou DigitalOcean, pour ne citer qu'eux. Si la plupart des experts de l'industrie s'accordent pour dire que la virtualisation est l'avenir, aussi bien en termes de stockage, que de déplacement et de traitement de gros volumes de données, ce type de solutions fait déjà partie du quotidien de nombreuses entreprises.

Plutôt que d'exploiter une faille dans le protocole TLS, cette nouvelle technique d'attaque repose sur l'extraction des clés TLS au niveau de l'hyperviseur par une inspection intelligente de la mémoire. Même si l'accès aux ressources virtuelles de la VM est une pratique déjà connue (accéder au disque dur de la machine, par exemple), le déchiffrement en temps réel du trafic TLS, sans mettre en pause la machine virtuelle de manière flagrante et visible, n'avait jamais été réalisé jusqu'alors.

Nous avons découvert ce vecteur d'attaque en recherchant un moyen de surveiller des activités malveillantes depuis notre réseau de honeypots, sans altérer la machine et sans que les pirates puissent comprendre qu'ils sont surveillés. Après cette découverte, nous avons décidé d'en divulguer publiquement les détails, car, les enjeux sociaux, économiques et politiques liés à la surveillance passive du trafic de données dans les environnements virtualisés, sont énormes. Par exemple, un administrateur réseau ayant accès à l'hyperviseur d'un serveur hôte pourrait surveiller, exfiltrer et monétiser toutes les informations circulant depuis et vers le client : adresses e-mail, transactions bancaires, conversations, documents professionnels confidentiels, photos personnelles et autres données privées.

Comment cela fonctionne-t-il ?

Normalement, la récupération des clés à partir de la mémoire d'une machine virtuelle nécessiterait de mettre en pause la VM et de décharger le contenu de sa mémoire sur un fichier. Ces deux processus sont intrusifs et visibles par le propriétaire de la VM (de plus ils enfreignent le SLA - Service Level Agreement). L'approche de Bitdefender repose sur les mécanismes de Live Migration, disponibles au sein des hyperviseurs modernes, qui nous permettent de réduire le nombre de pages nécessaire pour le vidage de la mémoire de l'ensemble de la RAM, à celles modifiées lors de l‘établissement d'une liaison TLS.

« Au lieu de mettre la machine en pause (ce qui entraînerait une latence notable) et de réaliser un vidage complet de la mémoire, nous avons développé une technique de différentiel de la mémoire qui utilise des fonctions de base déjà présentes dans les technologies de l'hyperviseur, » explique Radu Caragea. « Ensuite, bien que cela permette de réduire le volume de vidage mémoire de giga-octets à méga-octets, le temps nécessaire pour écrire une telle quantité de données sur un espace de stockage reste non négligeable (de l'ordre de quelques millisecondes) et c'est pourquoi nous montrons comment ‘déguiser ‘ le processus pour le faire passer pour une latence du réseau, sans qu'il soit nécessaire de stopper la machine. »

Atténuation des risques

L'attaque TeLeScope n'exploite pas de faille lors de l'implémentation du protocole TLS et ne tente pas de contourner le niveau de chiffrement de l'implémentation TLS via des attaques par repli (downgrade attacks). Au lieu de cela, elle exploite une caractéristique de l'hyperviseur pour exfiltrer les clés utilisées par le protocole pour chiffrer la session. Notre POC révèle un écart fondamental qui ne peut être corrigé ou atténué sans réécrire les bibliothèques de cryptographie qui sont déjà en cours d'utilisation. La seule solution à ce jour est, en premier lieu, de bloquer l'accès à l'hyperviseur - en exécutant votre propre hardware à l'intérieur de votre propre infrastructure.

Pour plus d'informations sur l'étude, vous pouvez vous référer au livre blanc disponible en téléchargement gratuit sur le site de la conférence HITB.
Recharger un smartphone via son port USB peut être dangereux pour les données

Soumis par fredericmazue le
Image

Vous êtes-vous jamais demandé si votre smartphone et son contenu sont en sûreté lorsque vous connectez l’appareil aux bornes de rechargement gratuites disponibles dans les aéroports, les cafés, les parcs ou les transports publics ? Savez-vous quel type et quelle quantité de données votre mobile échange avec ces bornes pendant qu’il est en charge ? Les chercheurs de Kaspersky Lab ont eu la curiosité de se poser ces questions et ont mené des recherches pour y trouver des réponses.

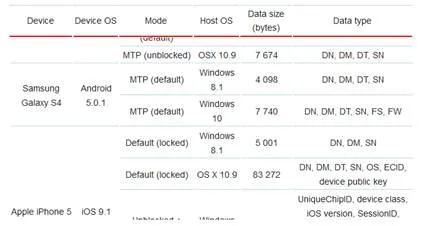
Dans le cadre de ces recherches, ils ont testé un certain nombre de smartphones dotés de diverses versions des systèmes d’exploitation Android et iOS afin de déterminer quelles données l’appareil transfère à l’extérieur pendant qu’il est connecté à un PC ou un Mac pour être rechargé. Les résultats du test indiquent que le mobile divulgue quantité d’informations durant le processus d’établissement de la connexion, notamment son nom, son fabricant, son type, son numéro de série, des indications concernant son firmware et son système d’exploitation, son système de fichiers et la liste de ses fichiers ou encore l’identifiant de sa puce électronique.

Si le volume de données transmises pendant cet échange varie suivant l’appareil mobile et l’ordinateur hôte, chaque smartphone communique systématiquement les mêmes informations : nom de l’appareil, du fabricant, numéro de série, etc.

Cela pose-t-il un problème de sécurité ? Oui, indirectement, souligne Kaspersky Lab. Alors que nos smartphones ne quittent pratiquement plus leur propriétaire, l’appareil sert d’identifiant personnel pour quiconque souhaiterait collecter ces données pour un usage ultérieur. Cela ne serait toutefois pas un problème si un pirate ne pouvait rien faire d’autre que collecter quelques identifiants sur un appareil connecté à un ordinateur inconnu ou à une borne de rechargement publique.

Dès 2014, un concept présenté à Black Hat montrait qu’il est possible d’infecter un téléphone mobile avec un malware rien qu’en le connectant à une borne de rechargement factice. Aujourd’hui, deux ans après cette première annonce, les experts de Kaspersky Lab ont réussi à reproduire le résultat. À l’aide d’un simple PC et d’un câble micro USB standard, ainsi que de commandes spéciales (dites « AT »), ils ont pu reprogrammer la mémoire flash d’un smartphone et y installer en toute discrétion une application « root ». Cela revient à un piratage total de l’appareil, sans même avoir recours à un malware.

Bien qu’aucune publication ne fasse état d’incidents effectivement dus à des bornes de rechargement factices, le vol de données sur des mobiles connectés à un ordinateur a déjà été observé par le passé. Par exemple, cette technique a été utilisée en 2013 dans le cadre de la campagne de cyberespionnage Red October. Par ailleurs, le groupe Hacking Team s’est lui aussi servi d’une connexion à un PC pour implanter un malware sur un mobile.

Ces deux menaces sont parvenues à exploiter l’échange initial de données, soi-disant sécurisé, entre le smartphone et le PC auquel il est connecté. En lisant les informations d’identification reçues de l’appareil connecté, les pirates ont pu découvrir de quel modèle il s’agissait et lancer leur attaque à travers une faille ciblée en conséquence. Leur tâche n’aurait pas été aussi facile si les smartphones n’échangeaient pas automatiquement des données avec un PC lors de la connexion à son port USB.

« Il est étrange de constater que près de deux ans après la publication d’une preuve de concept démontrant la possibilité d’infecter un smartphone via le port USB, cette technique fonctionne toujours. Les risques pour la sécurité sont ici évidents : un utilisateur peut se faire pister par les identifiants de son appareil ; le téléphone peut être discrètement chargé avec un adware, un ransomware ou tout autre malware ; il serait facile pour un individu au profil spécifique de devenir la cible de pirates professionnels », avertit Alexey Komarov, chercheur chez Kaspersky Lab. « D’ailleurs, il n’est pas même nécessaire d’avoir des compétences poussées pour mener ce type d’attaques, car toutes les informations nécessaires se trouvent sans difficulté sur Internet. »

Pour plus d'information, notamment au sujet des commandes AT lisez ce billet sur Securelist.com.


Données échangées via le port USN lors d'un rechargement.

Codes:

DN – Device Name
DM – Device Manufacturer
DT – Device Type
SN – Serial Number
FW – Firmware info
OS – Operating System info
FS – File system info/file list
ECID – Electronic Chip ID


VK piraté ! 100 millions de mots de passe en clair et en balade

Soumis par fredericmazue le
Image

VK est un réseau social russe que l'on peut considérer comme une copie de Facebook. A son tour, après tant d'autres, (LinkedIn, MySpace,...) il a été piraté.

C'est le même hacker qui prend le nom de Peace et qui avait mis les données de LinkedIn en vente sur le DarkNet qui a récidivé avec données de VK. Des données dérobées fin 2012, donc à peu près conjointement à celles de LinkedIn, nous apprend The Hacker News. 100 millions de comptes VK sont concernés. Comme à cette époque, le réseau social comptait dans les 100 millions de membres, le piratage est total.

Des données comme en rêvent tous les cybercriminels : noms, prénoms, adresses email, adresses physiques, numéro de téléphone et mots de passe en clair. Oui vous avez bien lu : des mots de passe en clair. Ce qui simplifie beaucoup leur exploitation :-)

Enfin quoique... Ce n'était même pas la peine dans moult cas. Le site LeakedSource, ce site qui vous permet de savoir si vos données personnelles ont été volées quelque part et si oui où, a publié un billet de blog à propos des données volées sur VK.

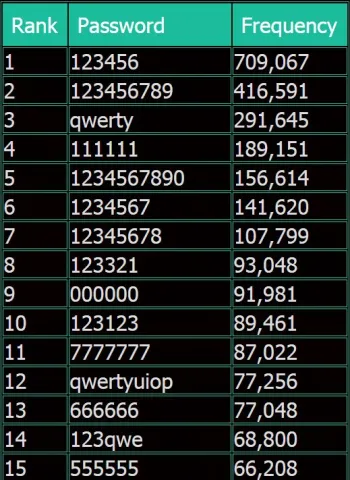
700 000 mots de passe 123456, plus de 400 000 mots de passe 123456789 (bel effort de sécurisation par rapport au précédent, il faut le reconnaître :-)  près de 300 000 qwerty, 77 000 qwertyuiop (bel effort à nouveau)

Décidément les pratiques ne changent pas, ni chez certains responsables de sites, ni du côté des utilisateurs. Comment s'étonner dans ces circonstances que des problèmes graves de produisent ?

Même Mark Ziuckerberg est négligeant ! ;-) :-)

LinkedIn piraté : plus de 100 millions de comptes utilisateurs impactés

Soumis par fredericmazue le

Il s'agit d'un piratage qui remonte à 2012. A l'époque 6,5 millions de mots de passe avaient été volés et diffusés sur le DarkNet, explique MotherBoard sans que LinkedIn clarifie combien de comptes utilisateurs avaient réellement été impactés.

Mais l'affaire prend une nouvelle tournure depuis qu'un hacker du nom de Peace, essaie de vendre sur le DarkNet les adresses email et mots de passe de plus de 110 millions de comptes LinkedIn. Des données qui ont été volées lors de ce piratage de 2012.

L'affaire est suffisamment sérieuse pour que LinkedIn publie un billet de blog expliquant que tous les mots de passe des comptes créés avant de piratage de 2012 sont invalidés et que les utilisateurs concernés sont avertis qu'ils doivent réinitialiser leur mot de passe. LinkedIn menace de poursuites judiciaires tous ceux qui essaient de marchaner ces données.

Est-ce suffisant pour votre sécurité si vous êtes ou avez été membre de LinkedIn ? Pas sûr du tout... Toujours selon MotherBoard qui s'appuie des informations de LeakedSource, un site d'accès à des bases de données volées.  En 2012 le cryptage des mots de passe des comptes LinkedIn étaient faibles, algorithme SHA1 sans salage, si bien que 90% des mots de passes volés ont pu être décryptés en 72 heures.

Autrement dit, si vous avez utilisé un mot de passe commun à LinkedIn et d'autres services, il est important et urgent de réinitialiser ce mot de passe sur tous les services concernés.

Beautiful people piraté : les données de 1,1 million de profils en vente sur le Web

Soumis par fredericmazue le

Beautiful people est site de rencontre très controversé. Comme son nom le suggère, il est réservé aux 'gens beaux'. Les nouveaux inscrits à ce site doivent se voir approuvés par d'autres membres déjà inscrits, qui ne considèrent que les critères esthétiques pour valider le nouveau profil. Bref le site est select.

D'un site select et 'beau', on s'attendrait à ce que sa sécurité soit rigoureuse. Erreur. En 2015 un chercheur en sécurité, Chris Vickery, s'est aperçu qu'il pouvait se connecter à une base de données MongoDB de Beautiful people, simplement en utilisant le nom d'administrateur et le mot de passe par défaut de l'outil. Si Chris a pu le faire, n'importe quel hacker a pu le faire aussi.

Pas grave... Contacté, Beautiful people a confirmé des intrusions sur un serveur gérant sa base de données MongoDB, en précisant qu'il ne s'agissait pas d'un serveur de production ,mais seulement d'un serveur de test, arrêté depuis.  

Donc tout va bien, à ce détail près que depuis, les données de 1,1 millions de vrais profils sont en vente sur le Web. Les données habituelles dans ce genre de situation : nom d'utilisateur, mot de passe, et dans ce cas particulier, poids, taille, cursus scolaire, emploi, revenus, préférences sexuelles, etc.

Le serveur de test contenait en fait les données du site de production. Des membres du site ont confirmé à Forbes, que leurs données personnelles en fuite sur le web sont bien exactes.

Belle faille, beau piratage :-)

Apple fait le ménage sur l'App Store : plus de 250 applications retirées

Soumis par fredericmazue le
Image

Les conditions imposées par Apple pour valider une application sur l'App Store sont plutôt rigoureuses, mais manifestement cela ne suffit pas toujours. S'étant rendue compte que des applications extrayaient des données personnelles des iPhone, la firme à la pomme a tapé du poing sur la table.

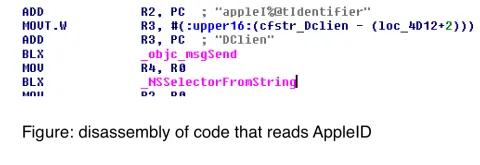
Nous avons identifié un groupe d'applications qui utilisent un SDK publicitaire tiers, développé par Youmi, qui utilise les API privées pour recueillir des informations privées, telles que l'adresse mail liée à l'ID Apple, les identifiants du téléphone,  les données de routage des communications à son serveur de l'entreprise. Ceci est une violation de nos directives de sécurité et de confidentialité. Les applications utilisant le SDK de Youmi ont été retirées de l'App Store et des nouvelles applications utilisant ce SDK seront rejetées lors de leur soumission  l'App Store. 

Apple a précisé qu'elle pensaient que de nombreux développeurs d'applications n'étaient pas conscients de participer à cette fuite de données. En effet, il fut un temps où le SDK de Youmi était plus courtois. A cette époque Apple l'avait validé. Mais au fil du temps, Youmi aurait ajouté de plus en plus de 'fonctionnaliés', selon Nate Lawson, le fondateur de SourceDNA, une société de sécurité qui a publié un interessant billet détaillant comment les données sont récupérées par ce SDK.

Apple n'a pas précisé combien d'applications 'Youmi' ont été retirées de l'App Store. Selon SourceDNA, il s'agit de 256 applications, ce qui représente environ un million de téléchargement.

Source  : Business Insider


Désassemblage d'un morceau de code récupérant l'ID Apple.

Le site coquin Adult FriendFinder hacké : 3,5 millions d'utilisateurs mis à nus

Soumis par fredericmazue le

Mis à nu... mais sans doute pas comme ils l'auraient souhaité. Le site de rencontres coquines Adult FirendFinder a été hacké au mois de mars dernier. Le pirate qui a réussi cette opération est ROR, un pirate bien connu dans les milieux underground.

Adult FirendFinder revendique 64 millions de membres. Ce sont les données de 3,5 millions de membres qui ont été volés. Ont été dérobés : nom d'utilisateur, mot de passe, code postaux, dates d'anniversaire et bien sûr préférences sexuelles. Les données bancaires ne sont pas compromises, selon les responsables du site.

Le pirate ROR essaie de se livrer à un chantage aux données, comme c'est souvent le cas dans ce genre d'affaire. Sur un forum 'spécialisé', il a indiqué qu'il demandait à la société responsable du site Adullt FirendFinder de lui verser 100 000 dollars, faute de quoi il publiera sur Internet les données qu'il a dérobées...

1 milliard de données personnelles divulguées en 2015

Soumis par fredericmazue le

L’équipe de recherche et développement IBM X-force vient de publier son rapport trimestriel sur son analyse des menaces avancées. Ce rapport dévoile qu’au moins 1 milliard de données personnelles identifiables (PII) ont été divulguées en 2014. Le rapport 2015, qui met également en évidence les résultats du dernier trimestre 2014, a recensé plus de 9 200 nouvelles failles de sécurité affectant plus de 2 600 fournisseurs, ce qui représente une augmentation de 9,8% par rapport à 2013 Cela constitue l’augmentation la plus importante en une seule année depuis que le rapport X-Force a été créé il y a 18 ans, est-il précisé.

Les autres chiffres clés issus du rapport :

·        Le nombre total de failles enregistrées en 2014 était de près de 20% plus élevé qu'en 2013 (où l’on enregistrait 800 millions de données divulguées).

·        74,5% : c’est le nombre d'incidents enregistrés aux Etats-Unis, ce qui est beaucoup plus élevé que dans les autres pays.

·        Une majorité (40,2%) des types d'attaques les plus courants n’ont pas été identifiés. Les logiciels malveillants (malwares) et les DDoS (déni de service distribué) arrivent en seconde position avec un taux de 17,2% chacun.  

·        La divulgation par l’US-CERT d'une classe de vulnérabilités affectant des milliers d'applications Android qui mettent à mal les certificats SSL représentent 15% du total pour l'année, portant peu à peu le décompte final à un nouveau sommet historique.

Les chercheurs attribuent largement ces chiffres croissants à l'augmentation de l'indifférence des développeurs en matière de sécurité. Ces derniers ont été lents à mettre en œuvre des « patches » en dépit des avertissements et de la sensibilisation accrue aux vulnérabilités. En fait, 10 des 17 (59%) applications bancaires utilisant Apache Cordova qui ont été initialement divulguées en octobre 2014 étaient encore vulnérables en janvier de cette année.

Le rapport montre également une augmentation des vulnérabilités de « conception », qui sont de plus en plus meurtrières, très reconnaissables, ayant des noms et logos accrocheurs (par exemple : Heartbleed et Shellshock) et qui devraient désormais être prises en compte dans la conception et le développement. Ces vulnérabilités ont révélé des failles facilement exploitables dans les systèmes de base et les bibliothèques sous-jacentes qui supportent presque toutes plateformes web et les systèmes de gestion de contenu habituels.

IBM X-Force lancera également le site IBM X-Force Interactive Security Incident en vue d’aider les utilisateurs à acquérir une compréhension en profondeur des failles de sécurité rendues publiques au fil du temps. Le site se trouve ici : http://ibm.co/1GARvPe

La  rapport trimestriel complet IBM X-Force Threat Intelligence est accessible ici : http://ibm.co/1wEMKV3

Uber piraté : 50 000 chauffeurs affectés

Soumis par fredericmazue le

Le controversé service de voiture avec chauffeur Uber vient de faire son mea culpa en indiquant avoir été piraté dans un communiqué.

Selon ce communiqué, un tiers non autorisé a réussi a accéder une seule fois à la base de donnée de Uber, en mai 2014. Cet accès n'a été détecté que fin 2014, toujours selon le communiqué.

Les données de 50 000 chauffeurs ont été volées. Il s'agit des noms et des numéros de permis de conduire des chauffeurs impactés, à priori localisés aux Etats-Unis. Uber assure qu'à sa connaissance les données volées n'ont pas été exploitées, et qu'un seul accès non autorisé à la base de données a eu lieu. Cependant, vu le temps de réaction d'Uber, il est tentant de penser que l'entreprise ne s'est peut-être pas encore rendue compte d'autres problèmes éventuels :-)

Uber, qui a porté plainte contre X, indique qu'elle offrir aux chauffeur impactés un an d'accès au service Experian's ProtectMyID, service qui intervient en cas de vol de données : surveillance des transactions bancaires, résolution des fraudes, etc.