Sécurité

phpBB 3.3.17 : mise à jour de sécurité urgente

Soumis par francoistonic le

phpBB a distribué en urgence la version 3.3.17. Il s'agit d'une version de maintenance et de sécurité pour la branche 3.3.x. Cette version corrige une faille critique. La vulnérabilité vient d'une faiblesse dans OAuth permettant un hijacking d'un compte utilisateur. 

Il faut a minima retirer l'authentification Apache et LDAP et désactiver OAuth sur ACP, le temps de mettre à jour en 3.3.17.

"Une vérification insuffisante des autorisations d'accès lors de leur configuration dans le panneau d'administration aurait pu permettre à un administrateur malveillant de contourner le niveau d'autorisation accordé. Nous remercions UdinChan de nous avoir signalé ce problème sur HackerOne." précise phpBB. Une autre faille concerne une potentiel injection SQL.

Note de version : https://www.phpbb.com/community/viewtopic.php?t=2672170

Java et Spring : Broadcom continue à investir dans la sécurité des environnements Java

Soumis par francoistonic le

Broadcom annonce une poursuite des investissements sur la sécurité des environnements Java et Spring. Ainsi, Tanzu, très discret depuis des mois, a publié la plus importante série de mises à jour de sécurité Spring en open source de toute l’histoire du framework, qui fête cette année ses 23 ans. Broadcom étend à l’écosystème Spring son architecture de compilation sécurisée (« clean-room build »), afin de produire les dépendances Java nécessaires à cet environnement. Ces investissements visent à préserver l’intégrité de Spring et à préparer les clients de Broadcom à la montée continue des menaces de sécurité facilitées par l’IA.

« Spring est l’un des frameworks de développement applicatif les plus largement adoptés dans le monde et, en tant que mainteneurs du projet, nous avons une responsabilité majeure en matière de sécurité », déclare Purnima Padmanabhan, Vice President et General Manager de la division Tanzu chez Broadcom. « Parce que nous assurons la maintenance de Spring et sommes les seuls à valider les contributions au projet, nous sommes en mesure de renforcer sa sécurité à la source, au bénéfice de tous ceux qui en dépendent. Cet investissement répond à deux priorités indissociables : la santé de la communauté Spring et la sécurité des entreprises qui s’appuient sur Spring pour faire fonctionner leurs activités. Associée aux constructions de conteneurs auto-cicatrisantes (self-healing container builds) fournies par Tanzu Buildpacks au sein de Tanzu Platform, cette approche permet aux développeurs Java de maintenir des applications Spring sécurisées et à jour, du code source jusqu’aux conteneurs.»

Ces clients de Tanzu Spring bénéficient :

  • d'une chaîne d'approvisionnement logicielle sécurisée pour les dépendances Java, validée selon le niveau 3 du référentiel SLSA (Supply-chain Levels for Software Artifacts) ;
  • d'une couverture de l'ensemble du graphe de dépendances transitives géré par le Bill of Materials de Spring Boot ;
  • de milliers de dépendances sécurisées, compilées et testées pour chaque version prise en charge de Spring. À lui seul, Spring Boot 4.0 gère 1 768 dépendances ; sur l'ensemble du portefeuille actuellement supporté, cela représente plus de 100 000 compilations de dépendances validées.

Tanzu Spring permet désormais à ses clients d'accéder, dès leur publication, à des versions de correctifs validés dédiées exclusivement aux vulnérabilités et expositions courantes (CVE) via le Spring Enterprise Repository, avant même leur diffusion dans les projets open source.

GitHub : 73 dépôts malveillants désactivés suite à une nouvelle compromission

Soumis par francoistonic le

La supply chain a connu une nouvelle attaque, limitée mais réelle. Les 73 dépôts concernés incluent Azure, Azure-samples et Microsoft Docs. Ils ont réussi à perturber les pipelines d'intégration continue. L'incident remonterait au 5 juin dernier. BleepingComputer indique qu'il a fallu seulement 105 secondes pour maîtriser l'attaque. Tous les dépôts ont été désactivés.

L'attaque a été identifiée comme étant liée au ver Miasma/Shai-Hulud.

La compromission d'un dépôt Azure remonterait à mai dernier,mais malgré une première neutralisation, il devait rester des actifs malveillants capables de reprendre la campagne d'attaque. Cependant, cela reste à prouver. Durant l'attaque, Azure/functions-action a été désactivé pour éviter toute propagation.

À la date du 5 juin, sur une discussion GitHub Actions, il a été précisé : « Ce problème est en cours de résolution. Le référentiel Azure/functions-action a été désactivé suite à un problème interne. Il est conseillé d'utiliser d'autres méthodes de déploiement. »

Une attaque Miasma similaire a été découverte par JFrog sur plusieurs dizaines de paquets npm sur PyPi.

Faire de l'AppSec un réflexe développeur (avis d'expert)

Soumis par francoistonic le

Questions - réponses avec Marvin Pedron, leader SecDevOps et enseignant. Avis d'expert de Snyk

Pourquoi la formation des développeurs à la sécurité applicative est-elle devenue un enjeu aussi stratégique aujourd’hui ?

La réalité du terrain est assez claire : les applications sont de plus en plus complexes, reposent massivement sur l’open source et évoluent à un rythme très rapide. Dans ce contexte, la sécurité arrive souvent trop tard. Aujourd’hui encore, plus de 60 % des organisations déploient du code contenant des vulnérabilités connues, non pas par négligence, mais par manque de compétences AppSec réellement intégrées dans les équipes de développement. Former les développeurs est donc essentiel : ce sont eux qui écrivent le code, et c’est dès cette étape que la sécurité doit devenir un réflexe, au même titre que la qualité ou la performance. 

Vous accompagnez des entreprises sur ces sujets, mais vous enseignez aussi dans des écoles d’ingénieurs. Qu’est-ce qui vous a poussé à faire ce lien entre pédagogie et SecDevOps ?

En accompagnant des équipes SecDevOps en entreprise, je me suis rendu compte que beaucoup de difficultés auraient pu être évitées avec une meilleure sensibilisation en amont. Arriver sur le marché du travail sans avoir jamais réellement pratiqué la sécurité applicative crée un décalage fort. Enseigner me permet de transmettre une vision très concrète du terrain : montrer aux étudiants que la sécurité n’est pas une couche abstraite ou une contrainte supplémentaire, mais une compétence essentielle du développeur moderne. 

Concrètement, comment intégrez-vous la sécurité applicative dans vos cours ?

J’ai fait le choix d’une approche très pratique. Avec Snyk Learn, qui représente environ un tiers du volume pédagogique, les étudiants travaillent sur du code réel. Ils identifient des vulnérabilités, comprennent les risques techniques et métiers associés, puis apprennent à les corriger, langage par langage. L’objectif est de sortir d’une approche théorique parfois anxiogène de la cybersécurité pour proposer une progression graduelle, orientée action et compréhension.

Qu’apporte Snyk Learn par rapport aux approches de formation plus classiques ?

La sécurité est souvent perçue comme une tour d’ivoire faite de normes et de contraintes. Snyk Learn permet de la démystifier. La plateforme est pensée par et pour les développeurs : modules courts, pédagogie interactive, exemples concrets, et connexion directe à l’environnement de développement. Les étudiants comprennent que, bien outillée et bien expliquée, la sécurité devient un réflexe naturel du développeur, et non un frein à l’innovation.

Les pratiques de développement évoluent très vite, notamment avec l’IA. Quels enjeux cela pose-t-il en matière de sécurité et de formation ?

L’IA accélère encore la production de code, ce qui est une opportunité formidable… mais aussi un risque si la sécurité ne suit pas. Générer du code plus vite ne doit pas signifier générer plus de vulnérabilités. Cela renforce la nécessité de former très tôt les développeurs à reconnaître les failles, à comprendre ce qu’ils déploient et à garder un esprit critique sur le code, qu’il soit écrit par un humain ou suggéré par une IA. Là encore, la formation pratique est la clé pour accompagner durablement ces transformations.

Vite fixe 2 avis de sécurité, mise à jour recommandée

Soumis par francoistonic le

Vite publie 2 avis de sécurité pour la version Windows :

- Si Vite est exécuté avec l'option --host : des fichiers dont l'accès est refusé puevent être accessibles via le réseau

Versions concernées : 8.0.0 à 8.0.15, 7.0.0. à 7.3.4, antérieure ou égale à la 6.4.2

Mises à jour fixées : 8.0.16, 7.3.5, 6.4.3

- launch-editor avec NTML activé peut dévoiler le hashage NTMLv2 via une page malveillante !

Versions concernées : launch-editor 2.14.0 ou inférieure, 8.0.0 à 8.0.15, 7.0.0. à 7.3.4, antérieure ou égale à la 6.4.2

Mises à jour fixées : 2.14.1 (launch-editor), 8.0.16, 7.3.5, 6.4.3

Sources :

https://github.com/vitejs/launch-editor/security/advisories/GHSA-v6wh-96g9-6wx3

https://github.com/vitejs/vite/security/advisories/GHSA-fx2h-pf6j-xcff

JFrog 2026 Software Supply Chain Security : une supply chain software toujours sous tension

Soumis par francoistonic le

Depuis de nombreux mois, la supply chain developer / software subit de multiples attaques et les paquets compromis se comptent par centaines. JFrog, dans dernier rapport Software Supply Chain Security, donne une stastique : + 451 % de paquets npm malveillants ! Et la situation ne risque pas de s'améliorer tant que les principales plateformes et référentiels n'agiront pas en profondeur. Et le manque de gouvernance de l'IA est une autre source d'inquiétude. 

Le rapport de cette année révèle une accélération sans précédent des risques liés aux logiciels d'entreprise, les acteurs malveillants étendant leurs attaques au-delà des registres de paquets traditionnels pour cibler les registres de modèles d'IA et les outils de développement, créant ainsi un angle mort dans les cadres actuels de gouvernance logicielle.

Quelques éléments du rapport

  • Les paquets malveillants atteignent un niveau record : les paquets npm malveillants ont bondi de 451 % d'une année sur l'autre, avec 177 000 nouveaux paquets malveillants détectés dans les registres en 2025. Les attaquants exploitent la confiance à grande échelle : la campagne « Qix » n'a utilisé que 25 paquets pour compromettre plus de 2,5 millions de téléchargements.
  • Les compétences des agents IA apparaissent comme une nouvelle surface d'attaque : pour la première fois, JFrog a suivi les compétences malveillantes des agents IA – identifiant 969 d'entre elles transportant des charges utiles à fort impact, ainsi que 495 modèles IA malveillants sur Hugging Face et 56 extensions malveillantes sur OpenVSX. Les attaquants ne ciblent plus seulement le code ; ils ciblent les outils autonomes qui l'écrivent, le révisent et le déploient.
  • Sounds off, les vulnérabilités se multiplient et les scores de gravité sont trompeurs : plus de 48 000 nouvelles CVE ont été divulguées en 2025, soit une augmentation de 20 % par rapport à l’année précédente, en partie due au code généré par l’IA qui réintroduit des failles vieilles de plusieurs décennies, comme l’injection (CWE-74), dont le nombre a augmenté de 3 110 %. Pourtant, l'équipe de recherche en sécurité de JFrog a constaté que 66 % des CVE analysées avaient une applicabilité minimale dans le monde réel – ce qui signifie que le tri basé sur le volume submerge principalement les équipes de sécurité de bruit, et non de signaux.
  • Les équipes de sécurité supportent le coût humain de l’IA : l’IA n’a pas éliminé le travail de sécurité — elle a simplement déplacé la charge de travail de l’écriture du code vers sa validation. 45 % des personnes interrogées déclarent que la révision et le renforcement du code généré par l’IA constituent désormais une perte de temps considérable, une catégorie qui n’existait pas dans l’enquête de l’année dernière.
  • Les menaces qui connaissent la croissance la plus rapide sont les moins bien défendues : seules 40 % des organisations ont adopté la détection des paquets malveillants et la détection des secrets n'est active que dans 28 % des cas. Les catégories qui connaissent la croissance la plus rapide en termes de volume de menaces restent les moins couvertes par les outils existants.
  • Le déficit de gouvernance en matière d'IA : 97 % des organisations affirment disposer d’une gouvernance certifiée des modèles – pourtant, 53 % hébergent en interne des modèles provenant de sources où des charges utiles malveillantes ont été détectées, et 18 % n’exercent aucun contrôle sur leurs extensions IDE ou leurs serveurs MCP (Model Context Protocol) présents dans les environnements de leurs développeurs. Ainsi, le fossé entre la confiance déclarée des dirigeants et le contrôle réel se creuse à mesure que le développement de l’IA s’accélère.

Plus spécifiquement sur la France :

  • Seules 58,4 % des entreprises françaises vérifient les données d'entrée et les résultats de l'IA, ce qui représente le taux le plus bas d'Europe (68,8 % en Europe) et un écart de près de 20 points de pourcentage par rapport à la moyenne mondiale de 77,9 %.
  • Seules 30,4 % utilisent des outils automatisés d'analyse des paquets logiciels opensource (OSS) – le taux le plus bas d'Europe (40,1 % en Europe, 47 % au niveau mondial).
  • Seules 23,2 % ont déployé un système de gestion de la posture de sécurité des applications (ASPM) – contre 39,0 % en Europe et 42,9 % dans le monde.
  • Seules 21,6 % utilisent la détection active des secrets – le taux le plus bas d'Europe (23,9 % en Europe et 27,9 % dans le monde).
  • Et seules 35,2 % utilisent la détection automatisée des « shadow AI » – le taux le plus bas d'Europe (monde : 50,5 %)

« Le secteur évolue avec un faux sentiment de sécurité. Les vulnérabilités sont de plus en plus nombreuses, mais la véritable menace réside dans le fait que des acteurs malveillants détournent nos pipelines CI/CD et nos outils de développement avant même que le code n’existe », explique Shachar Menashe, vice-président de JFrog Security Research. « Passer à une gouvernance automatisée et intégrée à la plateforme n’est plus une option : c’est le seul moyen de sécuriser les systèmes intelligents qui créent, valident et distribuent les logiciels d’aujourd’hui. »

Projet Lightwell : IBM et Red Hat veulent sécuriser l'open source avec l'IA et 5 milliards $

Soumis par francoistonic le

IBM et Red Hat, rappelons que Red Hat appartient à IBM, annonce le projet Lightwell. Il s'agit d'un engagement de 5 milliards $ pour mieux sécuriser l'open source, à l'aide de l'IA et de milliers d'ingénieurs.

Le projet Lightwell mettra en place une plateforme de confiance pour les entreprises, associée à une équipe internationale d'ingénieurs, afin d'identifier et de corriger les vulnérabilités à grande échelle. Ce guichet central servira de couche de coordination en matière de sécurité et s'appuiera sur des capacités avancées d'intelligence artificielle pour valider et tester les correctifs sur un volume sans précédent de code open source. Ces fonctionnalités seront proposées via des abonnements commerciaux, permettant ainsi aux entreprises d'intégrer des correctifs sécurisés directement dans leurs chaînes d’approvisionnement logicielles existantes, avec une validation de niveau entreprise et une gestion complète du cycle de vie.

« L'open source est la colonne vertébrale de l'économie numérique actuelle et le fondement de l'IA moderne, et nous sommes à un tournant décisif quant à la manière dont il est conçu, sécurisé et déployé à grande échelle », a déclaré Arvind Krishna, Chairman and CEO, IBM. « Avec le projet Lightwell, IBM et Red Hat contribuent à définir un nouveau modèle, qui associe l'intelligence artificielle, l’expertise technique et une collaboration de confiance, afin de sécuriser les logiciels open source dès leur origine et tout au long de la chaîne d'approvisionnement. Il s'agit de renforcer la confiance dans les systèmes qui font fonctionner les entreprises, les administrations publiques et la société. »

Grâce à cette plateforme de référence, les entreprises peuvent :

  • Signaler et corriger les vulnérabilités : partager de manière responsable les problèmes de sécurité sensibles détectés dans les versions actives de leurs logiciels, au sein d’un cadre de confiance reposant sur un intermédiaire de confiance.
  • Déployer des correctifs validés : recevoir des correctifs optimisés pour les environnements de production, qu'il s'agisse des offres Red Hat ou de code communautaire indépendant.
  • Coordonner les publications en amont : veiller à ce que les correctifs soient partagés afin que les communautés open source les intègrent dans leur programme de support à long terme.

IBM et Red Hat mobiliseront une équipe de plus de 20 000 ingénieurs, renforcée par des capacités avancées d'intelligence artificielle. Cette force technique mondiale interviendra dans les environnements amont et d'entreprise, en se concentrant sur :

  • Le support en amont en collaboration avec les responsables de la communauté open source ;
  • L’Analyse, la qualification (triage) et la hiérarchisation à grande échelle des vulnérabilités, assistées par l'IA ;
  • Le développement sécurisé de correctifs, le renforcement des dépendances et l’ingénierie de mise en production.

 Le projet Lightwell s’inscrit également dans les priorités des pouvoirs publics visant à sécuriser les infrastructures numériques, à protéger les systèmes critiques et à renforcer la résilience globale des écosystèmes de logiciels open source.

Site : https://www.ibm.com/products/lightwell

Flipper One : un véritable mini-PC portable pour le hacking

Soumis par francoistonic le
Image

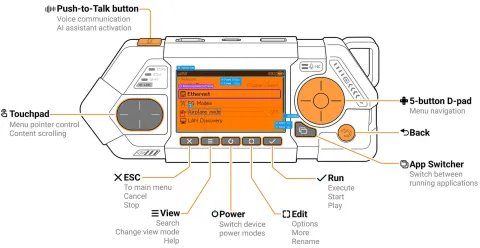
Le Flipper Zero a été une des vedettes du monde du hacking et du pentest. Mais il était parfois vu comme un gadget. Flipper veut passer au niveau supérieur avec un appareil de sécurité haut de gamme : le Flipper One.

L'idée est de proposer un hardware plus puissant, avec un Linux embarqué, une architecture ARM, tous les outils nécessaires et un design plus "sérieux" :

  • basé sur ARM et un nouveau Linux ;

  • combinant un CPU et des ports avec des codes bas niveau ;

  • pensé pour les utilisateurs Linux ;

  • proposer un software totalement ouvert.

    Le Flipper One embarquera 2 ports Ethernet 1 Gb/s, le Wi-Fi 6E et une connexion 5G (via un modem M.2). Le One aura beaucoup plus de possibilités pour hacker et pentester les réseaux. Pour le moment, le projet est toujours en développement. Un portail développeur est même disponible pour suivre le travail et soumettre des contributions.

    Le One apparaît comme un projet d'ampleur qui mobilise toutes les ressources de Flipper. Il est tellement gros que les contributions externes sont les bienvenues.

    Pour le moment, aucune date de disponibilité n'est annoncée ni aucun tarif, qui risque d'être élevé.

    Post : https://blog.flipper.net/flipper-one-we-need-your-help/

75 % des entreprises livrent du code vulnérable

Soumis par francoistonic le

75 % des entreprises livrent du code vulnérable selon une étude Checkmarx. « Selon une étude Checkmarx 2026, 75 % des organisations reconnaissent déployer fréquemment ou occasionnellement du code dont elles savent déjà qu’il contient des vulnérabilités », explique l'éditeur. Le délai moyen d'exploitation d'une faille est passé de 840 jours en 2018 à -2 jours en 2026... Et la situation va encore se dégrader.

Cet écart croissant entre la vitesse de développement et le niveau de sécurisation constitue aujourd’hui l’un des risques majeurs pour les entreprises.

L'éditeur organise le 16 juin prochain une conférence dédiée : le Checkmarx Agentic Unleashed Summit. « Le backlog n’est plus un problème de processus, c’est un problème mathématique », explique Eran Kinsbruner, auteur et VP produit chez Checkmarx. « Le volume de code généré par l’IA dépasse désormais la capacité de remédiation manuelle des modèles existants. L’objectif de ce sommet est précisément de réduire cet écart avant qu’il ne devienne difficile à corriger. »

Notre avis : le code vulnérable ou mal sécurisé doit être pris au sérieux. Et malheureusement, trop de codes, écrits par des développeurs ou par des IA, ne sont pas ou sont mal revus. Or, un code qui n'est pas correctement revu est potentiellement dangereux : instabilité, mauvaises configurations, failles introduites dans le code, etc.

Lien de l'étude (màj du 19 août) : https://checkmarx.com/press-releases/75-of-companies-ship-vulnerable-code-despite-a-startling-increase-in-threat-velocity-agentic-appsec-unleashed-26-is-changing-that/

Commentaire actu

Chrome : Google publie par erreur une faille critique jamais fixée depuis 2022

Soumis par francoistonic le

Connue son le numéro 40062121, cette vulnérabilité de Chromium a été soumise à Google à l'été 2022. Cette faille permet de prendre le contrôle d'un navigateur basé sur Chromium et de le transformer en botnet permanent, une sorte de navigateur zombie. 

La publication de ce ticket n'aurait jamais du avoir lieu. D'ailleurs, Lyra Rebane, auteure de la découverte en 2022, avait cru à la résolution du problème. Mais rapidement, elle s'est rendue à l'évidence : la faille n'était pas fixée ! Google a vite désactivé le ticket pour le repasser en mode privé. Le code permettant l'exploitation de la faille n'était plus accessible mais il avait déjà été récupéré...

La faille vient de l'API fetch en arrière-plan qui ouvre un service worker et qui devient permanent. La connexion peut être invoquée par un code malveillant JavaScript posé sur un site web... Cette faille se retrouve sur Chrome, Edge et tous navigateurs basés sur Chromium.

Ars Technica : https://arstechnica.com/security/2026/05/google-publishes-exploit-code-threatening-millions-of-chromium-users/

La réaction de Lyra : https://infosec.exchange/@rebane2001/116606719764376414