Sécurité

Drupal : alerte sur une faille critique, patch disponible le 20 mai

Soumis par francoistonic le

Drupal communique sur une faille sécurité classée hautement critique. Une mise à jour a été annoncée le 18 mai pour le 20 mai. Le patch concerne le Core pour éviter une propagation des attaques dès la publication de la faille. Les versions concernées étaient les 10.5.x, 10.6.x, 11.2.x et 11.3.x. Drupal 7 n'est pas concerné. 

La mise à jour sera en ligne entre 17:00 et 21:00 UTC. 

Annonce : https://www.drupal.org/psa-2026-05-18

Azure Linux 4.0 : Microsoft propose une distribution Linux

Soumis par francoistonic le

Microsoft dévoile Azure Linux 4.0, une distribution Linux optimisée et taillée pour Azure. Elle s'appuie sur Fedora. Azure Linux fonctionne en VM, en conteneur, en bare-metal. Elle peut aussi être utilisée avec le sous-systèmes Linux de Windows. Selon l'éditeur, il s'agit d'une distribution sécurisée avec des améliorations spécifiques à Azure. Ce n'est pas réellement une nouveauté car Microsoft utilise une distribution spécifique depuis une dizaine d'années. 

Il y a 2 versions : une version pour les serveurs et l'usage en VM et une version durcie et immutable pour les conteneurs. La version 4 est encore en développement. Pour un usage en production, il faut utiliser la version 3. Elle supporte x86 et Arm64.

Site : https://github.com/microsoft/azurelinux

Le post-quantique s'invite dans les disques durs : l'exemple de WD

Soumis par francoistonic le

WD, un des grands constructeurs de stockage, annonce une gamme de disques durs supportant le post-quantique. Il s'agit de la gamme Ultrastar intégrant un firmware avec cryptagraphie post-quantique (PQC). 'L’implémentation PQC de WD sur le nouvel Ultrastar DC HC6100 UltraSMR est conçue pour protéger les chaînes de confiance des dispositifs, de la fabrication jusqu’à la maintenance sur site. Cette implémentation représente bien plus qu’une amélioration fonctionnelle : elle traduit une évolution plus profonde visant à intégrer la sécurité résistante au quantique directement dans les fondations de l’infrastructure de données. Elle porte spécifiquement sur la sécurisation de la confiance au niveau du dispositif notamment l’intégrité du firmware et la gestion des clés, sans se substituer au chiffrement des données au repos." explique WD.

Le constructeur met en avant :

  • Une sélection algorithmique : ML-DSA-87 (NIST FIPS 204) pour la signature de code à haute assurance, avec double signature via RSA-3072, combinant standards cryptographiques éprouvés et émergents pour une sécurité robuste et résiliente.

  • Une préparation de l’infrastructure : Infrastructure à clé publique (PKI) et workflows de modules matériels de sécurité (HSM) compatibles PQC déployés pour la gestion des émissions de clés, des rotations et du cycle de vie.

  • Une continuité opérationnelle : Double signature et protections contre les retours en arrière conçus pour faciliter le déploiement dans des parcs diversifiés sans perturber les opérations en cours.

Cette gamme est dédiée aux entreprises et les acteurs du cloud.

Next.js : faille critique à fixer d'urgence

Soumis par francoistonic le

La CVE-2026-44578 est une vulnérabilité critique de Next.js, relativement facile à exploiter. Un hacker peut accéder aux services serveur, aux secrets, aux identifiés, aux clés API et aux fonctions d'administration du framework. L'attaque permet de bypasser l'authentification. Plus de 79 000 instances Next.js sont potentiellement concernées.

Les versions ayant la faille :

- toutes les versions avant la 15.5.16, à partir de la 13.4.13

- toutes les versions avant la 16.2.5, à partir de la 16.0.0

Il est conseillé de mettre à immédiatement en 15.5.16 ou 16.2.5.

Source : https://github.com/vercel/next.js/security/advisories/GHSA-c4j6-fc7j-m34r

Snyk intègre Claude pour étendre l'AppSec IA

Soumis par francoistonic le

Snyk annonce l'intégration de Claude dans sa plateforme de sécurité IA, Evo. « Face à l’accélération fulgurante du développement par l’IA, les solutions de sécurité traditionnelles peinent à suivre le rythme », a déclaré Manoj Nair, directeur de l’innovation chez Snyk. « En exploitant le raisonnement avancé de Claude au sein de la plateforme de sécurité IA de Snyk, nous dotons les entreprises d’un système de défense intelligent et autonome, capable d’évoluer au même rythme que leur innovation pilotée par l’IA. »

Evo de Snyk exploite les capacités de Claude au sein des flux de travail de gouvernance de l'IA d'entreprise, en découvrant en continu chaque ressource d'IA de l'organisation, y compris les modèles, les agents, les serveurs MCP, les ensembles de données et les outils tiers. Il effectue des tests d'intrusion sur les agents en cours d'exécution pour détecter les injections et exfiltrations de données, analyse la chaîne d'approvisionnement des agents à la recherche de fonctionnalités malveillantes ou cachées et applique une politique d'exécution aux appels d'outils avant que des dommages ne surviennent.

« En matière de sécurité de l'IA, la détection n'a jamais été un frein », a déclaré Jason Clinton, CISO adjoint chez Anthropic. « En combinant les capacités de Claude avec celles de Snyk, les entreprises peuvent transformer des résultats précis en actions concrètes au sein même des processus de développement logiciel. »

Cette intégration est disponible dès maintenant. 

Mozilla utilise Mythos pour traquer les failles de sécurité

Soumis par francoistonic le
Image

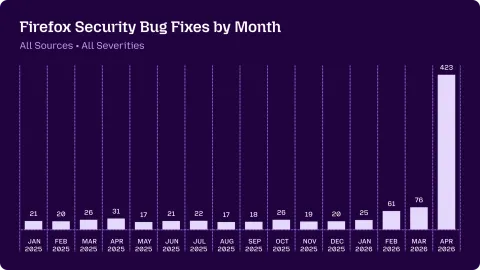
Mozilla utilise Claude Mythos pour mieux identifier et fixer les vulnérabilités dans Firefox. Les équipes utilisent à la fois Mythos (preview) que d'autres LLM. 

"Il y a quelques mois encore, les rapports de bogues de sécurité générés par l'IA pour les projets open source étaient surtout perçus comme des données parasites. Traiter des rapports qui semblent plausibles mais qui sont erronés représente un coût asymétrique pour les responsables de projet : il est facile et peu coûteux de demander à un modèle de langage naturel (LLM) de détecter un « problème » dans le code, mais long et onéreux d'y répondre.

Habituellement, nous conservons les rapports de bogues détaillés confidentiels pendant plusieurs mois après la publication des correctifs et des avis de sécurité, principalement par précaution afin de protéger les utilisateurs qui, pour une raison ou une autre, tardent à mettre à jour Firefox. Compte tenu de l'intérêt exceptionnel suscité par ce sujet et de l'urgence d'agir au sein de l'écosystème logiciel, nous avons pris la décision réfléchie de publier un petit échantillon des rapports relatifs aux correctifs que nous avons récemment déployés. Nous avons tenté de les sélectionner parmi différents sous-systèmes de navigateurs, mais le processus de sélection est resté quelque peu arbitraire. Néanmoins, nous espérons que la richesse et la diversité de ces rapports confortent notre évaluation des capacités et nos appels aux développeurs pour qu'ils commencent à appliquer ces techniques.D'après notre expérience, les mises à jour des modèles améliorent l'efficacité de l'ensemble du pipeline : le système devient simultanément plus performant pour détecter les bogues potentiels, créer des cas de test de validation de concept pour les illustrer et décrire leur pathologie et leur impact." explique Mozilla. Par exemple, cet usage a permis de traquer un vieux bug de 15 ans sur l'élément <element> ou encore un bug vieux de 20 ans XSLT avec les appels key(). L'utilisation des LLM se fait depuis plusieurs années pour les analyses statiques du code critique pour trouver les vulnérabilités. "Outre la correction des 271 bogues identifiés par Claude Mythos Preview dans la version 150, nous avons intégré d'autres correctifs dans les versions 149.0.2, 150.0.1 et 150.0.2. Nous continuons également à identifier des bogues en interne par d'autres moyens et, comme pour d'autres projets, nous avons constaté une augmentation significative des signalements externes ces derniers mois." complète Mozilla.En avril 2026, 423 failles et bugs ont été fixés, contre 31 un an plus tôt. Dans un projet tel que Firefox, la fixation d'un bug peut exiger une mobilisation des équipes pour régler proprement le problème et plus il y a de bugs à fixer, plus les équipes sont stressées. Aujourd'hui, plus de 100 développeurs contribuent à ce travail de sécurité. Cela signifie aussi que chaque bug fix doit être vérifié, confirmé, déployé. Notre avis : l'évolution des LLM est un élément majeur de la sécurité informatique. Avec des projets de plus en plus complexes, détecter les bugs et les failles de sécurité ne suffit plus ; il faut désormais pouvoir les corriger plus rapidement sans déstabiliser le reste du code. C'est une véritable course de vitesse face aux hackers, qui utilisent déjà des outils basés sur l'IA. Il est devenu impossible pour les développeurs de tout identifier et de tout corriger manuellement. Chaque bug nécessite en effet un processus précis pour éviter tout effet de bord. Attention, cela ne signifie pas qu'il faille déléguer toute la responsabilité aux IA et aux LLM. Les équipes de sécurité restent indispensables, mais elles disposent désormais de leviers pour accélérer radicalement le processus de bug fixing.Post Mozilla : https://hacks.mozilla.org/2026/05/behind-the-scenes-hardening-firefox/

Orange Cyberdéfense peut attribuer des CVE

Soumis par francoistonic le

Orange Cyberdefense annonce aujourd'hui que l'entreprise est Autorité de numérotation CVE. Cette autorisation permet à Orange Cyberdefense d'attribuer des identifiants CVE (CVE IDs) aux vulnérabilités de sécurité affectant ses produits, ainsi qu'aux vulnérabilités impactant des produits tiers — qu'elles soient découvertes par ses équipes ou par des chercheurs en sécurité externes. Il s'agit d'une étape majeure dans le renforcement du rôle d'Orange Cyberdefense au sein de l'écosystème mondial de la cybersécurité.

En conséquence, Orange Cyberdefense peut :

  • attribuer des CVE IDs de manière indépendante (dans son périmètre) ;
  • publier des informations standardisées sur les vulnérabilités ;
  • accélérer les processus de divulgation coordonnée ;
  • contribuer à une meilleure visibilité des risques pour ses clients et partenaires.

Copy Fail : commentaire de SUSE sur la faille critique du noyau Linux

Soumis par francoistonic le

Nous avons demandé à SUSE un commentaire sur la faille Copy Fail :Une vulnérabilité critique du noyau Linux, baptisée « Copy Fail » (CVE-2026-31431), a été rendue publique le 30 avril 2026. Elle permet à un utilisateur authentifié d’élever ses privilèges jusqu’au niveau administrateur de manière silencieuse. L’exploitation est fiable, repose sur un script court, et ne laisse aucune trace persistante sur le disque, ce qui la rend à la fois dangereuse et difficile à détecter dans des environnements opérationnels.La faille affecte la quasi-totalité des distributions Linux majeures publiées depuis 2017 (noyau ≥ 4.4), y compris les versions actuelles de SUSE Linux Enterprise et openSUSE Leap. À noter que SLES 11 n’est pas concerné.SUSE est en cours de préparation de correctifs du noyau pour l’ensemble des produits impactés, qui seront déployés prochainement via les canaux de mise à jour habituels. Dans l’intervalle, une mesure de contournement est disponible pour réduire le risque d’exploitation.Pour de plus amples informations : 
Réponse SUSE : https://www.suse.com/c/suse-responds-to-the-copy-fail-vulnerability/
SUSE page CVE : https://www.suse.com/security/cve/CVE-2026-31431
Rapport upstream : https://copy.fail//

Faille critique sur le noyau Linux : 732 octets en Python et on passe Root

Soumis par francoistonic le

La CVE-2026-31431 est une des failles les plus critiques de 2026. Il s'agit d'un vilain bug dans le noyau Linux et plus précisement dans le template cryptographique authencesn. Un script Python de seulement 732 octets peut éditer un binaire setuid et obtenir le root sur de nombreuses distributions Linux depuis 2017. Cette CVE est appelée Copy Fail. 

Cette faille se fait sans race condition ou autre buffer overflow. Surtout, l'exploitation est reproductible. D'autres failles d'élévation de permissions ont semé la panique sur Linux : Dirty Cow ou encore Dirty Pipe. Ces exploitations étaient peu ou difficiles à reproduite sur la durée. Là où Copy Fail le permet :

- l'attaque est largement portable sur Ubuntu, Amazon Linux, RHEL, SUSE, etc.

- le script malveillant est petit, il faut juste Python 3.10 minimum, sans aucune dépendance

- le script bypass le chemin d'écriture normal et la page corrompue n'est pas indiquée comme mauvaise par les mécanismes du noyau

- et il a un impact cross-container si la page de cache corrompue est partagée sur tous les process sur un système. Copy Fail a le potentiel pour compromettre les permissions des noeuds Kubernetes

Solution : METTEZ À JOUR LE NOYAU. Un fix est disponible pour AL_ALG AEAD et ainsi éliminer la page de cache problématique.

Chronologie de la CVE :

23 mars : faille communiquée à l'équipe sécurité du noyau

24 mars : premières connaissances sont réalitées

25 mars : des propositions de fix sont proposées et vérifiées

1er avril : patchs soumis au kernel

22 avril : la CVE est assignée à la faille

29 avril : la CVE est rendue publique

Fix : https://github.com/torvalds/linux/commit/a664bf3d603dc3bdcf9ae47cc21e0daec706d7a5

Etude de la CVE : https://xint.io/blog/copy-fail-linux-distributions
GitLab intègre les derniers LLM Antthropic

Soumis par francoistonic le

GitLab annonce une intégration toujours plus poussée des modèles d'Anthropic pour les agents GitLab Duo Agent Platform. Ainsi, il est maintenant possible d'utiliser Opus 4.7 dans GitLab Duo Agent Platform, via AWS Bedrock ou Google Cloud Platform. « Les entreprises qui réussissent à l'ère de l'IA sont celles qui parviennent à offrir à leurs équipes d'ingénierie des capacités d'IA puissantes sans faire de compromis », déclare Manav Khurana, Chief Product and Marketing Officer chez GitLab. « Cette intégration renforcée intègre les derniers modèles Claude au sein de la plateforme d'orchestration intelligente de GitLab, où chaque action d'agent est entièrement auditée, où les politiques sont appliquées, et où les équipes de sécurité gardent un contrôle total, de sorte que les organisations n'ont pas à choisir entre rapidité et gouvernance. »

En résumé :

  • Les agents d'IA de GitLab Duo Agent Platform peuvent désormais faire appel aux tout derniers modèles Claude d'Anthropic ; chaque action est régie par le framework de conformité, d'audit et de politiques existant de GitLab, sans nécessiter de couche de gouvernance distincte.

  • Les entreprises peuvent accéder aux modèles Claude, y compris le tout nouveau modèle Claude Opus 4.7, via GitLab par l'intermédiaire de Google Cloud et d'AWS Bedrock, afin d'acheminer leurs charges de travail d'IA conformément aux engagements existants des hyperscalers et aux exigences en matière de résidence des données.

  • GitLab rejoint Claude Marketplace, qui permet aux entreprises d'appliquer leurs engagements de dépenses existants auprès d'Anthropic pour l'IA agentique sur l'ensemble du cycle de développement logiciel.
