Sécurité

Darkroom : une formation sur le Dark Web

Soumis par francoistonic le

Flare annonce Darkroom pour savoir comment enquêter et trouver les informations sur le Dark Web. Il s'agit d'une plateforme de formation gratuite pour les professionnels de la cybersécurité. 

Darkroom propose de plonger les participants au cœur d’un environnement virtuel spécialement conçu pour reproduire les méthodes et les infrastructures utilisées par les cybercriminels. Ils peuvent y examiner les conversations issues de forums clandestins, parcourir les archives de stealer logs, analyser les données issues de compromissions et tracer les identités compromises. 

Conçu comme un parcours autonome d'environ quatre heures, à suivre à son propre rythme, Darkroom s’inspire des environnements et des techniques criminelles auxquels les chercheurs de Flare sont confrontés au quotidien. Les participants explorent les forums du Dark Web, les annonces d'Initial Access Brokers (IAB), les opérations de Ransomware-as-a-Service (RaaS), les campagnes d'infostealers, les circuits de revente d'identifiants compromis, ainsi que les techniques de traçage de cryptomonnaies, d'attribution des groupes de menace et de détection des signaux faibles précédant une compromission.

« Le Cyber Threat Intelligence prend toute sa valeur lorsque les défenseurs comprennent comment les attaquants opèrent réellement et comment des vulnérabilités apparemment sans lien entre elles convergent pour donner lieu à une attaque. Darkroom offre à la communauté de la sécurité un moyen concret d’acquérir cette compréhension grâce à une expérience immersive directement inspirée des techniques criminelles observées sur le terrain. », a déclaré Eric Clay, Head of Research chez Flare

Darkroom intègre également des profils d’acteurs malveillants animés par l’IA qui adaptent leurs réponses aux décisions prises par les participants afin d'offrir une expérience plus dynamique qu'un simple scénario prédéfini. À l'issue du parcours, les participants qui réussissent l’évaluation peuvent obtenir une certification Flare Academy, des crédits de formation continue (CPE) ainsi qu’un badge numérique.

Pour en savoir plus : https://flare.io/darkroom 
OWASP et le fondation Eclipse veulent renforcer la sécurité de l'open source

Soumis par francoistonic le

La fondation Eclipse et l'OWASP annoncent une collaboration pour renfocer la sécurité dans l'open source et aider à préparer la mise en oeuvre du règlement européen sur la cyberrésilience (CRA). 

L’accord associe l’expertise de la Fondation Eclipse en matière de gouvernance open source, de collaboration avec l’industrie et de conformité réglementaire aux projets de sécurité, avec les normes, la formation et la communauté de l’OWASP, reconnus à l’échelle mondiale. Ces organisations mettront au point des ressources destinées à aider les gestionnaires de projets open source, les responsables de maintenance, les fabricants et les équipes de développement logiciel à renforcer leurs pratiques en matière de sécurité et à s’adapter à l’évolution des exigences réglementaires. 

« L’open source constitue une infrastructure numérique essentielle, mais la responsabilité de sa sécurisation est répartie au sein d’un écosystème mondial complexe », selon Mike Milinkovich, directeur exécutif de la Fondation Eclipse. « Alors que l’IA accélère à la fois le développement de logiciels et la détection des vulnérabilités, et que les premières obligations au titre du CRA entreront en vigueur dans quelques semaines, la nécessité d’une action concrète et coordonnée devient de plus en plus urgente. En réunissant l’expertise et les communautés de la Fondation Eclipse et de l’OWASP, nous pouvons réduire la fragmentation et aider les organisations à mettre en œuvre des pratiques plus solides en matière de sécurité et de conformité réglementaire. »

Le CRA instaure des exigences obligatoires en matière de cybersécurité pour les produits comportant des éléments numériques mis à disposition dans l’UE, y compris les produits développés à l’aide de logiciels open source ou qui en dépendent. Les obligations imposées aux fabricants en matière de signalement des vulnérabilités et des incidents entreront en vigueur le 11 septembre 2026 et obligeront les organisations à mettre en place les processus et les capacités techniques nécessaires pour identifier, gérer et signaler les problèmes graves de sécurité.

« Les recommandations en matière de sécurité n’ont d’effet concret que si les développeurs, les responsables de maintenance et les organisations sont en mesure de les mettre en pratique », a déclaré Andrew van der Stock, directeur exécutif de la Fondation OWASP. « En collaborant avec la Fondation Eclipse, nous pouvons élargir la portée et l’impact de l’expertise de l’OWASP en matière de sécurité, tout en offrant aux communautés open source des moyens plus clairs et plus concrets de renforcer la chaîne d’approvisionnement logicielle et de se préparer au CRA. »

La Fondation Eclipse et l’OWASP ont l’intention de collaborer dans cinq domaines principaux :

  • la préparation de l’écosystème open source au CRA
  • l’harmonisation et l’interopérabilité entre les pratiques et les cadres de sécurité
  • l’éducation et l’engagement communautaire conjoints
  • la gestion des logiciels open source et le soutien aux responsables de maintenance
  • la formation aux politiques et à la réglementation


Typosquatting : nouvelle campagne sur NuGet

Soumis par francoistonic le

JFrog Security Research a découvert un nouveau Typosquatting sur NuGet. Mais cette campagne est un peu particulière. Elle vise à truquer les résultats de jeux en direct sur la plateforme Digitain. Une copie modifiée et trojanisée de Newtonsoft.Json, publiée sous le nom « Newtonsoftt.Json.Net », a été signalée par JFrog à la plateforme de paris en ligne Digitain le 7 juillet.

Pour l'équipe, cette campagne illustre :

  • Un outil de fraude de précision, et non un malware générique. Pour tout développeur qui l'installerait à la suite d'une faute de frappe, ce package se comporte comme une bibliothèque JSON parfaitement légitime. En réalité, la charge malveillante ne s'active que sur les serveurs exécutant le backend des jeux de type « crash » de Digitain, et uniquement après un délai volontairement introduit.
  • L'auteur du malware a baptisé son opération « theperfectheist2025 ». Les résultats truqués exfiltrés étaient envoyés vers un serveur de commande et de contrôle (C2), déguisés en données de télémétrie, en utilisant la valeur d'en-tête API « theperfectheist2025 ».
  • Les indices suggèrent que l'auteur disposait d'un accès interne. Les métadonnées du package contenaient à sept reprises l'URL d'un dépôt interne de Digitain, laissant penser que son auteur avait accès au code source de la cible.
  • Une menace en constante évolution. Au fil de sept versions publiées entre août et octobre 2025, le malware a évolué sur trois générations, passant d'une preuve de concept locale à un implant renforcé capable d'exfiltrer des données

Strix : un outil IA de pentesting pour son code

Soumis par francoistonic le

Strix est un outil IA open source pour faire du pentesting. Il est autonome et peut trouver et fixer les vulnérabilités.  Il analyse les codes et aide le développeur à mieux les sécuriser. Les fonctions clés sont :

- toolkit complet de pentesting

- orchestration multi-agent

- PoC et évite les faux positifs

- CLi avant tout

- générer des patchs et des rapports

Installation et 1er scan :

# Install Strixcurl -sSL https://strix.ai/install | bash# Configure your AI providerexport STRIX_LLM="openai/gpt-5.4"export LLM_API_KEY="your-api-key"# Run your first security assessmentstrix --target ./app-directorySite : https://github.com/usestrix/strix

Patch Tuesday july 2026 : 622 vulnerabilities corrigées ! Qui dit mieux ?

Soumis par francoistonic le

Microsoft sort son patch de sécurité : le Patch Tuesday. Mais cette mise à jour bat tous les records : 622 CVE référencées par l'éditeur. C'est du jamais vu. Ces CVE concernent :

Windows : 416 CVE

OFFICE : 82 CVE

Edge : 46

Outils de développement : 27

DeuxCVE sont particulièrement visées :

CVE-2026-50661 : contournement de sécurité sur BitLoacker, publiquement connue

CVE-2026-56155 : élévation des permissions dans AD Federation Sergices, faille exploitée

Note : https://msrc.microsoft.com/update-guide/releaseNote/2026-Jul

GitLab : 3 patchs de sécurité

Soumis par francoistonic le

GitLab distribue plusieurs patchs de sécurité : 18.11.7, 19.0.4 et la 19.1.2. pour les versions entreprise et communautaire. 8 CVE sont fixées : allant de criticité basse à haute. 

CVE-2026-6896 : cross-site scripting sur des problèmes d'authentification et une mauvaise isolation

CVE-2026-13320 : injection HTML dans le markup du wiki

CVE-2026-11827 : protection insuffisante des identifiants sur les dépôts miroirs

CVE-2026-8472 : accès à des comptes utilisateurs sans avoir les bonnes permissions

CVE-2026-7492 : absence d'autorisation sur une discussion de commit

CVE-2025-12506 : autorisation pour un utilisateur de créer un dépôt dans lequel le contenu affiché et différent du contenu disponible en téléchargement

CVE-2026-13151 : autorisation incorrecte sur les paramètres du niveau groupe

CVE-2026-6352 : Un problème d'autorisation incorrecte dans la gestion des violations de conformité 

Annonce complète : https://docs.gitlab.com/releases/patches/patch-release-gitlab-19-1-2-released/

Django : nouveaux patchs de sécurité

Soumis par francoistonic le

Django annonce 2 nouveaux patchs de sécurité : les 6.0.7 et 5.2.16. Ils fixent les CVE suivantes :

- CVE-2026-48588 : exposition des données privées via une réponse du cache Set-Cookie. 

django.middleware.cache.UpdateCacheMiddleware et django.views.decorators.cache.cache_page 

- CVE-2026-53877 : dépassement de lecture du heap buffer dans GDALRaster

- CVE-2026-53878 : injection header depuis une entrée acceptée DomainNameValidator. Si une valeur est incluse dans une réponse HTTP, une injection header devient possible

Les détails : https://www.djangoproject.com/weblog/2026/jul/07/security-releases/

Kali Linux 2026.2 : mise à jour des desktops, nouveaux outils

Soumis par francoistonic le
Image

Kali Linux est la référence des systèmes de sécurité pour les hackers et le pentesteur. La version 2026.2 vient d'être annoncée. Elle inclut GNOME 50, KDE Plasma 6.6. Pour améliorer la fluidité entre les outils dépendant d'un service, les scripts d'assistant ont évolué. Désormais, les scripts pourront démarrer et arrêter un service, vérifier si un service est en cours, afficher les informations du service, montrer les crédentiels par défaut.

Cette version change le répertoire de configuration sources.list en kali.sources. Les installations existantes seront automatiquement migrées. 

9 nouveaux outils sont disponibles : 

Note de version : https://www.kali.org/blog/kali-linux-2026-2-release/

Cursor : failles critiques DuneSlide

Soumis par francoistonic le
Image

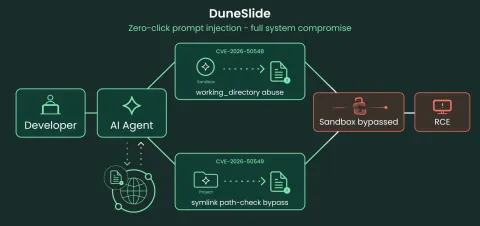
Cato Networks vient de révéler 2 failles critiques dans Cursor IDE : CVE-2026-50548 et CVE-2026-50549. Elles sont appelées DuneSlide. 

Ces failles permettent à un attaquant d’échapper à l’environnement isolé de l’IDE et d’obtenir une exécution de code à distance sur la machine de l’utilisateur. En exploitant l’une ou l’autre de ces vulnérabilités, un acteur malveillant peut écraser des fichiers système critiques, désactiver les protections du sandbox et compromettre entièrement la machine hôte ainsi que les espaces de travail SaaS connectés.

L'attaque ne nécessite ni privilèges préalables ni validation particulière de la part du développeur. Elle peut être déclenchée avec une simple requête qui intègre, sans le savoir, une charge contrôlée par un attaquant depuis une source non fiable, comme un serveur MCP ou un résultat de recherche web piégé. Les recherches de Cato AI Labs montrent qu'une prompt injection peut dépasser la couche LLM pour exploiter des mécanismes internes qui n'étaient jusqu'à présent pas considérés comme faisant partie de la surface d'attaque.

Les deux vulnérabilités reposent sur des faiblesses distinctes dans la gestion des paramètres d'exécution et de la résolution des chemins de fichiers. Dans les deux cas, un attaquant peut contourner les mécanismes d'isolation de Cursor pour écrire dans des fichiers système critiques, neutraliser le sandbox et obtenir une exécution de code à distance.

Ces CVE ont été signalées à Cursor dès le 19 février. Les correctifs ont été déployés en avril dans Cursor 3.0. 

Analyse technique : https://www.catonetworks.com/blog/duneslide-two-critical-rce-vulnerabilities/

PyPi : une nouvelle attaque sur PyPi alerte Checkmarx Zero

Soumis par francoistonic le
Image

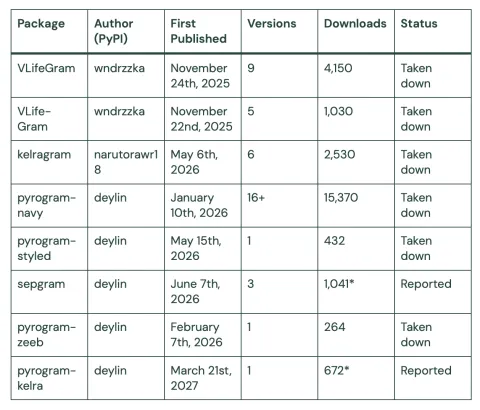
Une nouvelle campagne est sur PyPi. Checkmarx Zero a découvert une nouvelle attaque via 5 packages compromis qui ont sévis entre novembre 2025 et mai 2026. Le hacker a publié plusieurs variantes malveillantes sous des noms tels que « VLifeGram », « pyrogram-navy » et « kelragram », totalisant plus de 23 000 téléchargements avant leur suppression.

Cette campagne se distingue par son mode opératoire : aucun compte légitime n'a été compromis. Les attaquants ont plutôt misé sur des métadonnées de packages particulièrement crédibles, déployé deux techniques d'injection distinctes – l'une lors de l'importation du package, l'autre dissimulée dans le processus de démarrage des bots – et mis en place une infrastructure de commande et de contrôle (C2) s'appuyant sur Telegram, capable d'échapper aux mécanismes traditionnels de détection réseau. Potentiellement, le téléchargement d'un paquet compromis permettait d'exécuter du code distant et d'accéder aux variables d'environnement, aux clés API, etc. 

Bilan de cette campagne :

  • Une sophistication croissante des attaques. Il ne s'agit pas d'un simple cas de typosquatting, mais d'une campagne menée sur six mois, reposant sur plusieurs variantes de packages, une infrastructure mutualisée et des tactiques coordonnées. Les attaquants avaient même intégré un mécanisme leur permettant d'éviter d'activer la porte dérobée sur leurs propres comptes.
  • Une nouvelle évolution des attaques sur la chaîne d'approvisionnement. Cette campagne démontre qu'il n'est plus nécessaire de compromettre un compte éditeur ni d'exploiter une vulnérabilité zero-day. Des packages crédibles, une diffusion patiente et des techniques d'ingénierie sociale suffisent désormais à compromettre un grand nombre de développeurs.
  • Des cibles à forte valeur stratégique. Les développeurs créant des bots Telegram déploient généralement leurs applications sur des serveurs de production disposant d'accès à des environnements cloud, des bases de données, des plateformes de paiement ou encore des API internes, autant d'actifs particulièrement recherchés par les cybercriminels.
  • Une détection particulièrement complexe. La gestion silencieuse des exceptions empêche toute journalisation des erreurs. Les contrôles de type “bot-only” masquent la charge utile aux userbots. L’exfiltration de données via Telegram contourne les dispositifs de filtrage réseau, notamment les pare-feu et la surveillance DNS.

Cette nouvelle campagne montre malheureusement la fragilité de la chaine logicielle pour les développeurs. Les hackers jouent sur le typosquatting et une longue période d'action pour inciter le développeur à télécharger le paquet en multipliant les noms et les versions. 

Les recommandations :

- vérifier attentivement le nom des paquets

- vérifier l'origine des auteurs et des paquets

- auditer les requirements.txt et pyproject.toml. Si ces paquets sont inclus dans les dépendances de votre projet, supprimez-les immédiatement et remplacez-les par le paquet légitime.

Tous les détails : https://checkmarx.com/zero-post/operation-navy-ghost-pyrogram-telegram-supplychain-attack/