backdoor

MiniDuke est de retour

Soumis par fredericmazue le

MiniDuke est un malware particulièrement puissant, qui a été découvert en février 2013. A l'époque, il exploitait une faille dans le format PDF et déposait des backdoors sur les machines attaquées. Les entités gouvernementales et les  institutions étaient particulièrement ciblées par les attaques.

Techniquement parlant, MiniDuke se faisait remarquer par sa petite taille d'à peine 20Ko et son efficacité. Ecrit en assembleur, il était considéré comme étant l'oeuvre de programmeurs très chevronnés, travaillant à l'ancienne.

Selon les chercheurs de Kaspersky Lab, non seulement MiniDuke n'a pas totalement disparu, mais il est de retour sous la forme d'une nouvelle plate-forme MiniDuke, appelée BotGenStudio. Toujours selon ces chercheurs, cette nouvelle plate-forme pourrait non seulement être utilisée par des cybercriminels dans le cadre d’attaques ciblées, mais également par des forces de l’ordre et des criminels traditionnels.

La nouvelle vague d’attaques enregistrée en 2014 présente des spécificités différentes par rapport à ce qui se voyait en 2013 :

Mode opératoire

La nouvelle backdoor principale de MiniDuke (appelé TinyBaron ou CosmicDuke) est codée grâce à un framework personnalisable appelé BotGenStudio. Il est suffisamment flexible pour activer ou désactiver des composants lorsque le bot est construit. Les composants peuvent être divisés en 3 groupes : persistance (le malware peut se lancer via Windows Task Scheduler), reconnaissance (le malware peut voler un grand nombre d’informations) et exfiltration (le malware dépose plusieurs connecteurs réseaux pour aspirer les données)

Typologie de cibles

Alors qu’en 2013 MiniDuke était utilisé pour cibler des entités gouvernementales, la nouvelle version CosmicDuke cible également les organisations diplomatiques, le secteur de l’énergie, les opérateurs télécoms, des prestataires dans l’armée mais également des individus impliqués dans la vente et le trafic de substance illicites (notamment des stéroïdes et des hormones).

Zones géographiques ciblées

Les utilisateurs des anciens serveurs MiniDuke ciblent la France, l’Australie, la Belgique, l’Allemagne, la Hongrie, les Pays-Bas, l’Espagne, l’Ukraine et les Etats-Unis. CosmicDuke est plutôt intéressé par la Grande Bretagne, les Etats Unis, la Géorgie, la Russie, le Kazakhstan, l’Inde, le Belarus, Chypre, l’Ukraine et la Lituanie.

Amusant, Les cybercriminels qui utilisent cette plate-forme ne semblent plus être les cybercriminels à l'ancienne, geeks, qui codaient en assembleur. Ils travaillent désormais comme des salariés du lundi au vendredi avec des horaires normaux : de 7h à 20h CET, sachant que la majeure partie du travail est réalisée entre 7h et 17h. Ils ne codent plus  en assembleur, mais en C/C++ selon Kaspersky qui a analysé le code de BotGenStudio :-)

La NSA privée de backdoors

Soumis par fredericmazue le

La Chambre des représentants américaine, l'équivalent de notre Assemblée Nationale, a voté jeudi un amendement au projet de loi de crédit du Ministère de la défense américaine à 293 voix contre 123.

Cet amendement interdit tout d'abord à la NSA de collecter des données concernant des citoyens américains. Ensuite, il interdit à la NSA d'utiliser des fonds pour demander à une personne qu'elle modifie son produit à des fins de surveillance électronique. Concrètement cela veut dire que la NSA ne peut plus commanditer la mise en place d'une backdoor dans un produit matériel ou logiciel, quel qu'il soit.

Cet amendement n'est pas définitif car il doit être validé par le Sénat.

Est-ce que ce sera suffisant ? Pas sûr... Même si la NSA ne peut plus payer pour l'insertion d'une backdoor, l'affaire Snowden a révélé qu'elle était capable de le faire elle-même. Dans un tel cas, à quel crédit budgétaire est-ce imputé ? :-)

Une backdoor pas vraiment supprimée

Soumis par fredericmazue le
Image

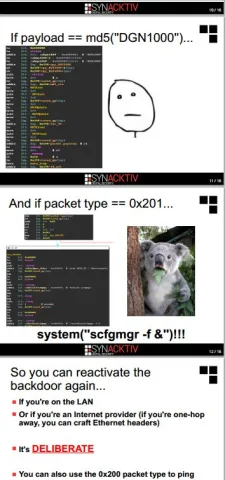
En décembre dernier, le chercheur en sécurité Eloi Vanderbeken avait découvert la présence d'une backdoor dans le firmware de nombreux routeurs. 20 modèles au total étaient touchés, fabriqués par des grands noms tels que Cisco, Netgear et Belkin. Bien entendu, lorsque l'existence de la faille de sécurité a été révélée, les constructeurs ont patchés leurs produits.  

Sauf que, selon le même Eloi Vanderbeken, la backdoor est toujours présente. Cachée certes, mais toujours là ... et réactivable.

Document technique à l'appui, Eloi Vanderbeken explique comment cette backdoor peut-être ramenée à la vie au moyen d'une commande bien sentie.

Certes le problème est moindre qu'auparavant car cette backdoor ne peut plus être activée que par une personne située sur le LAN du routeur, ou bien par un fournisseur d'accès à Internet. Cependant, la présence de cette porte dérobée serait pleinement intentionnelle, toujours selon Eloi Vanderbeken.

Frédéric Mazué

Une backdoor dans les Samsung Galaxy ?

Soumis par fredericmazue le
Image

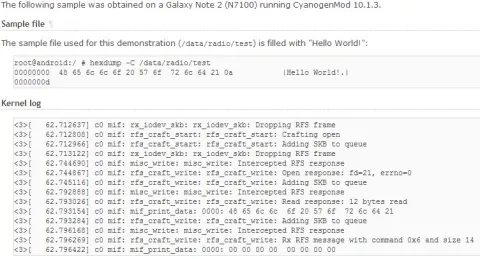
Oui, selon les développeurs de Replicant OS, une version alternative d'Android. Dans un billet technique ceux-ci assurent que les smartphones Samsung Galaxy qui tournent avec des versions propriétaires d'Android comportent une backdoor qui permet d'accéder aux données stockées sur l'appareil.

Le billet explique que le logiciel propriétaire est en charge des communications avec le modem du smartphone, via le protocole IPC de Samsung qui implémente une classe de requêtes connues sous le nom de commandes RFS, qui rend le modem capable d'effectuer des opérations d'entrée/sortie.

"Puisque le modem exécute un logiciel propriétaire, c'est comme si était offert un accès OTA (Over The Air) susceptible d'être utilisé pour lancer des commandes RFS et  accéder au sytème de fichiers du smartphone", expliquent-ils. Le smartphone est donc un espion potentiel qu'il est possible d'activer à distance, non seulement pour y lire des données, mais aussi pour activer la caméra, le micro, le GPS, bref toutes opérations d'entrée/sortie. Et la suite du billet expliquent comment procéder.

Les smartphones concernés sont les Nexus S, Galaxy S, S2, S3, Note, Note 2 et Tab 2. La présence de la backdoor est elle intentionnelle ou accidentelle ? Le billet ne répond pas à cette question.

Nils Torvalds confirme que son fils a été approché par la NSA

Soumis par fredericmazue le

En septembre dernier Linus Torvalds avait amusé la galerie, comme il le fait assez souvent. Il lui avait été demandé s'il avait été approché par la NSA pour introduire une backdoor dans Linux.

Linus avait répondu non de la bouche en faisant oui de la tête.  Cela avait provoqué l'hilarité générale, non sans générer un petit doute également, et les choses en sont restées là.

Or il se trouve que Nils Torvalds, père de Linus, est membre du parlement européen, et à ce titre, il a participé cette semaine à une audition sur l'espionnage de masse. A cette occasion, il est revenu sur la réponse de son fils. (vers 3h08 dans la vidéo)

" A-t-il été approché par la NSA pour des backdoors ? Il a répondu non mais il a hoché de la tête en même temps. Ainsi, il était dans une sorte de zone juridique libre. Il avait donné la bonne réponse, mais tout le monde a compris que la NSA l'avait approché."

Approche de la NSA ou pas, une backdoor dans Linux paraît toutefois irréalisable. Le code de Linux est ouvert et lu par des quantités de développeurs experts.

Les Etats-Unis auraient-ils tenté d'ajouter une backdoor à Linux ?

Soumis par fredericmazue le

Lors de la conférence LinuxCon North America qui vient de se dérouler à la Nouvelle-Orléans, Linus Torvalds a, comme il le fait bien souvent, créé un petit événement.

Lors de la traditionnelle séance de questions/réponses, il a été interrogé sur le sujet brûlant qu'est l'affaire PRISM. Il lui a été demandé s'il avait été contacté par le gouvernement US pour mettre en place une backdoor dans le noyau Linux.

Linus a fait une réponse à la Linus. Un non de la bouche en même temps qu'un oui de la tête, ce qui a bien sûr provoqué l'hilarité générale. puis le doute s'est installé, Tejun Heo, développeur Red Hat, ayant ajouté que c'est quelque chose dont il ne peut pas parler. Puis l'animateur a fait rapidement passer tout le monde sur un autre sujet. A voir dans la vidéo ci-dessous, à partir de 24 minutes.

Alors une backdoor dans Linux, ou pas ? Dans un logiciel open source, dont des milliers de développeurs lisent le code, ça paraît quand même assez difficile.

Sécurité : le danger plane sur Android

Soumis par fredericmazue le

Selon G Data, Android est la cible numéro un sur mobile pour les cybercriminels. Ainsi G Data SecurityLabs a enregistré près de 520 000 nouveaux fichiers malveillants ciblant ce système d'exploitation au cours du premier semestre 2013. Les chevaux de Troie sont les armes préférées des attaquants pour attirer les utilisateurs dans leurs pièges. L'explosion du nombre de kits spécialisés rend la création de ces codes nuisibles accessibles à tous, mêmes aux moins expérimentés. Le second semestre de l'année sera électrique. G Data estime que le nombre de nouveaux dangers sera multiplié par 3 durant le second semestre 2013.

"Avec près de 520 000 nouveaux fichiers malveillants pour Android, le déluge de malware mobile a atteint un nouveau sommet. Une tendance actuelle est le développement de kits de logiciels malveillants spécifiques, faciles à utiliser pour les cybercriminels, même inexpérimentési, explique Ralf Benzmüller, Directeur du G Data SecurityLabs. "Android étant la plateforme majoritaire et à forte croissance sur les smartphone et les tablettes, nous nous attendons à un triplement des codes malveillants dans les mois à venir."

Un nombre sans cesse croissant d'applications malveillantes détectées par le G Data SecurityLabs renferme un code camouflé complexe, ce qui rend les analyses plus difficiles. Les attaquants comptent également sur des schémas d'attaque à plus long terme. Des fonctions malveillantes sont cachées dans les applications manipulées, ce qui empêche les utilisateurs de les découvrir et de supprimer l'application. L'application malveillante reste ainsi longtemps présente sur l'appareil infecté ce qui lui laisse tout le temps de faire de l'argent avec des services payants ou voler des données personnelles.

La forte croissance d’Android augmente le risque viral
Plus de 900 millions d'appareils mobiles Android ont été activés depuis 2011. Les études de marché tablent sur une croissance de 33% sur le segment des smartphones. Face à cette forte croissance, le système d'exploitation Android est plus que jamais la cible numéro 1 des attaques sur le domaine des appareils mobiles.

Croissance prévue de 200 % des codes malveillants
Le nombre de nouveaux codes malveillants a fortement augmenté au cours du premier semestre 2013 avec 519 095 nouveaux fichiers, par rapport à 185 210 au second semestre 2012. En moyenne, le G Data SecurityLabs a reçu 2 868 nouveaux fichiers malveillants ciblant Android par jour. Les experts du G Data SecurityLabs prévoient que le nombre de nouveaux programmes malveillants Android devrait tripler au cours des six prochains mois.

Des codes plus complexes et cross-plateformes
Le code Android.Backdoor.Obad.A exploite jusqu’à trois failles de sécurité pour attaquer les appareils mobiles Android. Le trojan FakeSite.A, alias Perkele, quant à lui  peut être combiné avec n'importe quel code malveillant qui exécute une injection web dans le navigateur. C'est un cheval de Troie cross-plateforme flexible qui permet de voler des informations sur le mobile mais aussi d’intercepter les SMS reçus, notamment les codes de confirmation lors de transactions bancaires en ligne. Enfin, certains nouveaux logiciels malveillants tentent de se soustraire aux analyses automatiques grâce à des codes minutieusement camouflés. Sans une analyse manuelle du code il est très difficile de détecter le danger.


Typologie des codes malveillants apparus au 1er semestre 2013

Des kits pour créer facilement des codes Android
Avec les kits de création de logiciels malveillants, il est facile pour les attaquants inexpérimentés de créer un code dangereux. En raison de l'utilisation de kits, le nombre de souches de malwares va continuer sa forte croissance au cours des prochains mois. Enfin, l’évènement « AndroRAT » montre que certaines applications légitimes peuvent être détournées de leur utilisation première à des fins criminelles. Ainsi, l’outil d'administration à distance appelé «AndroRAT » (pour Remote Admin Tool for Android), créé à des fins universitaires, a été modifié par les cybercriminels. Disponible sur le BlackMarket sous le nom "AndroRAT APK Binder", ce kit très simple d’utilisation permet de facilement intégrer des options de prise de contrôle dans des applications Android malicieuses.  

Une faille sur les serveurs Apache

Soumis par fredericmazue le

Les chercheurs d'ESET et leurs homologues de la société Sucuri, ont analysé une nouvelle menace pesant sur les serveurs Web Apache. La menace est une porte dérobée très complexe et furtive utilisée pour générer du trafic vers des sites malveillants hébergeant des packs d'exploits Blackhole. Les chercheurs ont nommé cette porte dérobée, Linux/Cdorked.A et considèrent qu'il s'agit de la backdoor Apache la plus sophistiqué repérée jusqu'alors.

À ce jour, les chercheurs d'ESET affirme avoir identifié des centaines de serveurs Web attaqués grâce au système de télésurveillance et d'analyse dans le Cloud ESET LiveGrid.

« La porte dérobée Linux/Cdorked.A ne laisse pas de traces sur le disque dur autre que  la modification d'un fichier "httpd", un processus démon utilisé par Apache. Toutes les informations relatives à cette backdoor sont stockées dans la mémoire partagée sur le serveur, ce qui rend difficile la détection et entrave son analyse, » explique Pierre-Marc Bureau, expert en sécurité chez ESET.

En outre, le code Linux/Cdorked.A prend d'autres formes pour éviter la détection, à la fois sur le serveur Web compromis et sur les navigateurs des visiteurs. « La configuration du backdoor est envoyée par l'attaquant en utilisant des requêtes HTTP qui ne sont pas seulement masquées, mais qui ne sont pas non plus enregistrées par Apache, ce qui réduit la probabilité de détection par les outils de surveillance conventionnels. La configuration est stockée dans la mémoire, ce qui signifie qu'aucune information de commande et de contrôle pour la backdoor n'est visible, ce qui rend complexe l'investigation, » ajoute Righard Zwienenberg, chercheur principal chez ESET.

Très populaire et répandu, le kit d'exploit Blackhole utilise de nouvelles failles dites "Zéro day" qui permettent de prendre le contrôle d'un système lorsque l'internaute visite un site qui est infecté par le kit Blackhole. Lorsqu'une personne visite un serveur web compromis, il n'est pas simplement redirigé vers un site Web malveillant ; un cookie Web est installé dans le navigateur de sorte que le code backdoor ne l'y renvoie pas une seconde fois. Le cookie web n'est pas installé dans les pages de l'administrateur : le code malveillant vérifie l'origine du visiteur et, si ce dernier est redirigé vers la page Web à partir d'une adresse URL qui a certains mots clés, tels que  "admin" ou "cPanel", aucun contenu malveillant n'est servi.

ESET invite les administrateurs système à contrôler dès que possible leurs serveurs et à vérifier qu'ils ne sont pas confrontés à cette menace. Un outil de détection gratuit comprenant des instructions détaillées sur la façon de vérifier la présence de cette backdoor et une analyse technique complète du code Linux/Cdorked.A sont disponibles sur le site WeLiveSecurity.com ; la nouvelle plate-forme d'ESET qui contient les dernières informations et des analyses sur les cyber-menaces et des conseils de sécurité utiles. (voir le lien : Linux/Cdorked blog post.)

D'autres informations sur le code Linux/Cdorked.A sont également disponibles à l'adresse de Sucuri blog

MiniDuke, un nouveau malware pour espionner les entités gouvernementales

Soumis par fredericmazue le

Kaspersky Lab publie aujourd'hui une nouvelle étude consacrée à une série d'incidents exploitant une faille du format PDF récemment découverte dans Adobe Reader (CVE-2013-6040), en combinaison avec un nouveau programme malveillant extrêmement personnalisé, dénommé MiniDuke. Cette « backdoor », selon Kaspersky Lab, a servi à attaquer de multiples entités gouvernementales et institutions à travers le monde au cours de la semaine dernière. 

Opération "Red October" : un réseau de cyberespionnage ciblant les représentations diplomatiques et les administrations

Soumis par fredericmazue le

Kaspersky Lab a publié une nouvelle étude identifiant une campagne de cyberespionnage visant des représentations diplomatiques, des administrations et des organismes de recherche scientifique dans plusieurs pays depuis au moins cinq ans. Les cibles de cette campagne sont essentiellement des pays d'Europe de l'Est, des républiques de l'ex-URSS ou encore des pays du Moyen-Orient, même si les victimes peuvent se trouver partout, y compris en Europe occidentale et en Amérique du Nord. Les attaques ont pour principal objectif de collecter, au sein des organisations touchées, des documents confidentiels renfermant des renseignements géopolitiques, des codes d'accès à des systèmes informatiques ou encore des données sensibles sur des terminaux mobiles et des équipements réseau.

En octobre 2012, l'équipe d'experts de Kaspersky Lab a entrepris une enquête à la suite d'une série d'attaques contre des réseaux informatiques ciblant des services diplomatiques internationaux. L'enquête a permis de mettre à jour et d'analyser un réseau de cyberespionnage à grande échelle. Selon le rapport de Kaspersky Lab, l'opération «Red October» (ou, en abrégé «Rocra») qui aurait débutée en 2007 se poursuit encore en janvier 2013.

Principaux résultats de l'enquête

Red October, un réseau évolué de cyberespionnage : les attaques, actives depuis au moins 2007, se concentrent sur les représentations diplomatiques et les administrations de divers pays à travers le monde, mais aussi sur des organismes de recherche, des groupes énergétiques et nucléaires ou des entreprises dans le secteur du commerce ou de l'aéronautique. Leurs auteurs ont conçu un malware spécifique, identifié sous l'appellation «Rocra», qui possède sa propre architecture modulaire comprenant des extensions malveillantes, des modules destinés à dérober des informations et des chevaux de Troie de type «backdoor».

Les pirates ont souvent exploité des informations obtenues sur les réseaux infectés pour s'introduire dans d'autres systèmes. Par exemple, des identifiants volés ont été collectés et utilisés dans le cadre d'attaques pour découvrir des mots de passe donnant accès à ces systèmes.

Pour piloter le réseau des machines infectées, les auteurs des attaques ont créé plus de 60 noms de domaines et plusieurs serveurs hébergeant des sites dans différents pays, dont la majorité en Allemagne et en Russie. L'analyse par Kaspersky Lab de l'infrastructure de commande et de contrôle (C&C) de Rocra révèle que la chaîne de serveurs opère telle une série de proxies afin de masquer l'adresse réelle du serveur principal.

Les informations dérobées sur les systèmes infectés se trouvent dans des documents présentant les extensions suivantes : txt, csv, eml, doc, vsd, sxw, odt, docx, rtf, pdf, mdb, xls, wab, rst, xps, iau, cif, key, crt, cer, hse, pgp, gpg, xia, xiu, xis, xio, xig, acidcsa, acidsca, aciddsk, acidpvr, acidppr, acidssa. En particulier, les extensions «acid*» paraissent correspondre à des fichiers du logiciel cryptographique «Acid Cryptofiler», utilisé par plusieurs entités allant de l'Union européenne à l'OTAN.

Processus d'infection des victimes

L'infection de systèmes lors d'une attaque passe par l'envoi aux victimes d'un e-mail ciblé de type «spear phishing» (harponnage) contenant un cheval de Troie personnalisé (dropper). Pour installer le malware et infecter le système, l'e-mail malveillant exploite spécifiquement des failles de sécurité dans Microsoft Office et Microsoft Excel. Cette technique a déjà été employée au cours de différentes cyberattaques, menées notamment contre des militants tibétains ou des cibles dans le secteur de la défense et de l'énergie en Asie. La seule différence réside dans le code de l'exécutable utilisé par Rocra. En particulier, l'une des commandes du cheval de Troie active par défaut, pour la session d'invite de commande, la page de code 1251, nécessaire pour la restitution des polices de caractères cyrilliques.

Victimes et entités ciblées

Les experts de Kaspersky Lab ont appliqué deux méthodes pour analyser les cibles.

En premier lieu, ils ont exploité les statistiques de détection du réseau Kaspersky Security Network (KSN), le service cloud de sécurité auquel font appel les produits de Kaspersky Lab afin d'effectuer des mesures à distance et d'offrir une protection évoluée contre les menaces sous la forme de listes noires et de règles heuristiques. KSN a détecté le code malveillant dès 2011, ce qui a permis aux experts de Kaspersky Lab de rechercher des éléments similaires liés à Rocra.

La deuxième méthode mise en œuvre a consisté à créer un sinkhole (serveur appât) de façon à pouvoir surveiller les connexions des machines infectées aux serveurs C&C de Rocra. Les données reçues pendant l'analyse par l'une et l'autre méthode ont fourni des bases indépendantes de corrélation et de confirmation des résultats.

· Statistiques KSN : plusieurs centaines de systèmes infectés distincts ont été détectés par les données de KSN, se situant essentiellement dans des ambassades, des réseaux et des organismes gouvernementaux, des instituts de recherche scientifique et des consulats. Selon ces observations, la majeure partie se trouve en Europe de l'Est, mais d'autres infections ont été également identifiées en Amérique du Nord et dans des pays d'Europe occidentale, par exemple la Suisse et le Luxembourg.

· Statistiques du sinkhole : l'analyse du serveur appât de Kaspersky Lab s'est déroulée du 2 novembre 2012 au 10 janvier 2013. Durant de cette période, plus de 55 000 connexions provenant de 250 adresses IP infectées ont été enregistrés dans 39 pays, en majorité originaires de la Suisse, suivie du Kazakhstan et de la Grèce.

Le malware Rocra : une architecture et des fonctionnalités spécifiques

Les pirates ont créé une plate-forme d'attaque multifonction regroupant plusieurs extensions et fichiers malveillants conçus pour s'adapter rapidement à différentes configurations de systèmes et collecter des renseignements sur les machines infectées. Cette plate-forme est spécifique à Rocra et n'avait pas encore été identifiée par Kaspersky Lab dans de précédentes campagnes de cyberespionnage.

Parmi ses caractéristiques notables :

· Module de «résurrection» : ce module original permet de «ressusciter» les machines infectées. Intégré sous forme de plug-in dans les installations Adobe Reader et Microsoft Office, il offre aux auteurs des attaques un moyen infaillible d'accéder de nouveau à un système cible si le composant principal du malware est découvert et éliminé ou si un correctif est appliqué. Une fois que le dispositif C&C est redevenu opérationnel, les pirates envoient par e-mail aux machines visées un document spécial (PDF ou Office) dans le but de réactiver le malware.

· Modules d'espionnage cryptographique avancé : ces modules d'espionnage ont principalement pour objectif le vol d'informations, notamment des fichiers issus de différents systèmes cryptographiques, tels que Acid Cryptofiler qui est notoirement utilisé depuis l'été 2011 pour la protection d'informations sensibles au sein de l'OTAN, de l'Union européenne, du Parlement européen et de la Commission européenne.

· Terminaux mobiles : en dehors des postes de travail classique, le malware est également capable de dérober des données sur des mobiles, notamment des smartphones (iPhone, Nokia et Windows Mobile). Il peut aussi récupérer des informations de configuration sur des équipements réseau (routeurs, commutateurs), ainsi que dans des fichiers effacés sur des supports amovibles.

Identification des attaques : compte tenu des données d'enregistrement des serveurs C&C et des nombreux indices laissés dans les fichiers exécutables du malware, il existe de solides preuves techniques indiquant que les auteurs des attaques sont d'origine russophone. En outre, ces exécutables étaient inconnus jusqu'à une date récente et n'ont pas été identifiées par les experts de Kaspersky Lab au cours de l'analyse d'attaques précédentes de cyberespionnage.

Kaspersky Lab, en collaboration avec des organisations internationales, les pouvoirs publics et les équipes CERT (Computer Emergency Response Teams) poursuit ses investigations sur Rocra en apportant son expertise et ses ressources techniques dans le cadre des procédures de correction et de neutralisation.

Kaspersky Lab tient à exprimer sa gratitude aux équipes CERT aux Etats-Unis, en Roumanie et en Biélorussie pour leur concours à l'enquête.