confidentialité des données

Windows 9 : une nouvelle procédure d'activation pour lutter contre le piratage ?

Soumis par fredericmazue le

L'information est à prendre au conditionnel, car elle émane du leaker russe Wzor. Il est toutefois indéniable que Wzor est en général très bien informé.

Avec Windows 9, Microsoft changerait la procédure d'activation de l'OS, afin de lutter contre le piratage. Si nous comprenons bien la publication de Wzor, nous ne devrons plus saisir une clé à 16 caractères pour activer un Windows 9. Au lieu de cela, après l'achat d'une licence, il faudra ouvrir un compte sur le Microsoft Store lors de la procédure d'installation.

Ce compte ouvert, la procédure d'installation enverra au store des informations spécifiques à la machine -à  priori issues de la carte-mère - après quoi le store retournera une empreinte au format ESD-RETAIL qui sera incrustée et que l'OS testera au démarrage.

Il ne sera donc plus, dans le cas d'une licence monoposte, possible d'installer Windows 9 sur une autre machine sans l'avoir désinstallé ou désactivé au préalable de la première machine. Ce qui concrètement devrait se faire depuis le Windows Store. Ceci paraît incontournable dans le cas où la première machine n'est plus en état de fonctionner.

Cette procédure semble toutefois poser des problèmes. On peut imaginer que cela soit mis en place prêt à l'emploi sur des machines vendues en supermarché. Mais dans le cas d'un Windows installé lors d'une mise à jour, se pose le problème d'une procédure qui semble difficile à comprendre et à maîtriser pour l'utilisateur lambda. Se pose aussi un problème de confidentialité. En effet lors de l'installation, des d'informations personnelles seront envoyées au Windows Store. Des informations qui peuvent par exemple intéresser la NSA dont on sait qu'elle est déjà friande des fichiers de plantage de Windows.

Cela pose aussi le problème qu'il faille disposer d'une connexion à Internet pour installer l'OS. Un utilisateur devrait avoir le droit de pouvoir installer et utiliser son système d'exploitation sans connexion si bon lui semble, même s'il est vrai que de nos jours ce cas de figure est de plus en plus improbable.

Enfin, toujours selon Wzor, Microsoft s'apprêterait à consacrer un budget marketing colossal pour communiquer sur Windows 9 et le retour du bouton 'Démarrer' que devrait présenter ce système. 
La banque Goldman Sachs demande à Google de supprimer un mail par voie de justice

Soumis par fredericmazue le

Le 23 juin dernier, un prestataire de la banque Goldman Sachs a envoyé par erreur un mail contenant des données ultra confidentielles à une adresse gmail.com. Le mail devait être un mail interne, mais il y a eu confusion entre les noms de domaines gs.com et gmail.com...

Depuis panique chez Goldman Sachs qui a tenté de contacter, sans succès, le destinataire du mail.  La banque a donc contacté Google pour lui demander d'effacer de ses serveurs ce mail contenant des informations hautement confidentielles d'un compte de courtage  en invoquant un risque inutile et massif de violation de confidentialité.

Mais Google a refusé, à juste titre est-on tenté de dire, sauf sous la contrainte d'une décision de justice.

Ce n'aura pourtant pas été faute de supplier le géant de Mountain View : "L'aide d'urgence est nécessaire pour éviter le risque d'infliger une violation de la vie privée inutile et massive de clients de Goldman Sachs, et pour éviter le risque d'une atteinte inutile à la réputation de Goldman Sachs. En revanche, Google risque à peine plus qu'un inconvénient mineur par l'interception d'un seul e-mail".

Curieuse attitude quand même que de demander à un tiers du subir un inconvénient, fut-il mineur (et encore est-ce bien certain?...) en raison d'une faute que l'on a commise soi-même :-)

Bref l'affaire est désormais devant la justice. On peut se demander jusqu'où cela pourra s'arrêter, pour paraphraser Coluche, si la justice donne raison à Goldman Sachs ?

Et puis à quoi bon demander l'effacement d'un mail qui a probablement déjà été lu, et qui ne réside peut-être même plus sur les serveurs de Google, son destinataire ayant lui, eu tout le temps de le supprimer :-)

Google dézingue le site de la CNIL ?

Soumis par fredericmazue le
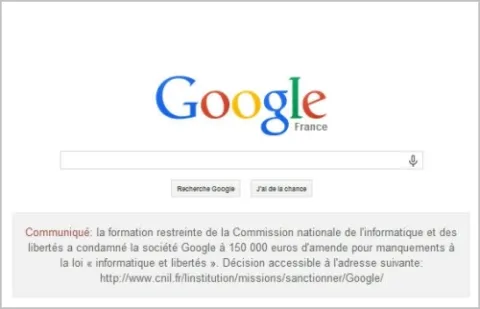
Image

Google vient de faire tomber, à l'insu de son plein gré, le site de la CNIL qui s'est retrouvé en situation de déni de service.

Ce samedi à minuit certains d'entre vous ont pu assister aux effets d'une attaque en DDoS d'un tout nouveau genre, et que l'on pourrait qualifier d'auto-attaque en déni de service :-)

Episode 1: La CNIL, début janvier, fait condamner  Google pour ses pratiques relatives à la confidentialité des données. 150 000 euros d'amende,  ce qui n'est rien pour Google, amende assortie de l'obligation de publier un communiquer sur google.fr pendant 48 heures, ce qui s'est avéré beaucoup trop pour la CNIL.

Episode 2 : Après avoir recouru sans succès auprès Conseil d'Etat, Google s'exécute et publie le communiqué samedi à minuit.

Episode 3: les internautes intrigués (et google.fr c'est la bagatelle de 15 millions de visites par jour) i cliquent sur le lien intégré au communiqué, lien qui pointe sur le site de la CNIL. En un rien de temps, le serveur, saturé, est en situation de déni de service.  

Voilà comment la CNIL a placé toute seule son site en situation de déni de service.

A l'insu de son plein pour Mountain View ?  Ah finalement pas si sûr... Car si on lit bien le communiqué de la CNIL, il n'est dit nulle par que l'encart à placer par Google doit, ou ne doit pas, intégrer un lien. La CNIL a, à l'évidence, manqué de prévoyance sur ce coup. Par contre, les gens de Google qui ont placé le lien, ne pouvaient pas, eux, ne pas savoir les effets que cela aurait.

:-)

Ce mail va s'auto-détruire dans 5 secondes !

Soumis par fredericmazue le

Comme dans la série culte Mission Impossible, et peut-être bientôt une réalité sur vos écrans. Car, rapporte notre confère Numérama, Microsoft a déposé un brevet pour l'ajout d'un champ "Expiration Time" dans l'en-tête des mails.

Ce champ serait renseigné par l'expéditeur du mail et modifiable ou non par le destinataire, selon la configuration imposée par l'expéditeur. L'idée est de faire disparaître automatiquement les mails publicitaires qui remplissent les boîtes de réception, ou encore que des mails contenant des informations sensibles ne restent pas à traîner négligemment sur une machine.

Microsoft a tout prévu : une option  permettrait de déplacer le mail dans un dossier quelconque ce qui rendrait inopérant la synchronisation avec le serveur.

Le document de ce brevet est accessible ici. 

Le FBI peut accéder à toutes données européennes stockées dans un Cloud d'un fournisseur américain

Soumis par fredericmazue le

Lors de la cérémonie de lancement d'Office 365, Gordon Frazer, directeur de l'antenne de Microsoft en Grande-Bretagne, a dévoilé que les fournisseurs de services Cloud, tels que Microsoft, sont obligés de donner aux autorités américaines l'accès aux données qu'ils réclament sans prévenir les utilisateurs, même celles stockées par des entreprises européennes ou hébergées dans des datacenters basés en Europe.

En réponse à une question l'interrogeant sur les garanties de Microsoft à ce sujet, Frazer a indiqué que sa subsidiaire n’en offre aucune, puisqu’elle doit se plier aux lois des États-Unis où se trouve sa maison mère, en particulier le Patriot Act en vigueur depuis les attentats du 11 septembre.

Gordon Frazer a ajouté que personne n'échappe à cette situation, faisant ainsi référence à Google, Oracle, Apple, Amazon et HP.

Source et article complet : developpez.com
