confidentialité des données

Covid-19 : Google publie un rapport sur la mobilité issu de la géolocalisation des utilisateurs d'Android

Soumis par admin le

Les données de géolocalisation des utilisateurs de smartphones seront elles un jour utilisées pour vérifier que les mesures de confinement sont respectées ? La question est discutée par les gouvernement de certains états. Google, dans l'intention de se rendre utile, vient de publier les données de géolocalisation des utilisateurs d'Android dans 131 pays. Tout cela dans le plus grand respect de l'anonymat...

A partir d'aujourd'hui, nous publions une version anticipée de nos rapports sur la mobilité communautaire COVID-19 pour fournir des informations sur ce qui a changé en réponse au travail à domicile, au logement sur place et à d'autres politiques visant à aplanir la courbe de cette pandémie. Ces rapports ont été développés pour être utiles tout en respectant nos protocoles et politiques de confidentialité strictes.  es rapports sur la mobilité communautaire visent à donner un aperçu de ce qui a changé en réponse aux politiques visant à lutter contre COVID-19, explique Google dans son annonce.

Les rapports utilisent des données agrégées et anonymisées pour tracer les tendances des mouvements au fil du temps par géographie, dans différentes catégories de lieux de haut niveau tels que la vente au détail et les loisirs, les épiceries et les pharmacies, les parcs, les stations de transport en commun, les lieux de travail et les résidences. Nous montrerons les tendances sur plusieurs semaines, les informations les plus récentes représentant 48 à 72 heures auparavant, précise Mountain View.

Pour ceux qui s'inquiètent de la confidentialité, Google veut se montrer rassurant : Les rapports de mobilité communautaire sont alimentés par la même technologie d'anonymisation de classe mondiale que nous utilisons quotidiennement dans nos produits. Pour ces rapports, nous utilisons une confidentialité différentielle , qui ajoute du bruit artificiel à nos ensembles de données permettant des résultats de haute qualité sans identifier une personne individuelle. Personne ne doit s'inquiéter donc... ;-)

En ce qui concerne la France, le rapport montre une baisse de fréquentation de 88% des endroits tels que les restaurants, cafés, cnetres commerciaux, parcs à thème, musée, librairie cinéma.  La fréquentation des parcs et des espaces verts a baissé de 82 % et la fréquentation des marchés, épiceries ou pharmacies a baissé de 72 %.
Quand des sites de rencontres revendent vos données personnelles en toute légalité

Soumis par fredericmazue le

Le pot-aux-roses a été découvert par la chercheuse Joana Moll et Tactical Tech, au cours d'une enquête menée en commun. L'enquête a mis au jour un vaste réseau de reventes de données personnelles issues de sites de rencontres. Des reventes faites en toute légalité.

L'enquête, intitulée The Dating Brokers: An autopsy of online love (les courtiers de rencontres : une autopsie de l'amour en ligne) montre que tout le problème réside dans le fait que les personnes qui s'inscrivent sur un site de rencontre valident d'un clic les conditions d'utilisations, sans les lire attentivement. Pour passer directement à la phase suivante qui consiste à donner moult informations personnelles dans un formulaire.

Et les conditions d'utilisation validées négligemment permettent aux entreprises propriétaires de ces sites de revendre les données des utilisateurs. Une revente qui ne se fait pas sur le Dark Web, mais au grand jour.

Ainsi Joana Moll et Tactical Tech ont acheté un million de profils auprès du site USDate pour la somme de... 135 dollars seulement. Des données très complètes, contenant : les noms d'utilisateur, les adresses électroniques, le sexe, l'âge, l'orientation sexuelle, les centres intérêts, la profession, les traits physiques et de personnalité détaillés et aussi cinq millions de photos. Les profils provenaient de nombreux sites de rencontres, notamment Match, Tinder, Plenty of Fish et OkCupid.

"C'est énorme, c'est juste énorme", a déclaré Joana Moll

Faire effacer ses données personnelles de tels sites est loin d'être facile, ainsi que le rapporte Motherboard. Joana Moll a essayé de le faire auprès de OkCupid. Le processus pour y arriver a impliqué la transmission d'autres données sensibles : pour confirmer son identité, Joana Moll a notamment du envoyer une photo de son passeport.

Yahoo! continue d'examiner les mails à des fins commerciales

Soumis par fredericmazue le

Ceci selon un article du Wall Street Journal. Oath, la division publicitaire de Verizon (actuel propriétaire de Yahoo!) propose aux annonceur un service permettant d'observer les comportements de 200 millions de propriétaires de comptes de messagerie.

Dough Sharp, vice-président de Oath, justifie l'existence de ce service ainsi : "Le courrier électronique est un système coûteux, Je pense qu'il est raisonnable et éthique de s'attendre à un échange de valeur, si vous avez ce service de messagerie et qu'il y a de la publicité ". 

Toutefois qu'il y ait de la publicité est une chose, que les mails des utilisateurs soient examinés est une autre chose, nous semble-t-il.

Oath ne scanne que les mails promotionnels, est-il précisé comme pour rassurer. Des algorithmes détectent ainsi des possibilités de ciblages et placent un cookie sur la machine de l'utilisateur. Grâce à ce cookie, il est possible de savoir, pour les annonceurs, si un internaute visité leur site après avoir vu une de leurs annonces, et plus généralement de savoir ce qu'il fait en ligne. D'une manière similaire à ce que fait Facebook.

Pour mémoire, la politique de confidentialité de Yahoo! (ce document fastidieux que personne ne lit jamais :-) lui permet de lire mail 'pour adapter les publicités par des lecteurs humains et par des algorithmes'.

Enregistrements de localisation non consentis : Google est attaquée en justice

Soumis par fredericmazue le

Le 13 août, AP News a publié le résultat d'une enquête qui montre que Google enregistre vos données de localisation à partir de différentes applications, même si vous avez explicitement configuré vos paramètres de confidentialité pour vous y opposer. Ceci sur Android bien sûr, mais aussi sur iPhone.

Quelques jours après la publication de l'article, Google a confirmé ses pratiques.

Un américain de Californie, Napoléon Patacsil, vient d'attaquer Google en justice pour cette raison. Ses avocats argumentent que Google le California Invasion of Privacy Act et le droit constitutionnel à la confidentialité garanti par l’État.

Napoléon Patacsil a l'intention de faire évoluer cette plainte en action de groupe (class action) et de réunir ainsi tous les utilisateurs de smartphones qui auraient constaté que leurs données de localisation sont enregistrés contre leur volonté.

Fail : Facebook débloque par erreur des contacts indésirables. 800 000 utilisateurs impactés

Soumis par fredericmazue le

Sur Facebook existe la possibilité de bloquer un autre utilisateur du réseau social. Un tel contact indésirable ne voit plus ce que vous publiez, ni ne peut vous envoyer des messages instantanés, etc. Ceci quand tout va bien :-)

Mais depuis le scandale Cambridge Analytica, les problèmes sur Facebook s'accumulent. Ou peut-être plus exactement, les problèmes sont davantage rendus publics, souvent par le réseau social lui-même d'ailleurs, celui-ci préférant cette approche plutôt que de voir les problèmes surgir dans les médias.

C'est le cas ici. Facebook indique avoir, entre le 29 mai et le 5 juin, débloqué par erreurs des contacts indésirables, impactant ainsi 800 000 membres du réseau social.

Facebook a envoyé un message à tous les utilisateurs impactés, leur suggérant de vérifier leur liste de contacts bloqués. Même si vous n'avez pas reçu de message de Facebook, jetez un petit coup d'oeil sur la vôtre :-)

Sécurité des données : la CNIL condamne une association à 75 000 euros d'amende

Soumis par fredericmazue le

Les propriétaires de sites internet et leurs développeurs doivent être attenitif à la sécurité des données de leurs utilisateurs. Faute de quoi la CNIL peut sanctionner sévèrement. L'ADEF (Association pour le Développement des Foyers) vient d'en faire la douloureuse expérience.

La CNIL a infligé une amende de 75 000 euros à l'ADEF, et explique pourquoi dans un billet.

En juin 2017, la CNIL a été informée de l’existence d’un défaut de sécurité rendant librement accessibles les données personnelles des demandeurs de logement ayant effectué une démarche d’inscription sur le site internet de l’association

La CNIL a alors effectué un contrôle au cours duquel elle a constaté qu'il suffisait de modifier l'URL dans la barre du navigateur pour accéder librement aux documents déposés par d'autres demandeurs. Des document importants, demandant de la confidentialité : avis d’imposition, passeports, cartes d’identité, titres de séjour, bulletins de salaires, attestations de paiement de la CAF....

Les URL générées par le site étaient prévisibles, s'il bien qu'il était extrêmement facile pour tout un chacun d'accéder à des documents confidentiels. Ceci sans aucun procédure d'identification.

Outre l'accès aux documents mentionnés plus haut, il était possible, de la même manière, d'accéder à des données personnelles telles que : noms, prénoms, dates de naissance, coordonnées postales, statut marital, IBAN (références bancaires) salaire, revenu fiscal de référence...

La CNIL a alerté l’association de cette violation de données à caractère personnel et lui a demandé d’y remédier. Quelques jours plus tard, un contrôle sur place a été réalisé dans les locaux de l’association. Il a été constaté que les données étaient toujours accessibles, alors que l’association indiquait avoir demandé à la société ayant développé son site web d’intervenir, souligne le billet.

Finalement, la CNIL a prononcé une sanction pécuniaire de 75 000 euros, estimant que l’association avait manqué à son obligation de préserver la sécurité et la confidentialité des données personnelles des utilisateurs de son site, conformément à l’article 34 de la loi Informatique et Libertés.

Google s'attaque à la collecte des données par les applications Android

Soumis par fredericmazue le

Actuellement, Google est attaqué au Royaume-Uni pour avoir collecté des données personnelles sans le consentement des utilisateurs d'iPhone. En vertu du principe faites ce que je dis, mais ne faites pas ce que je fais, Google renforce la politique de confidentialité des applications Android. Les développeurs ont 60 jours pour se mettre en conformité.

Dans un billet sur son blog dédié à la sécurité, Google explique que désormais toute application Android qui collecte des données doit en informer l'utilisateur, lui afficher une politique de confidentialité et recueillir son consentement explicite. Ceci pour des données collectées par une application dans le cadre de ses fonctionnalités.

Mais si une application recueille des données sans rapport avec ses fonctionnalités, elle devra en plus indiquer clairement à l'utilisateur comment ces données seront utilisées et demander explicitement à l'utilisateur son consentement pour un tel usage. Google donne l'exemple d'une application qui établirait des rapports d'analyses et ou des crashes. Dans cet exemple, des informations relatives aux packages installés sur le terminal mais ne faisant pas partie de l'application ne pourront pas être transmise. Sauf si auparavant l'utilisateur a donné son consentement explicite.

Les développeurs ont 60 jours pour mettre leurs applications en conformité avec cette nouvelle politique, si besoin. Ceci s'applique à toutes les applications, y compris celles qui ne sont pas distribuées sur le Play Store. Passé ce délai Google affichera des avertissements aux utilisateurs sur leur terminaux via Google Play Protect ou sur les pages web qui conduisent aux applications.

Android : quand désactiver le WiFi ne désactive pas le WiFi

Soumis par fredericmazue le
Image

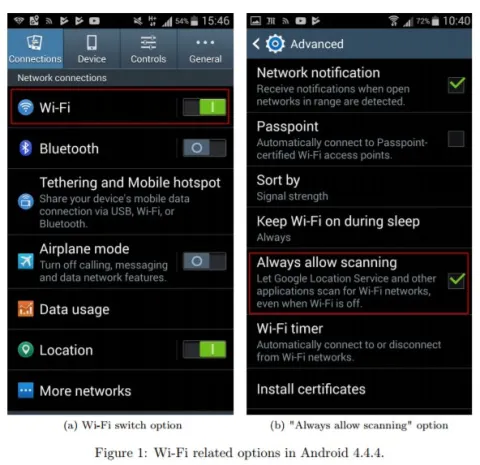
Une étude réalisée par des chercheurs d'Inria montre que sur certains smartphones Android, désactiver le WiFi ne suffit pas pour l'arrêter, du moins complètement...

Les chercheurs ont fait des tests sur les appareils suivants : Galaxy S3 et Spica de Samsung, HTC Wildfire, Moto G5 de Lenovo et le OnePlus One de LTE. Avec d'anciens Android (=< à 2.3.7) désactiver le WiFi désactive le WiFi :-)

Mais à partir de Android 4.3, selon le document, ce n'est plus la même histoire. Désactiver le WiFi n'arrête pas totalement celui-ci tant qu'une option plus cachée n'est pas elle-même décochée.

Cette option, qui s'appelle fort pertinemment 'Always Scanning', permet aux services Google ou à d'autres applications de rechercher des réseaux WiFi même lorsque celui-ci est désactivé.

Une option qui n'est pas toujours rangée au même endroit dans les paramètres Android selon les appareils. Parfois elle est sous WiFi, parfois sous Localisation, parfois elle n'est pas là du tout(OnePlus One) mais n'est pas moins active.

De plus, des applications comme Google Maps exigent que l'option soit active pour fonctionner.

Cela signifie que des systèmes de suivi peuvent vous pister sans que vous le sachiez. Par conséquent, la désactivation du Wi-Fi ne suffit pas à échapper à la collecte de données par les systèmes de suivi Wi-Fi expliquent Célestin Matte, Mathieu Cunche et Vincent Toubiana, les trois chercheurs auteurs de cette étude. Cela signifie aussi que vous donnez votre adresse MAC un peu partout, également sans le savoir, selon la version de votre Android. Les adresses MAC aléatoires ont été introduites avec Android 6.0, mais aujourd'hui, 54,2% des smartphones Android tournent sous une version inférieure de l'OS, soulignent les chercheurs.

Windows 10 : Microsoft pourrait faire face à une plainte collective d'utilisateurs

Soumis par fredericmazue le
Image

Le ciel de Redmond s'obscurcit. Microsoft pourrait faire face à une plainte collective d'utilisateurs. Windows 10 agace, pour ne pas dire plus. C'est ainsi que, sur un forum de Microsoft, on peut lire un appel à un avocat spécialisé dans les class actions, ces plaintes collectives très fréquentes aux Etats-Unis.

L'utilisateur courroucé qui a écrit cet appel reproche à Microsoft que la mise à niveau Windows 10 rend des ordinateurs inutilisables après des mises à jour automatiques auxquelles il n'est pas possible de s'opposer : plus de son, plus d'écran, impossibilité de se connecter en raison de problèmes de mots de passe, problèmes de mémoire, fichiers perdus, accès non autorisé de Microsoft (l'utilisateur a sans doute voulu évoquer le rétablissement des paramètres de confidentialité par défaut.)

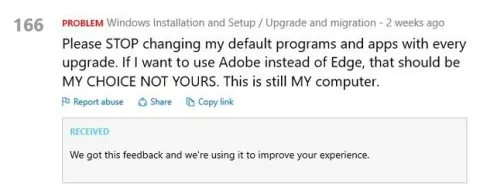
softpedia.com qui a repéré cette intention d'action collective, se fait également l'écho de colères d'utilisateurs dans les feedback postés à Microsoft :

“Please STOP changing my default programs and apps with every upgrade. If I want to use Adobe instead of Edge, that should be MY CHOICE NOT YOURS. This is still MY computer,” 

S'il vous plaît, arrêtez de changer mes applications et mes programmes par défaut à chaque mise à jour. Je veux utiliser Adobe et non Edge, ceci devrait être mon choix, non le vôtre. Ceci est encore MON ordinateur.

MON ordinateur ? Même si certaines réinitialisations de paramètres sont le fait de bugs d'après Microsoft, quand on considère le forcing que fait la firme pour 'stimuler' l'adoption de Windows 10, on se demande un peu si nos ordinateurs nous appartiennent encore, en effet. (Pour gnu.org c'est clair, Windows 10 est un malware :-)

Ceci étant, une plainte, collective ou non, contre Microsoft, semble avoir peu de chance d'aboutir. En effet les conditions d'utilisation de Windows 10 indiquent que le logiciel doit être pris tel qu'il est et que Microsoft ne peut être tenu responsable de dégâts. Donc sans doute pas de désagréments. Microsoft prévient qu'elle collecte des données et même qu'elle peut désinstaller des applications. Lorsque ceci avait été remarqué dans les conditions d'utilisation, tout le monde s'était focalisé sur la désinstallation éventuelle de logiciels piratés. Mais avec le recul la désinstallation d'applications qui empêche d'accéder à des services Microsoft, prend tout son sens...

Commentaire actu

Anonyme (non vérifié)

Bonjour,

je souhiaterais également déposer une plainte contre microsoft car je ne me sens plus maître de mon ordinateur... Tout est mis en oeuvre pour que je ne puisse pas télécharger mozilla et m obliger à utiliser edge ce que je ne veux pas... C est proprement scandaleux !!

mar, 27 Fév 2018 - 18:07 Permalien

Mobilitics saison 2 : Android dans le collimateur de la CNIL

Soumis par fredericmazue le

Mobilitics est une enquête réalisée par la CNIL et Inria concernant la confidentialité des données dans l'univers des smartphones et des applications. L'enquête est réalisée au moyen du logiciel Mobilitics développé par Inria.

La saison 1 (2013), consacrée aux iPhone, avait montré que les données personnelles fuitaient plutôt pas mal. La saison 2 montre qu'avec Android, c'est pire. Et globalement les utilisateurs n'ont pas vraiment de moyens pour s'y opposer    

Depuis 3 ans, la CNIL et Inria travaillent ensemble pour comprendre l'écosystème des smartphones. Les résultats du projet Mobilitics montrent que les accès aux données personnelles sont à la fois massifs et peu visibles pour les utilisateurs. Les éditeurs d'applications et leurs fournisseurs de services ou partenaires commerciaux doivent donc intensifier leur effort d'information des utilisateurs, sans s'abriter derrière des contraintes techniques. En la matière, les éditeurs de système d'exploitation pour smartphones et tablettes (Apple, Google, Microsoft, Mozilla) sont les premiers responsables. A ce titre, ils doivent permettre aux utilisateurs de mieux maîtriser leurs données personnelles souligne la CNIL. 

Pendant trois mois des testeurs, agents de la CNIL, ont donc utilisé des smartphones sur lesquels Mobilitics a été installé. Les résultats sont édifiants. La CNIL emploie le terme de démesurés.

Ainsi, il a été constaté qu' un testeur a été géolocalisé par une application de réseau social 150 000 fois en 3 mois, ce qui correspond à une géolocalisation  par minute sur cette période. Cela a même été jusqu'à 1 million de géolocalisations sur la même période avec une application dont le nom ni la finalité ne sont précisés.

Globalement les applications se gavent de données pour dresser des profils des utilisateurs et du matériel qu'ils utilisent : IMEI, Android_ID, adresse MAC, IMSI de la carte SIM, tout y passe. Ne parlons même pas du carnet d'adresses ou du n° de téléphone. Tout est bon pour faire de la publicité la mieux ciblée possible.

Selon la CNIL, iOS est un système d'exploitation plus fermé qu'Android, et Apple verrouille de manière plus stricte à certaines données.

Cependant, globalement , les éditeurs de systèmes d'exploitations ont un rôle clé à jouer dans le domaine de la confidentialité et la CNIL souhaite qu'ils le jouent. Les développeurs d'applications doivent être responsabilisés eux aussi, et ne pas collecter de données qui ne sont pas utiles au fonctionnement de leur application :

La CNIL souhaite que l'ensemble des acteurs de l'écosystème (éditeurs d'application, éditeurs des systèmes d'exploitation et responsables des magasins d'applications, tiers fournisseurs de services et d'outils) prenne la juste mesure de leurs responsabilités respectives pour améliorer l'information et les outils de maitrise des données personnelles. Les grands acteurs des systèmes d'exploitation et magasins d'applications ont un rôle clé à jouer. Si les nouvelles versions des systèmes d'exploitation sont souvent l'occasion de changements positifs dans les outils disponibles, ces efforts doivent se poursuivre. Les développeurs, éditeurs d'application et leurs partenaires (par exemple les fournisseurs de solutions d'analytics, de monétisation, etc.) doivent quant à eux minimiser les collectes de données qui ne sont pas liées au service rendu par l'application et adopter une approche de privacy by design, plus respectueuse du droit des utilisateurs.
