WiFi

Deco BE25-5G : du WiFi 7 Mesh en mode 5G chez TP Link

Soumis par francoistonic le

Même si la fibre est poussée par les opérateurs et l'Etat français, il reste de nombreuses zones blanches et des adresses où passer la fibre reste impossible ou très difficile. TP-Link propose avec sa nouvelle borne, Deco, une connectivité 5G. Deco BE25-5G reprend le design avec bornes WiFi Deco : un cylindre. 

"A la fois modem 5G et système WiFi Mesh, ce nouveau produit TP-Link permet de bénéficier d’une couverture étendue et performante où que vous soyez, en France comme à l’étranger. En cette période estivale, il constitue une solution idéale pour les résidences secondaires, maisons de vacances ou gîtes. Grâce à sa technologie Mesh, il couvre de grandes superficies là où un simple routeur 5G nomade atteint rapidement ses limites.  Le Deco BE25-5G s’adresse également aux familles situées dans des zones blanches ou mal desservies, en leur offrant une connexion performante et une couverture capable de s’étendre à l’ensemble du logement. Les utilisateurs ne pouvant se permettre la moindre interruption peuvent s’en servir comme solution de secours afin d'assurer la continuité de service en cas de défaillance de la connexion principale. " commente le constructeur.

La qualité WiFi 7 sur les Deco est remarquable de stabilité. La connectique est intéressante :

- antenne externe 5G ou 4G

- Ethernet : 1x 1 Gb/s, 2x 2,5 Gb/s

- compatible avec les nano SIM

Comme souvent, la Deco est une modèle haut de gamme, le tarif le prouve : 399,90 €

3 Conseils pour voyager cet été et utiliser le Wi-Fi en toute sérénité

Soumis par admin le

Les vacances d'été sont les meilleures - l'école est finie, le travail ralentit un peu, votre destination est choisie, et les sacs sont faits, et vous êtes prêt à prendre la route avec votre meilleur compagnon de voyage - votre smartphone ! Qu'il s'agisse de divertir votre enfant avec des jeux vidéo et des applications, de prendre des photos et de les partager avec vos amis et votre famille sur divers réseaux sociaux comme Instagram, Facebook et Twitter - vous vous connectez au Wi-Fi public gratuit dès que vous en avez l'occasion. Il est important que tout le monde se souvienne que le Wi-Fi public gratuit dans les hôtels, les magasins, les cafés et autres établissements commerciaux est également ouvert aux personnes mal intentionnées.

Gardez à l'esprit que "gratuit" n'est pas toujours aussi gratuit qu’on le pense et que le Wi-Fi public présente ses propres risques. La bonne nouvelle, c'est qu'empêcher les pirates de voler vos données peut se faire avec un peu de sensibilisation et quelques mesures proactives. La leçon clé ici est qu'il est facile de pirater un réseau Wi-Fi et qu'il est encore plus facile d'amener les utilisateurs à se connecter à un faux Wi-Fi.

Voici 3 mesures faciles que vous pouvez prendre dès aujourd'hui pour vous protéger et protéger votre famille lorsque vous êtes loin de chez vous ou de votre bureau :

·         Ne vous connectez pas aux SSID Wi-Fi publics si plusieurs variantes sont disponibles. Ce n'est pas normal pour une entreprise légitime. Par exemple, demandez à la réception d'un hôtel de confirmer le nom de son réseau Wi-Fi et s'il dispose d'un réseau Wi-Fi crypté, demandez-lui le mot de passe. Vous pouvez faire la même chose dans n'importe quel café, restaurant ou magasin que vous visitez. Ils n'offrent pas toujours un réseau Wi-Fi crypté,  comme lorsque vous  négociez avec ces boutiques de souvenirs, vous ne saurez jamais ce que vous pouvez obtenir à moins que vous ne le demandiez !

·         Si vous voulez vérifier vos courriers électroniques du travail, ou si vous avez besoin d'accéder à quelque chose comme votre compte bancaire, pensez à désactiver le Wi-Fi et à utiliser votre connexion 4G. Une fois que vous avez terminé la tâche confidentielle, n'hésitez pas à revenir en Wi-Fi.

·         Effacez les noms de réseau Wi-Fi enregistrés de chacun de vos appareils et pensez à désactiver la fonction "auto-connexion" dans les paramètres de votre appareil. Cela garantira que votre téléphone ne vous connecte pas à un Wi-Fi que vous avez déjà visité sans que vous le sachiez. Oui, cela peut être gênant, mais croyez-moi, vous ne voulez pas que votre téléphone se connecte automatiquement à quelqu'un qui diffuse un réseau Wi-Fi sauvegardé pour écouter et voler votre courrier, vos identifiants de connexion, etc.

Pascal Le Digol -Country Manager France de Watchguard

Faille KRACK : que faire et ne pas faire pour se protéger des KRACKATTACKS ?

Soumis par fredericmazue le

La vulnérabilité KRACK qui a été rendue publique hier est une des plus graves de l'histoire de l'informatique, car elle touche potentiellement tout personne qui utilise un réseau Wi-Fi public ou privé. Autant dire qu'elle touche tout le monde. Voyons quelques moyens de s'en protéger.

Même dans l'intimité de votre foyer, vous êtes vulnérables. Vous avez sans doute eu l'occasion de remarquer qu'il vous était possible de capter le réseau Wi-Fi, c'est-à-dire généralement la boîte de connexion à Internet, la 'Box' de votre voisin. Réciproquement votre voisin, ou vos voisins, captent votre réseau Wi-Fi. S'ils ne peuvent pas s'y connecter, c'est parce qu'en temps normal, votre réseau Wi-Fi est protégé par un mot de passe. Le gros problème avec KRACK est qu'il n'y a besoin d'aucun mot de passe ni d'aucune authentification pour capter en clair vos communications. Vous êtes donc vulnérables chez vous, à lamerci de vos voisins. Si vous ne voulez par faire le pari que ceux-ci sont de braves gens inoffensifs, il faut vous protéger de KRACK.

Des correctifs sont déjà en cours de déploiement

L'existence de KRACK a été révélée hier, mais elle est connue depuis plus longtemps, ce qui a permis aux éditeurs de logiciels de travailler sur le problème. Microsoft a diffusé un correctif dans son Tuesday Patch du 10 octobre, donc si vous utilisez un Windows encore supporté par Microsoft et à jour, vous êtes tranquille.  Apple indique que les versions bêta de iOS et macOS sont patchées et que les versions grand public le seront prochainement. Veillez donc à appliquer les mise à jour sur ces systèmes. Google travaille à la mise à jour d'Android. Des correctifs devraient arriver à partir du 6 novembre. Ils seront diffusés sur les smartphones Google, à savoir les Pixels et Nexus. Pour les autres appareils Android, ça va être plus compliqué en raison de la fragmentation de l'écosystème. Les correctifs arriveront quand ils arriveront, s'ils arrivent. Autrement dit les smartphones Android sont dramatiquement vulnérables, d'autant plus que les découvreurs de KRACK soulignent qu'une attaque KRACKATTACK sur ces systèmes est particulièrement dévastatrice...

Se protéger soi-même

Chez vous, ou au sein de votre entreprise, vous pouvez vous protéger de la vulnérabilité KRACK par l'utilisation d'un VPN, ou Virtual Private Network, qui est un système permettant de créer un lien direct entre des ordinateurs distants. La connexion entre les ordinateurs est gérée de façon transparente par le logiciel de VPN, créant un tunnel entre eux. Dans la foulée, le VPN crypte la communication. Ainsi même si un attaquant KRACK déchiffre le trafic de votre routeur Wi-Fi - ou de votre boîte de connexion qui est, fondamentalement, un routeur Wi-Fi accolé à un modem ADSL - la seule chose qu'il obtient est un trafic crypté en amont, donc inutilisable.

Chez vous, si vous ne voulez ou ne pouvez utiliser un VPN, la solution radicale est de désactiver le Wi-Fi dans la configuration de votre boîte de connexion à Internet. Et remplacer le Wi-Fi par des connexions filaires. Evidemment en ce qui concerne les tablettes et les smartphones, cette solution, toute radicale qu'elle est, n'est pas des plus pratiques :-)

A noter : la mise en place d'un filtrage d'adresses MAC dans votre routeur Wi-Fi est une fausse bonne idée. En effet le filtrage d'adresses MAC est bien connu pour être facile à craquer, les adresses MAC voyageant en clair sur le réseau, peuvent être captées et ensuite spoofées (usurpées). Un attaquant qui a les compétences techniques pour lancer une KRACKATTACK sera capable de mettre à mal très facilement un filtrage d'adresses MAC.  

Mettre à jour son matériel

Vue l'ampleur de la faille KRACK, les (bons) fabricants de routeurs Wi-Fi vont mettre à jour le micrologiciel de leurs appareils pour combler la faille. De votre côté, vous devez veiller à appliquer cette mise à jour dès sa disponibilité, si le processus de mise à jour n'est pas automatique.

Free signale que ses  Freebox v5, Freebox Crystal, Freebox mini 4K et Freebox v6 ne sont pas vulnérables à KRACK.

Un dernier mot : surtout ne pensez pas que revenir au vieux protocole WEP soit une bonne idée. C'en est même une très mauvaise. Ce protocole est définitivement vulnérable et tous les cybercriminels savent le mettre à mal.

Enfin désactivez le Wi-Fi de votre Android.
KRACK ! Le protocole de sécurité WiFi WPA 2 est cassé !

Soumis par fredericmazue le
Image

Le protocole WPA premier du nom, venait remplacer le protocole WEP, cassé en 2001. WPA1, à son tour cassé en 2009, a été remplacé par WPA2, parfaitement sûr, mais officiellement cassé aujourd'hui.

Des chercheurs en sécurité ont trouvé des failles dans le protocole WAP2, qui peut être mis à mal par une attaque qu'ils ont baptisée "KRACK" pour "Key Reinstallation Attacks". Les principes de cette attaque sont expliqués sur un site créé pour l'occasion : www.krackattracks.com.

Le gros malaise est que le problème ne se situe pas dans telle ou telle implémentation, mais bien dans le protocole lui-même, ce qui revient à dire que désormais tout le monde est vulnérable sur un réseau WiFi qu'un tiers peut capter en se situant à proximité. Les chercheurs ont réalisé une preuve de concept (vidéo ci-dessus) qui intercepte les communications d'un smartphone Android. L'attaque KRACK est particulièrement dévastatrice sur Linux et Android 6.0 et supérieurs, soulignent les chercheurs.

Les chercheurs ont contacté le US-CERT (United States Computer Emergency Readiness Tea) qui fait autorité en matière de sécurité informatique Outre-Atlantique. L'organisme confirme la réalité de la vulnérabilité :

"Nous avons pris connaissance de plusieurs vulnérabilités majeures dans la gestion du WPA2. L'exploitation de ces vulnérabilités permet la relecture de paquets en transit sur le réseau, le piratage de la connexion TCP, l'injection de contenu malveillant en HTTP et bien d'autres choses. Il est à noter que, puisqu'il s'agit d'une faille se situant au niveau du protocole, la plupart voire même toutes les implémentations correctes de la norme sont affectées".

US-CERT avait convenu avec les chercheurs d'attendre le 16 octobre 2017 pour révéler la vulnérabilité au public.

Ou plutôt les vulnérabilités devrions nous dire :  CVE-2017-13077, CVE-2017-13078, CVE-2017-13079, CVE-2017-13080, CVE-2017-13081, CVE-2017-13082, CVE-2017-13084, CVE-2017-13086, CVE-2017-13087, CVE-2017-13088.

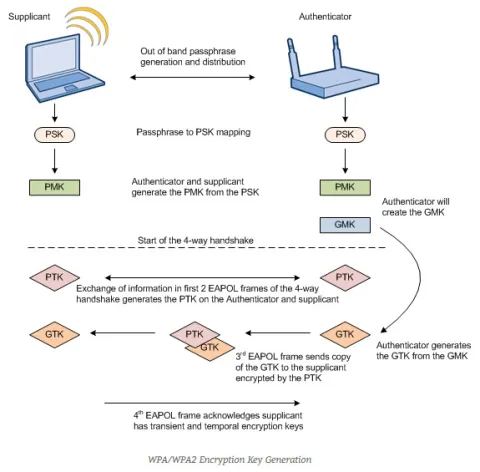
Succinctement, le problème se situe lors de la négociation d'une connexion, au cours d'un processus de poignée de main (handshake) à 4 voies. A ce moment, il est possible de remplacer une clé de cryptage générée pour sécuriser tous les échanges ultérieurs dans la connexion. Ce qu'indique le nom de l'attaque : Key Reinstallation Attacks. Le cryptage de la connexion étant mis à mal, il est évident que tout devient possible pour un attaquant. Vol de mots de passe et de données bancaires bien sûr, mais ça c'est juste pour s'échauffer. Il est aussi possible de bidouiller le contenu des paquets qui transitent la connexion et d'y injecter du contenu malveillant par exemple. Pas de limite, sauf, à priori, avec les connexions HTTPS dont le contenu devrait rester sécurisé.. Mais les chercheurs indiquent que les connexions HTTPS pourraient être court-circuitées dans bon nombre de situations embêtantes, sans fournir davantage de précisions.

Bref, désactivez le WIFi de votre smartphone, et chez vous méfiez-vous de votre voisin qui capte votre box Internet. L'ennemi est partout... ;-) En attendant que les fabricants mettent à jour le micrologiciel des boxes.  

[video:https://www.youtube.com/watch?v=Oh4WURZoR98 autoplay:0]

Android : quand désactiver le WiFi ne désactive pas le WiFi

Soumis par fredericmazue le
Image

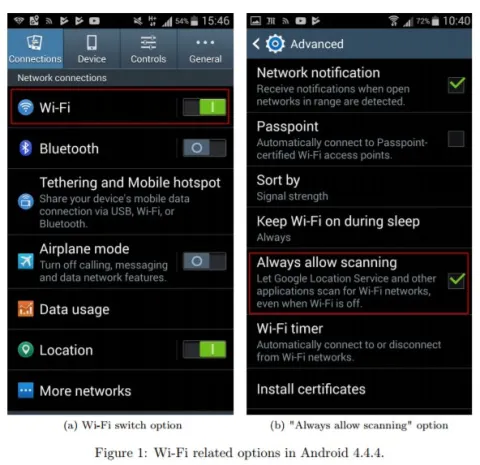
Une étude réalisée par des chercheurs d'Inria montre que sur certains smartphones Android, désactiver le WiFi ne suffit pas pour l'arrêter, du moins complètement...

Les chercheurs ont fait des tests sur les appareils suivants : Galaxy S3 et Spica de Samsung, HTC Wildfire, Moto G5 de Lenovo et le OnePlus One de LTE. Avec d'anciens Android (=< à 2.3.7) désactiver le WiFi désactive le WiFi :-)

Mais à partir de Android 4.3, selon le document, ce n'est plus la même histoire. Désactiver le WiFi n'arrête pas totalement celui-ci tant qu'une option plus cachée n'est pas elle-même décochée.

Cette option, qui s'appelle fort pertinemment 'Always Scanning', permet aux services Google ou à d'autres applications de rechercher des réseaux WiFi même lorsque celui-ci est désactivé.

Une option qui n'est pas toujours rangée au même endroit dans les paramètres Android selon les appareils. Parfois elle est sous WiFi, parfois sous Localisation, parfois elle n'est pas là du tout(OnePlus One) mais n'est pas moins active.

De plus, des applications comme Google Maps exigent que l'option soit active pour fonctionner.

Cela signifie que des systèmes de suivi peuvent vous pister sans que vous le sachiez. Par conséquent, la désactivation du Wi-Fi ne suffit pas à échapper à la collecte de données par les systèmes de suivi Wi-Fi expliquent Célestin Matte, Mathieu Cunche et Vincent Toubiana, les trois chercheurs auteurs de cette étude. Cela signifie aussi que vous donnez votre adresse MAC un peu partout, également sans le savoir, selon la version de votre Android. Les adresses MAC aléatoires ont été introduites avec Android 6.0, mais aujourd'hui, 54,2% des smartphones Android tournent sous une version inférieure de l'OS, soulignent les chercheurs.

Etat d'urgence : bientôt le réseau Tor interdit et les contrôles radars surmenés ?

Soumis par fredericmazue le

Le journal Le monde a récupéré des documents émanant de la direction des libertés publiques et des affaires juridiques (DLPAJ) et contenant des propositions de mesures formulées par les forces de l'ordre dans le cadre de deux projets de loi concernant l'état d'urgence et la lutte contre le terrorisme.

Le site Clubic qui relaie ces informations nous apprend qu'elles contiennent des dispositions quant à l'informatique.

Ainsi les forces de l'ordre souhaitent interdire les connexions WiFi libres et partagées, forcer les éditeurs d'application VoIP à leur communiquer leur clés de chiffrement et même interdire et bloquer les communications Tor en France.

Pour mémoire, Tor (The Onion Router), qui en ce moment a besoin de soutien financier est un réseau informatique superposé mondial et décentralisé, implémentation du principe de réseau mélangé. Il est composé de routeurs organisés en couches, appelés nœuds de l’oignon, qui transmettent de manière anonyme des fluxTCP. Le réseau Tor peut ainsi rendre anonymes tous les échanges internet basés sur le protocole de communication TCP. C'est grâce à Tor qu'Edward Snowden a pu contacter des journalistes et commencer ses révélations au nez et à la barbouze de la NSA.

Dans la foulée et pour faire bonne mesure, les forces de l'ordre souhaitent flasher systématiquement les automobiles qui passent devant un radar, même si celles-ci ne sont pas en excès de vitesse. Il n'est pas (pas encore :-) question de mettre des contraventions à tout le monde, mais de transformer les radars en des sortes de caméras qui permettraient de localiser facilement les véhicules.

Un drone hacker !

Soumis par fredericmazue le
Image

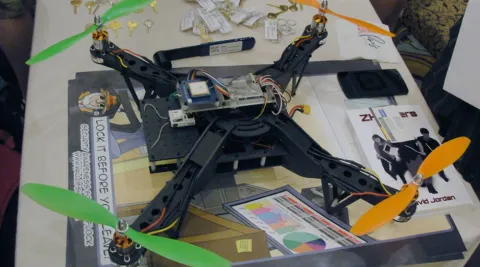
Ce drone est un quadcoptère fabriqué par la société Aerial Assault. Il a été présenté lors de la DEF CON Hacking Conference de cette année.

Le système s'articule autour du nano ordinateur Raspberry Pi, auquel, décidément, on n'arrête pas de trouver de nouvelles applications.

Le drone est capable de sniffer en vol les connexions WiFi, repérer celles qui ne sont pas sécurisées et s'y introduire. Il peut encore transmettre à son opérateur toutes les informations importante à propos des dites connexions, dont une localisation GPS.

L'appareil est destiné aux chercheurs et sociétés de sécurité. Son usage est pour la bonne cause bien évidemment. Grâce à lui il sera possible d'améliorer la sécurité des systèmes en identifiant des failles.

Bien sûr, bien sûr... :-)

Ce drone hacker devrait arriver sur le marché d'ici quelques jours. Il sera notamment plus cher qu'un Raspberry Pi : environ 2 200 euros.

Mais la sécurité ça n'a pas de prix, c'est bien connu :-)

Source : humanoides.fr

La tablette Surface passe à la 4G

Soumis par fredericmazue le

Les tablettes Surface 2 4G arrivent en France et sont  disponibles dès aujourd’hui en pré-commande sur Microsoft Store, et sur les sites Fnac.com, Boulanger.fr, et très prochainement Darty.com. A partir du 25 avril, les Français pourront les acheter directement dans les magasins Fnac, Boulanger et Darty.

Les nouvelles Surface 2 4G pourront accueillir une micro carte SIM et se connecter aux réseaux 4G LTE en plus des connexions wifi.  Tout comme la Surface 2, la Surface 2 (4G) embarque Windows RT 8.1 et est dotée d’un processeur NVIDIA Tegra.  Elle est dotée  d’un écran de 10,6 pouces de type ClearType Full HD.

L'observatoire des tendances 2014 de National Instruments

Soumis par fredericmazue le

National Instruments annonce l'observatoire des tendances technologiques 2014, document qui recense les toutes dernières technologies permettant aux ingénieurs de répondre à l'évolution des exigences et d'intégrer la puissance grandissante des technologies dans leur travail. La première édition de ce rapport d'étude passe en revue un large éventail de sujets, des systèmes cyber-physiques jusqu'à l'intégration des technologies de radio logicielle dans l'instrumentation RF.

“Étant donné que les ingénieurs utilisent les outils NI dans les industries et les applications les plus diverses et variées, nous sommes bien placés pour déceler dès leur apparition les tendances en matière de mesure, de capteurs, de réseaux, de test, etc.,” souligne Eric Starkloff, Vice-président senior du marketing chez NI. “Nous avons compilé ce que nous avons appris dans ce rapport afin d'aider les ingénieurs à tirer parti des dernières avancées technologiques et à conserver leur avance sur la concurrence.”

Disponible en français, l'observatoire des tendances technologiques 2014 de NI couvre les domaines suivants :

Les systèmes cyber-physiques : développer des systèmes qui interagissent continuellement et de manière dynamique avec leur environnement grâce à l'association d'éléments du monde physique et d'éléments du monde de l'information distribués

Les solutions pour les gros volumes de données analogiques (Big Analog Data™) : connecter des infrastructures informatiques et des outils analytiques, tels que le "cloud", avec des systèmes d'acquisition de données pour des prises de décisions plus rapides en matière de données de test

La RF/le sans fil : révolutionner l'industrie du sans fil en intégrant un large éventail de technologies issues de la radio logicielle aux équipements de test RF

Les modèles informatiques : intégrer plusieurs approches de programmation dans un seul et même environnement afin de simplifier les applications temps réel et distribuées complexes

La communication mobile : utiliser des appareils mobiles comme interfaces utilisateur dans les systèmes de mesure et de contrôle

L'enseignement scientifique et technique (STEM) : préparer les étudiants à des approches interdisciplinaires de l'ingénierie 

Une faille de sécurité dans Windows Phone

Soumis par fredericmazue le

Microsoft signale une faille de sécurité pour les smartphones tournant sous Windows phone 7.8 et Windows Phone 8. Cette faille est localisée dans le protocole d'authentification Wi-Fi appelé PEAP-MS-CHAPv2 que Windows Phone utilise pour l'authentification sans fil WPA2.

Microsoft précise : " Pour exploiter cette vulnérabilité, un système contrôlé par l'attaquant pourrait se faire passer pour un point d'accès Wi-Fi connu auprès duquel le périphérique ciblé tenterait de s'authentifier automatiquement, permettant à son tour à l'attaquant d'intercepter les informations d'identification de domaine chiffrées de la victime. Un attaquant pourrait alors exploiter des vulnérabilités de chiffrement du protocole PEAP-MS-CHAPv2 pour obtenir les informations d'identification de domaine de la victime. Ces informations d'identification pourraient être réutilisées pour authentifier l'attaquant auprès de ressources réseau ; cet attaquant pourrait alors exécuter n'importe quelle action que l'utilisateur serait autorisé à exécuter sur cette ressource réseau."

Microsoft souligne encore n'avoir pas connaissance à ce jour d'attaques actives exploitant