cybercriminalité

Google : bientôt un captcha invisible

Soumis par fredericmazue le
Image

Le captcha est ce petit élément que l'on trouve dans les pages web, qui permet de vérifier qu'un formulaire est bien rempli par un humain et non par un robot. Le captcha demande de recopier un nombre, de faire un calcul simple, ou encore de discerner un élément bien précis dans une photo, etc.

Il y a deux ans, Google a fait évoluer le concept avec No Captcha ReCaptcha. A la base une idée toute simple : Plutôt de d'embêter l'utilisateur à jouer aux devinettes, on lui demande simplement de cliquer dans une case : Je ne suis pas un robot. En coulisse, l'intelligence artificielle analyse le comportement ayant abouti au clic et décide si oui ou non le cliqueur est bien humain. A l'époque, nous avions émis le doute que l'intelligence artificielle pouvait aussi se situer du côté des robots spammeurs/cliqueurs et effectivement ceux-ci ont réussi pendant un temps à tromper l'IA de Google. Moutain View a depuis amélioré son système qui donne satisfaction.

La guéguerre se déroulant maintenant entre les intelligences artificielles, autant laisser l'utilisateur humain tranquille. C'est ainsi que Google travaille encore à l'amélioration de son système. Bientôt No Captcha ReCaptach devrait bientôt être invisible à l'humain. Le nouveau système sera totalement en arrière plan et ne vous fera plus perdre de temps, ayant compris que vous êtes humain sans vous soumettre à la question. Et bien sûr en cas de doute, le captcha peut toujours réapparaître pour vous interroger à l'ancienne.

Bientôt vous ne verrez plus ceci :-)

[video:https://www.youtube.com/watch?v=jwslDn3ImM0 autoplay:0]

Brandsays : Les marques ne sont plus impuissantes face à la cybercriminalité et à la contrefaçon en ligne

Soumis par fredericmazue le

Brandsays, émanation de Nameshield, acteur de référence depuis plus de 20 ans dans la protection des marques sur internet, lance une solution dédiée à la lutte contre les sites frauduleux, d’hameçonnage et de contrefaçon. Commercialisée début juin, l’offre a déjà séduit l’UEFA. L’instance dirigeante du football européen a en effet choisi Brandsays pour permettre aux supporters de distinguer les sites officiels des fausses plateformes de ventes de billets de l’Euro 2016.

Bien que davantage conscients des dangers du web, les français sont toujours plus nombreux à être victimes d’escroqueries sur internet. La faute à des sites illégaux qui pullulent chaque jour sur la toile et aux techniques de plus en plus affutées des faussaires.

Achats involontaires de contrefaçon, vols de données confidentielles ou de coordonnées bancaires, etc. les préjudices sont lourds pour les particuliers mais également (voire surtout) pour les marques : procédures juridiques fastidieuses, indemnisation des clients victimes, notoriété dégradée, perte de confiance ou désengagement du consommateur, etc.

Jusqu’ici impuissantes et condamnées à des actions juridiques a posteriori, les marques peuvent désormais, avec Brandsays, prendre activement part à la lutte contre la cybercriminalité.

Un outil collaboratif entre les mains des marques

Contrairement aux solutions existantes, génératrices d’indicateurs d’authenticité produits par des algorithmes ou fournis par des internautes, Brandsays, comme son nom l’indique, donne avant tout la parole aux marques.

« Quand il s’agit de veiller à l’intérêt et à la sécurité de la navigation des consommateurs, personne n’est mieux placé que la marque, précise Jean-Paul Béchu, fondateur de Brandsays. Bien qu’elle investisse du temps et de l’argent dans la traque des arnaques sur le net, elle reste frustrée de ne pouvoir agir dans l’instant. C’est pour cela que nous avons conçu Brandsays,  une solution simple pour leur permettre d’avertir instantanément leurs clients ou prospects, sans attendre une action collective ou juridique pour déréférencer un site illégal.»

Concrètement, les marques recensent au fil de l’eau, dans une base de données parfaitement sécurisée, la liste de sites lui appartenant ou appartenant à son réseau de distribution et la liste des sites frauduleux qu’elle a identifiés. Via l’extension de navigateur Brandsays, téléchargeable gratuitement, l’internaute sera alerté par une fenêtre de notification de la fiabilité (ou non) du site visité.

Brandsays se veut être un outil collaboratif, l’internaute a donc la possibilité à tout moment de signaler à la marque si un site internet lui paraît suspect.  

Un engagement cyber-responsable salutaire

Brandsays est non seulement une solution pour les marques mais également un soutien pour leurs équipes métiers, notamment auprès : 

  • Des directions juridiques : En amont des procédures juridiques - bien souvent longues - pour rendre un site illégal inaccessible,  Brandsays leur permet de déployer une solution rapide pour limiter les dégâts. Avec Brandsays, les équipes juridiques peuvent aussi prioriser leurs opérations. Certains sites nécessitent une action en justice lourde et onéreuse car leur pouvoir de nuisance est  élevé mais, pour d’autres plus éphémères et/ou au périmètre peu dense, une prise en charge rapide via l’avertisseur Brandsays peut suffire. 
  • Des directions marketing, communication et digital : La marque s’engage avec Brandsays dans une démarche cyber-responsable et bienveillante qui sera perçue positivement par sa communauté d’utilisateurs. C’est un gage de confiance et d’engagement.

Autre avantage non négligeable pour l’entreprise : en limitant le nombre d’escroqueries sur internet, Brandsays permet de réduire les coûts de remboursement d’opérations frauduleuses.

« Brandsays a été conçu pour ceux qui, au sein de l’entreprise, œuvrent au quotidien pour un internet plus sûr », conclut Jean-Paul Béchu.

xDedic : 6 dollars le serveur piraté, 70 000 exemplaires en stock !

Soumis par fredericmazue le

Envie de faire quelques dégâts sur Internet, mais sans vous faire repérer en utilisant votre serveur ? Facile et pas cher, louez un serveur piraté sur xDedic !

Les chercheurs de Kaspersky Lab ont enquêté sur un forum international où des cybercriminels peuvent acheter et vendre l'accès à des serveurs piratés pour à peine 6 dollars pièce. Le forum xDedic, apparemment gérée par un groupe russophone, recense actuellement 70 624 serveurs RDP (Remote Desktop Protocol) piratés et à vendre. Bon nombre de ces serveurs hébergent ou donnent accès à des sites et services web très fréquentés des consommateurs et où, pour certains, sont installés des logiciels de mailing, de comptabilité financière ou de terminaux point de vente (TPV). Ils peuvent être exploités pour cibler les infrastructures de leurs propriétaires ou comme tremplin pour le lancement d’attaques plus vastes, alors que ces propriétaires, qu’il s’agisse d’administrations, d’entreprises ou d’universités, n’ont guère, voir pas du tout conscience de ce qui se passe.

xDedic est un exemple type d’un nouveau type de plateforme cybercriminelle, bien organisée et offrant aux petits escrocs comme aux groupes APT un accès facilité, rapide et bon marché à une infrastructure de façade pour masquer leurs méfaits le plus longtemps possible.

Comment xDedic a-t-il été découvert ?

Après qu’un fournisseur d’accès Internet (FAI) européen ait alerté Kaspersky Lab sur l’existence de xDedic, les deux sociétés ont décidé d’enquêter conjointement pour étudier le fonctionnement de ce forum. Le processus est simple et complet : les pirates pénètrent dans les serveurs, souvent par des attaques de force brute, et en communiquent les identifiants à xDedic. La configuration RDP, la mémoire, les logiciels, l’historique de navigation, … des serveurs piratés sont ainsi analysés. Autant de caractéristiques sur lesquelles les clients peuvent effectuer des recherches avant de faire leurs emplettes. Ensuite, les serveurs viennent s’ajouter à un catalogue croissant donnant un accès en ligne à :

  • des serveurs appartenant à des administrations, entreprises ou universités ;
  • des serveurs étiquetés comme ayant accès à ou hébergeant certains sites et services web, (jeux, paris, rencontres, e-commerce, banque et paiement en ligne, téléphonie mobile, FAI, navigateurs…) ;
  • des serveurs où sont préinstallés des logiciels pouvant faciliter une attaque (mailing, finance, TPV…) ;
  • le tout assorti d’une panoplie d’outils de piratage pour différents systèmes informatiques.

A partir de 6 dollars par serveur, les membres du forum xDedic ont accès à toutes les données d’un serveur et peuvent également utiliser celui-ci comme plate-forme pour lancer d’autres attaques (attaques ciblées, malware, DDoS, phishing, social engineering, adware, etc.).

Des attaques silencieuses

Les propriétaires légitimes des serveurs, qui sont des entités réputées telles que des administrations, des entreprises ou des universités, n’ont souvent pas connaissance du piratage de leur infrastructure informatique. En outre, une fois leur campagne malveillante menée à bien, ses auteurs peuvent remettre en vente l’accès au serveur et l’ensemble du processus peut se répéter.

La place de marché xDedic semble être en service depuis le courant de 2014 et a vu son succès monter en flèche depuis la mi-2015. En mai 2016, elle répertoriait 70 624 serveurs dans 173 pays, mis en vente par 416 vendeurs différents. Les dix principaux pays touchés sont le Brésil, la Chine, la Russie, l’Inde, l’Espagne, l’Italie, la France, l’Australie, l’Afrique du Sud et la Malaisie.

Le groupe qui se cache derrière xDedic paraît être de langue russe et prétend fournir simplement une plate-forme de transactions sans liens ni affiliations avec les vendeurs.

« xDedic vient encore confirmer que la cybercriminalité sous forme de service se développe par l’ajout d’écosystèmes commerciaux et de plates-formes transactionnelles. Son existence apporte une facilité sans précédent pour tous ceux, des petits malfaiteurs aux auteurs de menaces APT étatiques, qui souhaitent lancer à moindre coût des attaques potentiellement dévastatrices avec rapidité et efficacité. Les victimes, en définitive, ne sont pas seulement les consommateurs ou entreprises cibles d’une attaque mais aussi les propriétaires des serveurs qui ne soupçonnent pas ce qui se passe : il est probable qu’ils ignorent totalement que leurs serveurs sont détournés à de multiples reprises pour différentes attaques, toutes menées à leur insu », commente Costin Raiu, Directeur de l’équipe GReAT (Global Research & Analysis Team) de Kaspersky Lab.

1 bitcoin pour changer la note d'un examen

Soumis par admin le
Image

Cela ne vous a pas échappé, c'est aujourd'hui que débutent les épreuves du Baccalauréat 2016. Le bac... ce marronnier incontournable pour les journalistes.

Même les journalistes informatiques ? Et bien oui, et même de plus en plus. Car, c'est un phénomène mondial, les élèves s'informatisent, dans intentions qui ne sont pas toujours celles d'améliorer leur connaissance en histoire ou en géographie.

Ainsi que le fait remarquer la société Radware, spécialisée en lutte anti DDoS, de nombreuses écoles ont en effet été récemment victimes de cyber-attaques perpétrées ou commanditées par des étudiants mécontents.

Par exemple :

-         Au Japon, en mai 2016, un lycéen mécontent de 16 ans a téléchargé et utilisé un outil d’attaque informatique mettant hors ligne pas moins de 444 écoles primaires, lycées et universités.

-         En Australie un étudiant de 15 ans risque jusqu’à 10 ans de prison pour avoir mené l’une des plus importantes cyber attaques de l’histoire du pays. L’attaque était si vaste qu‘il a affecté pas moins de 10 000 clients du fournisseur d’accès internet local NuSkope.

-         L’Inde, le Canada, l’Angleterre et les Etats-Unis ont également eu à déplorer des attaques du même type.

Nous saurons bientôt si le phénomène s'étend à la France :-)

La motivation des écoliers/étudiants.

Dans la plupart des cas, il s’agit de retarder un examen, de manipuler le processus d’enregistrement ou encore changer ses notes. Il peut également s’agir d’une attaque personnelle d’un étudiant à l’encontre de son école.

Comment évaluer la menace ?

L’un des principaux motifs de préoccupation sur ce sujet est probablement le nombre croissant de « services » de hacking disponibles sur le Darknet.

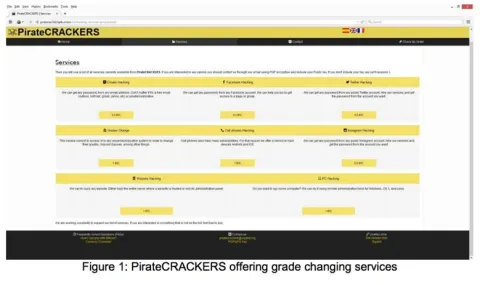
Certains fournissent des prestations tels que le changement des notes obtenues à un examen (1 Bitcoin, soit 610 euros à date du 14 juin 2016) ou encore des attaques de type Deni de Service. Ces services mettent à la portée du plus grand nombre, y-compris ceux qui ne sont pas des hackers, la possibilité de mener des attaques ou de causer des dommages au sein des ressources informatiques d’une école. En plus de ces services, l’attaquant potentiel peut louer des botnets ou des services de type Stressers en contrepartie de Bitcoins (voir la capture d’écran ci-dessous réalisée sur le Darknet).

Un hôpital hacké et paralysé

Soumis par fredericmazue le

L'hôpital Hollywood Presbyterian Medical Center de Los Angeles voit son informatique paralysée depuis une semaine à la suite d'une attaque informatique. Outre les machines paralysées, des données médicales ont été dérobées. L'attaque a été perpétrée avec un ransomware et les cybercriminels demandent une rançon de 3,6 millions de dollars (9 000 bitcoins) pour remettre le système en état de fonctionner et restituer les données volées.

Les responsables de l'hôpital ne sont pour l'instant pas parvenus à rétablir le système, ni à identifier les pirates, en dépit de l'intervention du FBI.

De nombreux malades ont du être transférés dans d'autres établissements afin de pouvoir continuer à recevoir leurs soins dans de bonnes conditions.

Source : linformaticien.com


Les cybercriminels ont des problèmes de budget eux aussi

Soumis par fredericmazue le

La cybercriminalité c'est faire de l'argent facile croyez-vous ? Pas si sûr... Comme dirait Fernand Reaynaud, ça eut payé, mais ça paie plus. En tout cas moins... Développer c'est difficile et ça coûte cher, c'est bien connu. Et ça s'applique aussi aux malwares

Ainsi, selon Kaspersky Lab, la demande en nouveaux programmes malicieux a atteint son seuil de saturation en 2015. Pour les experts de Kaspersky Lab, cette chute s’explique par le fait qu’il est coûteux de coder un nouveau malware. Les cybercriminels ont réalisé qu’ils pouvaient obtenir des résultats aussi satisfaisants en utilisant des programmes publicitaires intrusifs ou des signatures numériques légitimes dans leurs attaques. Cette approche semble fonctionner car les résultats démontrent qu’en dépit de la réduction des investissements en nouveaux malwares, le nombre d’attaques visant les utilisateurs en 2015 a augmenté de 5%.

Les cybercriminels qui sont à la recherche d’un retour sur investissement rapide semblent avoir décidé que les outils de code complexes comme les rootkits, les bootkits ou les virus en mesure de se reproduire (replicating viruses) sont efficaces mais coûteux, réduisant les marges et bénéfices. De plus, ces programmes malicieux complexes, qui peuvent coûter plusieurs dizaines de milliers de dollars à développer, ne sont pas toujours protégés contre les logiciels antivirus qui sont eux-mêmes de plus en plus sophistiqués.

 Les adwares ont le vent en poupe

Pour cette raison, l’année 2015 a été marquée par une augmentation des adwares, inoffensifs mais souvent intrusifs, dans la somme totale des objets signalés par la détection anti-virus. C’est une évolution dans la stratégie des cybercriminels, qui sont de plus en plus nombreux à adopter une approche ressemblant à celle d’une entreprise, en s’engageant par exemple dans la vente de logiciels commerciaux quasi-légitimes.

Le vol de certificats de plus en plus prisé

Autre tendance : certains cybercriminels et même des menaces étatiques avancées utilisent les certificats légaux de produits numériques. En achetant ou en volant de véritables certificats, les attaquants trompent les logiciels de sécurité qui font confiance à un fichier dont la signature émane d’une source connue. La valeur d’un certificat peut être de quelques dizaines de dollars.

“La vision romanesque que nous avons parfois du cyber crime est de plus en plus éloignée de la réalité. Aujourd’hui, les malwares sont créés, achetés et revendus dans des buts spécifiques. Le marché commercial des malwares est maintenant bien installé et évolue vers plus de simplicité. Les fichiers malicieux qui sont du « code pour le code » disparaissent et cette simplification se retrouve aussi du côté des attaques ciblées" - explique Vyacheslav Zakorzhevsky, Head of Anti-Malware Team chez Kaspersky Lab.

Evolution entre 2012 et 2015 Entre 2012 et 2013, il y a eu une augmentation rapide du nombre de nouveaux fichiers malicieux détectés par Kaspersky Lab. De 200 000 nouveaux fichiers par jour en 2012, leur nombre est monté à 315 000 en 2013. Par la suite, Kaspersky Lab a enregistré un ralentissement. En 2014, l’augmentation n’a été que de 10 000 fichiers par jour pour finir par décliner de 15 000 en 2015.

Etude McAfee Labs : le prix de vente des données volées sur le marché noir

Soumis par fredericmazue le

Le nouveau rapport d’Intel Security, intitulé The Hidden Data Economy, porte sur le marché noir des données volées en ligne, ou ‘Dark Web’. Il révèle la manière dont ces dernières sont compilées, ainsi que les prix auxquels elles sont revendues en ligne. Dans ce dernier, le McAfee Labs d’Intel Security dévoile les prix fixés sur le Dark Web pour l’achat de cartes de débit et de crédit, d’identifiants de comptes bancaires et de services de paiement en ligne et d’accès aux comptes de fidélité.

« Comme toute économie non réglementée et performante, l'écosystème de la cybercriminalité a très vite évolué pour offrir de nombreux outils et services à toute personne aspirant à un comportement malfaisant », déclare Raj Samani, CTO EMEA d'Intel Security. « Le marché du Cybercrime-as-a-Service a été le principal moteur à la fois de l'explosion, de l’ampleur, de la fréquence et de la gravité des cyberattaques. Aujourd’hui, nous constatons une véritable prolifération des modèles économiques conçus pour revendre les données volées et rendre les cyberattaques très lucratives pour les hackers. »

Depuis des années, l'équipe du McAfee Labs coopère avec les principaux acteurs concernés, organisations policières nationales et internationales, éditeurs de logiciels de sécurité informatique, etc., pour identifier et démanteler les multiples sites web, forums et autres plateformes, communautés et marchés en ligne où les transactions illégales ont lieu. En s’appuyant sur ces expériences, les chercheurs du McAfee Labs sont désormais en mesure de fournir une évaluation globale du statut de « l'économie de la cybercriminalité », avec des illustrations de cas typiques et de prix par catégorie de données et par région. 

Les cartes de paiement
Les données des cartes bancaires sont sans doute le type de données le plus volé et vendu sur le Dark Web. Les chercheurs du McAfee Labs ont constaté des variations de prix en fonction du conditionnement des données. Une offre standard, soit un « Random » dans le jargon de cybercriminels, comprend l’identifiant de carte valide, généré par un logiciel, qui combine un numéro de compte primaire (PAN), une date d'expiration et un cryptogramme CVV2. Les logiciels générant des numéros de carte de crédit valides peuvent également être achetés ou trouvés gratuitement en ligne.

Les prix augmentent lorsque l'offre comprend des informations supplémentaires donnant accès à davantage de possibilités d’exploitation des données. Dans certaines offres plus complètes sont également inclus : le numéro d'identification de compte bancaire (IBAN / BIC), la date de naissance de la victime et des informations plus confidentielles classées « Fullzinfo », comme par exemple, l’adresse de facturation utilisée pour ses commandes en ligne, le code PIN de sa carte, son numéro de sécurité sociale, le nom de jeune fille de sa mère, voire son nom d'utilisateur et son mot de passe utilisés pour accéder, gérer et modifier les configurations de son compte bancaire.

Le tableau suivant illustre les prix moyens pratiqués sur le Dark Web pour la vente de cartes de crédit et de débit par région et en fonction des données disponibles :

Offre

UE

Etats-Unis

Australie

Donnnées standard / « Random »

De 20 à 26 €

De 4 à 7 €

De 18 à 22 €

Avec n°IBAN / BIC

26 €

13 €

22 €

Avec date de naissance

31 €

13 €

26 €

Avec l’intégralité des informations

sur le titulaire du compte / « Fullzinfo »

40 €

25 €

40 €

« Un criminel possédant l’équivalence numérique d’une carte de crédit est en mesure de faire des achats ou des retraits jusqu'au moment où la victime contacte sa banque pour faire opposition et mettre en place des mesures de vérification », poursuit Raj Samani. « Or, en possédant de nombreux renseignements personnels sur la victime, le cybercriminel pourrait très bien justifier qu’il est le propriétaire de la carte bancaire, voire accéder au compte en ligne et en changer les paramètres de configuration. L’accès aux données personnelles peut ainsi augmenter de manière significative les potentiels préjudices financiers pour l’individu ». 

Les comptes de services de paiement en ligne
En ce qui concerne les données relatives aux comptes de services de paiement en ligne, les conditions et les possibilités d’utilisation limitées influenceraient les prix qui semblent être dictés uniquement par le solde du compte piraté. L’accès à des comptes créditeurs de 350 à 900 € est estimé entre 17 et 43 €, tandis que le prix d’achat des identifiants de comptes avec un crédit de 4 400 à 7 000 € peut s’étendre de 175 à 260 €.

Les identifiants de comptes bancaires en ligne
Les cybercriminels peuvent acheter des identifiants de comptes bancaires leur permettant de faire des virements à l’international de manière anonyme. Selon McAfee Labs, un compte créditeur de 2 000 € peut être acquis en ligne pour un prix de 170 €. Le prix d’accès à un compte bancaire en ligne avec une fonctionnalité de virements internationaux anonymes peut varier de 440 € pour un compte avec un crédit de 5 300 € jusqu’à 1 000 € pour un compte créditeur de 17 500 €.

Services de contenu premium
Le rapport examine également les prix fixés sur le Dark Web pour l’acquisition de codes d’accès à des services de contenu en ligne tels que le streaming de vidéo (de 0,5 à 0,9 €), de chaînes câblées (6,50 €), de chaînes sportives (13 €) ou à des bibliothèques de bandes dessinées premium en ligne (0,5 €). Ces tarifs relativement faibles suggèrent que les opérations de vol des identifiants ont été automatisées pour rendre ces modèles économiques rentables.

Les comptes de fidélité
Certains services en ligne, tels que l’accès à des programmes de fidélité dans l’hôtellerie ou à des sites d’enchères en ligne, pourraient sembler sans intérêt pour les cybercriminels. Pourtant, les chercheurs du McAfee Labs ont constaté que les données relatives à ces services sont également à vendre sur le marché noir. Elles permettraient à la fois aux acquéreurs d’acheter en ligne avec le compte de leurs victimes et de bénéficier de leur réputation en ligne. Le rapport présente d’ailleurs deux cas concrets de recèles, la vente d’un compte de fidélité de 100.000 points à 17 €, ainsi que celle d’un compte de réputation positive sur un service d'enchères de marques en ligne à plus de 1 200 € !

Pour consulter le rapport du McAfee Labs dans son intégralité, cliquez ici.
L'université Lyon 3 va embaucher un hacker

Soumis par fredericmazue le

L'université Lyon 3 va embaucher un hacker en 2016. Sa mission : tenter de s'infiltrer dans le réseau de l'Université pour y voler des données. En cas de succès, il devra conseiller l'Université sur les mesures à prendre pour sécuriser son informatique.

C'est ainsi que l'Université Lyon 3 entend réagir au troisième piratage de son système en moins d'un an. Tout récemment, un ancien étudiant a communiqué anonymement au journal Le Monde un échantillon de données personnelles - noms, prénoms, téléphones, nationalités, adresses, relevés de notes :-) etc. -

Ce vrai ancien étudiant, mais faux pirate, voulait mettre en exergue la négligence des responsables informatiques de la fac qui ne colmataient pas - ou si lentement... - des failles de sécurité qui leur avaient été signalés depuis fin 2014. Ceci malgré le fait que la fac avait fait faire, d'après mlyon.fr, un audit de sécurité de son système, audit qui lui a quand même été facturé 35 000 euros. Selon l'étudiant, qui se dit capable de voler à la demande n'importe quelle donnée concernant n'importe qui, des données ont été dérobées par des personnes moins bienveillantes que lui - de vrais pirates donc :-) - pour être vendues aux enchères sur un site clandestin. Les serveurs de la fac ont même été infectés par un botnet : "le botnet est resté actif pendant des semaines. Au final, seules quelques failles ont été corrigées, malgré l’insistance de sociétés de sécurité qui ont fait remonter le message" précise notre étudiant.

La fac va porter plainte contre X en ce qui concerne ces vols de données et donc embaucher un hacker...

BalaBit présente un TOP 10 des méthodes de hacking les plus utilisées

Soumis par fredericmazue le
Image

BalaBit présente en exclusivité lors de la 15è édition des Assises de la Sécurité, les résultats d’une étude menée auprès des participants de la Black Hat en août dernier, conférence de référence mondiale en matière de sécurité de l’information.  

BalaBit a interrogé 349 professionnels de la sécurité afin de définir le top 10 des méthodes de hacking actuellement les plus populaires. Cette étude offre aux entreprises l’opportunité de mieux connaître leurs ennemis en identifiant les méthodes et les vulnérabilités les plus utilisées par les hackers lorsqu’il s’agit de s’attaquer à leurs données sensibles. Cette base de connaissance est la première étape fondamentale pour toute entreprise souhaitant mettre en place une stratégie de sécurité IT efficace, et cela quelque soit son secteur d’activité.

Attaquant interne ou externe ? Pas si évident...

Les menaces sont différentes et plus sophistiquées aujourd’hui et la frontière entre les menaces internes et externes est devenue très étroite. La majorité des attaquants externes tentent de pénétrer le réseau, d’acquérir des niveaux d’accès basiques et d’utiliser leurs droits pour petit à petit remonter jusqu’à des niveaux d’accès privilégiés. Dans la plupart des cas, ils restent invisibles dans le réseau pendant plusieurs mois, puisqu’ils parviennent à s’identifier comme des utilisateurs internes.

Qu’en est-il des utilisateurs internes malveillants ? : Sont-ils conscients des conséquences de leurs actes lorsqu’ils partagent leurs identifiants ou lorsqu’ils cliquent sur des liens de phishing - dans ce cas, la fuite de données est-elle le résultat d’actions intentionnelles ou accidentelles ?

Doivent-ils être considérés comme malveillants seulement si leur action était intentionnelle ? Cela a t-il vraiment beaucoup d’importance si la fuite de données est très grave ?

70% des personnes interrogées considèrent les menaces internes comme les plus risquées

54% des personnes interrogées déclarent avoir très peur des hackers qui pénètrent au sein du réseau de l’entreprise via leur pare-feu, alors même que 40% d’entre elles déclarent qu’un pare-feu n’est pas assez efficace pour empêcher les hackers d’entrer.

Les participants ont également été interrogés sur les attaquants - internes ou externes - qu’ils considèrent les plus à risques :

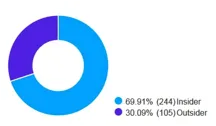
> Les résultats soulignent un point important en vue de la définition d’une stratégie de défense efficace : 70% des personnes interrogées considèrent que les utilisateurs internes présentent le plus de risques (et seulement 30% estiment que les attaquants externes posent plus de risques). 

Une chose est sûre : les attaquants externes cherchent à devenir des utilisateurs internes, et les utilisateurs internes les aident pour y parvenir - accidentellement ou intentionnellement.  

Quelque soit la source de l’attaque, la liste des 10 méthodes de hacking les plus populaires -présentées ci-dessous - démontre qu’il est crucial pour les entreprises de savoir ce qu’il se passe sur leur réseau en temps réel.  Qui accède à quoi ; est-ce le bon utilisateur derrière l’identifiant et le mot de passe ou est-ce un attaquant externe utilisant un compte compromis ?

Le top 10 des méthodes de hacking les plus utilisées :

1. Ingénierie sociale (ex : phishing).

2. Compromission de comptes (sur la base de mots de passe faibles par exemple).

3. Attaques web (ex : injection SQL/de commandes).  

4. Attaques de clients de l’entreprise ciblée (ex: contre des destinataires de documents, navigateurs web).

5. Exploits avec des mises à jour de serveurs connus (ex: OpenSSL, Heartbleed).

6. Terminaux personnels non sécurisés (manque de politique de sécurité BYOD).

7. Intrusion physique.

8. Shadow IT (utilisation personnelle de services Cloud à des fins professionnelles).

9. Attaque d’une infrastructure outsourcée en ciblant un fournisseur de services externe.

10. Attaque de données hébergées sur le Cloud (via l’IaaS, le PaaS).  

Turla, la cyber menace qui vient du ciel

Soumis par fredericmazue le
Image
Image

En enquêtant sur le groupe de cyber espionnage russophone Turla, les chercheurs de Kaspersky Lab ont découvert comment celui-ci arrivait à échapper à la détection de ses activités et de sa localisation. Pour s’assurer l’anonymat, le groupe exploite les failles de sécurité des réseaux satellitaires mondiaux.

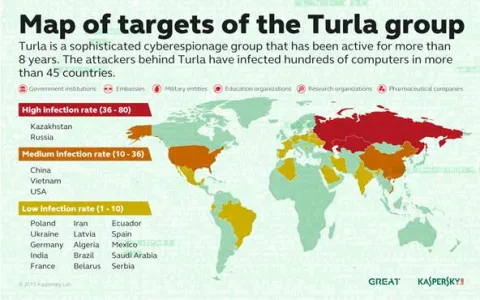
Turla est un groupe de cyber espionnage sophistiqué, actif depuis plus de 8 ans. Ses membres ont infecté des centaines d’ordinateurs dans plus de 45 pays, y compris le Kazakhstan, la Russie, la Chine, le Vietnam et les Etats-Unis. Parmi les organismes infestés, on trouve des administrations gouvernementales et des ambassades mais aussi des organismes militaires, des établissements d’enseignement, des instituts de recherche et des laboratoires pharmaceutiques. Dans un premier temps, le backdoor Epic procède à un profilage de la victime. Les pirates font ensuite appel à un vaste mécanisme de communication par satellite dans les phases finales de l’attaque, ce qui les aide à masquer leurs traces uniquement lorsqu’ils s’attaquent à des cibles de très haut niveau.

Si les satellites sont surtout connus comme outils de télédiffusion et de communication sécurisée, ils servent également pour l’accès à Internet, souligne Kaspersky Lab. Leurs services sont principalement utilisés dans les endroits reculés où tous les autres moyens d’accès à Internet sont soit instables et lents, soit totalement inopérants. L’une des méthodes les plus répandues et peu coûteuse d’accès Internet par satellite est une liaison exclusivement « descendante ».

Dans ce cas, indique Kaspersky Lab, les requêtes émises par l’ordinateur de l’internaute sont transmises via une ligne classique (fixe ou mobile), tandis que tout le trafic reçu provient du satellite. Cette technique permet d’obtenir un débit de téléchargement relativement élevé. Cependant, elle présente un inconvénient majeur : l’ensemble du trafic descendant arrive à l’ordinateur sans être crypté. Tout pirate disposant de l’équipement et du logiciel appropriés et qui ne sont guère coûteux, pourrait facilement intercepter le trafic et accéder à la totalité des données téléchargées par l’utilisateur.

Le groupe Turla exploite cette faille de manière différente : il s’en sert pour dissimuler l’emplacement de ses serveurs de commande (C&C), qui sont parmi les éléments les plus importants de l’infrastructure malveillante. Le serveur C&C est essentiellement un « camp de base » pour le malware déployé sur les machines ciblées. La découverte de l’emplacement de ce serveur peut conduire les enquêteurs à démasquer les instigateurs de l’opération, c’est pourquoi le groupe Turla s’y prend de la façon suivante pour éviter ces risques :

1.  Le groupe commence par « écouter » le flux descendant du satellite afin d’identifier les adresses IP actives des internautes connectés à ce dernier ;

2.  Il choisit une adresse IP connectée pour s’en servir dans le but de masquer un serveur C&C, à l’insu de l’utilisateur légitime ;

3.  Les machines infectées par Turla reçoivent pour instruction d’exfiltrer des données vers les adresses IP désignées d’internautes régulièrement connectés par satellite. Les données sont acheminées via des lignes classiques vers les téléports du fournisseur d’accès Internet satellitaire, puis jusqu’au satellite, et enfin depuis le satellite jusqu’aux utilisateurs dont les adresses IP ont été choisies.

Chose intéressante, l’utilisateur légitime, dont l’adresse IP a été utilisée par les pirates pour récupérer les données d’une machine infectée, reçoit également ces paquets de données mais les remarque à peine. En effet, les membres de Turla commandent aux machines infectées d’envoyer les données à des ports qui, dans la majorité des cas, sont fermés par défaut. Par conséquent, l’ordinateur de l’utilisateur légitime écarte purement et simplement ces paquets, tandis que le serveur C&C de Turla, qui maintient ces ports ouverts, reçoit et traite les données exfiltrées.

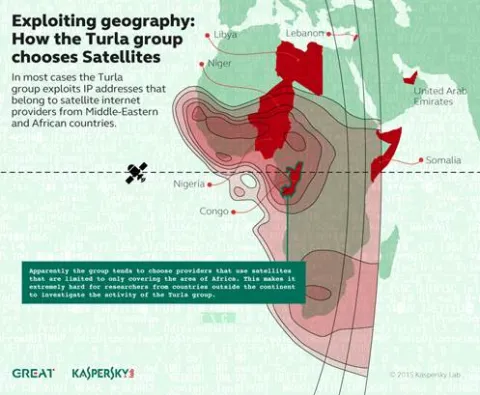
Un autre aspect intéressant de la tactique de Turla est que le groupe a tendance à utiliser les opérateurs Internet par satellite situés dans des pays du Moyen-Orient et d’Afrique. Au cours de leurs recherches, les experts de Kaspersky Lab ont repéré l’utilisation par le groupe d’adresses IP de fournisseurs d’accès localisés en Afghanistan, au Congo, au Liban, en Libye, au Niger, au Nigeria, en Somalie ou aux Emirats Arabes Unis.

Les satellites utilisés par les opérateurs de ces pays ne couvrent généralement pas l’Europe ni l’Amérique du Nord, ce qui rend très difficile la tâche des chercheurs en sécurité qui enquêtent sur ces attaques.

« Jusqu’à présent, nous avons observé au moins trois acteurs différents utilisant des liaisons Internet satellitaires pour masquer leurs opérations. Parmi eux, la solution élaborée par le groupe Turla est la plus intéressante et la plus inhabituelle. Ce groupe parvient à atteindre un niveau extrême d’anonymat en exploitant une technologie très courante : l’accès Internet par satellite unidirectionnel. Les pirates peuvent se trouver partout à portée du satellite qu’ils ont choisi, c’est-à-dire à l’intérieur d’une zone pouvant dépasser plusieurs milliers de kilomètres carrés », explique Stefan Tanase, chercheur senior en sécurité chez Kaspersky Lab. « Cela rend quasi impossible la localisation de l’auteur d’une attaque. Alors que l’utilisation de ce type de méthodes se répand, il est important pour les administrateurs de systèmes de déployer les bonnes stratégies de défense pour neutraliser ces attaques. »