cybercriminalité

Un jeu de simulation pour sensibiliser aux attaques ciblées

Soumis par fredericmazue le

Trend Micro lance la version française de son jeu de simulation sur les attaques ciblées : une approche innovante et ludique pour sensibiliser aux enjeux de la sécurité informatique ! Accessible à tous, ce jeu en ligne s'adresse principalement aux professionnels de l'informatique. Trend Micro leur propose de se mettre dans la peau du DSI d'une entreprise fictive, « The Fugle », et de prendre les bonnes décisions quant à la sécurité de l'entreprise, peu avant le lancement d'un produit majeur.  Le jeu est constitué d’une série de séquences vidéos (plus de 120 différentes au total) rythmées par des questions à choix multiples relatives à la stratégie de sécurité de l'entreprise. Son scénario évolutif prend en compte chaque décision ainsi que les aspects budgétaires qui en découlent, proposant ainsi des situations au plus proche du monde de l'entreprise.

Au-delà de l'aspect ludique, « Attaques ciblées : Le Jeu » a pour objectif d'attirer l'attention des entreprises sur les risques des attaques ciblées pour leurs activités.

Une attaque ciblée peut se transformer en véritable situation de crise, où des décisions doivent être prises dans des délais qui ne sont pas choisis, souligne Trend Micro. Ce jeu en ligne propose ainsi aux professionnels informatiques de se mettre en situation, en toute sécurité, pour renforcer éventuellement leurs compétences et leur savoir-faire vis-à-vis de ces menaces et les aider à se tenir prêts.

Envie de jouer ? http://targetedattacks.trendmicro.com/fra/index.html

Plus de 1 000 entreprises participent à la plate-forme collaborative IBM X-Force

Soumis par fredericmazue le

Selon IBM, plus de 1 000 entreprises issues de 16 industries participent à son réseau de renseignements de sécurité IBM X-Force Exchange, et ceci à peine un mois après son lancement. IBM X-Force Exchange fournit un accès libre à des flux de données de sécurité, temps réel et historiques, comprenant des rapports d'attaques actives issus du réseau mondial de surveillance d'IBM sur les menaces, ce qui permet aux entreprises de se défendre contre la cybercriminalité.

Ce nouveau réseau de lutte contre les cybermenaces est conçu pour favoriser une large collaboration dans l'industrie via le partage de données concrètes pour se défendre des menaces réelles pour les entreprises et les gouvernements. Le mois dernier, IBM a fourni un accès libre, via X-Force Exchange, à 700 téraoctets de renseignements de sécurité - un volume équivalent à toutes les données qui circulent sur Internet en deux jours. Cela comprend deux décennies de données liées aux cyberattaques malveillantes au sein d'IBM ainsi que les données liées aux menaces anonymes issues de plus de 4 000 entreprises pour lesquelles IBM gère des opérations de sécurité. Les participants ont déjà créé plus de 300 nouvelles bibliothèques de données sur les menaces au cours du mois dernier.

« La cybercriminalité est devenu l'équivalent d'une pandémie - aucune société ou aucun pays ne peut l’affronter seul », déclare Brendan Hannigan, General Manager IBM Security. « Nous devons adopter une approche collective et collaborative entre les secteurs publics et privés afin de se défendre contre la cybercriminalité. Partager et innover autour des données liées aux menaces est central pour lutter contre les cyber-criminels qui sont très bien organisés; l'industrie ne peut plus se permettre de garder ces renseignements majeurs enfermés dans les bases de données de leurs propriétaires. Avec X-Force Exchange, IBM a ouvert l'accès à nos vastes bibliothèques de données sur les menaces pour accroître la collaboration et aider les entreprises publiques et privées à se protéger ».

En un mois, soit depuis le lancement du réseau de renseignements sur les menaces d'IBM, il y a eu plus de 1 000 requêtes par jour liées aux données dans les entreprises à travers le monde.

Piratage de TV5 Monde : un simple phishing à la base

Soumis par fredericmazue le

La semaine dernière la chaîne publique francophone TV5 Monde a été piratée. Un piratage qui a défrayé la chronique en raison de son caractère spectaculaire. La chaîne s'est vue pendant de nombreuses heures dans l'incapacité d'émettre et de préparer des émissions. Un fait rare dans les annales de la cybercriminalité.

Sur le coup l'attaque a été décrite comme très sophistiquée dans les médias. Mais est-ce vraiment le cas ? Pas vraiment. Il apparaît que les cybercriminels ont envoyé de classiques courriels de phishing, ou hameçonnage, auquel trois employés de la chaîne ont répondu. Ce qui a permis aux attaquant d'instiller quelques chevaux de Troie dans le système.

Puis dans un deuxième temps, les cybercriminel ont attaqué de l'intérieur, notamment en infectant des postes avec des virus et autres malwares. Bref, ils ont petit à petit pris le contrôle des ordinateurs de la chaîne TV5.

Finalement, tout cela est très classique, et met une nouvelle fois en évidence le besoin qu'il y a à sensibiliser à la sécurité le personnel non informaticien de toute entreprise. 

Carbanak : le casse du siècle est numérique

Soumis par fredericmazue le

Avez-vous jamais rêvé de voir un distributeur automatique de billets délivrer des espèces sonnantes et trébuchantes pour faire honneur à votre simple présence ? Des cybercriminels l'ont fait.

L'éditeur de solutions de sécurité Kaspersky a révélé hier l'existence de Carbanak, une attaque informatique qui a permis à des cybercriminels de dérober au moins 300 millions de dollars, et peut-être jusqu'à 1 milliard de dollars, à des établissements bancaires de 30 pays.

Comment ? De manière finalement très classique, avec en plus organisation et patience. Au départ, tout commence avec une attaque de phishing. Des mails infectés sont envoyés, se faisant passer pour des mails légitimes de collègues. Les fichiers attachés exploitent diverses failles de sécurité de la suite Microsoft Office, pour installer le malware Carbanak sur les postes attaqués. Classique.

Puis une fois dans la place, les pirates ont méticuleusement étudiés les activités des employés, via Carbanak. Copies d'écrans régulières et systématiques. Même les webcams des postes étaient activées, afin de surveiller les mouvements des employés. Patiemment, jusqu'à recueillir les moyens d'infester d'autres postes, de plus en plus sensibles. Jusqu'au contrôle des distributeurs de billets.

Les pirates ont ensuite ouvert des comptes en banques de l'intérieur pour, bien sûr, y verser de substantielles sommes. Ou pour faire 'cracher' des distributeurs de billets à l'intention de complices présents sur place, sans que ceux-ci n'aient besoin d'effectuer la moindre action physique. C'est d'ailleurs ainsi que l'affaire a commencé à être éventée, un établissement bancaire russe s'étant aperçu, via une caméra de vidéo surveillance, que son distributeur entrait en action sans que la personne présente ne fasse quoi que ce soit.

Les pirates ont sévit principalement en Russie. Sont également touchés les Etats-Unis, l'Allemagne, la Chine et des banques européennes. Kaspersky a révélé 300 adresses IP liées à ce malware. Parmi ces adresses, de 9 à 12 seraient françaises.

Le malware serait encore largement actif. Le montant du vol est de 300 millions de dollars avérés, mais selon Kaspersky, il s'élèverait à un milliard de dollars.

Pour plus de discrétion, Carbanak est signé numériquement. Selon Kaspersky :  "C’est probablement l’attaque la plus sophistiquée que nous ayions jamais vu en termes de tactiques et méthodes que les cyber criminels ont utilisé pour rester cachés".

Piratage de l'assureur américain Anthem, 80 millions d'utilisateurs potentiellement affectés

Soumis par fredericmazue le

L'assurance américain Anthem vient d'être victime d'un piratage monstre. Ce piratage, "particulièrement sophistiqué" selon les termes d'Anthem, pourrait être le fait de pirates chinois, selon certains sources, dont Bloomberg. La Chine vient toutefois de démentir catégoriquement avoir une responsabilité quelconque dans cette affaire.

Anthem, qui vient de battre sa coulpe assure que dès que l'intrusion a été détectée, toutes les mesures ont été prises afin que la faille soit bouchée et les données des clients protégées. L'entreprise a mis le FBI sur le coup.

Toutefois, combien de temps s'est-il écoulé entre le piratage et sa découverte ? Il ne faut que bien peu de temps pour faire des dégâts monstres.

En l'occurrence, les données de 80 millions de clients ont pu être volées. Des données telle que, nom, prénom, adresses physiques et électroniques, et numéro de sécurité sociale.

Anthem assure que les données de cartes bancaires n'ont pas été touchées. Cependant, les numéros de sécurité sociale ont un grand pouvoir d'identification aux Etats-Unis. Par ailleurs les fraudes aux assurances sociales semblent de plus en lus intéresser les cybercriminels.

Quels dégâts après une attaque DDoS ?

Soumis par fredericmazue le

Selon les résultats d'une étude réalisée par Kaspersky Lab et B2B International, une attaque DDoS contre les ressources en ligne d'une entreprise pourrait causer un préjudice considérable, se chiffrant en moyenne entre 52 000 et 444 000 dollars selon la taille de l'entreprise. Pour de nombreuses entreprises, ce coût a un sérieux impact sur leur bilan ainsi que sur leur réputation en raison de la perte d'accès aux ressources en ligne pour leurs partenaires et leurs clients.

Ce coût total reflète plusieurs problèmes. Selon l'étude, 61 % des victimes d'une attaque DDoS ont temporairement perdu l'accès à des informations critiques ; 38 % ont été dans l'incapacité de poursuivre leur activité principale ; 33 % font état de pertes d'opportunités et de contrats. En outre, dans 29 % des cas, le succès d'une attaque DDoS a eu un impact négatif sur la cote de crédit de l'entreprise et, dans 26 % des cas, a entraîné une augmentation de ses primes d'assurance.

Les experts incluent dans le calcul des coûts moyens la réparation des conséquences d'un incident. Par exemple, 65 % des entreprises ont consulté des spécialistes en sécurité informatique, 49 % ont payé pour faire modifier leur infrastructure informatique, 46 % ont eu recours à leurs avocats et 41 % ont fait appel à des gestionnaires de risque. Et il ne s'agit là que des frais les plus courants.

Les informations sur les attaques DDoS et les perturbations qui en résultent pour l'entreprise sont souvent rendues publiques, ce qui accentue encore les risques. 72 % des victimes ont divulgué des informations relatives à une attaque DDoS contre leurs ressources. En particulier, 43 % des responsables interrogés ont informé leurs clients d'un incident, 36 % l'ont signalé aux autorités et 26 % en ont parlé aux médias. 38 % des entreprises ont subi une atteinte à leur réputation à la suite d'une attaque DDoS et près d'une sur trois a dû demander l'aide de conseillers en image.

« Une attaque DDoS qui fait mouche peut compromettre des services critiques, avec des conséquences graves pour l'entreprise. Par exemple, les récentes attaques contre des banques scandinaves (en particulier OP Pohjola Group en Finlande) a interrompu pendant quelques jours les services en ligne ainsi que le traitement des transactions par carte, un problème fréquent en pareil cas. C'est pourquoi les entreprises doivent aujourd'hui considérer la protection DDoS comme faisant partie intégrante de leur politique globale de sécurité informatique. Cet aspect est tout aussi important que la protection contre les malwares, les attaques ciblées, les fuites de données et autres », commente Tanguy de Coatpont, Directeur Général chez Kaspersky Lab France. 

La Corée du Nord s'est dotée d'une armée de hackers

Soumis par fredericmazue le
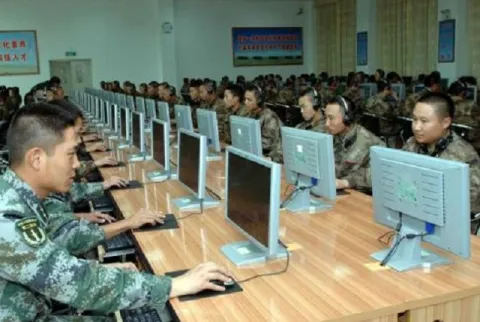
Image

Alors que, selon la gouvernement américain, c'est la Corée du Nord qui est derrière le récent piratage monstre de Sony, CNN révèle que ce pays s'est doté d'une véritable armée de hackers.

Que la Corée du Nord soit 20 fois plus pauvre que la Corée du Sud, ne l'empêche pas d'investir dans l'informatique. Investissements en matériel et surtout en personnels très qualifiés : des pirates informatiques, pour la plupart recrutés parmi les étudiants en informatique de l'Université militaire nationale.

Ceux-ci seraient au nombre de 1 800, gérés par un mystérieux "Bureau 121". Mais les hackers eux-mêmes seraient répartis dans le monde entier et ne connaitraient pas tous l'existence des autres. Ils ont malgré tout quelque chose en commun, leur mission : "mener des cyberattaques contre l'étranger et Etats ennemis".

Le piratage de Sony ne serait pas le galop d'essai du bureau 121. Depuis plusieurs années, celui-ci aurait lancé diverses cyberattaques, notamment contre plusieurs entités sud-coréennes. Banques, agences militaires, agences gouvernementales... Tout récemment, en octobre dernier, 20 000 smartphone appartenant à des sud coréens auraient été piratés.


Photo : itele.fr

NoCaptcha Recaptcha : êtes-vous un robot ?

Soumis par fredericmazue le

Dans un billet de blog, Google indique vouloir améliorer l'expérience utilisateur en proposant une alternative à ReCaptcha, son système de captcha.

En fait, s'il est vrai que c'est agaçant pour l'utilisateur de déchiffrer une image plus digne du gribouillis qu'autre chose, afin d'en extraire la suite de lettres et chiffres qui lui permettront de se connecter à un site, c'est plutôt l'efficacité au niveau de la sécurité que Google veut améliorer.

Mountain View souligne en effet que l'intelligence artificielle des robots spammeurs a fait de tels progrès que ceux-ci sont désormais capables de déchiffrer, avec un succès de 99.8%,les images les plus tarabiscotées, ces images que vous humains, déchiffrez avec un succès de 0,2% :-)

Alors que faire ? Simple comme bonjour,  il suffisait d'y penser : demander à l'utilisateur de cocher une case pour indiquer qu'il n'est pas un robot.

Pour cela Google propose une API  au nom cryptique ;-) de NoCaptcha Recaptcha, que vous pourrez intégrer dans votre site.

Derrière cette API se cache une analyse de comportement, qui déterminera, avant que l'utilisateur ne coche la case, si celui-ci est un robot ou non. Et si l'API a un doute, elle affichera un Captcha :-)

L'idée semble intéressante, mais elle a un quand même un petit côté chat qui se coure après la queue.

En effet, si des robots ont suffisamment d'intelligence pour déchiffrer un captcha, il ne semble pas trop difficile pour les cybercriminels de faire en sorte qu'ils en aient rapidement pour imiter un comportement d'humain, avant de cocher la fameuse case en hypocrite. Et puis si l'API a quand même un doute, et leur propose un captcha, il le déchiffreront avec 99,8% de succès, puisque c'est Google qui le dit :-) 

[video:https://www.youtube.com/watch?v=jwslDn3ImM0]

DarkHotel : le piratage grand luxe

Soumis par fredericmazue le

Dans un rapport très complet les chercheurs de Kaspersky décrivent un piratage informatique organisé et à grande échelle, qui durerait depuis plusieurs années, sans doute sept ans.

Ce piratage vise les hommes d'affaires et autres dirigeants de grandes entreprises. Ces personnes sont attaquées pendant leurs séjours dans les hôtels de luxe.

Techniquement, elles sont attaquées lorsqu'elle se connectent à Internet via le réseau Wifi de l'hôtel. Les moyens sont divers et variés : faux Acrobat Reader, fausse Google Toolbar proposées au téléchargement, qui sont autant de vrais keyloggers ou chevaux de Troie, qui sont pour la plupart désactivés quand la personne attaquée quitte son hôtel, probablement pour éviter autant que faire se peut qu'elle se rende compte que des données sensibles lui ont été dérobées.

Plus fins et plus trompeurs : de faux portails captifs, ces pages qui permettent d'initialiser une connexion Internet dans un hôtel. Ces faux portails captifs contenant bien entendu des  liens vérolés. Les cybercriminels derrières ces attaques, que Kaspersky a baptisées du terme global de DarkHotel, ne lésinent pas sur les moyens techniques et vont même jusqu'à utiliser de faux certificats de sécurité.

Outre les moyens techniques, il y a la négligence et les moyens humains, si l'on peut dire. En ce qui concerne la négligence, de très nombreux hôtels laisseraient leurs "box" de connexions à Internet fonctionner avec des paramètres par défaut, notamment en ce qui concernent le login et le mot de passe. Une aubaine pour des cybercriminels qui n'ont alors plus qu'à bidouiller une attaque de type man-in-the-middle.

Mais il y aurait, toujours selon Kasperesky, un vaste réseau de complicités, les cybercriminels étant toujours parfaitement au courant des allées et venues de leurs victimes.

10 arrestations d'anthologie dans le monde du cybercrime

Soumis par fredericmazue le

A l'occasion des 10 ans de Kaspersky Lab France, l'éditeur a publié un communiqué qui narre 10 arrestations récentes et marquantes de cybercriminels. 10 petites histoires qui ne manquent pas de piquant et que voici :

À la recherche de photos sexys

Si vous êtes jeune, beau et que vous êtes récemment devenu célèbre, utilisez immédiatement des mots de passe complexes et installez une protection complète sur votre ordinateur. C’est une leçon que la chanteuse canadienne Carly Rae Jepsen a appris à ses dépens. En 2012, le pirate Christopher David Long a accédé à ses données et à ses fichiers personnels, y compris à des photos nues de la chanteuse. Selon certaines sources, la police a commencé à enquêter sur ce cas en mars 2012 ; à cette époque, Long essayait de vendre les photos à des tabloïds. Les détails de l’enquête et le sort des photos n’ont pas été publiés, mais la chose la plus importante est que Long a finalement été inculpé en décembre selon le journal, The Vancouver Sun.

Un ticket de première classe pour la prison : le créateur de ZeuS paie pour les millions qu’il a volés.

Le pirate algérien, Hamza Bendelladj, a été arrêté à l’aéroport de Bangkok au début du mois de janvier 2013 après que la police locale ait été alertée par les agents du FBI qui suivaient le hacker de 24 ans depuis trois ans. Ils le suspectaient d’être à l’origine d’un botnet qui se basait sur le célèbre ZeuS. Bendelladj est suspecté d’avoir volé plus de 20 millions de dollars en une seule des séries de transactions illégales impliquant 217 banques et institutions financières. Il n’est donc pas surprenant que quand il a été arrêté, Bendelladj vivait dans le luxe et volait autour du monde en première classe. Il risque maintenant une extradition vers les Etats-Unis et un jugement dans l’État de Géorgie.

Un voleur de numéros de cartes bancaires condamné à 12 ans de prison

Au début du mois de février 2013, un cybercriminel hollandais, David Benjamin Schrooten, plus connu sous le nom de Fortezza, a été condamné à 12 ans de prison. Il faisait partie d’un groupe de cybercriminels responsables du vol de plus de 100 000 numéros de cartes de crédit qui ont ensuite été vendus sur un site Web souterrain spécialisé en informations de cartes bancaires volées. Certains de ses complices avaient déjà été condamnés alors que d’autres attendaient d’être jugés. Curieusement, l’enquête révélait que Schrooten avait essayé de pirater d’autres « forums de cartes bancaires » similaires dans le but de perturber leurs activités et de leur voler leurs clients. Il effaçait sa trace très méticuleusement mais la loi a fini par le rattraper en Roumanie, et il a ensuite été extradé vers les Etats-Unis.

105 ans pour sextorsion

A la fin janvier 2013, le FBI a arrêté Karen « Gary » Kazaryan, âgé de 27 ans. Ce curieux hacker n’était pas intéressé par le gain matériel : il se dédiait au piratage de Facebook, Skype et de compte de messagerie électronique appartenant à des femmes. Une fois qu’il y avait accès, Kazaryan changeait le mot de passe, ce qui empêchait les victimes d’avoir de nouveau accès à leurs comptes en ligne. Quand il avait enfin le contrôle des comptes, Kazaryan parcouraient les e-mails et autres fichiers à la recherche de photos nues ou dénudées des victimes, ainsi que d’autres informations, comme les mots de passe et les noms de leurs amis. Il utilisait ensuite ces informations pour encourager ses victimes à se déshabiller devant leur webcam. Les investigateurs ont trouvé environ 3 000 photos nues ou dénudées de femmes sur l’ordinateur de Kazaryan – certaines d’entre elles provenaient de comptes piratés alors que d’autres provenaient de sessions Skype. Au total, les autorités ont réuni plus de 30 charges d’intrusion non autorisée dans des ordinateurs, et s’il était jugé coupable de chacune d’entre elles, Kazaryan pourrait passer 105 ans derrière les barreaux.

 Des membres du groupe  derrière les barreaux : le piratage idéologique est aussi un crime

Le mouvement « hacktiviste » pirate ou bloque des sites Internet dans un but politique et non pas pour gagner de l’argent. Néanmoins, il s’agit quand même d’une action illégale, et la Southwark Crown Court, au Royaume-Uni, a confirmé que les hacktivistes sont sujets aux mêmes peines que les cybercriminels conventionnels. Selon la BBC News, les pirates Christopher Weatherhead et Ashley Rhodes ont été respectivement condamnés à 18 et 7 mois de prison pour avoir organisé des attaques DDoS ciblant PayPal, MasterCard, Visa et d’autres. Les activistes anonymes n’appréciaient pas que ces organisations essaient d’entraver la collecte de fonds pour WikiLeaks. D’après le juge, les hackers ont pris des précautions extrêmement sophistiquées pour masquer leur identité, mais le cas a été vite résolu.

Des attaques DDoS qui coûtent cher

La police de Krasnoïarsk (Russie) a enquêté sur deux cas similaires au précédent cet hiver. La cour de justice de la ville sibérienne a émis une amende de 25 000 roubles (environ 626 euros) et de deux ans  de liberté conditionnelle à Pavel Spassky après que l’étudiant en radio-électronique ait mis en place une attaque DDoS sur les deux sites du gouvernement russe le 6 et 7 mai 2012. Un cas similaire s’est également produit avec un autre habitant de Krasnoïarsk pour une attaque contre le site kremlin.ru le 9 mai. Cela peut entraîner jusqu’à quatre ans de prison.

Gagner des millions – à coup de 100 euros à chaque fois

Onze membres d’un gang criminel ont été arrêtés en Espagne en février 2013 : ils auraient gagné plus d’un million d’euros par an en diffusant le virus Police. Il s’agit d’un outil d’extorsion cybernétique qui accuse la victime d’avoir commis un délit et bloque son ordinateur jusqu’à ce qu’elle paie une « amende » de 100 euros. Le virus vole également les données personnelles de la victime. Un verdict final n’a pas encore été rendu, mais ces dernières années, plusieurs cybercriminels ont été condamnés en Espagne.

Ali-Baba et les quatre voleurs

Il y a un an, quatre cybercriminels ont été arrêtés à Dubaï après avoir volé plus de deux millions de dollars de plusieurs compagnies des Emirats. Grâce à quelques techniques et arnaques de hacker, les pirates transféraient les fonds sur leurs comptes bancaires ainsi qu’à l’étranger. Certains membres du gang, qui comprend des individus d’origine asiatique et africaine, se sont enfuis du pays – un mandat d’arrêt a été publié par Interpol.

10 ans pour une star

Un cas rare – un pirate a été condamné à 10 ans de prison ainsi qu’à une amende de 66 000 dollars, alors que le procureur n’exigeait qu’une peine de six ans. Christopher Chaney a été condamné pour avoir accédé illégalement aux comptes e-mail de célébrités telles que Scarlett Johansson, Christina Aguilera et Mila Kunis. La conséquence la plus importante fut le vol et la publication de photos nues de certaines célébrités, certaines d’entre elles ont même assisté au procès afin de montrer leur soutien au cas du procureur. Néanmoins, du point de vue de la sécurité, on peut observer un autre détail important – Chaney utilisait un système très simple pour obtenir les mots de passe. Il pressait juste le bouton « Mot de passe oublié » et répondait à des questions simples en trouvant les réponses dans les biographies des célébrités en question. Ce qui fut un énorme succès, non pas une seule fois mais à 50 reprises !

 Une affaire familiale

A première vue, Vladimir Zdorovenin et son fils Kirill possédaient une entreprise en ligne légale. Néanmoins, comme il est établi par les autorités américaines, les boutiques en ligne appartenant aux Zdorovenin extorquaient occasionnellement des fonds à leurs clients sans leur autorisation. Les fonds étaient également obtenus à partir de cartes bancaires dont les informations avaient été obtenues illégalement (par exemple, sur des forums souterrains). La famille avait déjà échappé aux autorités, mais en janvier les autorités suisses ont arrêté Vladimir et l’ont extradé aux Etats-Unis ou il a été condamné à trois ans de prison. Kirill reste introuvable.