Insolite

Bug : 2 millions de morts sur Facebook dont Mark Zuckerberg

Soumis par fredericmazue le
Image

Mauvaise surprise pour environ 2 millions de membres de Facebook et leurs amis vendredi 11 novembre 2016.

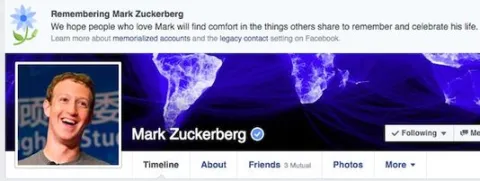
Ces deux millions de profils affichaient une petite fleur, accompagnée du message "En souvenir de. Nous espérons que ceux qui aiment *** trouveront du réconfort en voyant ce que d'autres partagent en souvenir de sa vie". Des éléments qui se trouvent normalement sur les comptes transformés en comptes de commémoration des utilisateurs décédés lorsque des proches en ont fait la demande au réseau social.

Même Mark Zuckerberg était décédé, son profil affichant le message en question :-)

Facebook est resté assez longtemps silencieux au sujet de cette affaire. Finalement un porte-parole à confié à l'AFP : "Pendant un bref moment aujourd’hui, un message destiné aux comptes de commémoration a été posté par erreur sur d’autres comptes. C’est une terrible erreur que nous avons désormais résolue."

Orange a bloqué Google pour apologie du terrorisme !

Soumis par fredericmazue le
Image

Si vous êtes un abonné Orange, fixe ou mobile, et que vous avez tenté de fait une recherche sur google.fr ce matin, vous avez certainement eu une surprise.

Selon le moment auquel vous avez fait votre recherche, vous avez pu voir votre navigateur vous dire que Google était indisponible, ou bien vous vous êtes retrouvé redirigé vers une page du gouvernement français, vous informant que le site que vous vouliez visiter a été bloqué par les autorités, car faisant l'apologie du terrorisme.

Orange a reconnu une erreur humaine faite lors de la mise à jour de la liste des sites officiellement bloqués.

Une grosse erreur humaine quand même, car outre Google d'autre sites très importants ont été bloqués de même. par exemple wikipedia.fr ou ovh.com

Mais outre cette redirection, pourquoi votre navigateur a-t-il pu vous signaler également que google.fr, wikipedia.fr, etc. étaient indisponibles ? C'est tout simplement parce que le serveur de la page d'avertissement gouvernemental est tombé sous la charge, n'étant pas dimensionné pour supporter un tel trafic :-)

Pas d'Apple Watch dans les réunions ministérielles britanniques !

Soumis par fredericmazue le

Depuis l'arrivée au pouvoir de Theresa May, les Apple Watch sont interdites dans les réunions ministérielles comme l'étaient déjà les smartphones rapporte The Telegraph.

Pourquoi ? Il y a deux explications. La première, officielle, est la crainte de fuites d'informations importantes via le micro de ces montres, à la suite de piratages. Des piratages qui pourraient être le fait de la Russie. Les russes essaient de tout pirater selon une source du Telegraph dans les cabinets anglais. Russes qui sont d'ailleurs en ce moment accusés par l'administration Obama d'avoir réalisé un piratage informatique du comité National Démocrate.

Et puis il y a l'explication moins officielle : il faudrait empêcher les participants de faire mumuse avec leurs joujous pendant les réunions et les perturber. Ainsi, du temps de David Cameron, l'ancien ministre de la Justice Michael Gove aurait fait jouer par inadvertance une chanson de Beyonce lors d'une réunion, en appuyant sur le mauvais bouton alors qu'il regardait ses emails sur sa montre.

Shocking ! :-)

Google préserve l'anonymat des vaches

Soumis par fredericmazue le
Image

La preservation de la vie privée est une question récurrente soulevée par la frénésie de collecte de données des géants de l'informatique. Mais il faut s'y faire. Il exercent leur métier, et ainsi les vaches seront bien gardées :-)

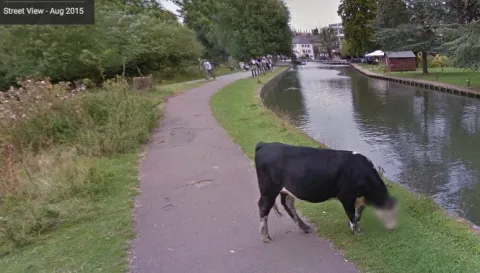
Dans tous les sens du terme. Car les algorithmes de reconnaissance faciale et autres intelligences artificielles ont flouté la tête d'une vache sur une photo de Street View.

Ce n'est pas la première fois que l'algorithme de reconnaissance faciale de Google fait des siennes. L'année dernière il a confondu des personnes avec des gorilles.

Le code de la mission Apollo 11 est sur GitHub !

Soumis par fredericmazue le
Image
Image

Avis aux geeks : le code de la mission Apollo 11 est entièrement disponible sur GitHub.

Il s'agit de l'intégralité du code assembleur de l'ordinateur de guidage, ou AGC (Apollo Guidance Computer) du module de commande (Comanche055) et du module lunaire (Luminary099). La NASA a ouvert ce code en 2009 dans le cadre de la célébration du 40ème anniversaire d'Apollo 11.

L'AGC était un ordinateur super puissant : traitement en temps réel, multitâches, jusqu'à 6 tâches simultanément, C'était un ordinateur 16 bits dont la ROM pesait 72 Ko et la RAM 4 Ko. Très léger, son poids n'était que de 72 Kg :-)

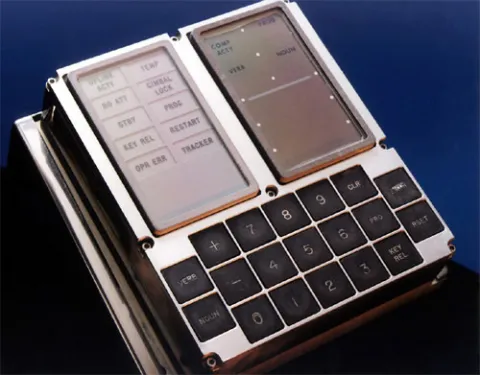
L'interface homme-machine était toutefois assez spartiate :

Le code a été écrit par Margaret Hamilton avec l'assembleur Yayul.

Un code bien écrit et très solide. Lorsque le module lunaire d'Apollo 11 se pose sur la lune, un radar dysfonctionne et sature l'ordinateur de signaux parasites. Mais le programme réagit en délaissant des tâches pour ne se concentrer que sur le plus immédiatement important : l'alunissage :-)

Tout ce code a été numérisé à partir de documents du MIT Museum. Margaret Hamilton appartenait au MIT.

Des archives passionnantes pour les geeks. Mais un sujet aussi sérieux n'interdit pas les facéties. Les plaisanteries vont bon train dans les commentaires :

Un client a rencontré un sérieux problème en brassant les réservoirs d'oxygène liquide, etc... :-)


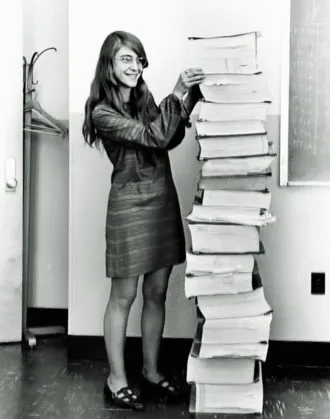
Margaret Hamilton devant son code source

Google aurait dévoilé le nom d'Android Nougat avec un iPhone

Soumis par fredericmazue le
Image
Image

Nous savons désormais qu'Android N s'appellera Android Nougat, puisque Google l'a officiellement annoncé sur Snapchat. Officiellement et peut-être un peu légèrement, en oubliant que les internautes ont des yeux de lynx.

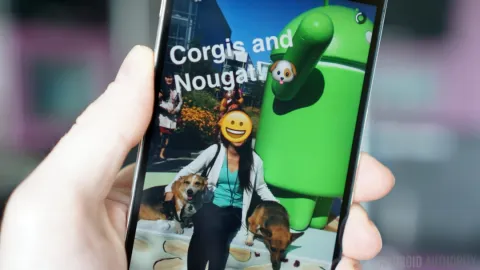
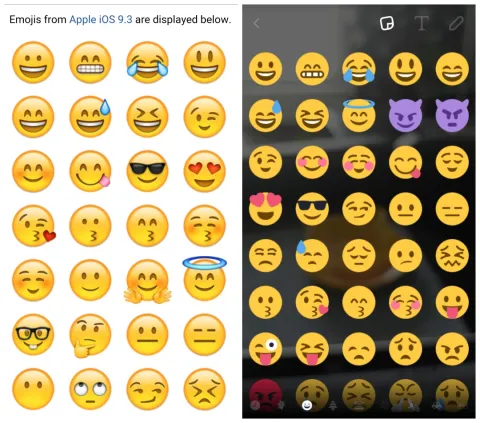
Il ne leur aura pas fallu longtemps pour remarquer que l'émoticone ajoutée à une photo d'une personne assise sur la mascotte d'Android Nougat est bizarre, ce que rapporte Android Authority.

Bizarre parce qu'elle ne ressemble pas du tout aux émoticones par défaut d'Android, mais qu'elle ressemble tout à fait aux émoticones d'Apple, comme en témoigne l'illustration ci-dessous.

Bah... après tout Eric Schmidt utilise un iPhone lui aussi alors... ;-) :-)

Les hommes sont 3 fois plus accros à leur smartphone que les femmes !

Soumis par fredericmazue le

Une expérience menée par Kaspersky Lab montre que la majorité de la population est dans le déni concernant son addiction au smartphone

Combien de temps s'écoule-t-il avant qu'une personne consulte son smartphone dans une salle d'attente chez le médecin, en attendant un ami ou même que le bus arrive ? Deux minutes ? Trois minutes ? La bonne réponse est 44 secondes en moyenne selon une expérience menée pour le compte de Kaspersky Lab par les universités de Wurtzbourg (Allemagne) et de Nottingham-Trent (Royaume-Uni). Les chercheurs ont observé le comportement d'hommes et de femmes laissés seuls dans une salle d'attente : il en ressort que les femmes attendent en moyenne 57 secondes avant de saisir leur smartphone, contre seulement 21 secondes pour les hommes. (Quasiment 3 fois plus)

La population sous-évalue son addiction au smartphone

Pour en savoir plus sur la relation qu'entretien un utilisateur avec son téléphone, au bout de 10 minutes, les chercheurs ont demandé aux participants combien de temps ils pensaient avoir attendu avant de s'emparer de leur smartphone. Bien entendu, la majorité a surévalué ce temps et répondu « entre deux et trois minutes », soit 3 fois plus de temps pour les femmes et 6 fois plus pour les hommes, montrant le fossé qui sépare la perception du comportement réel. Nous savons maintenant pourquoi la-plupart des utilisateurs paraissent étonnés et vont jusqu'à nier en bloc lorsqu'ils sont qualifiés de « geeks » ou « d'associables » par leur entourage taquin.

La consultation accrue des smartphones peut générer du stress et développer une anxiété sociale Consulter notre smartphone est devenu un réflexe lorsque nous nous retrouvons seuls. Le moment d'attente subie prend une toute autre dimension. L'immédiateté des informations et des interactions offertes par ces appareils intelligents en font des compagnons digitaux qui nous relient au monde extérieur, et non plus de simples équipements technologiques. Le besoin compulsif de consulter son smartphone peut être le signe, pour l'utilisateur, qu'il redoute de passer à côté d'une information s'il reste déconnecté. Cette « peur de manquer de quelque chose » (FOMO pour fear of missing out) est une forme d'anxiété sociale. Dans une enquête complémentaire, les participants qui ont utilisé leur téléphone particulièrement vite et le plus longtemps ont reconnu ressentir ce symptôme.

L'étude révèle par ailleurs que plus un utilisateur se sert de son smartphone, et plus son niveau de stress augmente. Mais étonnamment, sur la question relative au sentiment de plénitude globale ressenti par les participants, la différence est quasi nulle entre « les utilisateurs addicts » et les autres plus occasionnels. Le stress lié à l'usage du smartphone ne semble donc pas avoir une influence majeure sur le bien-être général des uns et des autres.

L'amnésie Digitale

Au cours des 10 minutes d'attente prévues par l'expérience, les participants se sont servis de leur smartphone la moitié du temps (soit 5 minutes) en moyenne. Comme plusieurs études de Kaspersky Lab l'ont déjà démontré, la population s'appuie largement sur ses appareils mobiles pour mémoriser des informations à sa place. Les personnes interrogées, par exemple, se sont montrées majoritairement incapables d'indiquer le numéro de téléphone de leur conjoint, mais se souvenaient parfaitement bien de celui de leur domicile familial lorsqu'elles avaient 10 ans.

« Les smartphones font partie intégrante de notre existence, mais il faut garder à l'esprit qu'il s'agit d'une commodité que l'on tient souvent pour acquise. Leur omniprésence à nos côtés nous pousse à oublier à quel point ils sont précieux puisque nous leur confions nos souvenirs et d'autres données personnelles », commente David Emm, chercheur en chef spécialiste des questions de sécurité chez Kaspersky Lab. « Or s'ils nous sont très précieux, ils le sont aussi pour les pirates. Si nos données personnelles sont compromises, que ce soit suite à un vol ou à une attaque malveillante, le lien qui nous unit à nos amis et à nos sources d'information risque d'être brisé ».

Kaspersky Lab étudie depuis deux ans les conséquences sociétales de la digitalisation, afin de voir à quel point elle rend la population potentiellement plus vulnérable à la cybercriminalité. Une présentation des résultats de ces études est disponible sur amnesia.kaspersky.com.
Mark Zuckerberg bâillonne la webcam et le micro de son PC !

Soumis par fredericmazue le
Image

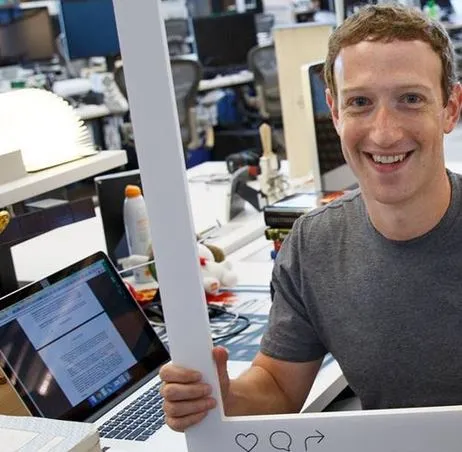
Pour célébrer le dépassement des 500 millions d'inscrits sur Instagram, désormais propriété de Facebook, Mark Zuckerberg y a posté une photo. Mais rien n'échappe aux yeux de lynx des internautes.

Quand on y regarde bien, on s'aperçoit que Mark Zuckerberg emploie une technique hitech pour protéger sa vie privée ou, bien sûr, protéger son entreprise d'éventuels espionnages industriels.

Cette technique hitech consiste en l'application bien sentie d'un petit bout de ruban adhésif, pour bâillonner, museler et aveugler le micro et la webcam de son PC.

Bien sûr les esprits moqueurs trouveront cocasse que le patron d'une entreprise qui gère d'énormes moyens en informatique ne trouve que ce moyen pour se protéger de façon sûre d'un piratage, suivi d'un espionnage par activation de sa webcam à distance.

Mais Mark Zuckerberg sait ce qu'il fait. Qui est mieux placé que lui pour savoir que la protection de la vie privée sur Internet est plus un leurre qu'autre chose, et que les données personnelles peuvent être exploitées avec profit ? ;-)

1 bitcoin pour changer la note d'un examen

Soumis par admin le
Image

Cela ne vous a pas échappé, c'est aujourd'hui que débutent les épreuves du Baccalauréat 2016. Le bac... ce marronnier incontournable pour les journalistes.

Même les journalistes informatiques ? Et bien oui, et même de plus en plus. Car, c'est un phénomène mondial, les élèves s'informatisent, dans intentions qui ne sont pas toujours celles d'améliorer leur connaissance en histoire ou en géographie.

Ainsi que le fait remarquer la société Radware, spécialisée en lutte anti DDoS, de nombreuses écoles ont en effet été récemment victimes de cyber-attaques perpétrées ou commanditées par des étudiants mécontents.

Par exemple :

-         Au Japon, en mai 2016, un lycéen mécontent de 16 ans a téléchargé et utilisé un outil d’attaque informatique mettant hors ligne pas moins de 444 écoles primaires, lycées et universités.

-         En Australie un étudiant de 15 ans risque jusqu’à 10 ans de prison pour avoir mené l’une des plus importantes cyber attaques de l’histoire du pays. L’attaque était si vaste qu‘il a affecté pas moins de 10 000 clients du fournisseur d’accès internet local NuSkope.

-         L’Inde, le Canada, l’Angleterre et les Etats-Unis ont également eu à déplorer des attaques du même type.

Nous saurons bientôt si le phénomène s'étend à la France :-)

La motivation des écoliers/étudiants.

Dans la plupart des cas, il s’agit de retarder un examen, de manipuler le processus d’enregistrement ou encore changer ses notes. Il peut également s’agir d’une attaque personnelle d’un étudiant à l’encontre de son école.

Comment évaluer la menace ?

L’un des principaux motifs de préoccupation sur ce sujet est probablement le nombre croissant de « services » de hacking disponibles sur le Darknet.

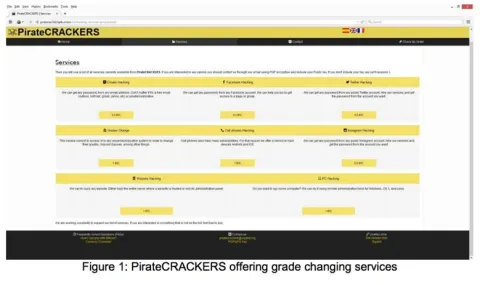
Certains fournissent des prestations tels que le changement des notes obtenues à un examen (1 Bitcoin, soit 610 euros à date du 14 juin 2016) ou encore des attaques de type Deni de Service. Ces services mettent à la portée du plus grand nombre, y-compris ceux qui ne sont pas des hackers, la possibilité de mener des attaques ou de causer des dommages au sein des ressources informatiques d’une école. En plus de ces services, l’attaquant potentiel peut louer des botnets ou des services de type Stressers en contrepartie de Bitcoins (voir la capture d’écran ci-dessous réalisée sur le Darknet).

Le Facebook de la Corée du Nord hacké !

Soumis par fredericmazue le
Image
Image

Il y a deux jours, la Corée du Nord aurait mis en ligne une imitation de Facebook à usage des nord-coréens.

S'agissait-il d'un site officiel approuvé par le gouvernement ? Cela reste à démontrer. Toutefois Doug Madory, ingénieur chez Dyn, qui a découvert ce site a pu vérifier qu'il était bien hébergé sur des serveurs domiciliés en Corée du Nord.

Ce site, qui se présentait lui-même comme le meilleur réseau social pour les nord-coréens, a semble-t-il été créé avec l'outil phpDolphin, outil spécialement conçu pour mettre en ligne des clones de Facebook.

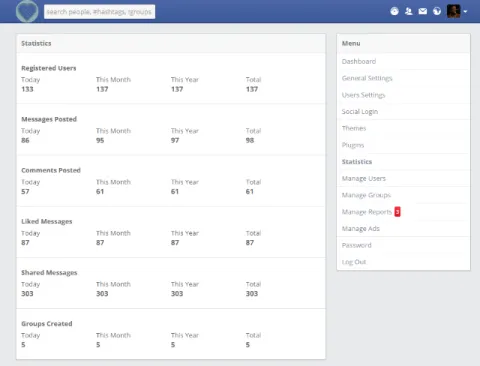
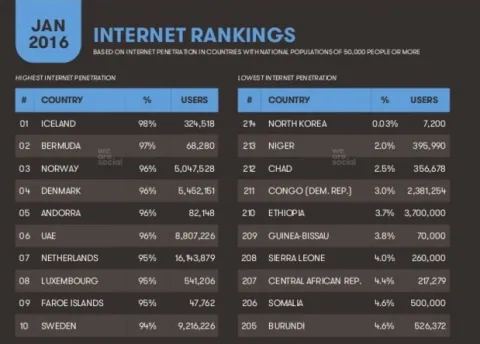
Ce réseau social, au plus haut de sa forme, a compté jusqu'à 137 membres. La Corée du Nord compterait seulement 7200 internautes, donc 137 membres en deux jours ce n'est pas un si mauvais résultat :-)

Mais le site n'est plus en ligne aujourd'hui. Il a été hacké ! Un jeune étudiant écossais, Andrew McKean a décidé d'attaquer ce site. Un objectif assez ambitieux si l'on considère que les meilleurs informaticiens nord-coréens sont avant tout des hackers A priori un site mis en place par ces gens là doit être plutôt costaud, c'est du moins logique de le penser.

Cependant Andrew McKean a d'abord essayé les bonnes vieilles méthodes d'attaques, et il a réussi : le login administrateur étair admin / password.

Trop fort :-)


Statistique extraite d'un rapport SlideShare.